
記事の概要: 私はこの業界で 20 ~ 30 年働いていますが、中核となる図面が「内部関係者」によってコピーされたり、退職した従業員がソース コードを持ち去ったりする上司をあまりにも多く見てきました。結局、会社の活力は大きく損なわれ、直接解雇にまでなった。率直に言って、図面は多くの製造作業に相当します。
私たちはこの業界で 20 ~ 30 年働いてきましたが、中核となる図面が「内部関係者」によってコピーされたり、退職した従業員がソース コードを持ち去ったりする上司をあまりにも多く見てきました。結局、会社の活力は大きく損なわれ、会社も直接解雇されることになった。率直に言って、図面は多くの製造、設計、研究開発企業にとって生命線です。紙版でも大丈夫です。金庫に保管してください。;この電子版では、CAD を描き、SolidWorks を使用し、マウスをクリックし、USB フラッシュ ドライブを接続するだけで、何十万、何百万もの労力が必要なくなります。多くの上司が私のところに来て、最初に言うのは「ラオ・リー、私の写真を誰にも盗まれないようにするにはどうすればいいですか?」”今日は、頭が空っぽの人々に対処する代わりに、いくつかの実践的なことについて話し、実際に図面を金庫に保管するための 3 つの方法、特に最初の方法は、私たちのサークルで「究極の解決策」として認識されています。
図面を暗号化するにはどうすればよいですか?図面を暗号化する 3 つの方法をまとめ、すぐに習得し、図面の暗号化を漏洩から保護します。
1. Insight Eye MIT システムの展開
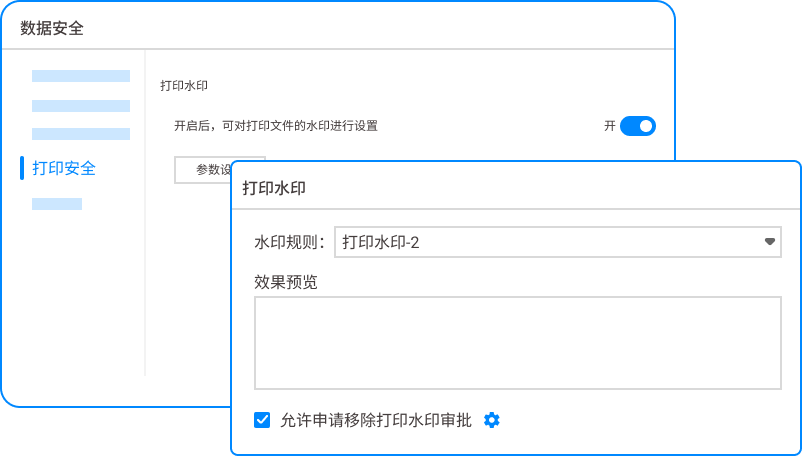
これは、現時点で最も信頼できるエンタープライズ レベルの保護です。これは手動でクリックしてファイルを暗号化する愚かな方法ではなく、基礎となるロジックからの「漏洩」パスをブロックするシステムです。設置が完了すると、従業員は普通にパソコンに向かって仕事をし、思い思いに図面を描いていますが、彼らの目にはそれはただの図面に過ぎません。持ち出したり、送ってはいけない人に送ったりする限り、たちまちちんぷんかんぷんになってしまいます。このシステムの主な機能のいくつかを詳しく説明します。
完全に透過的な暗号化、無意味な保護:これが最も重要なポイントです。このシステムは、指定された種類の図面ファイル(.dwg、.prt、.sch など)に対してバックグラウンドで強制暗号化を自動的に実行するため、従業員はまったく気付かず、作業習慣をまったく変えることができません。しかし、誰かが許可なくファイルを USB フラッシュ ドライブにコピーしたり、電子メールで送信したり、WeChat で送信したりすると、ファイルは金属くずの山となります。これにより、「受動的漏れ」という根本的な問題が解決されます。
送信ドキュメントの管理と制御、承認制御可能: ビジネス ニーズにより、サプライヤーまたは顧客に図面を送信する必要がある場合があります。伝えなければ、伝えることはできません。そうなると、相手が転売するのではないかと心配になってしまいます。本システムには「アウトバウンドファイル」機能があります。送信図面に「呪い」を追加できます。たとえば、開く回数や有効期限を制限したり、特定のコンピュータでのみ開けるように指定したりすることもできます。対象外になるとファイルは自動的に破棄され、「二次拡散」のリスクが根本的に排除されます。
内部関係者を阻止するための印刷透かしと画面追跡: 多くのリークが撮影または印刷されます。このシステムは、印刷図面やコンピュータ画面上での明示的な透かし (従業員 ID 番号、時刻、IP などを含む) の強制表示をサポートします。携帯電話を画面に向けて写真を撮ろうとする人は誰でも、撮影された写真に直接「ID カード」が記録されることになります。画面の追跡記録と相まって、本当に盗もうとしているモグラがいたとしても、この透かしを見たときは慎重に考える必要があります。悪意を持った人に目薬を差すという手口です。
U ディスクとポートの管理と制御、物理チャネルのブロック: U ディスク、モバイル ハードディスク、Bluetooth、さらには外部光ドライブなど、外部にコピーするために使用できる物理チャネルは、システム オンデマンドで均一に制御できます。会社によって許可された暗号化された USB ディスクの使用のみを許可し、その他のディスクが接続されている場合は直接無効にするように設定できます。これは会社のすべての出口にセキュリティゲートを設置するようなものです。合法的なルートを除いて、紙切れさえ飛び出すことはできません。
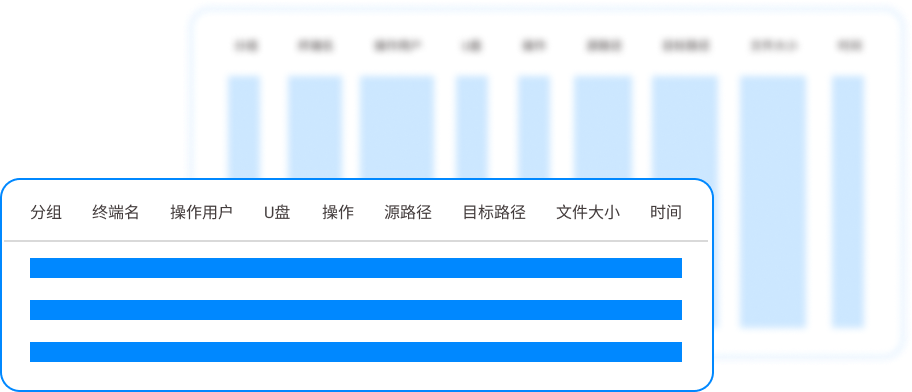
行動監査と異常警告:システムは防ぐだけでなく「見る」こともできます。勤務時間外に大量の図面にアクセスする人、ファイル名をバッチで変更しようとする人、または周辺機器に頻繁に接続する人は誰でも、これらの異常な動作が記録され、早期警告がトリガーされます。上司は一目でその兆候を察知できるため、漏洩が起こる前にその人物はすでにターゲットにされています。これを芽摘みリスクといいます。
2. 文書の権利管理と階層的保護
完全なシステムを展開するのが多すぎると感じる場合は、まず「権限の管理」から始めることができます。このメソッドの核となるロジックは、「見るべき人は見ることができ、見るべきではない人はファイル名さえ見ることができない」というものです。社内に文書管理システムを構築したり、サーバーに内蔵された権限機能を利用したりすることで、プロジェクト、部門、機密レベルに応じて図面を3、6、9のカテゴリに分類することができます。
たとえば、実装効果の点では、設計者は自分の図面を変更することしかできませんが、削除することはできません。;部門長はすべての部下の図面を表示できますが、ローカルにコピーすることはできません。;コア アルゴリズム グループについては、このグループのメンバー以外にはフォルダーを開く権限さえありません。これにより、「不正アクセス」の問題の一部は解決できますが、限界も明らかです。許可された人がファイルを合法的に開き、スクリーンショットを撮ったり、写真を撮ったり、サードパーティのソフトウェアを使用してコンテンツをコピーしたりしようとした場合、この許可システムは基本的にそれを制御できません。したがって、この方法は基本的な保護に適しています。主要な秘密については、前述の強力な暗号化に依存する必要があります。
3. 物理的分離とハードウェア ドングル

これは最も「洗練されていない」方法ですが、場合によっては最も直接的な方法であり、インターネットに対する信頼がない場合、または図面が小規模な閉じられたチーム内でのみ配布される場合に特に適しています。具体的な操作は、すべてのコア描画コンピュータをネットワークから物理的に切断して、ローカル エリア ネットワーク、またはスタンドアロン環境を形成することです。すべての図面はこの閉鎖された環境内でのみ流通します。同時に、コア ソフトウェアまたは主要な図面にハードウェア ドングルを装備します。この USB のようなドングルが接続されていない場合、ソフトウェアを開くことができず、図面も暗号化されます。
この方法の利点は、ネットワークを介した漏洩のリスクをすべて物理的に隔離できることです。電子メール、クラウド ディスク、リモコンはすべて排除されます。欠点も明らかです。効率が驚くほど低いということです。従業員はリモートで働きたいと考えていますか?不可能。市外の支店に図面を送りたいですか?誰かが暗号化されたハードドライブを付けて送信する必要があります。俊敏性とコラボレーションが追求されるこの時代において、この「孤立」モデルはプロジェクトの進行を大幅に遅らせます。一般に、軍需産業や機密保持が極めて厳しく、人員が非常に少ない企業のみが成功できます。
この記事の出典: Enterprise Information Security Alliance、製造データ漏洩防止サミット
主な専門家: Li Jianjun
担当編集者:王海燕
最終更新日: 2026 年 3 月 26 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

