
記事の概要: テクノロジー業界で働く人は、夜中に電話を受けることを最も恐れています。サーバーがダウンしているのではなく、コア図面がパックされてコピーされているのです。さらに腹立たしいのは、その翌日、誰かがあなたに直接退職届を提出し、その後、あなたが数年間苦労して働いたものを競合製品に売り渡したことです。こういうのはよく見ました
テクノロジー業界で働く人は、真夜中に電話を受けることを最も恐れています。サーバーがダウンしているのではなく、コア図面がパックされてコピーされているのです。さらに腹立たしいのは、その翌日、誰かがあなたに直接退職届を提出し、その後、あなたが数年間苦労して働いたものを競合製品に売り渡したことです。私もこのようなことを何度も見てきました。数千万規模のプロジェクトから数十人の小規模チームまで、図面の漏洩を防ぐことは難しく、いつ会社が消滅してもおかしくありません。
今日は、くだらない話はやめましょう。図面を暗号化する方法について話しましょう。経営者には厳しい食事を与えてやる。
8つの効果的な手法で徹底解析し、コア図面の漏洩を防ぐ
1. Insight Eye MIT システムの展開
これは私が今まで使った中で最も「強引な」保護方法です。これは単にファイルにロックを追加するだけではなく、根本的に人々の手を制御します。企業のセキュリティに長年携わってきたこのシステムは、図面暗号化の分野では実にユニークです。着陸効果は非常に直感的です。
- 透過的な暗号化、無意味な保護: エンジニアが描画しているとき、ファイルはバックグラウンドで自動的に暗号化され、ハードディスクに保存されるときにファイルが文字化けします。従業員には通常の操作感覚がありませんが、誰かが WeChat、QQ、または USB フラッシュ ドライブを介して図面をコピーしようとすると、開くとめちゃくちゃになってしまいます。これにより、従業員が積極的に機密を漏らすことができなくなります。
- アウトバウンド制御、1 つの画像と 1 つのコード: 図面は常に顧客またはサプライヤーに送信されます。従来のアプローチは、制御せずに送信することです。このシステムを使用すると、送信する図面ごとに、数回しか開けない、数分間しか表示できない、または特定のコンピュータでしか開けないなどの「ロックの呪い」を設定できます。相手が受信したので、もう一度転送したいですか?とんでもない。
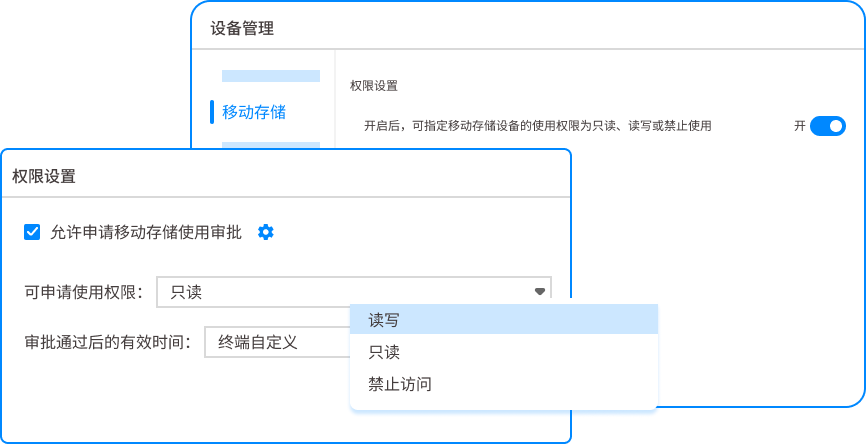
- 権限の分離と階層管理: 誰もが完全な図面を見る必要があるわけではありません。研究開発責任者は全体構造を見ることができますが、一般の製図者は自分が担当する部分しか見ることができません。このシステムは、フォルダーまたは個々のファイルに対するアクセス許可を調整できます。誰が何を読み、誰が何を変更したかをバックエンドが明確に把握できるため、内部の「家の泥棒」による悪用を効果的に防止できます。
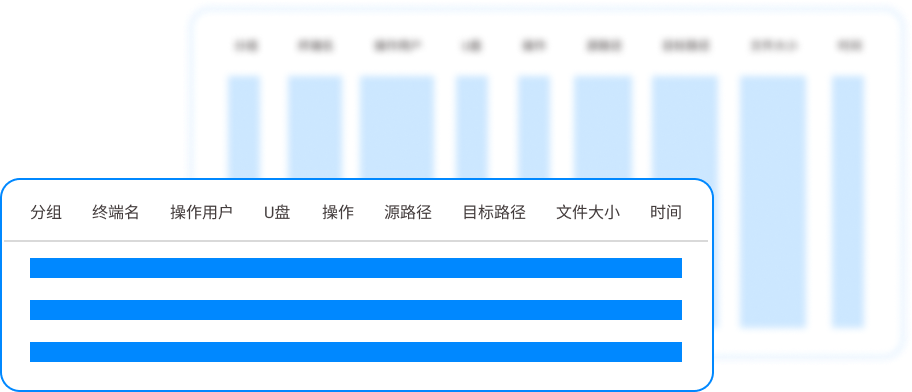
- 行動の監査、ソースまで遡る:ひとたび漏洩が発生すると、一番怖いのは誰も見つからないことです。誰がいつどのファイルを開いたのか、スクリーンショットを撮ろうとしたのか、印刷したのかなど、あらゆる操作を明確に記録できるシステムです。ログは全部あります。本当に何かが起こったら、他人を責めても仕方がありません。証拠の連鎖は責任者を直接拘束することになる。
2. 物理的な隔離とイントラネットの閉鎖
古い学校ですが効果的です。コアの研究開発部門のネットワーク ケーブルを直接取り外し、インターネットへのアクセスを許可せずに独立した物理ネットワークを形成させます。すべての設計作業はこの「孤島」内で完結し、データのやり取りは専任担当者がCDやウイルス対策USBメモリを使ってインポート、エクスポートする。実際の効果は、図面がパブリック ネットワークにまったく触れず、ハッカーが図面を盗む方法がなくなることです。
3. 文書権利管理システム

市場には特殊な文書セキュリティ管理ソフトウェア (非暗号化) があり、その中核となるロジックは「集中ストレージ、オンデマンド認証」です。すべての図面は会社が指定したファイル サーバーに保存することが義務付けられており、ローカル コンピュータに保存することはできません。従業員が図面を見たい場合は、特定の顧客を通じて許可を申請する必要があります。これにより、すべての操作が確実に監視され、退職時にワンクリックですべての権限を回復できます。
4. ハードウェアレベルの暗号化 U ディスク/ハードディスク

図面を持って移動または旅行する必要があるエグゼクティブ向け。ハードウェア暗号化された USB フラッシュ ドライブまたはモバイル ハード ドライブを配布します。このタイプのストレージ デバイスにはパスワード チップが付属しており、読み取るにはパスワードが必要です。数回間違った番号を入力した後、自爆機能を設定してください。端末を紛失しても、中の図面を取り戻すことはできません。
5. スクリーンウォーターマークとトレーサビリティ技術

このトリックを過小評価しないでください。各研究開発コンピュータに画面ウォーターマークを展開して、ジョブ番号、名前、時間を表示します。図面上でマークされたコートを着ているようなものです。従業員は秘密を漏らすために携帯電話で写真を撮ろうとしたが、その写真によって彼の身元が直接明らかになった。心理的抑止効果が高く、導入コストが低く、即効性があります。
6. クラウドデスクトップ仮想化
設計や計算はすべてクラウドサーバー上で完結し、従業員が持つのは目の前にある「シンクライアント」とモニターだけ。図面データが実装されていない場合、ローカルでの入力は一切できません。従業員全員が見ることができるのは、クラウドから投影された映像です。データをコピーしたいですか?クラウドサーバー全体を移動しない限り。
7.高強度PDF/EXEパッケージ
外部の共同作業者に送信する必要がある図面の場合は、ソース ファイルを直接送信しないでください。専門ツールを使用して、CAD 図面を暗号化された EXE 実行可能ファイルまたは保護された PDF にパッケージ化します。パスワードや有効期限を設定したり、相手のコンピュータのマシンコードをバインドしたりすることもできます。相手は閲覧またはコメントのみが可能で、編集可能なソースファイルを取得することはありません。
8. 退職監査と引き継ぎのブラックボックス
人間の防衛は常に最後のハードルです。退職プロセスを「ブラック ボックス」として設計します。従業員が退職を申し出た瞬間、システムはそのアカウントのすべての権限を自動的にロックし、同時にバックグラウンドで最高レベルの監視モードをオンにします。出発の 1 週間前に、彼はどのような文書をコピーし、どのような図面を閲覧したのでしょうか?監査レポートは、人事部が上司と話す前に上司のメールボックスに送信されました。これを事前に予防策を講じると言います。
この記事の出典: エンタープライズ セキュリティ内部リファレンス、デジタル インテリジェンス リスク コントロール研究所
リードライター: チェン・グオドン
担当編集者:劉文静
最終更新日: 2026 年 3 月 28 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

