
記事の概要: 最近、ボックスの下部にあるコードをクリックしていない人はいないでしょうか?それこそが生命線なのです。しかし現実はとても痩せています。私は、コア技術が従業員によって盗まれたり、競合他社に「赤い封筒」が渡されたり、さらには退職前に企業が「略奪」されたりする事例をあまりにも多く見てきました。管理
最近、ボックスの下部にあるコードをクリックしない人はいないでしょうか?それこそが生命線なのです。しかし現実はとても痩せています。私は、コア技術が従業員によって盗まれたり、競合他社に「赤い封筒」が渡されたり、さらには退職前に企業が「略奪」されたりする事例をあまりにも多く見てきました。経営者の不安は、端的に言えば、苦労して貯めた富が一夜にして奪われてしまうのではないかということだ。
パニックにならないでください。私は何十年も漏洩を防ぐために取り組んできました。今日はそれを解決するつもりはありませんが、これらの「生命線」を閉じ込める方法について話しましょう。表題に挙げたいくつかの方法の中から、最も効果的で当社の導入に最適なものを選択し、わかりやすくご説明させていただきます。
コアコードの漏洩を防ぐために、上司は次のヒントを知っておく必要があります
1. Insight Eye MIT システムの導入
 この人は、私がここ数年見てきた中で最も企業の問題点を理解している人です。これは単一のツールではなく、複合パンチのセットであり、「開いた銃で隠すのは簡単だが、隠した矢で防ぐのは難しい」種類の漏れに対処するために特別に設計されています。この展開が続けばボスも夜はぐっすり眠れるようになる。
ソース コードは透過的に暗号化され、実装はネゴシエーションなしで必須です。: Java、Python、C++ のいずれで作成しても、会社のイントラネット環境にいる限り、このシステムがバックグラウンドで自動的に暗号化します。従業員は、いつもと同じように、何の実感もなく、普通にコードを書き、コンパイルし、実行します。しかし、このコードをあえて USB フラッシュ ドライブにコピーしたり、自分のメールボックスに送信したりする人がいたら、申し訳ありませんが、そのファイルは自宅のコンピュータ上でめちゃくちゃなコードになってしまうでしょう。これは「地上の暗号化」と呼ばれるもので、持ち去る経路を根本的に遮断します。
アウトソーシング管理、文書に「厳しい呪い」をかける”: プロジェクトに取り組んでいるとき、第三者にコードを見せなければならない場合があります。この時にどうやって自分を守ればいいのでしょうか?このシステムでは、送信パッケージを生成できます。このパッケージを開く回数を制御したり、数日後に自動的に破棄したり、相手によるコピーやスクリーンショットの撮影を禁止したりすることもできます。私がこれまで見た中で最も驚くべきことは、透かしを追加することもできることです。誰かが写真を撮ろうとあえて画面に携帯電話を向けると、透かしに相手の名前と役職番号がはっきりと書き込まれます。このトリックは、秘密を漏らすあらゆる種類の「仲介者」に対処するように設計されています。
辞任リスクを早期に警告し、隠れた危険の芽を摘む: 本当に大きなリークは、従業員が退職について言及した日によく起こります。このシステムには離職リスクの早期警告機能があります。誰かがバックグラウンドで頻繁にコードをパッケージ化したり、コアサーバーに大量にアクセスしたり、外部ネットワークツールを使用してファイルを転送し始めたりすると、システムはただちに警察に通報します。あなたがテクニカル ディレクターであろうとシニア アーキテクトであろうと、異常な行動がないか厳しく監視されます。同氏が辞任手続きを完了する前に、リスクはすでにコントロール下にあった。
完全なライフサイクル監査により、誰がコードに触れたかが明確になります: 従業員が「偶然」だというナンセンスを信じないでください。誰が、いつ、どのコード ライブラリにアクセスし、どのファイルが操作され、画面に表示されていた時間もバックグラウンドの監査ログで明確になります。本当に何かが起こった場合、この鉄壁の証拠があれば、社内対応であろうと法的手続きであろうと、私たちは強固な態勢で対応します。
2. ソフトウェアコードの難読化とパッキング
 これは、テクニカルストリーマーがよく使用する方法です。たとえば、孫子の『兵法』を書くと、混乱の末、『千夜一夜物語』をごちゃごちゃにしたものになってしまいます。人間には理解できませんが、機械なら実行できます。「パッキング」を追加することは、コードに金庫を置くようなものです。殻を破るには大変な努力が必要です。この方法は、コードを「宝」として販売する商用ソフトウェアに対して特に有効であり、ハッカーがソース コードを入手したとしても、皮膚を失う必要はありません。ただし、他の人のためにコードを開発する必要がある場合、この方法は機能しないという欠点があります。
3. ネットワークの物理的分離 + 仮想デスクトップ
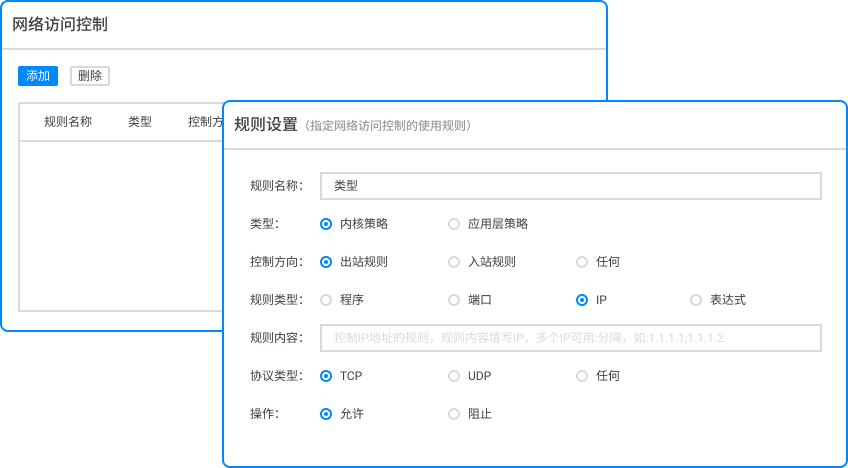
 最も愚かだが最も効果的な愚かな方法。コア コード サーバーを、外部ネットワークに接続せずに、完全に閉じたローカル エリア ネットワークに配置します。開発者は働きたいですか?わかりました。シン クライアントまたは仮想デスクトップ (VDI) を提供します。コードはすべてサーバー上にあります。読み取りと書き込みのみが可能ですが、ローカルにコピーすることはできません。この手口は銀行や軍需産業で最もよく使われています。欠点は高価であり、リモートコラボレーションやモバイルオフィスが必要になると、操作が非常に面倒でエクスペリエンスが低いことです。
4. 高強度のハードウェア バインディング認証
 この方法は、「コードを人々が持ち帰る」状況を目的としています。開発環境とコード ファイルを従業員のハードウェア デバイス (ドングルやコンピューターのハード ドライブのシリアル番号など) にバインドします。コンピューターを変更しますか?とんでもない。ハードドライブを交換しますか?システムは直接ストライキを開始します。これは、鍵を錠前に溶接するようなものです。帰ってもいいですが、私のコードを使いたければ、私の壊れたコンピューターを持って行かなければなりません。コアコードが少数の固定マシンでのみ開発されている小規模チームに適しています。
どれだけ多くの記事を読んでも、実際に読んだほうが良いでしょう。 コード漏洩の防止に関しては、悪人ではなく紳士を常に警戒する必要がありますが、悪人が手を差し伸べる機会さえ与えないように技術的手段を使用する必要があります。上記の手法にはインプットや効果が異なりますが、インサイトの包括的管理手法は、企業が「事後責任」から「事前予防」へ移行するためのスタンダードといえるでしょう。親愛なる上司の皆さん、この問題を先送りすることはできません。実際にコードが売れてしまった場合、ソフトウェアの代金を支払っただけでは解決しません。
この記事のソース: Enterprise Data Security Alliance、セキュリティ社内リファレンス
リードライター: チェン・グオドン
担当編集者:劉亜新
最終更新日: 2026 年 3 月 28 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

