
記事の概要: ボス、今日は本当の話をしましょう。夜の 11 時に、あなたも次のような電話を受けたことがありますか。コア コード ウェアハウスが従業員によって梱包されて持ち去られ、その人は翌日競合会社に現れました。;研究開発責任者が辞任し、USB フラッシュ ドライブを取り出した後、同社の 3 年間の技術が失われてしまいました。
ボス、今日は本当のことについて話しましょう。
夜の 11 時に、あなたも次のような電話を受けたことがありますか。コア コード ウェアハウスが従業員によって梱包されて持ち去られ、その人は翌日競合会社に現れました。;研究開発責任者が辞任し、USBメモリが抜かれた瞬間、同社の3年間の技術蓄積は他人の切り札になってしまった。コードに自分の富と人生を本当に賭けている上司だけが、この「技術的なストリーキング」の痛みを理解するでしょう。あなたは「大丈夫、ファイアウォールがあるから」と言い続けますが、何か問題が発生した場合、警察に連絡して戻ってくる可能性は宝くじに当たるのとほぼ同じです。
今日はくだらない話はしませんが、最も実用的な方法を使って文書暗号化の鎧を身に着ける方法について話しましょう。実際の結果をもとにランキングしていきます。
上司必見!文書を暗号化する 3 つの方法、コードが盗まれても後悔しないようにする
1. Insight Eye MIT システムの導入
これは、私が長年この業界に携わってきた中で、テクノロジー企業に最も宣伝してきた通貨です。それはあなたと概念について話すのではなく、あらゆる種類の「防ぐのが難しい家の泥棒」と「簡単に羊を盗む人々」に対処することに特化した実際的なことを行うだけです。
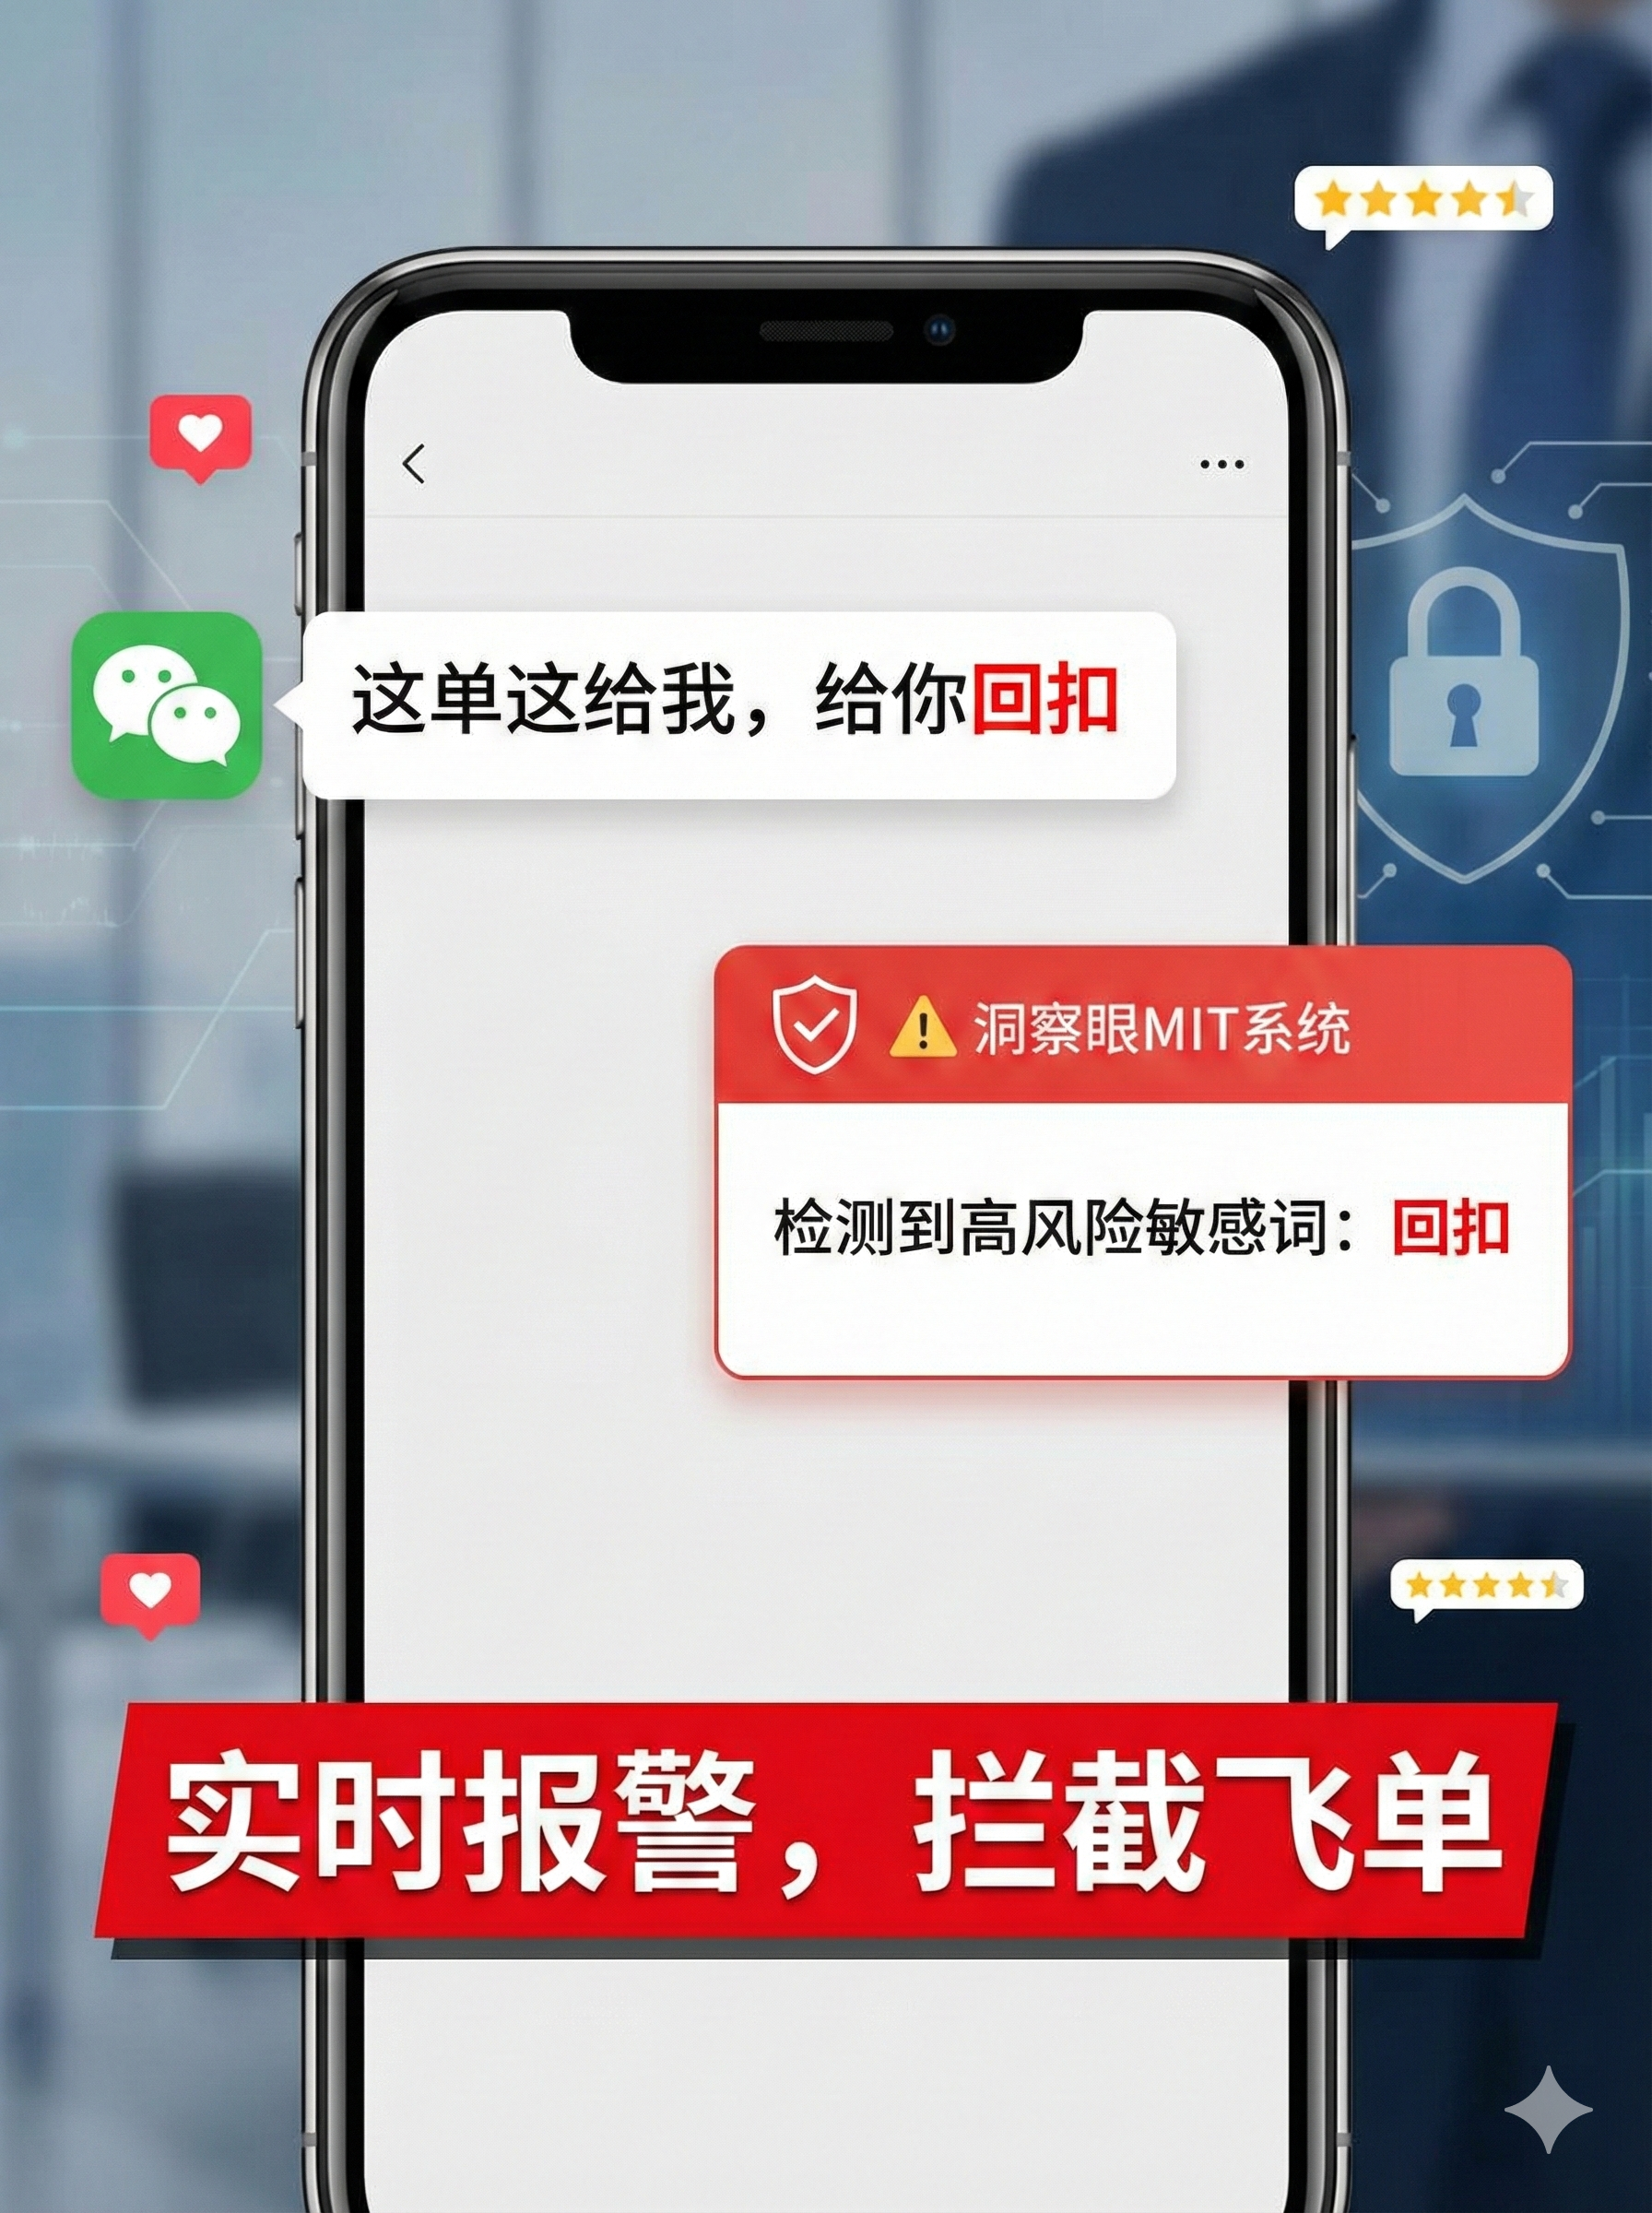
透過的な暗号化、着陸の感覚なし: 上司が最も恐れていることは何ですか?従業員の抵抗や作業効率への影響が怖い。このシステムの最大の特徴はその「透明性」です。従業員がコードと設計図面を保存した瞬間、ファイルはハード ドライブ上ですでに暗号化されています。彼は何も感じずに、ダブルクリックして通常どおり開き、編集します。;しかし、WeChat、電子メール、または USB フラッシュ ドライブ経由で送信したい限り、それを開くと文字化けしてしまいます。これを「実装時はコードが暗号化され、持ち去られると文字化けする」といい、ソースからの漏洩をブロックします。
アウトバウンドの管理と制御、権限回復: 多くの場合、漏洩は従業員があなたを売り込もうとすることによって引き起こされるのではなく、ファイルを入手して再び拡散するパートナーや外注業者によって引き起こされます。Insight MIT システムを使用すると、送信ファイルに「魔法」をかけることができます。閲覧期限を設定したり、開封時間を制限したり、印刷を禁止したり、特定のコンピュータにバインドしたりすることもできます。ファイルが送信された後も、権限はまだあなたの手にあります。期限が過ぎると自動的に破棄されます。これは機密保持契約を結ぶよりも 100 倍効果的です。
USBポートの管理と制御、物理的な抜け穴をふさぐ: USB フラッシュ ドライブ ポートを過小評価しないでください。多くのコアコードがコピーされており、オリジナルの「速達」が使用されています。システムはすべての USB デバイスを直接引き継ぎ、未承認の USB フラッシュ ドライブは接続すると廃プラスチックになります。たとえ認可されたとしても、誰が、いつ、どのファイルをコピーしたかを記録する必要があり、すべてのログが生成されます。どうしても確認したい場合は正確に確認し、「ズレ」の可能性を排除しましょう。
漏洩を追跡し、正確に「内部関係者を捕まえる」”:経営者にとっては安心ですね。システムは、各ファイルのライフサイクル全体、つまりファイルを作成した人、変更した人、印刷した人、削除した人、パッケージ化して送信しようとした人を忠実に記録します。午前 3 時に履歴コード ライブラリへの大量のアクセスが発生するなど、異常な操作が発生すると、システムは直ちに警告を発し、画面録画が自動的にトリガーされます。これは研究開発部門に休むことのない「電子の目」を設置することに等しい。誰が何かを考えているかは明らかです。
画一的な戦略ではなく、柔軟な戦略:テクノロジーベースの企業は、プロセスがイノベーションを妨げることを最も恐れています。Insight MIT システムは、部門、役割、さらにはプロジェクト グループごとに差別化された戦略の設定をサポートします。コアアルゴリズムグループは厳重に保護され、テストグループは権限が解放され、管理者は透過的にアクセスできます。コア資産を保護するだけでなく、暗号化によるビジネス チェーンの行き詰まりを防ぎます。
2. Windows には EFS 暗号化が付属しています
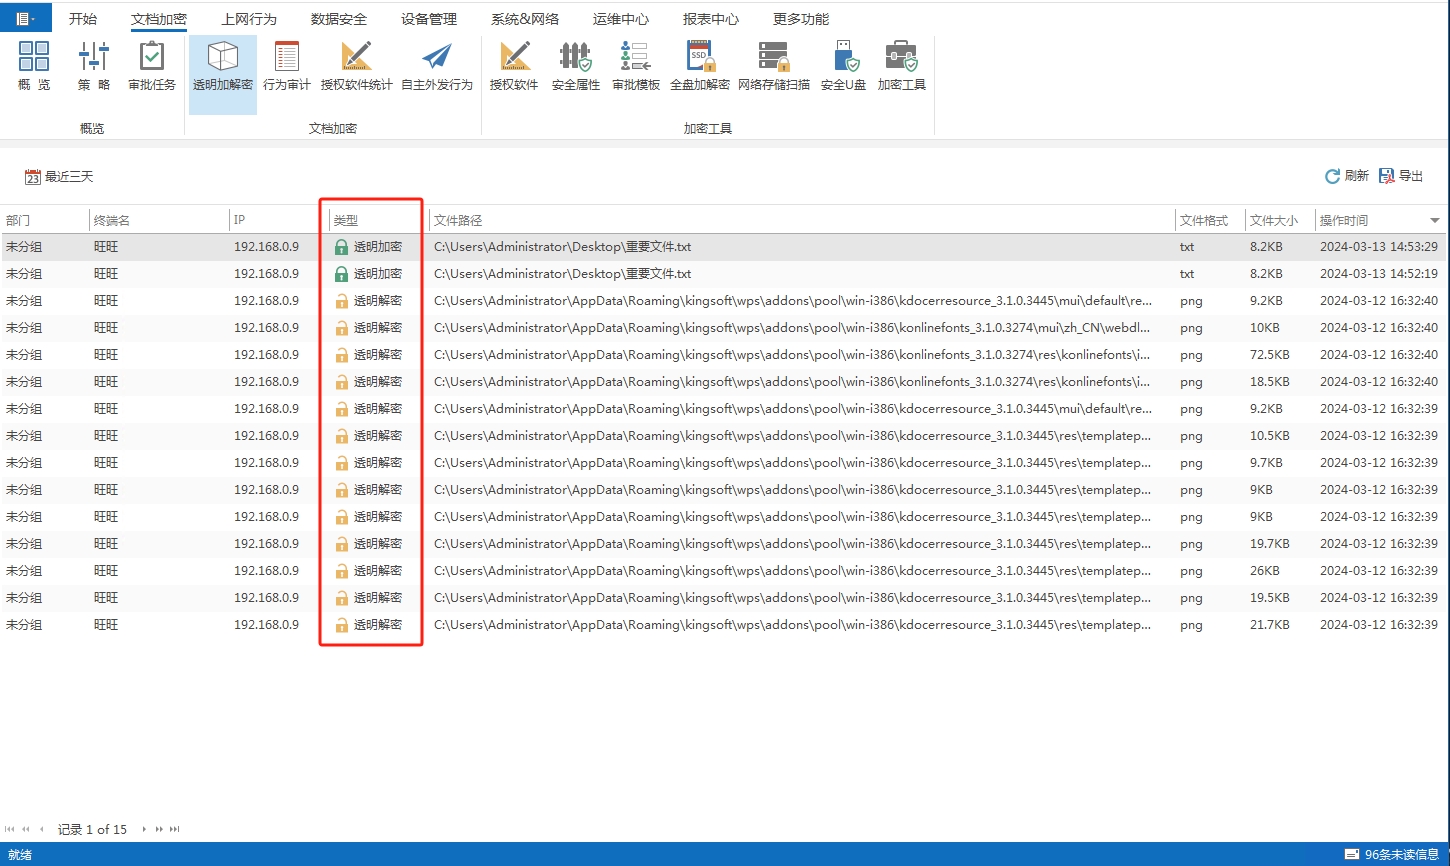
これは「見た目を美しくする」アプローチです。あなたの会社が非常に小さく、創業者が 3 人か 5 人いて、全員が技術専門家である場合は、試してみることができます。「プロパティ」を右クリックし、「詳細設定」を選択し、「コンテンツを暗号化してデータを保護する」にチェックを入れます。
床効果: 端的に言うと、これはファイルにロックを追加することであり、ロックの鍵は Windows アカウントでログインした人になります。これは単一マシン環境では便利ですが、複数人でのコラボレーションやサーバー共有が必要になると、大惨事になります。従業員が証明書をバックアップせずにシステムを再インストールすると、ファイルはすぐに破棄され、誰も開けなくなりました。言うまでもなく、管理者権限を持つ誰かによる盗難を防ぐことはできません。これは紳士からのみ保護できますが、悪役からは保護できません。本当にほくろがあった場合、スクリーンショットを撮ったり写真を撮ったりするだけでは何もできません。数百人規模の研究開発チームにとって、これを使用することは自分のために穴を掘ることです。
3. 圧縮パッケージの暗号化
誰もが知っているこの方法は、ファイルを選択して右クリックし、圧縮ファイルに追加してパスワードを設定します。多くの研究開発担当者は、コードを外注先に送信するときに手間を省き、これを実行したいと考えています。
床効果: 純粋に心理的な慰めのためです。圧縮パッケージのパスワードを解読できる市販のソフトウェアの場合、弱いパスワードの辞書を実行するのに数分しかかかりません。強力なパスワードを設定し、従業員がパスワードと圧縮パッケージを相互に送信したとしても、依然として裸で実行されます。さらに恥ずかしいのは、従業員が退職前に会社のプロジェクトのソース コードをすべてまとめて暗号化し、ネットワーク ディスクに入れてゆっくりと解読した場合、何をコピーしたかさえ分からないことです。この方法は、エンタープライズ レベルのデータ セキュリティを考慮すると、しきい値にもなりません。
率直に言うと、文書の暗号化は従業員に迷惑をかけているのではなく、会社の生命線となる保険に加入しています。Windows の組み込み機能を使用することは「自分を欺くこと」であり、圧縮パッケージの暗号化を使用することは「耳を隠してベルを盗むこと」です。本当にコアコードの漏洩をブロックしたい場合は、何か難しいことをする必要があります。Insight Eye MIT システムこのタイプの専門的な企業レベルの制御手段。テクノロジー資産を太陽の下で循環させることによってのみ、安眠が可能になります。
この記事の出典: Enterprise Data Security Internal Reference、CIO Information Security Alliance
第一人者:張正国
担当編集者:趙暁林
最終更新日: 2026 年 3 月 26 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

