
記事の概要: 図面は生命線です。従業員に奪われたり、ライバルに譲られたり、同業他社に売られたり…業界ではこのような話をよく聞きます。私たちの経営陣は、何らかのリンクに「幽霊」が現れて家族の財産を横取りするのではないかと心配し、毎日緊張しています。今日は自分の世話をしたくない場合は、すぐに行ってください。
図面は生命線です。従業員に奪われたり、反対派に渡されたり、同業者に売られたり…業界ではこのような話をたくさん聞きました。私たちの経営陣は、何らかのリンクに「幽霊」が現れて家族の財産を横取りするのではないかと心配し、毎日緊張しています。今日は何も悪いことをするつもりはありません。図面をロックしてコア資産を注意深く監視する方法について話したいだけです。
上司必見!漏洩の抜け穴を完全にブロックする 8 つの描画暗号化方法。コードが漏洩するのを待ってから後悔しないでください。
1. Insight Eye MIT システムの展開
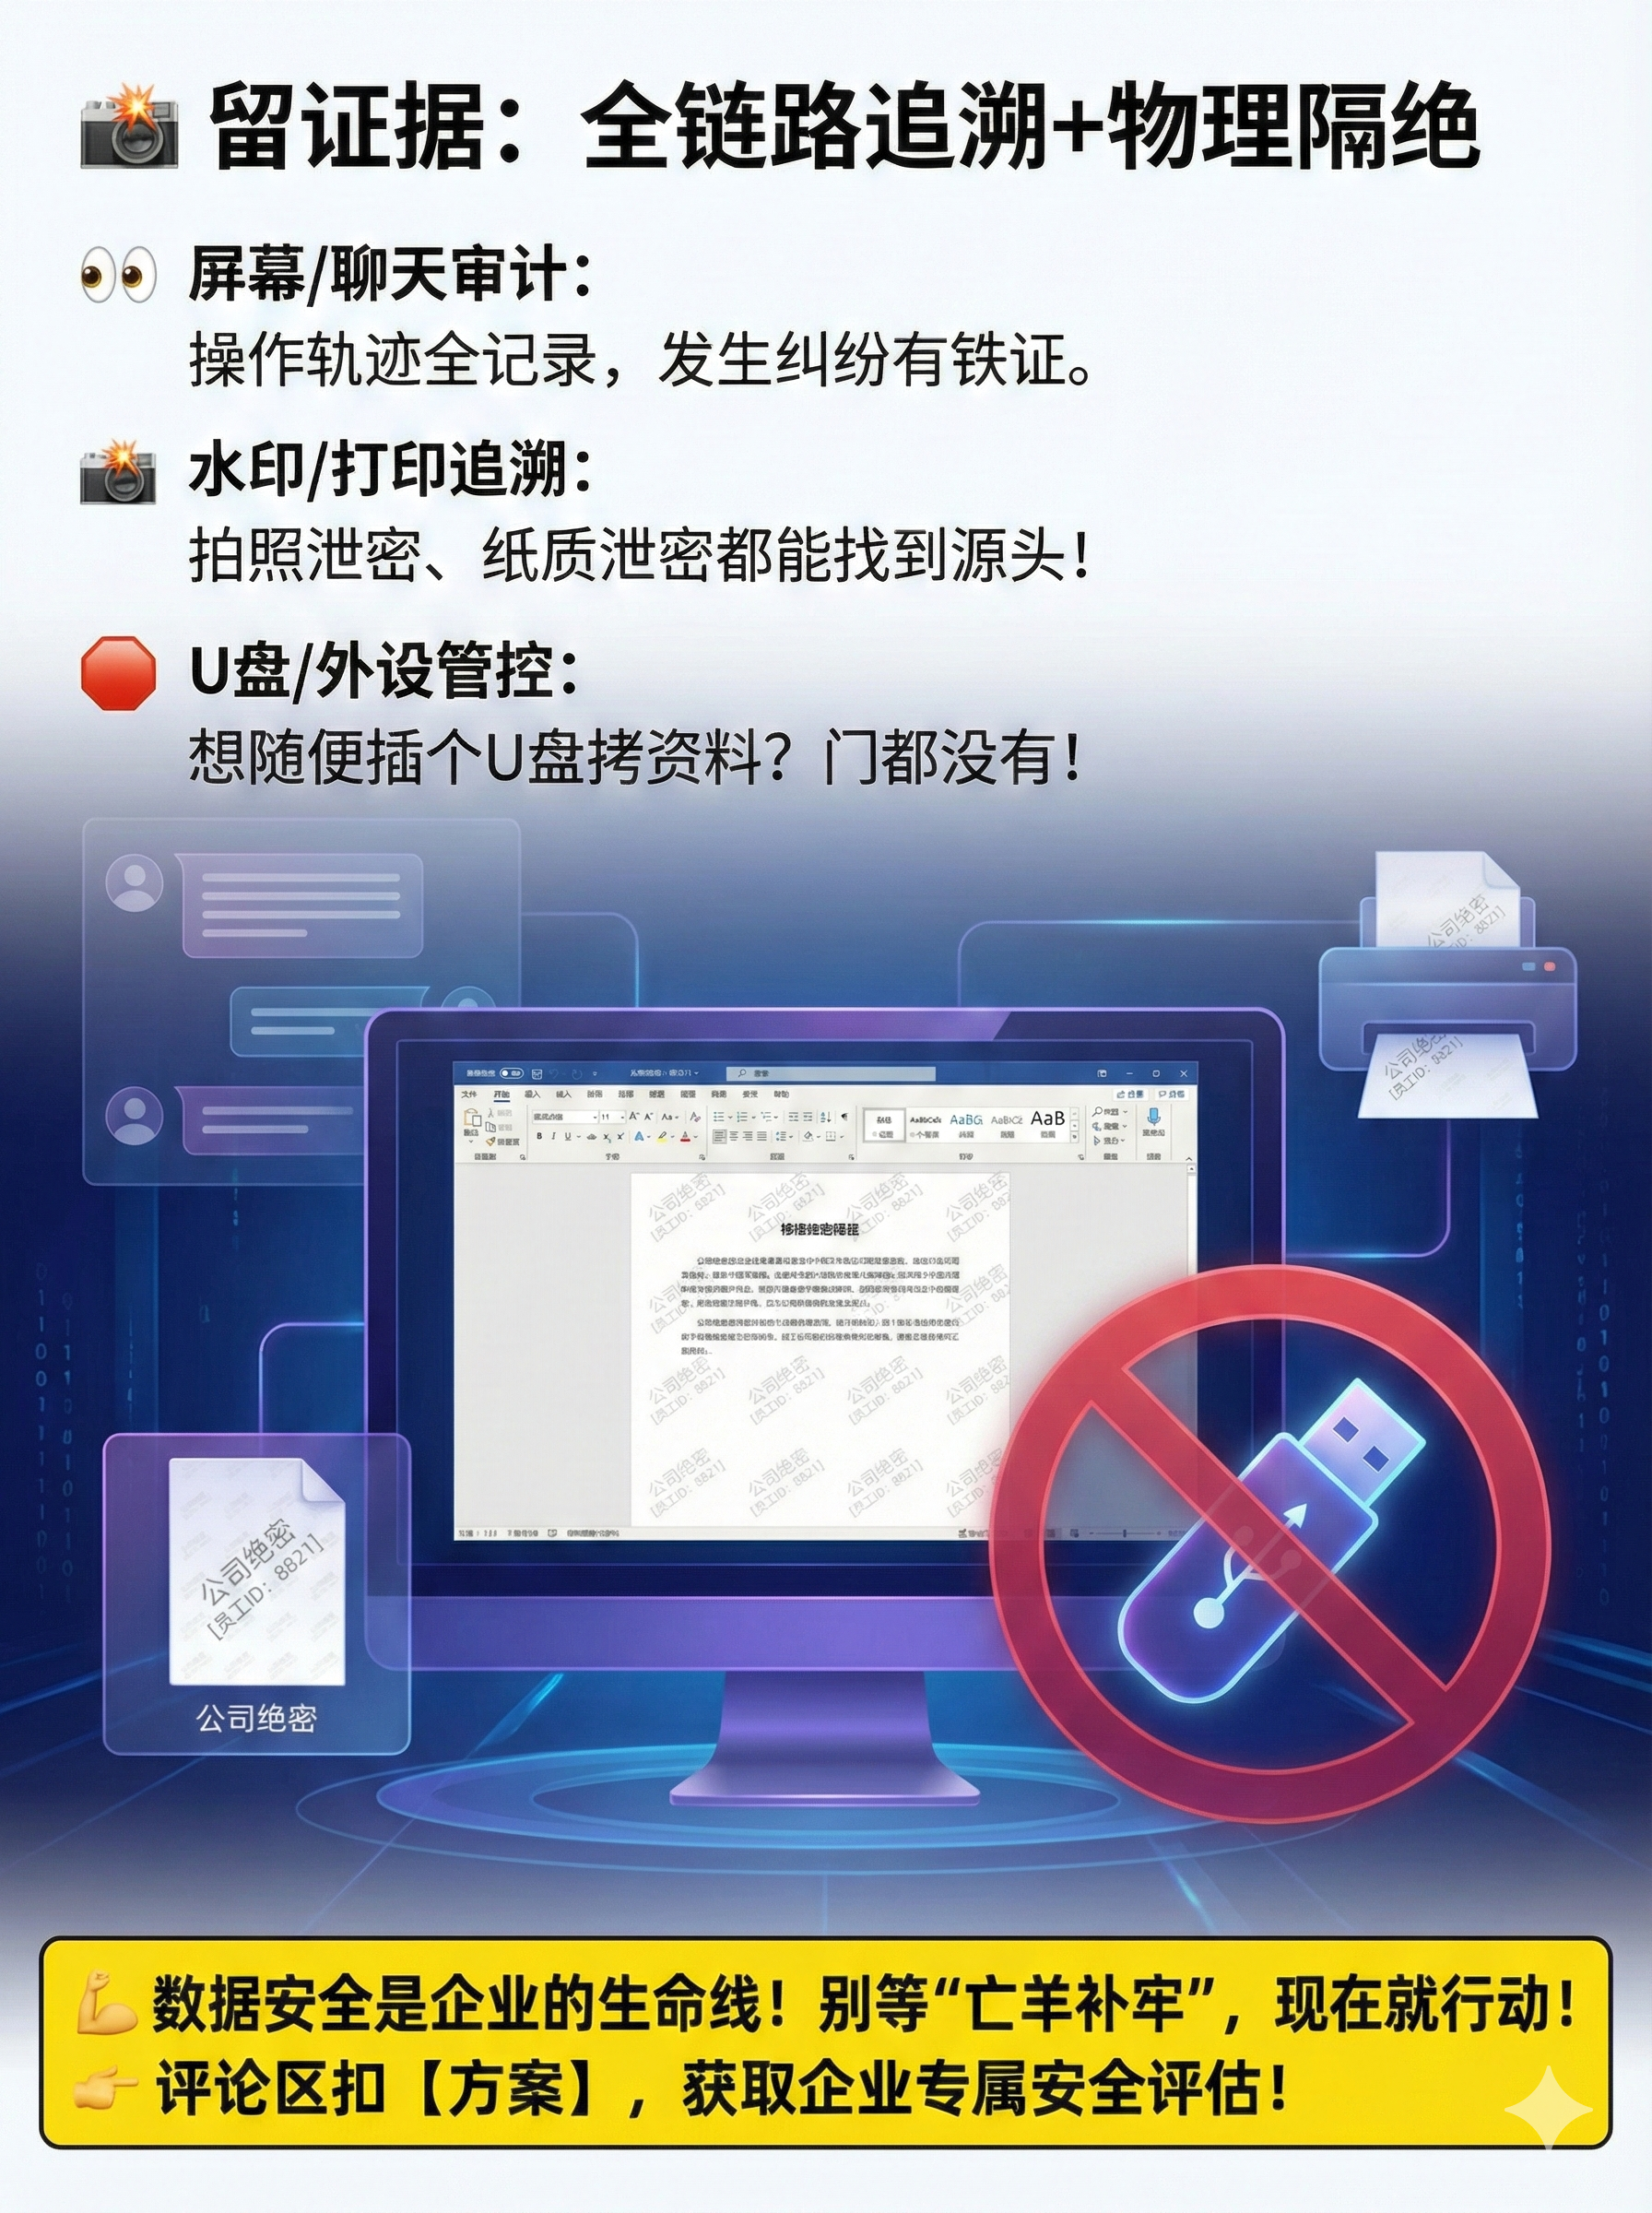
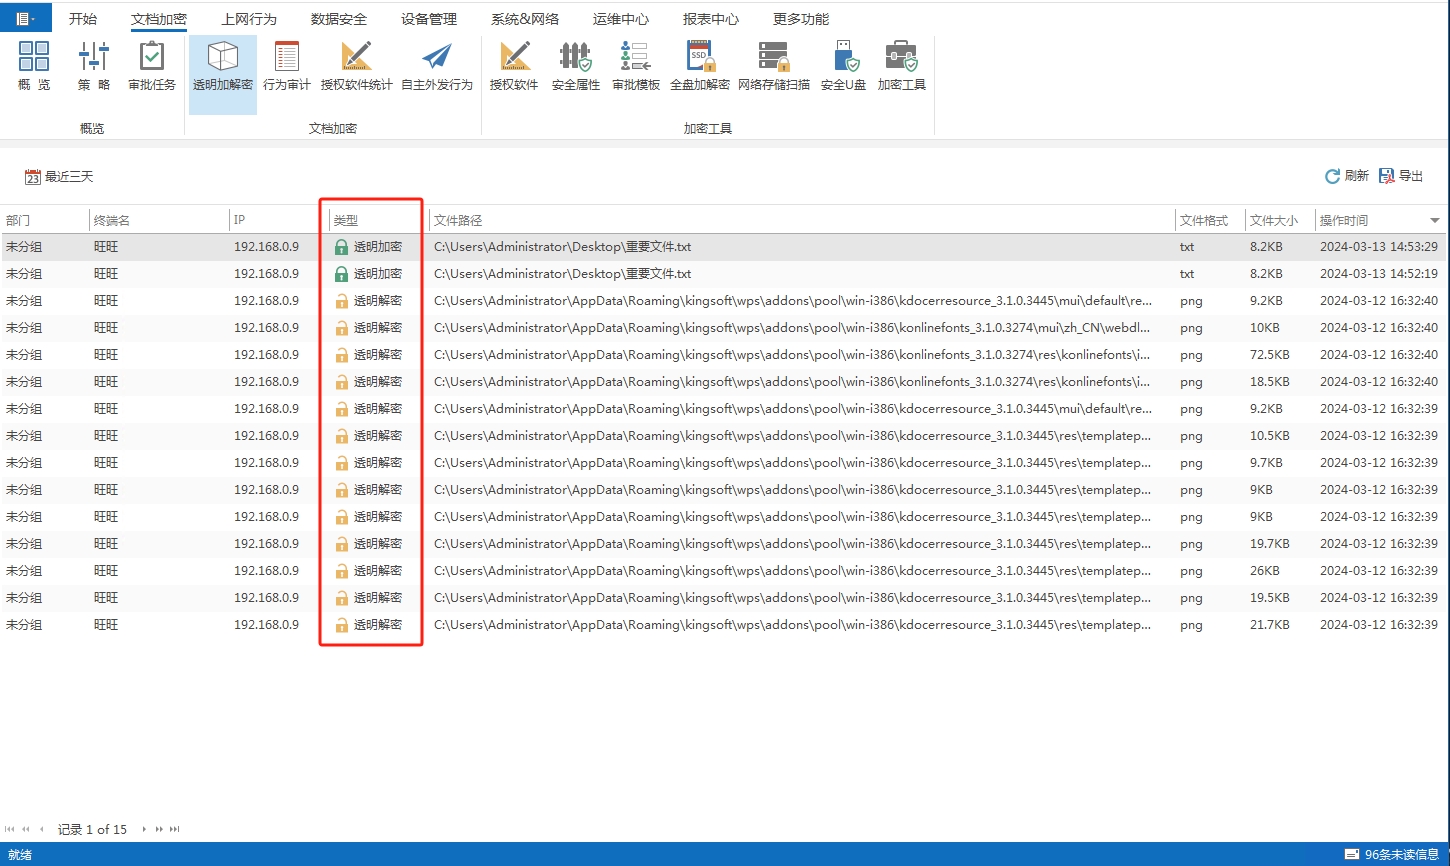
この業界で何十年も懸命に働いてきた私は、これが現時点で企業にとって最も適切な方法であり、最も現実的で、上司が眠るのに最も効果的な方法であると、あえて自信を持って言えます。それはあなたをからかうのではなく、図面をボトムアップであなたの会社に直接「溶接」します。
- 透過的な暗号化、無意味な保護:これを導入すると従業員は全く違和感なく仕事ができるようになります。しかし、図面が社内環境から離れる限り、開くと文字化けしてしまいます。WeChat 経由で送信されるか、USB フラッシュ ドライブにコピーされるか、電子メールで送信されるかに関係なく、受け取るものは依然として金属くずの山であり、これにより盗難が根本的に防止されます。
- アウトバウンドの管理と制御、撤回とリリースが簡単:一部の図面は顧客またはサプライヤーに提供できない場合があります。「読み取り専用」「印刷制限」「公開回数と有効期限の設定」ができるシステムです。Zhang San に送信した図面は 3 日間のみ閲覧でき、3 日後に自動的に破棄され、再販する機会がなくなりました。これは、自分自身で主導権を握ることを意味します。
- 漏れ追跡、1 回のチェックで 1 回の正確性: 誰がどの画像に触れたか、いつ、コピーされたか名前が変更されたかが、背景にはっきりと記憶されます。本当に何かが起こったら、これがモグラを捕まえる証拠の連鎖ではないでしょうか?商品が売れるまで待ってから警察に通報してください。事後の説明責任よりも、事前の予防の方が常に効果的です。
- 権限破壊、精密攻撃: 画一的な考えを持たないでください。コアアルゴリズムに取り組む研究開発ディレクターと、簡単な構造図を描くインターンに同じ権限を与えることができますか?このシステムは、特定の人、特定の部門、または特定のプロジェクト チームのように詳細に設定できます。見るべきものは見えるが、見てはいけないものを見る方法はない。
- オフライン制御で外出も安心:今では出張や在宅勤務が当たり前になりすぎています。システムはオフライン ポリシーを設定し、ノートブックを取り出しても、図面は引き続き管理されます。コンピュータを紛失した場合でも、リモートからデータを破壊して何も失われないようにすることもできます。
2. 物理的隔離と専用コンピューター
最も愚かだが最も効果的な古い方法。インターネットにまったく接続されていないコンピューター上にコア図面を配置し、専任の担当者を配置します。情報を確認するには、USB フラッシュ ドライブを使用して「フェリー」します。 USB フラッシュ ドライブも専用で暗号化されている必要があります。ネイティブ メソッドにはネイティブ メソッドの利点があり、ハッカーは侵入できず、リモートから操作することもできません。欠点は効率が低いことであり、現在共同開発に注目している企業にとっては時代遅れです。
3. 厳格な権限管理体制

簡単そうに見えますが、これを実行するのが管理能力の試金石です。どの部門が図面のどの部分を見るのか、誰が図面を変更する権利を持つのか、誰が表示する権限だけを持つのかなどのルールを確立する必要があります。ドメイン制御 (AD ドメイン) ポリシーと連携して、アクセス許可を最小限のスコープにロックします。多くの中小企業が「チェスのゲームの社内共有」のせいで苦しんでいます。掃除婦のコンピュータでもコア図面を開くことができます。これは管理とは言わず、ふるい分けと呼ばれます。
4. フルディスク暗号化とデータ漏洩防止 (DLP)

これは、単なる描画暗号化よりもさらに一歩進んだものです。図面の暗号化だけではなく、データの「出口」にも着目。たとえば、ポリシーを設定すると、誰かが QQ、WeChat、またはオンライン ディスクを介して図面を送信したり、ファイルをコピーするために USB フラッシュ ドライブを挿入したりする行為が検出されると、システムはそれを直接ブロックして警告します。これはデータ出口に「セキュリティゲート」を設置するようなもので、不審な行為を阻止できるようになる。
5. 文書著作権管理システム (DRM)
DRM テクノロジーは、ドキュメントの「使用権」を特に管理します。図面を他の人に送信しても、引き続き制御できます。相手が印刷したり、スクリーンショットを撮ったり、修正したりできるかどうかはすべてあなた次第です。前述の透過的暗号化と組み合わせて使用すると、「二重の保険」と呼ぶことができます。
6. 定期的な監査と従業員の意識向上研修

技術的になったらすべてうまくいくとは思わないでください。バックグラウンド ログを定期的にチェックして、勤務時間外にコア図面に頻繁にアクセスしている人を確認してください。全員が安心できるよう、漏洩の影響や法的規定を検討するための全員会議を開催します。多くの場合、漏洩は技術的な問題ではなく、人間の思考の問題です。
7. 厳格な機密保持契約と競業禁止の制限に署名します。
これは法的レベルにおける最後の防衛線です。契約条件は専門の法律顧問によって起草され、漏洩に対する賠償額と責任範囲が明確に記載されなければなりません。特に中核要員については、競業禁止の制限に署名する必要があります。手っ取り早くお金を稼ぐのと、残りの人生をかけて訴訟に巻き込まれるのとどちらが費用対効果が高いかを彼に考えてもらいましょう。
8. コードと図面の混乱と分断された保管
完全なコア コードまたは図面をいくつかの部分に分割し、それらを異なる人またはグループに割り当て、各人が 1 つの部分だけを習得します。最終的な組み合わせは完全版です。このように、誰かが機密を漏洩しても、得られるのは「断片」の束だけであり、完全なものをつなぎ合わせることができません。機密漏洩の代償は非常に高くなります。
この記事の出典: Enterprise Information Security Internal Reference、Frontier Management Think Tank
リードライター:趙鉄軍
担当編集者:スン・ジンイ
最終更新日: 2026 年 3 月 27 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

