
記事の概要: 上司の皆さん、急いでテクニカル ディレクターを血まみれで叱らないでください。本当のことについて話しましょう。あなたは、このようなことを経験したことがありますか、または心配していますか?コア アルゴリズムが退職した従業員によって USB フラッシュ ドライブからコピーされ、競合他社が 3 か月以内にあなたのものと同じバージョンを発売しました。
上司の皆さん、急いでテクニカルディレクターを血まみれで叱らないでください。本当のことについて話しましょう。あなたは、このようなことを経験したことがありますか、または心配していますか?コア アルゴリズムが退職した従業員によって USB フラッシュ ドライブからコピーされ、競合他社が 3 か月以内にあなたのものとまったく同じ機能をリリースしました。;アウトソーシングチーム側では、コードが意のままにコピーされ、数百万ドルの開発費が授業料として同業他社に送金されました。;プライベート ネットワーク ディスクと WeChat を使用してソース コードを拡散する、一見忠実そうな古株の従業員もいますが、スプラッシュさえ見えません。
コードは、金庫に保管されている物理的な資産のようなものではありません。これは、サーバー上に配置され、従業員のコンピューター上に浮遊する単なる「ストリーキング」データの束です。誰かが間違った考えを持ったら、あなたの財産は一瞬でゼロになってしまいます。今日はくだらない話はやめて、これらの「生命線」を閉じ込める方法について話しましょう。
上司の皆さん、コードが「裸で実行される」まで待たないでください。これら 7 つのソース コード暗号化方法をすぐに収集することをお勧めします。
1. Insight Eye MIT システムの導入
オープンソースや無料の暗号化ソリューションについては私に言及しないでください。それらは自分のための穴を掘っているだけです。企業レベルの漏洩対策において重要なのは「現場に根を張り、プロセス全体をクローズアップすること」です。Insight Eye MIT システム, 端的に言えば、研究開発環境に目に見えない「電子柵」と「身辺警備員」を設置することです。これは単にファイルにパスワードを追加するだけではなく、開発、配布、保管のリンク全体を無効にしてしまいます。なぜこの方法が 1 位にランクされるのでしょうか?それは安心で、本当に「空き巣」や「幽霊」を阻止できるからです。
従業員の習慣を変えることなく透過的に暗号化:これは最も残酷な行為です。システムは、バックグラウンドでコード ファイル (.c、.java、.py など) に「シェル」を自動的に配置します。従業員が開くと通常のコードであり、保存後は自動的に暗号化されます。WeChat や電子メールでファイルを送信したり、USB フラッシュ ドライブにコピーしたりしようとする人がいると、文字化けしたものを受け取ることになります。導入の効果は、研究開発ポストがやるべきことには全く無頓着だが、あえて外部に持ち出せば即座に無効となり、漏洩経路はソースから遮断される。
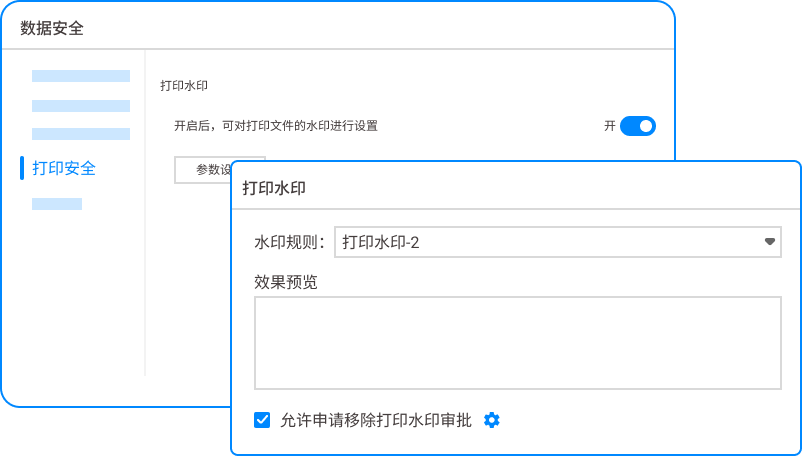
アウトソーシング管理、文書に「厳しい呪い」をかける”: プロジェクトによっては、顧客またはサードパーティに送信する必要があるものもあります。このとき、手段がテストされます。Insight では、「送信ファイル」のアクセス許可を設定できます。指定したコンピューターでのみ開くことを許可したり、数回しか開けなかったり、一度開いた後に自動的に破棄したりすることができます。透かしを追加することもできます。スクリーンショットを撮るだけで、バックグラウンドでどのアカウントがいつ撮影されたかを直接特定できます。実際的な効果としては、パートナーがあなたのソース コードを持ち出すと、「読んだ後は燃えてしまう」機密文書を見ているようなものになるということです。再販したいですか?ドアはありません。
機密コンテンツの識別、AI 追跡: ほくろを見つけるためにログを手動でチェックすることに依存しないでください。このシステムには、データベース パスワード、API キー、顧客のプライバシー データのコードを自動的にスキャンできる機密コンテンツ識別エンジンが組み込まれています。機密性の高い単語や特定の形式が検出されると、システムは直接アラートをトリガーし、送信をブロックします。実際的な効果としては、従業員がコア コード セグメントを通常のテキストとして偽装しようとしても、システムの「電子の目」がそれをキャッチできるということです。
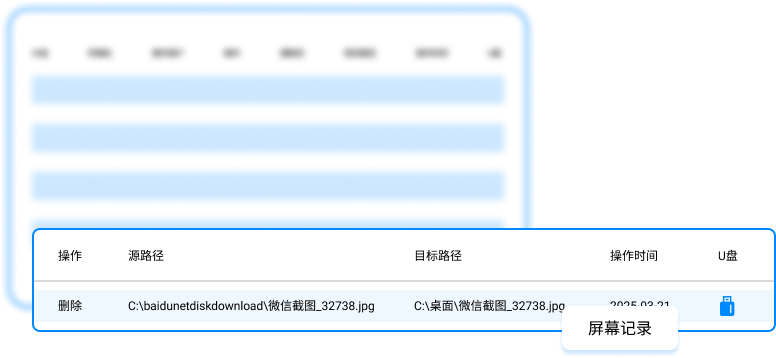
画面のウォーターマークと行動監査は、犯罪者を怖がらせます。:多くの従業員は、「誰も知らない」と考えて、秘密を漏らそうとします。従業員 ID と IP アドレスのウォーターマークは従業員のコンピュータ画面に動的に表示されるため、スクリーンショットやスクリーンショットについては慎重に検討する必要があります。同時に、システムは各ファイルのコピー、削除、名前変更の動作を完全に記録します。マシンが短期間に集中的にソース コードを読み取っていることが判明すると、管理者はそのマシンをリモートから直接ロックできます。実際的な効果は、ゆりかごの秘密が漏洩するという考えを心理的レベルと技術的レベルの両方から摘み取ることです。
2. 物理的な隔離とイントラネットの開発
この方法は最も古い方法ですが、最も効果的でもあります。研究開発チームをインターネットから直接「切り離す」。純粋なイントラネット開発環境を構築します。すべてのコードはローカル サーバー上にのみ存在し、外部ネットワークからの出口はありません。従業員は携帯電話を使用する必要がありますか?ひっくり返して;USBフラッシュドライブを持参したいですか?物理的なシール。その結果、データはまったく外部に取り出されなくなります。デメリットも明らかです。リモートで作業し、外部の関係者と協力する場合、そのプロセスは「お金の移動」と同じくらい面倒ですが、極秘で規模が小さい中核プロジェクトに適しています。
3. コードの難読化とコンパイル後の配信

フロントエンドまたはクライアントサイドのコードの場合、ソース コードを隠すことはできないため、単に「混ぜる」だけです。コード難読化ツールを使用して、変数名や関数名を人間が理解できない文字列に変更し、ロジックを分割し、さらには無効な命令を挿入します。実際的な効果は、たとえ相手があなたのコードを入手したとしても、逆解析のコストが非常に高いため、秘密を盗んだ者が撤退するために自分で新しいコードを書いたほうが良いということです。
4. 制度化された「最小権限」管理

「大きなポット」権限の使用をやめてください。なぜ新卒者が会社全体の中核となるアルゴリズムライブラリを引っ張る必要があるのでしょうか?GitやSVNなどのバージョン管理ツールを使用する場合は、「オンデマンド認可」を厳密に実装してください。実際の効果は、コードが「断片」に分割され、各人が自分の土地の 3 エーカーの 3 分の 1 しか所有できないことです。たとえ特定のリンクにモグラがいたとしても、モグラは断片を奪うだけで、完全なパズルを組み立てることはできません。
5. DLPデータ漏洩防止ハードウェアゲートウェイ
すべての送信トラフィックを監視するために、「セキュリティ検査機」のようにハードウェア デバイスがコンピュータ ルームの出口に直列に接続されています。コード特性 (多数の .c ファイル、git プッシュ操作など) を持つデータ パケットが検出されると、直接インターセプトされて記録されます。この実装の影響は、従業員が外界への送信にどのようなプロトコルや暗号化チャネルを使用しても、ゲートウェイはそれを通過できず、物理レベルで絞殺されることになります。
6. 研究開発端末アクセスとクリップボード制御
開発マシンではインスタント メッセージング ツールの使用が禁止され、クリップボード機能が制限されます。コードをチャット ボックスにコピーしますか?システムは、プロセス間の貼り付けを直接ブロックします。その効果は、最も隠れた「コピー&ペースト」による漏洩をブロックし、従業員が痕跡を残すのに便利な正式なチャネルを通じてのみコードを提出することを強制することです。
7. 暗号化された USB ディスクと暗号化ゲートウェイの導入
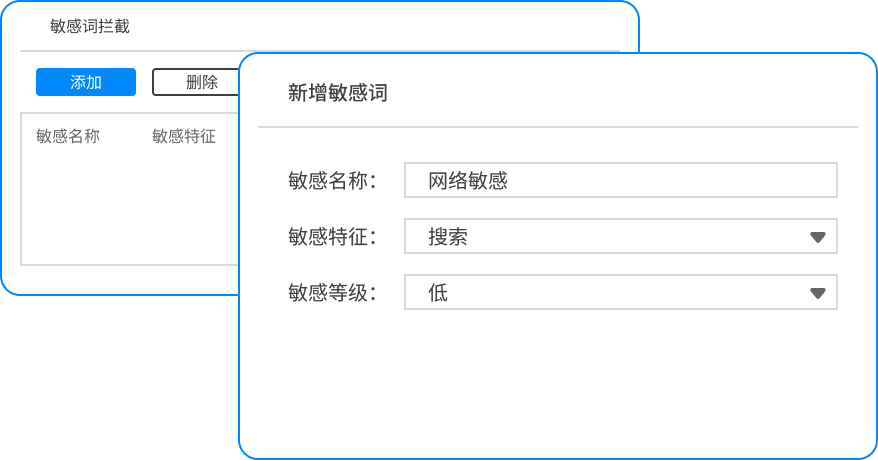
避けられない物理コピーのシナリオでは、会社が配布する暗号化された USB ディスクを使用することが必須です。この種の USB フラッシュ ドライブは、許可されていないコンピュータに接続しても直接読み取ることができず、コピー動作はすべて記録されます。その効果は、USB フラッシュ ドライブの漏洩という従来の道を完全にブロックすることです。
この記事の出典: エンタープライズ データ セキュリティの内部リファレンス、CIO コンプライアンス アライアンス
第一線の専門家: 周国華
担当編集者: リン・ジンイー
最終更新日: 2026 年 3 月 27 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

