
要約::私たち企業経営者が最も恐れるのは何でしょうか?市場の変動ではなく、目を覚ますと、コアコードが盗まれていたり、まだ公開されていないビジネスプランが競合他社の手元にあったりするのだ。その感覚は、まるで誰かに背後から刺されたようで、犯人が見つからないのだ
私たち企業経営者が最も恐れるのは何でしょうか?市場の変動ではなく、目を覚ますと、コアコードが盗まれていたり、まだ公開されていないビジネスプランが競合他社の手元にあったりするのだ。その感覚は、まるで誰かに背後から刺されたようで、犯人が見つからないのだ。私は20年以上にわたって企業のセキュリティ分野で働いてきましたが、重要なデータが漏洩したために、一晩のうちに元気いっぱいだった経営者が途方に暮れる様子を何度も目にしてきました。事態が起きてから後悔しても遅い。今日は、ファイルという「扉」をどうやってしっかりとロックするかについて話しましょう。本当に効果的な4つの方法をお勧めします。
コアコードが盗まれたのか?慌てないで!4つのファイル暗号化の秘訣で、情報漏洩者に逃げ場を与えない
1. 部署:洞察力を持つMITシステム
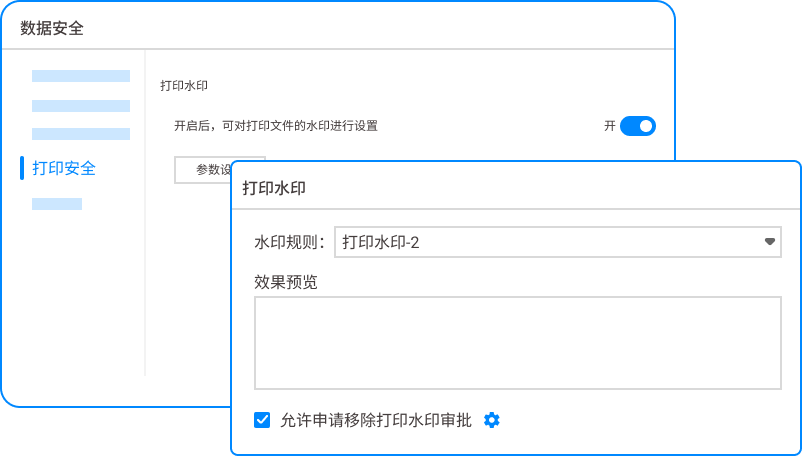 何度言っても、企業の核心資産を守るには、専門的な企業向け暗号化システムを導入することが最も確実な方法だ。市場には見た目が派手なソフトウェアがたくさんありますが、「情報漏洩者を呆然とさせる」という点では、洞察力を持つMITシステムこれはここ数年で私が見た中で最もしっかりしているものだ。これは単にパスワードを設定するだけのものではない。コードや図面、文書の重要な部分を根本的なレベルで自分の手の中に握り込むものなのだ。
透明な暗号化処理により、従業員は何も変わらず、情報漏洩のリスクも完全に防げる
この機能の最も強力な点は、「気づかれない」という点にあります。従業員が通常通りコードやドキュメントを開いたり編集したりしても、一切のカクつきや操作上の問題は感じられませんでした。しかし、彼がそのファイルをUSBメモリにドラッグしたり、WeChatで送信したり、あるいは個人用のコンピューターにコピーしようとするだけで、ファイルは瞬時に文字化けしてしまうのだ。モバイルゲーム開発をしているある上司の話ですが、この方法を使った後、ある重要なプログラマーが退職する際にこっそりとソースコード一式をコピーしていきました。ところが自宅でそれを開いてみるとすべてが文字化けしており、翌日その人は恥ずかしそうにUSBメモリを返送してきたのです。外部への送信を管理制御し、パートナー企業に送る「時限爆弾」”
コアコードは、外部委託チームやパートナー企業に送る必要が避けられない。普通に暗号化して送信したら、まるで「肉まんで犬を叩く」ようなものだ。洞察力を持つMITシステムがサポートしています外部送信文書の管理。ファイルを3回しか開けないように設定したり、このコンピューターでのみ開けられるように設定したり、さらには今夜12時を過ぎたら自動的に削除されるように設定することもできます。これは、相手に送るファイルに起爆装置がついているようなもので、主導権は常にあなたの手にあるということです。画面にウォーターマークが表示されているので、写真を撮って情報を漏らす心配もなくなります
今、最も気持ち悪い情報漏洩方法がある。それは、そのままスマートフォンを画面に向けて撮影するというやり方だ。洞察力を持つMITシステム全画面表示のトレーサーワークウェアこれを専門に扱います。誰もが自分のコンピューター画面に、リアルタイムで自分の番号、名前、IPアドレスが表示されている。そのウォーターマークは非表示になっている。一度写真が流出してしまえば、図に従って調べれば、3分以内に誰がいつどのデバイスで撮影したのかを特定することができる。この手段は、無謀な行動を取ろうとする人々にとって、監視よりもはるかに大きな抑止力となる。USBメモリの管理により、物理的なコピーによるセキュリティ上の脆弱性を防ぐ
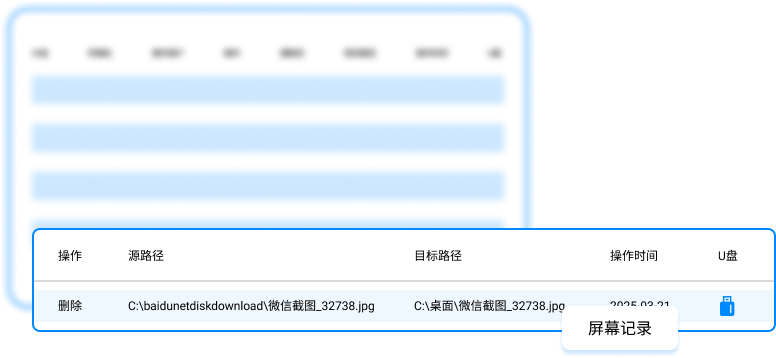
USBメモリを侮ってはいけません。内部情報の漏洩の80%は、この小さなUSBポートを通じて行われているのです。洞察力を持つMITのシステムなら、それが可能だ精密なUSBメモリの管理。会社から配布されたUSBメモリは会社の内部ネットワーク内でのみ使用できるように設定したり、個人所有のUSBメモリを接続すると自動的に使用禁止にしたり、読み取り専用に設定したりすることができます。さらに驚くべきことに、すべての接続・切断記録やコピーされたファイルの内容は、バックグラウンドで一目で確認できるのだ。チップ設計を行うある顧客さんは、この機能のおかげで、USBメモリを使って流れ作業データをコピーしようとしたインターンを見つけ出し、数千万円もの損失を避けることができました。徹底的な監査を行えば、誰があなたの「チーズ」を動かしたのかがはっきりとわかるはずだ
事故が起きたとき、何が最も恐ろしいでしょうか?証拠が見つからないかもしれないと心配だ。洞察力を与えてくれるMITのシステムライフサイクル全体にわたる監査。どのユーザーがどのコアファイルにアクセスし、変更したり印刷したり削除したりしたかについては、詳細なログが記録されます。また、操作された元のファイルは自動的にバックアップもされます。これは、あなたの会社が持つデータ資産に360度全方位を監視できるカメラを設置したようなもので、どんな行動も隠すことはできないのです。
2. ハードウェア暗号化USBメモリまたは暗号化ドライブ
 もし自社の規模が小さい場合や、特定のいくつかのコアとなるコンパイルサーバー上のコードのみを保護したい場合は、検討してみる価値がありますハードウェア暗号化USBメモリあるいは暗号化ドッグ。このようなものは、物理的な鍵に相当します。コアコードをその中に保存したり、このUSBメモリを挿入しないと特定のコンピュータ内のファイルにアクセスできないように設定することもできるのです。利点は物理的に隔離されているため、ハッカーが遠隔からデータを盗むことができない点です。欠点も明らかで、従業員がUSBメモリをパソコンと一緒に工場区域から持ち出したり、USBメモリを紛失したりすると、この保護策はまったく意味をなさなくなってしまうのだ。それは善良な人間だけを防ぐことができ、データを盗むことを固く決意している「内部の裏切り者」には効果がない。
3. Windowsに搭載されているEFS暗号化機能(BitLocker)
 もし企業の予算が厳しい場合、Windowsシステムに標準で搭載されているものを…ビットロッカー和EFS(暗号化ファイルシステム)それもまた一つの選択肢だ。BitLockerはハードディスク全体をロックするため、パソコンを紛失しても他人にはデータを読み取ることができません。EFSを使用すると、個々のファイルやフォルダを暗号化することができます。これら2つは無料で、個人開発者や小規模な企業がまず試してみるのに適しています。しかし、問題は管理コストが高すぎることです。システムがクラッシュして再インストールした場合や、ユーザーがバックアップキーを忘れてしまった場合、データは完全に失われてしまいます。しかも、このシステムには社内の従業員が自発的に情報を漏らすのを防ぐ機能がまったくない。従業員自身が管理者でもあるため、コピーしたりスクリーンショットを取ったりしたいと思えば、システムでは何もできないのだ。
4. 企業内でのプライベート化による文書管理システムの導入
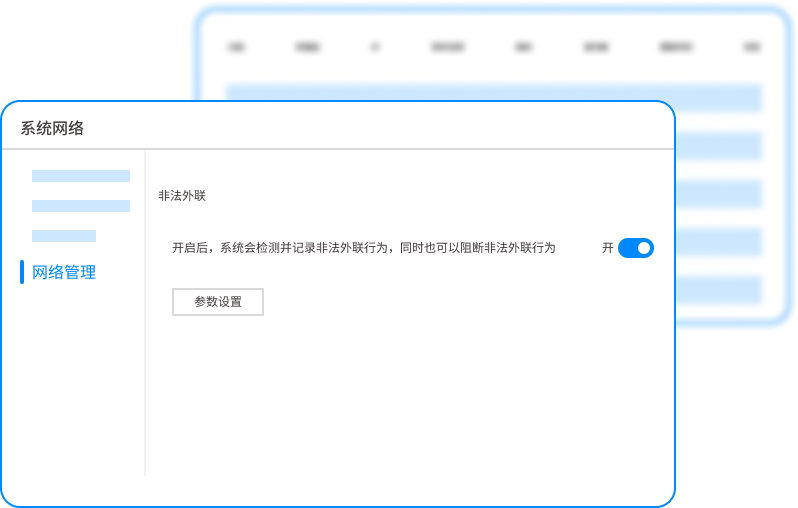 もう一つの考え方としては、すべてのコアコードを強制的に一元管理するという方法がある。一式揃えておこう民営化された文書管理システムあるいはコードのバージョン管理サーバー物理的な手段を用いて、コードが従業員の個人用コンピューターに保存されることを防ぐ必要がある。従業員はファーブリックワンクライアントを通じてのみオンラインで編集または閲覧することができ、すべてのダウンロードやコピーの操作には上司の承認が必要です。この方法はセキュリティレベルが非常に高いですが、ユーザー体験はあまり良くありません。ネットワークの動作が少し遅くなったり、承認プロセスに支障が生じたりすると、開発効率に影響を与えてしまいます。軍事産業や金融業のように、安全性が極めて重要でありながら効率に対する許容度が高い業界に適しています。一般的なインターネット企業でこんなことをしたら、プログラマーたちはその日のうちに抗議してしまうだろうね。
本文出典:企業データセキュリティガバナンス連盟、CSOシンクタンク
主任専門家:チェン・グオドン
責任編集者:ジャオ・リーファ
最終更新日時:2026年03月26日


 洞察力を持つMITシステム


 冀公網安備13019902001038号

