
記事の概要: 兄弟たち、座って心からのことについて話しましょう。ビジネスにおいて最も恐れていることは何ですか?目が覚めたら、苦労して育てた「金のガチョウ」、コアコードがハッキングされているのではないかと心配です。少し前に古いクライアントを抱えていましたが、中核となる研究開発チームが一晩でまとめて「仕事を終えました」。
兄弟たち、座って心と心で話し合いましょう。ビジネスにおいて最も恐れていることは何ですか?目が覚めたら、苦労して育てた「金のガチョウ」、コアコードがハッキングされているのではないかと心配です。少し前に古いクライアントがいました。中核となる研究開発チームは一夜にして「卒業」した。翌日、サーバー上のソースコードがきれいにコピーされていることがわかりました。新会社は製品名を変更することさえせず、直接オンラインに参入しました。ハエを食べるよりも気持ち悪かった。
最近では、部外者を防ぐのは簡単ですが、内部関係者を防ぐのは困難です。文書、特に「生命線」のコード文書の暗号化は、もはや「実行するかどうか」の問題ではなく、「人を殺さずに暗号化する方法」の問題です。
今日は、何十年もデータ セキュリティ サークルに携わってきたベテランとして、本当に実用的な 7 つのドキュメント暗号化方法、特に最初の方法の一覧を紹介します。これを導入しないと、夜は目をつぶらなければならなくなります。
コアコード漏洩を防ぐ:「エンタープライズレベルの暗号化のための 7 つの武器」”
1. Insight Eye MIT システムの導入
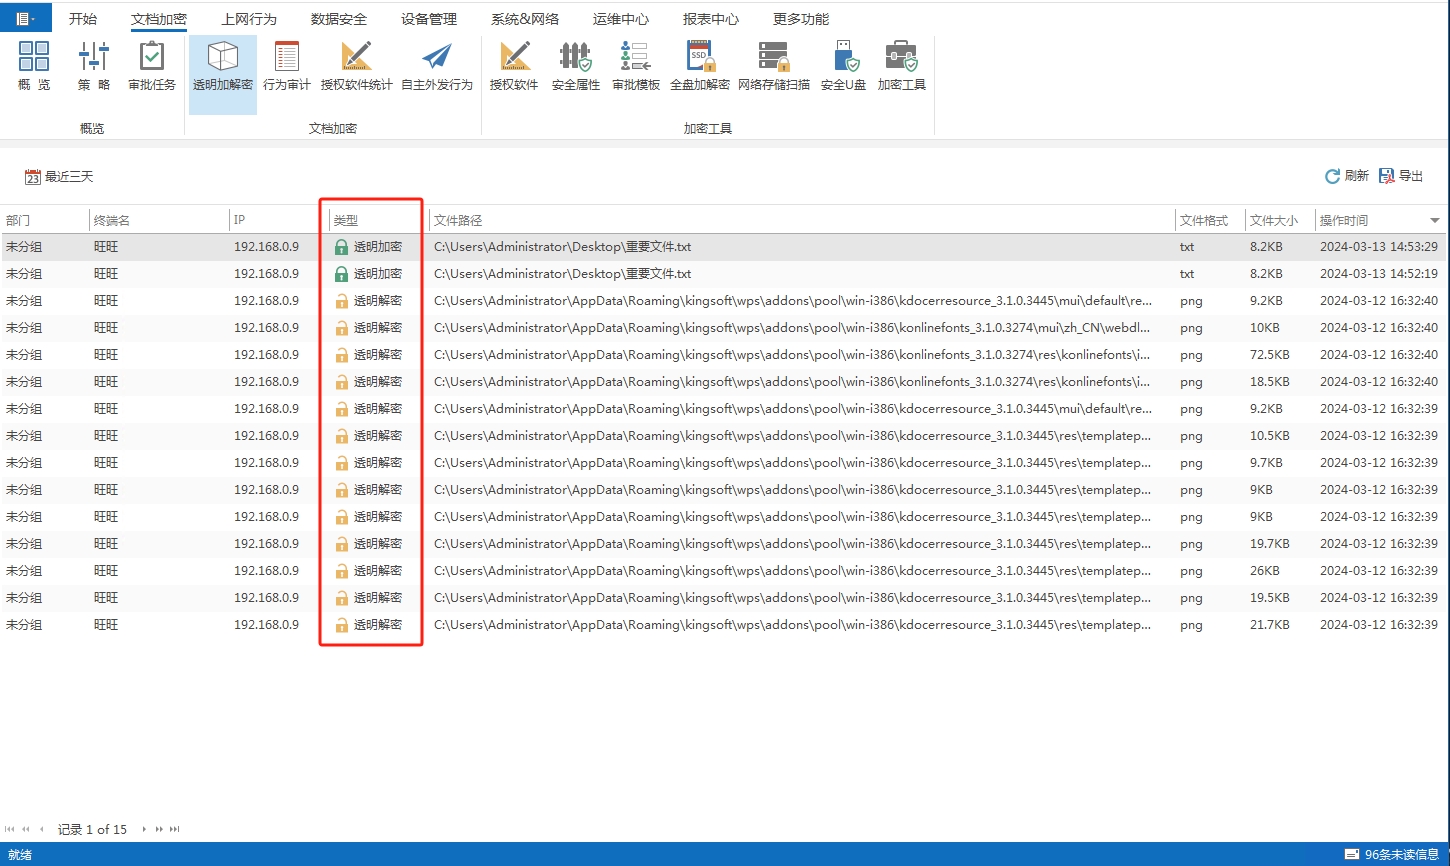
 あんな高級なソフトウェアのことは言わないでください。実戦において機密漏洩を真に阻止できるのは、Insight Eye MIT システムです。これは暗号化のための暗号化ではありません。研究開発環境全体に「黄金の鐘」を直接インストールします。
完全に透過的な暗号化により、「ロック」の存在を感じさせません。 導入効果の最も優れた点は、従業員が自分たちが保護されていることに気づいていないことです。彼は通常どおりコードを作成し、コンパイルし、実行し、ドキュメントは常にコンピューター上で開いています。しかし、WeChat、USB フラッシュ ドライブ、または電子メールを介してファイルを送信しようとすると、ドキュメントはすぐに文字化けの塊になってしまいます。上司は、誰かがこっそりコピーするのを防ぐために画面を見つめる必要はもうありません。コアコードは社内でどのように流通しても安全であり、外に出ればただの紙くずです。
権限は「髪の毛」ごとに細分化されており、誰がそれを表示し、誰が変更するかを決定するのはあなた次第です。 コーディング チームには、読むだけで済む人もいれば、変更を加える必要がある人も、コメントを読むだけで済む人もいます。このシステムにより、権限を最大限に活用することができます。実装後は、たとえ CTO であっても、ソース コード ライブラリ全体をパックして許可なく持ち出すことはできません。「人々」の忠誠心をコントロールするよりも、「人々」の権威をコントロールする方がはるかに確実です。
アウトソーシング管理によりパートナーの文書に「時限爆弾」がかかる” アウトソーシングチームと協力する場合、コードを送信する必要がありますが、再販されるのが怖いです。Insight MIT は、「送信ファイル」の生成をサポートしています。このファイルを 3 回だけ開くように設定したり、48 時間だけ表示したり、特定のコンピュータでのみ開くように指定したりすることもできます。時間が経過すると、ファイルは自動的に破棄されます。これは、いつ失敗してもおかしくない「電子爆弾」を他人に送るのと同じです。それを無作為に広めようとする人は誰もいません。
フルチェーン監査により、誰がコードに手を加えたかが明確になります 監視をチェックする前に、秘密が漏洩するまで待ってはいけません。システムは、誰がいつ行ったのか、どのファイルを開いたのか、コードの何行がコピーされたのか、スクリーンショットを撮ろうとしたのかどうかなど、すべての操作を明確に記録します。何か問題が発生した場合、この監査ログが最も強力な証拠となり、誰もそれを責めることはできません。
オフライン管理は、従業員が「自宅に地雷を持っている」ことを防ぐことを目的としています。 従業員の中には、普段はラップトップを使用している人もいますが、帰宅したり出張したりすると、管理の対象外になると考えていませんか?このシステムはオフライン ポリシーをサポートしています。ネットワーク ケーブルが抜かれても、暗号化ポリシーは引き続き有効です。彼はそれを家に持ち帰りました。コンピュータは彼のものですが、コードは会社のものです。開けてみませんか?ドアはありません。
2. ハードウェア暗号化ロック(Uディスクキー)
 この方法は、コア コードがごく少数の「偉い人」の手にのみ渡されているチームに適しています。車のキーのような USB フラッシュ ドライブ ロックを開発者に提供し、それをコンピュータに差し込むと、コードが復号化されて実行できるようになります。;プラグを抜くと、すべてのファイルが自動的に暗号化されるか、消去されます。物理的な隔離は単純かつ粗雑ですが、問題は、キーを紛失した場合、プロジェクト チーム全体が作業を停止して見つめなければならないことです。
3. Windows には EFS 暗号化が付属しています
 これは Microsoft の無料機能ですが、多くの人は知りません。ファイルのプロパティを右クリックし、[詳細設定] を選択して、[コンテンツの暗号化] をオンにします。メリットはお金がかからないことですが、デメリットは命がかかることです。システムアカウントと資格情報に大きく依存します。かつて、顧客がシステムを再インストールしたが、証明書のバックアップを忘れました。その結果、数千万のソースコードが開けなくなりました。結局、システムの「ロックを解除」するにはデータ復旧会社を見つけ、高額な費用をかけて教訓を得るためにお金を費やす必要がありました。
4. 圧縮パッケージに「異常な」パスワードを追加する
 このトリックは最も大雑把ですが、最も一般的でもあります。コア コードを RAR または 7Z にパッケージ化し、非常に長いパスワード (大文字と小文字 + 数字 + 特殊記号、16 文字以上など) を設定します。その効果は紳士に対しては防御するが、悪役に対しては防御しない。同僚に送るならまだしも、顧客に送ると毎回怒られてしまいます。そして、クラッキング技術について少しでも知っている人に出会ったら、遅かれ早かれその人はあなたのためにパッケージを使い果たしてしまうでしょう。
5. クラウドディスク/ネットワークディスクの自動同期と暗号化
 現在、多くのチームがエンタープライズ ネットワーク ディスクを使用しています。中核となるロジックは、ローカル ファイルは暗号化されず、クラウドにアップロードされるときに自動的に暗号化されて保存されるというものです。利点は、コラボレーションが容易になることですが、欠点は、ローカル ファイルが削除されない限り、従業員がファイルを簡単にコピーできることです。クラウドはハッカーを防ぐことはできますが、従業員がスクリーンショットを撮ったり写真を撮ったりすることを防ぐことはできません。
6. ドメイン制御環境における権限の分離
 会社が Microsoft ドメイン コントロール (Active Directory) に接続している場合は、NTFS アクセス許可を使用してフォルダーを細かく分割できます。たとえば、特定のセキュリティ グループのメンバーのみが「Core Algorithms」フォルダーにアクセスできます。この方法では、「誰が視聴する資格があるか」という問題は解決できますが、「資格のある人がコンテンツを持ち出す」という問題は解決できません。
7. 仮想デスクトップ(VDI)
 通称「クラウドデスクトップ」。すべての研究開発担当者がサーバーに接続してコードを作成できるようにします。ローカル コンピュータは単なる表示画面であり、物理ファイルは表示されません。クラウド デスクトップからローカル コンピューターにコードをコピーできないため、情報漏洩のコストは非常に高くなります。欠点も明らかです。高価で、非常に高いネットワーク要件があり、ネットワークが切断されると全従業員が休暇を取ることになります。
兄弟たち、メソッドは何千もありますが、核となるのはたった 1 つの文です。暗号化は従業員に問題を引き起こすためではなく、企業の生命線をロックするためのものです。数十人からなる研究開発チームが「王子様のためのジャコウネコ」を演じてくれるのを待ってはいけません。その時に取り繕おうとすると、ニッコウキスゲは寒いでしょう。
この記事の出典: Security Internal Reference、Enterprise Data Leakage Prevention Alliance
リードライター:チェン・ジーユアン
担当編集者:リウ・ジンイー
最終更新日: 2026 年 3 月 23 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

