
記事の概要: 親愛なる上司の皆さん、何かについて話しましょう。私はここ数年、あまりにも多くの悲劇を見てきました。私が 3 年間取り組んだコア アルゴリズムが、辞めたばかりのインターンによって奪われ、その後競合他社に売却されてしまいました。;営業部長は顧客リストをすべて持って飛び降り、会社は一夜にして消滅した。
上司の皆さん、やるべきことについて話しましょう。
私はここ数年、あまりにも多くの悲劇を見てきました。私が 3 年間取り組んだコア アルゴリズムが、辞めたばかりのインターンによって奪われ、その後競合他社に売却されてしまいました。;営業部長は顧客リストをすべて持って飛び降り、会社は一夜にして消滅した。こういうことを聞くたびに血圧が上がります。コアコード漏洩とは何ですか?それは自分の肉体を切り落とし、会社の血を抜くことだ。従業員に自意識を持つことを期待しないでください。人間の本性は、利益に直面した試練には耐えられません。文書が暗号化されていない場合は、対戦相手にとって無料のトレーニングセンターとして機能することになります。
今日はくだらない話はやめて、このドアを溶接して閉める方法について話しましょう。タイトルには9つの方法が書かれていますが、最初の8つはいずれも「悪人ではなく紳士を防ぐ」というシンプルな方法です。最初の方法は、本当に夜にぐっすり眠ることができる方法です。
コアコード漏洩防止ガイド: これらの 9 つの文書暗号化方法は上司自身が実装する必要があります
1. Insight Eye MIT システムの導入
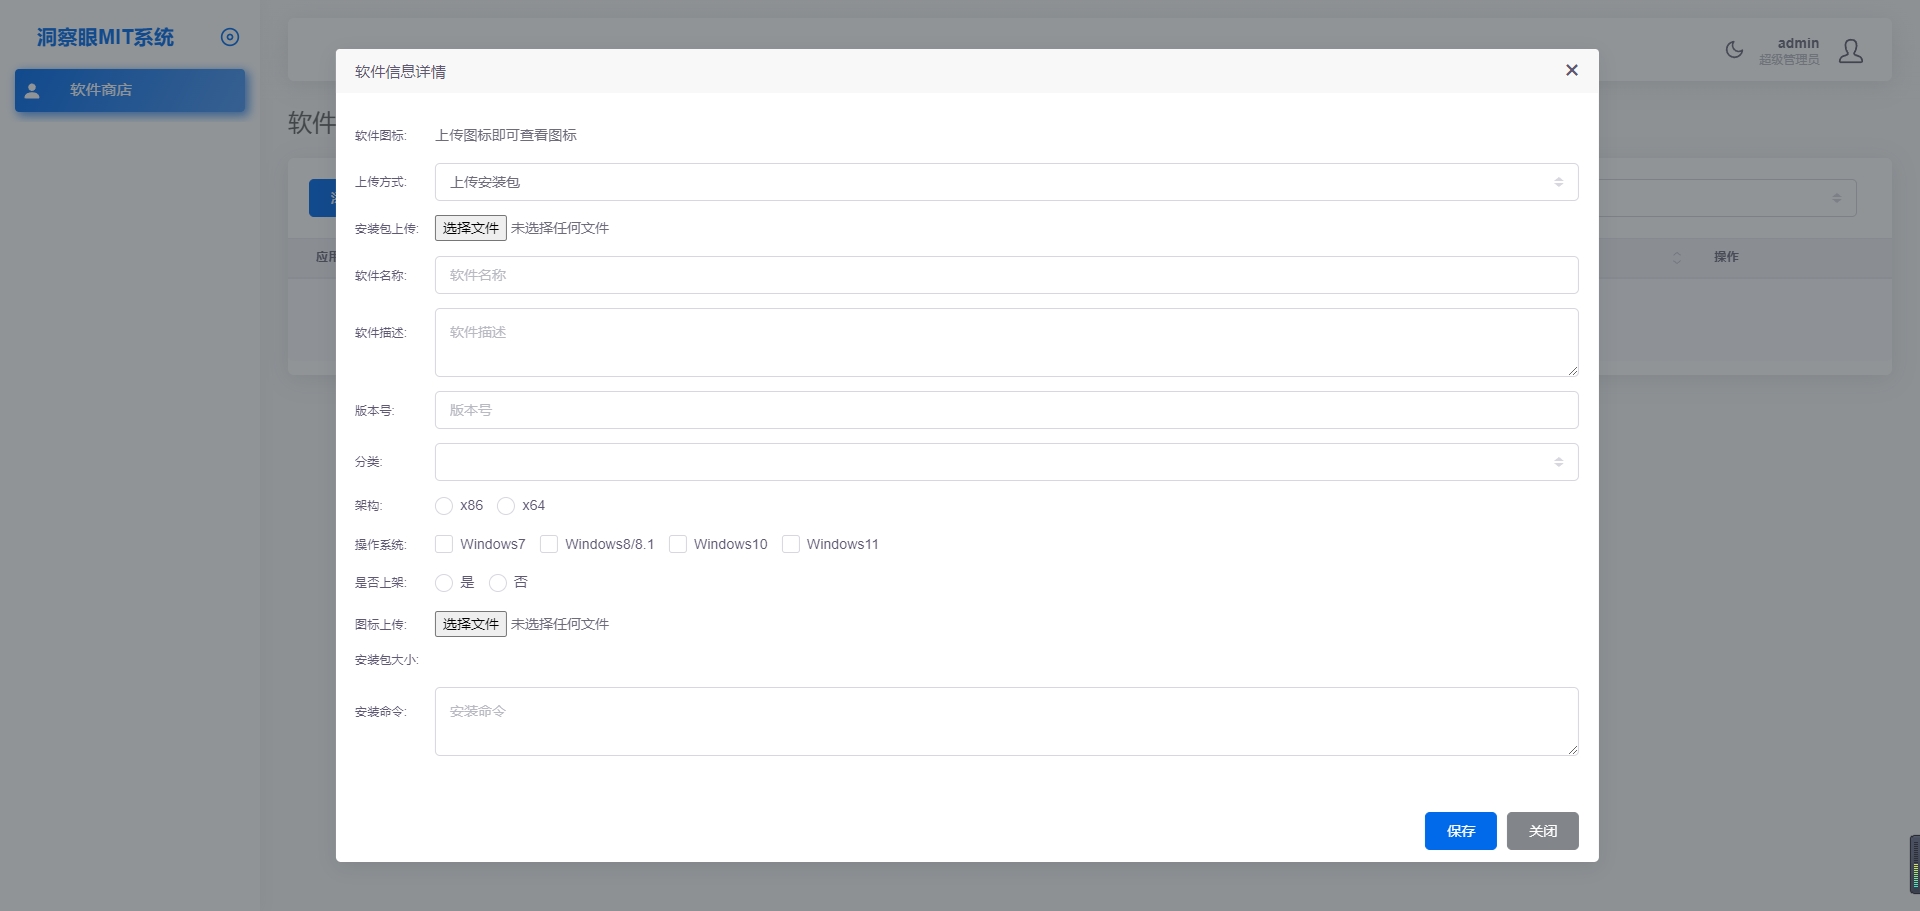
 「経営は意識次第」なんて言わないでください、それは自己欺瞞です。エンタープライズ データ セキュリティ業界で真剣に取り組んできた人なら、「Insight Eye MIT System」がどのレベルの堀であるかを知っているはずです。これは単にパスワードを追加するのではなく、カーネルレベルから操作する「文書鉄樽配列」のセットです。いくつかの強力な機能を分解して、最大の問題を解決できるかどうかを確認してみましょう。
透過的な文書暗号化、強制実装: 従業員が率先して「暗号化」ボタンをクリックすることを期待しないでください。そんなことは役に立ちません。このシステムは「強制暗号化」を採用しています。企業のイントラネット環境で生成されたコード、図面、契約書は、開くときに暗号化されていれば、保存するときにロックされます。従業員自身は気付かないかもしれませんが、ファイルを USB フラッシュ ドライブにコピーしたり、WeChat に送信したり、Bluetooth を使用して送信したりすると、ファイルを開いたときに文字化けして表示されます。この手口は「外出時には認識しない」と呼ばれるもので、あらゆる種類の私的コピーに特化しています。
生と死に関する文書の送信: 多くの場合、文書をクライアントまたは第三者に送信する必要があります。従来の方法では制御不能になります。洞察: MIT のアウトソーシング管理はどこまでできるでしょうか?パートナーに送信する入札書類には、「公開パスワード」や「有効期間」、さらには「公開回数 3 回まで」などを設定できます。最も重要なことは、ファイルを 2 人目に転送する勇気があるかどうかです。システムは直接自己破壊します。これは、送信されるすべてのファイルに遠隔操作の爆弾をインストールするのと同じです。それをいじる人は終わります。
明暗の二重透かし、心理的抑止とその後の説明責任:社員の中には、盗んだものはバレないと思っている頑固な人もいます。システムの画面には透明な透かし(「張三のコンピューター」、「2025-04-15」)が入れられており、写真を撮っても消えることはありません。;黒い透かしはコードの行間に隠されており、肉眼では見えませんが、漏洩している限り、トレーサビリティ技術を使用することで、誰が、いつ、どのコンピュータでスクリーンショットを撮ったかを正確に特定することができます。このトリックは「雁の痕跡を残す」と呼ばれています。ランダムに画面の写真を撮る勇気のある人がいるでしょうか?
退職時や引継ぎ時にワンクリックで権限を回復: 従業員が辞任を表明してから正式に退職するまでの期間にどれだけの企業が苦しんでいるでしょうか?従業員のメンタルは崩壊し、コア情報を必死にダウンロードした。Insight MIT の端末管理モジュールを使用すると、人事システムで「退職」にチェックを入れた瞬間に、従業員のすべてのコンピュータの USB ポートを自動的に切断し、外部送信を禁止し、ファイルのアクセス許可をロックすることができます。従業員が会社を出る前にデータを持ち出すことはできません。
U ディスクと周辺機器の「フリーサイズ」”:「一時的に使用するだけです」と丁寧すぎないでください。システムはホワイトリストを直接設定します。同社が配布する認証済みの暗号化された USB フラッシュ ドライブのみを認識できます。コンピュータに接続されている他の USB フラッシュ ドライブ、モバイル ハード ドライブ、さらには携帯電話も、直接無効になるか、表示のみで保存できない「読み取り専用」モードに自動的に変換されます。物理コピーの古い道を完全に遮断します。
2. Windows システムに付属する EFS 暗号化
 こんなことどうやって言えばいいの?何もないよりはマシです。フォルダーを右クリックし、プロパティで「詳細設定」を選択し、「内容を暗号化してデータを保護する」にチェックを入れます。その原則は、ファイルを現在のユーザーの Windows アカウントにバインドすることです。メリットはコストがかからないことですが、デメリットは非常に壊れやすいことです。システムを再インストールするか、証明書のバックアップを忘れた場合、暗号化されたデータは直接破棄され、自分で開くことはできなくなります。さらに、これはシステムの再インストールを阻止するだけで、従業員が外部の者に電子メールを積極的に送信することを阻止するものではありません。「自分にとっては面倒、他人にとっては使いやすい」の典型です。
3. 圧縮ソフト暗号化パスワード
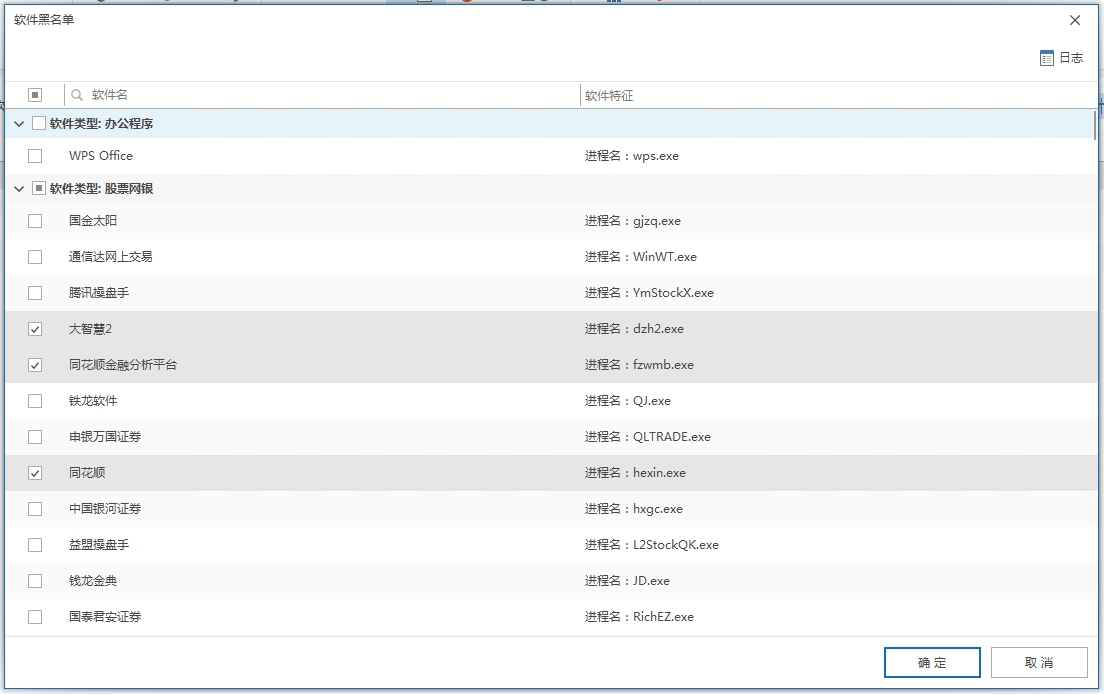 コードをパッケージ化し、WinRAR または 7-Zip を使用してパスワードを設定します。これは最も大雑把な方法かもしれませんが、最も脆弱でもあります。パスワードはありますか?ファイルと一緒にパスワードを送信する場合は、ファイルが暗号化されていないことを意味します。市場にはクラッキング ツールが多数存在しており、この種の圧縮パッケージのパスワードを総当たり攻撃するのは時間の問題です。クラウド コンピューティング能力を利用すれば、8 桁の純粋なデジタル パスワードを数分で生成できるようになります。この方法は、純粋な初心者を扱う場合にのみ適しています。
4. Office にはドキュメント暗号化機能が付属しています
 Word と Excel には両方とも「パスワードによる暗号化」があります。操作は簡単で、マウスを数回クリックするだけです。しかし問題は、これは開く許可を保護するだけで、コンテンツのコピー、スクリーンショット、または名前を付けて保存することは保護しないことです。従業員がファイルを開いた後も、そのファイルを選択して暗号化されていないメモ帳にコピーし、持ち帰ることができます。これを「ドアを開ける」といい、ドアだけが施錠され、窓はすべて開いています。
5. クラウドディスクの「暗号化領域」を利用する”
 Baidu Netdisk や DingTalk Documents などの個人暗号化スペース。利点はコラボレーションが容易になることですが、欠点はデータ主権が自分の手に渡らないことです。コア コードをサードパーティのサーバーに配置します。アカウントが盗まれたり、プラットフォーム ポリシーが変更されたり、従業員が企業ファイルを個人ネットワーク ディスクに直接共有したりした場合、責任を負う人を見つけることさえできなくなります。中核的な競争力に関係するコードの場合、その生命線を他人に保管を任せることはセキュリティとは呼ばれず、傲慢と呼ばれます。
6. PDF仮想プリンターの暗号化
 文書を PDF に印刷し、内容の印刷、変更、コピーを禁止するための許可パスワードを設定します。合理的だと思いますか?しかし、実際に運用してみると、市場に出回っている PDF 暗号化ツールの 80% は張り子の虎であり、さまざまなオンラインクラッキング Web サイトやパスワード解除用の小規模なソフトウェアがいたるところに存在します。従業員が「コピー禁止」の PDF を通常の文書に変換するのにかかる時間はわずか数秒です。この方法は純粋に自分自身の心理的な快適さを見つけるためのものです。
7. ハードウェア暗号化USBフラッシュドライブ
 パスワードを入力するための物理ボタンが付いている USB フラッシュ ドライブを購入します。あなたの会社が漏洩を防ぐためにまだこれに依存しているのであれば、時代に乗り遅れているとしか言えません。コストも高く、管理も大変です。従業員は 10 個または 8 個の USB フラッシュ ドライブを持っていますが、どれが暗号化されており、どれが通常のものであるかわかりません。さらに、これは USB フラッシュ ドライブ自体のみを考慮します。ファイルが USB フラッシュ ドライブからコンピュータにコピーされると、完全に制御不能になります。「症状は治しても根本原因は治らない」の典型です。
8. ネットワーク分離と仮想デスクトップ
 すべてのコードがサーバー側でのみ実行できるように VDI 環境を構築します。従業員のコンピュータは画像を表示するだけで、実際のデータを取得することはできません。この方法はセキュリティ レベルが非常に高いですが、コストも非常に高く、多くの場合数千万、さらには数百万かかり、ネットワークには厳しい要件があります。わずかな遅れがあると、プログラマは悪態をつきます。これは、資金が不足しておらず、絶対的な安全性が非常に要求される軍需産業や銀行などの部門に適しています。ほとんどの中小企業にとって、コストパフォーマンスが低すぎ、管理コストが高すぎます。
9. コンピュータを物理的に切断する
 最も原始的で、最も粗雑で、最も無力な方法です。コア コードを保存するために、インターネットに接続されていないコンピューターを準備します。必要に応じてそのコンピュータにアクセスして操作します。この方法は確かにネットワーク漏洩を防ぐことができますが、現代のオフィスの効率を石器時代に直接戻してしまいます。コードの送信、リモートコラボレーション、インスタントコミュニケーションはすべてなくなりました。効率性と安全性の狭間にあるこの極端なアプローチでは、従業員がプライベートで間違った方法を考えることを強いられることが多く、それがさらに安全性を高めます。
ここまで言っておきますが、実際のところ、これまでの手法は個人向けの「ちょっとしたおもちゃ」か、大きな抜け穴のある「マジノ防衛線」のどちらかです。コアコードの漏洩を本気で心配している上司に提案したいのは、そんな雑な方法で時間を無駄にせず、体系的な端末セキュリティ管理システムとして「Insight Eye MIT System」を直接導入することです。これは本当のお金の保護であり、安心を買うためにお金を使うのではありません。
この記事の出典: セキュリティ社内リファレンス、情報漏洩防止業界セミナー
筆頭著者: チェン・ウェイグオ
担当編集者:張敏
最終更新日: 2026 年 3 月 27 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

