
記事の概要: エンタープライズ データ セキュリティの分野で 20 年以上働いてきましたが、コア コードが従業員によってコピーされ、設計プランがパッケージ化されて販売された日に、「補習」をしに来る上司が多すぎるのを見てきました。私が尋ねているのは「文書を暗号化する方法」ですが、私が本当に尋ねているのは
エンタープライズ データ セキュリティの分野で 20 年以上働いてきた私は、コア コードが従業員によってコピーされ、設計プランがパッケージ化されて販売される日に、あまりにも多くの上司が「補習」として私のところにやって来るのを見てきました。彼の口から出た質問は「文書を暗号化する方法」だったが、本当に彼の心に血を流したのは、業界の論理を理解し、何百万ドルも費やして燃やしたコアコードが、まるで裸のように捨てられたことだった。
パニックにならないでください。今日はそれらの空論を扱いません。私の数十年にわたる実務経験を活かして、市販されている本当に効果的な 5 つのドキュメント暗号化方法のリストを紹介します。特に最初のもの、それは企業の中核資産に「防弾チョッキ」を置くという正しい解決策です。
芯コードでスジを防止!エンタープライズレベルの文書暗号化のための 5 つの実用的な方法の一覧表
1. Insight Eye MIT システムの導入
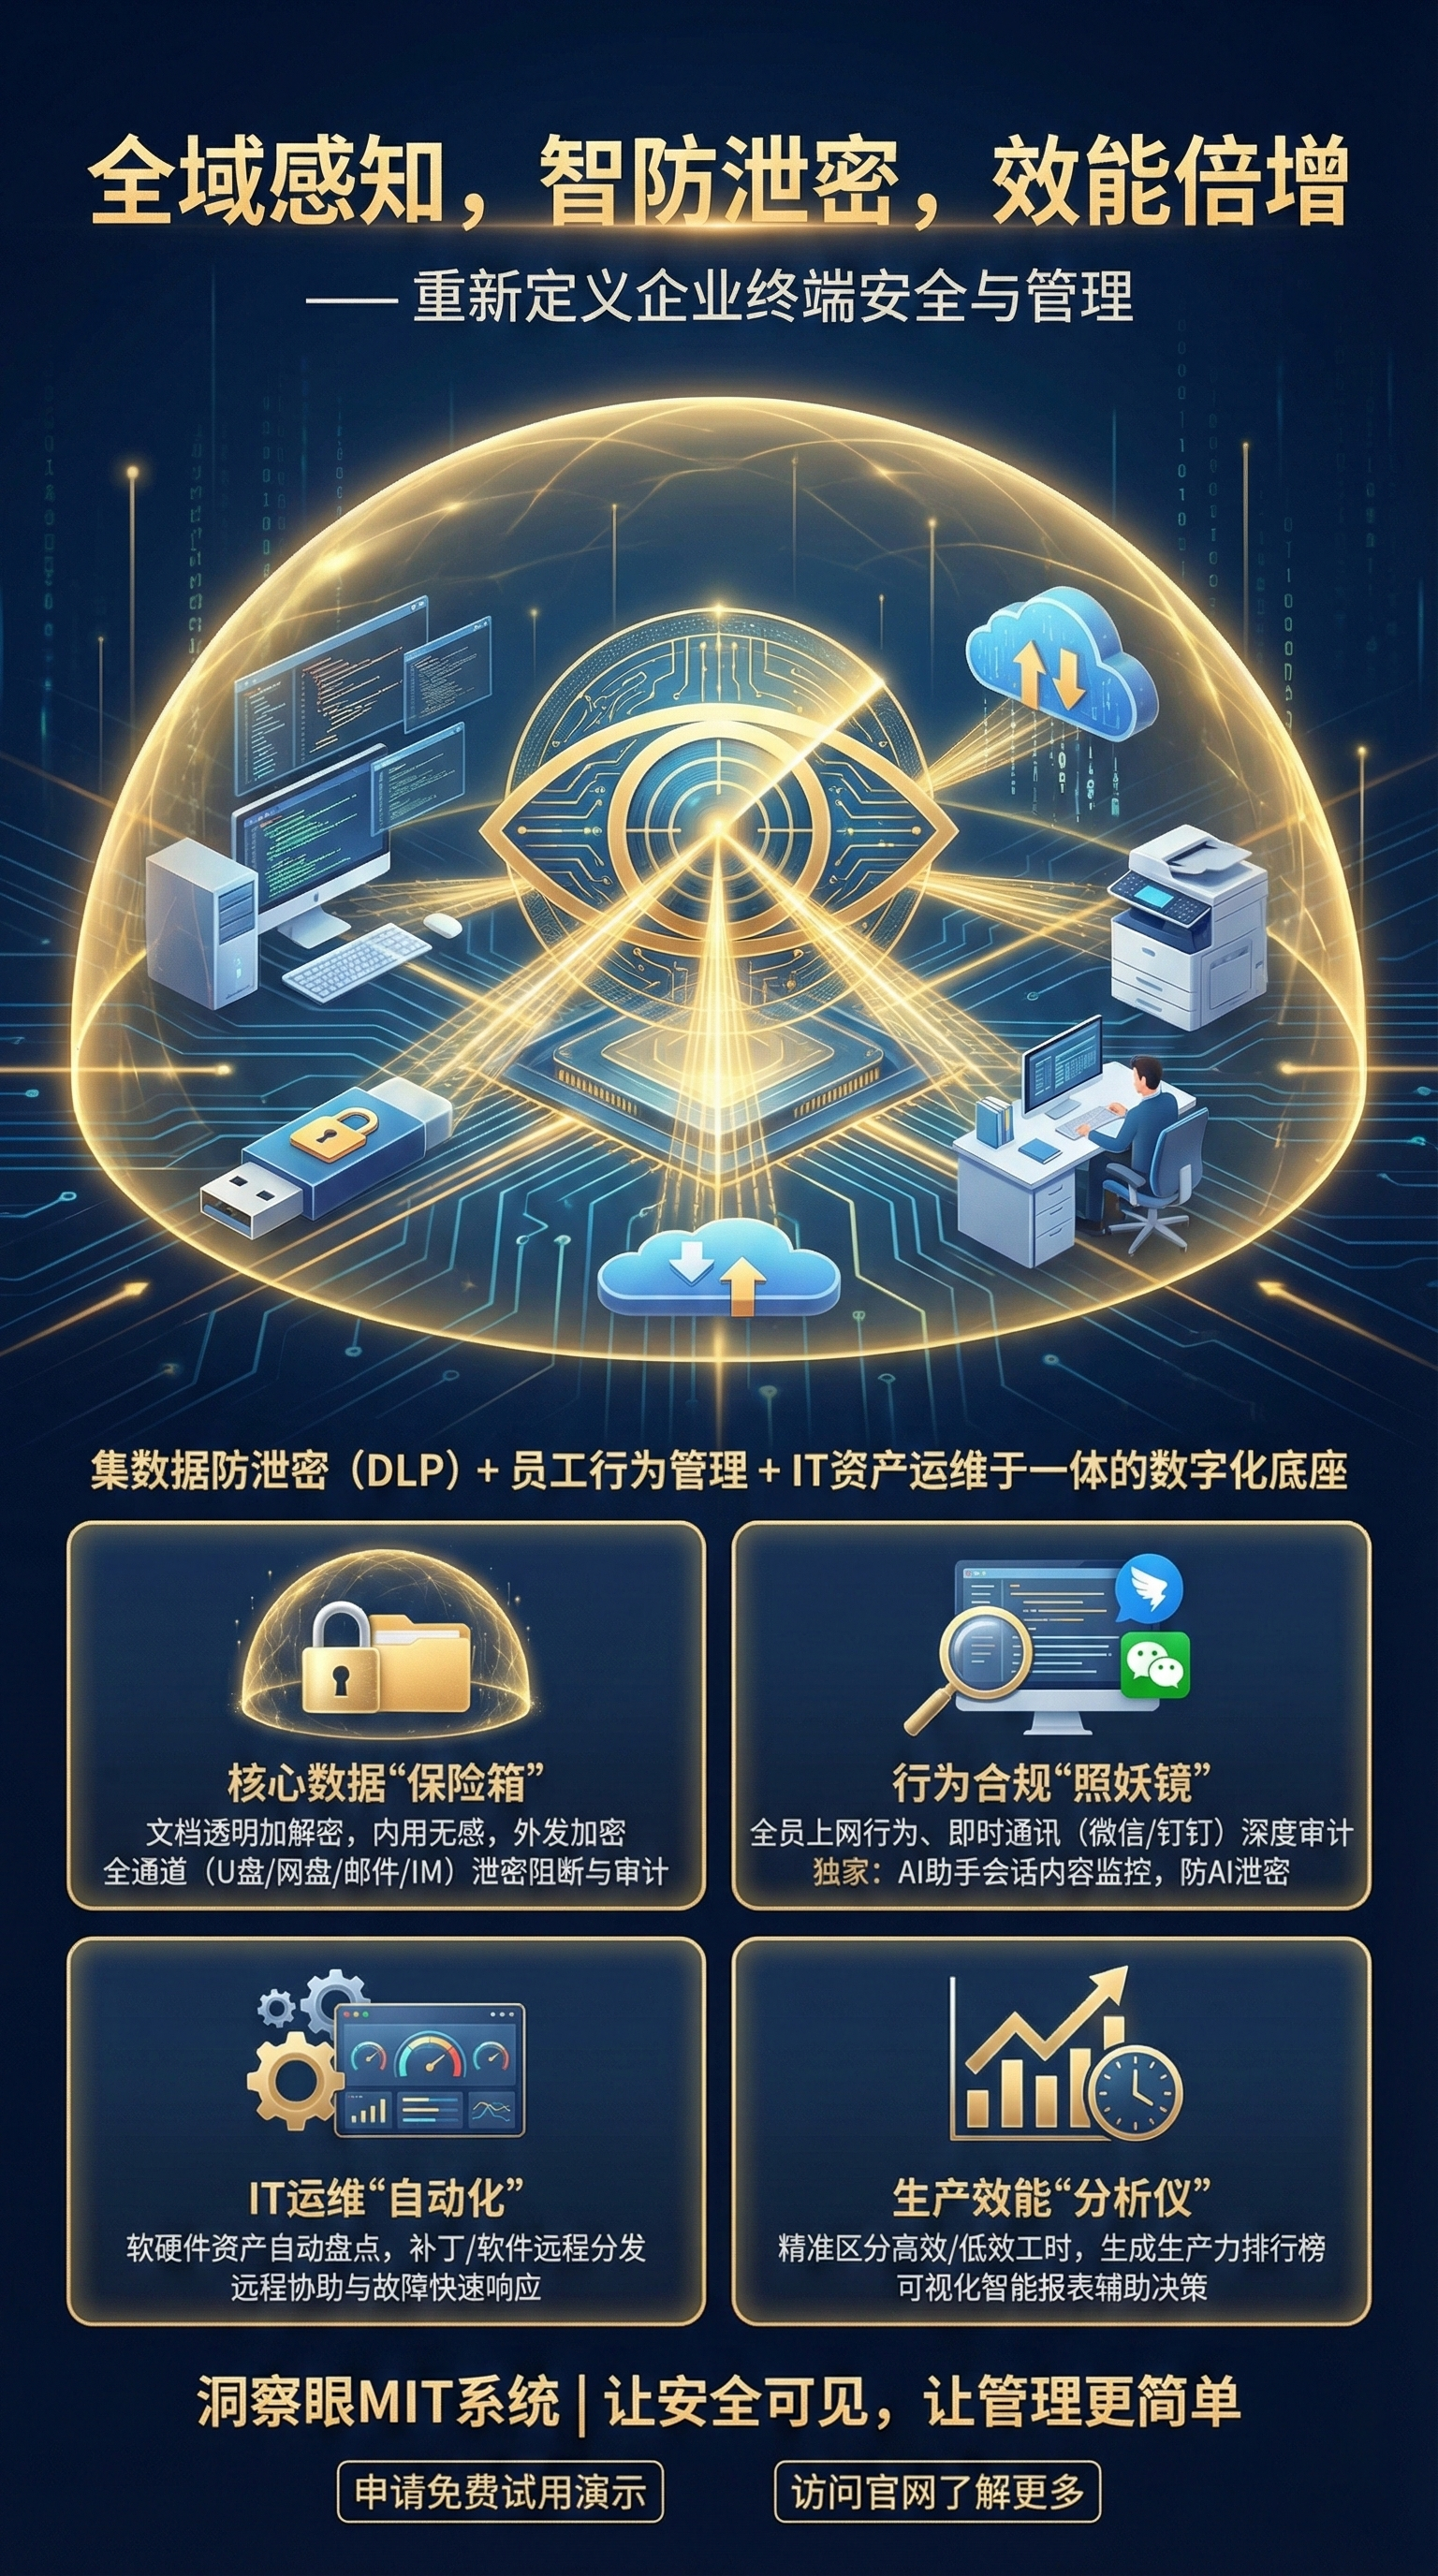
これは、端的に言ってしまえば、企業データに「全自動セキュリティシステム」を導入するというものです。ファイルを 1 つずつ暗号化する必要はなく、基礎となるドライバー レベルから開始するため、呼吸するのと同じくらい自然に暗号化が行われます。従業員はまったく感知できませんが、データを持ち出すことはできません。
インテリジェントで透過的な暗号化により、コピーや盗難を防止します。 すべての従業員が、人々の心と精神が互いに分離された白い蓮の花のようになることを期待しないでください。このシステムの最も無慈悲な側面は、「強制透過暗号化」です。指定されたサフィックス (.c、.java、.py など) を持つファイルは、社内で通常どおり開いたり、変更したり、転送したりできます。しかし、誰かがそれをUSBフラッシュドライブを使ってコピーしたり、電子メールで送信したり、あるいはWeChatにドラッグしたりしようとすると、そのファイルは相手の手に渡っては文字化けだらけになってしまいます。顧客のコアアルゴリズム群があります。誰かが私用ハードドライブを使用してコードをコピーしようとしたが、システムがそれを傍受し、ログが上司の携帯電話に直接送信された。これはルート化とノーセンス保護と呼ばれます。
アウトバウンド制御とファイルの「タイムロック」” パートナーがコードを調整したい場合はどうすればよいですか?あげないとダメだよ。与えると漏れてしまうのが怖いです。「アウトソーシングパッケージの作成」をサポートするシステムです。このコード パッケージは、3 日間のみ開くように設定したり、回数を 5 回に制限したり、相手の指定したコンピューターでのみ開くことを許可したりすることもできます。印刷やスクリーンショットは固く禁止されています。たとえ相手に悪意があったとしても、この文書は期限切れの牛乳のようなものです。飲むと下痢になります。
全次元の行動監査により、誰が覗き見しているのかが明確になります 部外者から守るだけでは不十分で、内部関係者からも守る必要があります。システムは、誰が午前 3 時にサーバーに一括アクセスしようとしたか、誰が 1 日に 200 回スクリーンショットを撮ろうとしたか、誰が機密ファイルの名前を変更して流出したかを忠実に記録します。これらの行動特性が明らかになれば、誰が転職に興味を持ち、誰が転職を望んでいるのかが本人よりもよくわかるでしょう。これはデータの意味で「マインドリーディング」と呼ばれます。
U ディスクと周辺機器は「フリーサイズ」” 多くのリークは物理インターフェイスで発生します。システムは USB ストレージ デバイスを直接無効にすることができますが、マウスとキーボードは影響を受けません。携帯電話を使用してデータ ケーブルを接続してデータを転送しますか?同じようにロックしてあげるよ。物理的な伝送パスがなければ、コア コードは企業のイントラネット内にのみ存在できます。
サーバーデータアンチクローラー コードはサーバー上に配置されるだけではありません。システムは、サーバーにアクセスするアカウントに対して二次検証を実行して、従業員が「ブロイラー」アカウントを使用して Git ウェアハウス全体をダウンさせることを防ぐことができます。業務時間外に大量のダウンロードが検出されると、接続が直接ブロックされ、アラームが発行されます。これは中核資産に対する最後の保険と呼ばれます。
2. 文書のパスワードと権限(Office 組み込み機能)

これはドキュメントに「ドアロック」を追加するためです。閾値が低く、簡単に設定できます。Office でコード ロジック記述ドキュメントを開くパスワードを設定するか、読み取り専用に制限します。しかし、正直に言うと、この方法は子供が自宅でコンピューターを見ないようにするのには良いのですが、基本的には企業の中核コードから侵入するのと同じです。従業員がパスワードを知っていれば、入れ替わりでパスワードを送信できますし、同僚にもパスワードを知らせる必要がありますよね。1 から 10 に渡されると、ロックはロックされていない場合と同じになります。
3. Windows には EFS (暗号化ファイル システム) が付属しています

Microsoft の息子であるこのシステムには、独自の機能が付属しています。プロパティを右クリックすると暗号化できます。非常に美しく見えます。そのロジックは、暗号化を現在の Windows アカウントにバインドすることです。欠点は、システムを再インストールする前にキーがエクスポートされず、暗号化されたファイルが直接破棄されることです。;または、管理者アカウントを取得すると、すべてのファイルが元の形式で表示されます。成熟した運用保守体制では、これは上司の心理的慰めに過ぎず、実際の防御力はほぼゼロである。
4. 圧縮パッケージ暗号化(WinRAR/7-Zip)
古風ですが、人々はそれを使っています。コードパッケージを圧縮パッケージにし、長いパスワードを設定します。送信するときに多少便利です。問題は、解凍されたファイルがまだプレーンテキストであることです。誰かがそれを局所的に解凍する限り、それは羊を羊小屋から出すのと同じです。さらに、ブルートフォースクラッキングツールはどこにでも存在しており、パスワードが「123456」に設定されているツールは、ハッカーの命を奪っているだけです。
5. ハードウェア暗号化ロック(Uシールド暗号化)
物理レベルでは、オンライン バンキングの USB シールドに似ています。ファイルはロックが挿入されている場合にのみ復号化でき、ロックが解除されると表示できなくなります。これは、軍事産業やチップ設計など、死が必要な極秘のシナリオに適しています。ただし、導入コストは高額です。一人一人が1つずつ装備されています。ロックが失われると、プロジェクト チーム全体の作業が停止します。これを日常のソフトウェア開発に使用すると、自分自身が不幸になり、開発効率が著しく低下します。
この記事の出典: Enterprise Data Security Internal Reference、CIO Compliance Alliance
筆頭著者: Liu Zhenguo
担当編集:趙敏
最終更新日: 2026 年 3 月 27 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

