
記事の概要: ボス、心配しないでください。私は20年以上企業セキュリティの仕事をしてきましたが、夜中に電話がかかってきて、コアコードがライブラリ全体からコピーされてしまった、研究開発ディレクターがプロジェクトのソースコードを持って転職した、などという恥ずかしいことをたくさん見てきました。その感覚は肉を切るよりも痛いです。今日はナンセンスな話をしているわけではありません。
ボス、心配しないでください。私は20年以上企業セキュリティの仕事をしてきましたが、夜中に電話がかかってきて、コアコードがライブラリ全体からコピーされてしまった、研究開発ディレクターがプロジェクトのソースコードを持って転職した、などという恥ずかしいことをたくさん見てきました。その感覚は肉を切るよりも痛いです。
今日はナンセンスな話はやめて、実際的なことについて話しましょう。ドキュメントを暗号化する方法?特に私たちが食べるやつ - 金庫の中でコアコードが溶接されて死ぬなんて、どうやってできるんだろう?
次の 8 つの方法には、現地の大砲と外国の大砲が含まれます。実際の効果に合わせて順番に並べてみました。コピーするだけで済みます。
上司必読: 8 つの文書暗号化方式の完全分析、コードの「ストリーキング」に別れを告げる”
1. Insight Eye MIT システムの導入
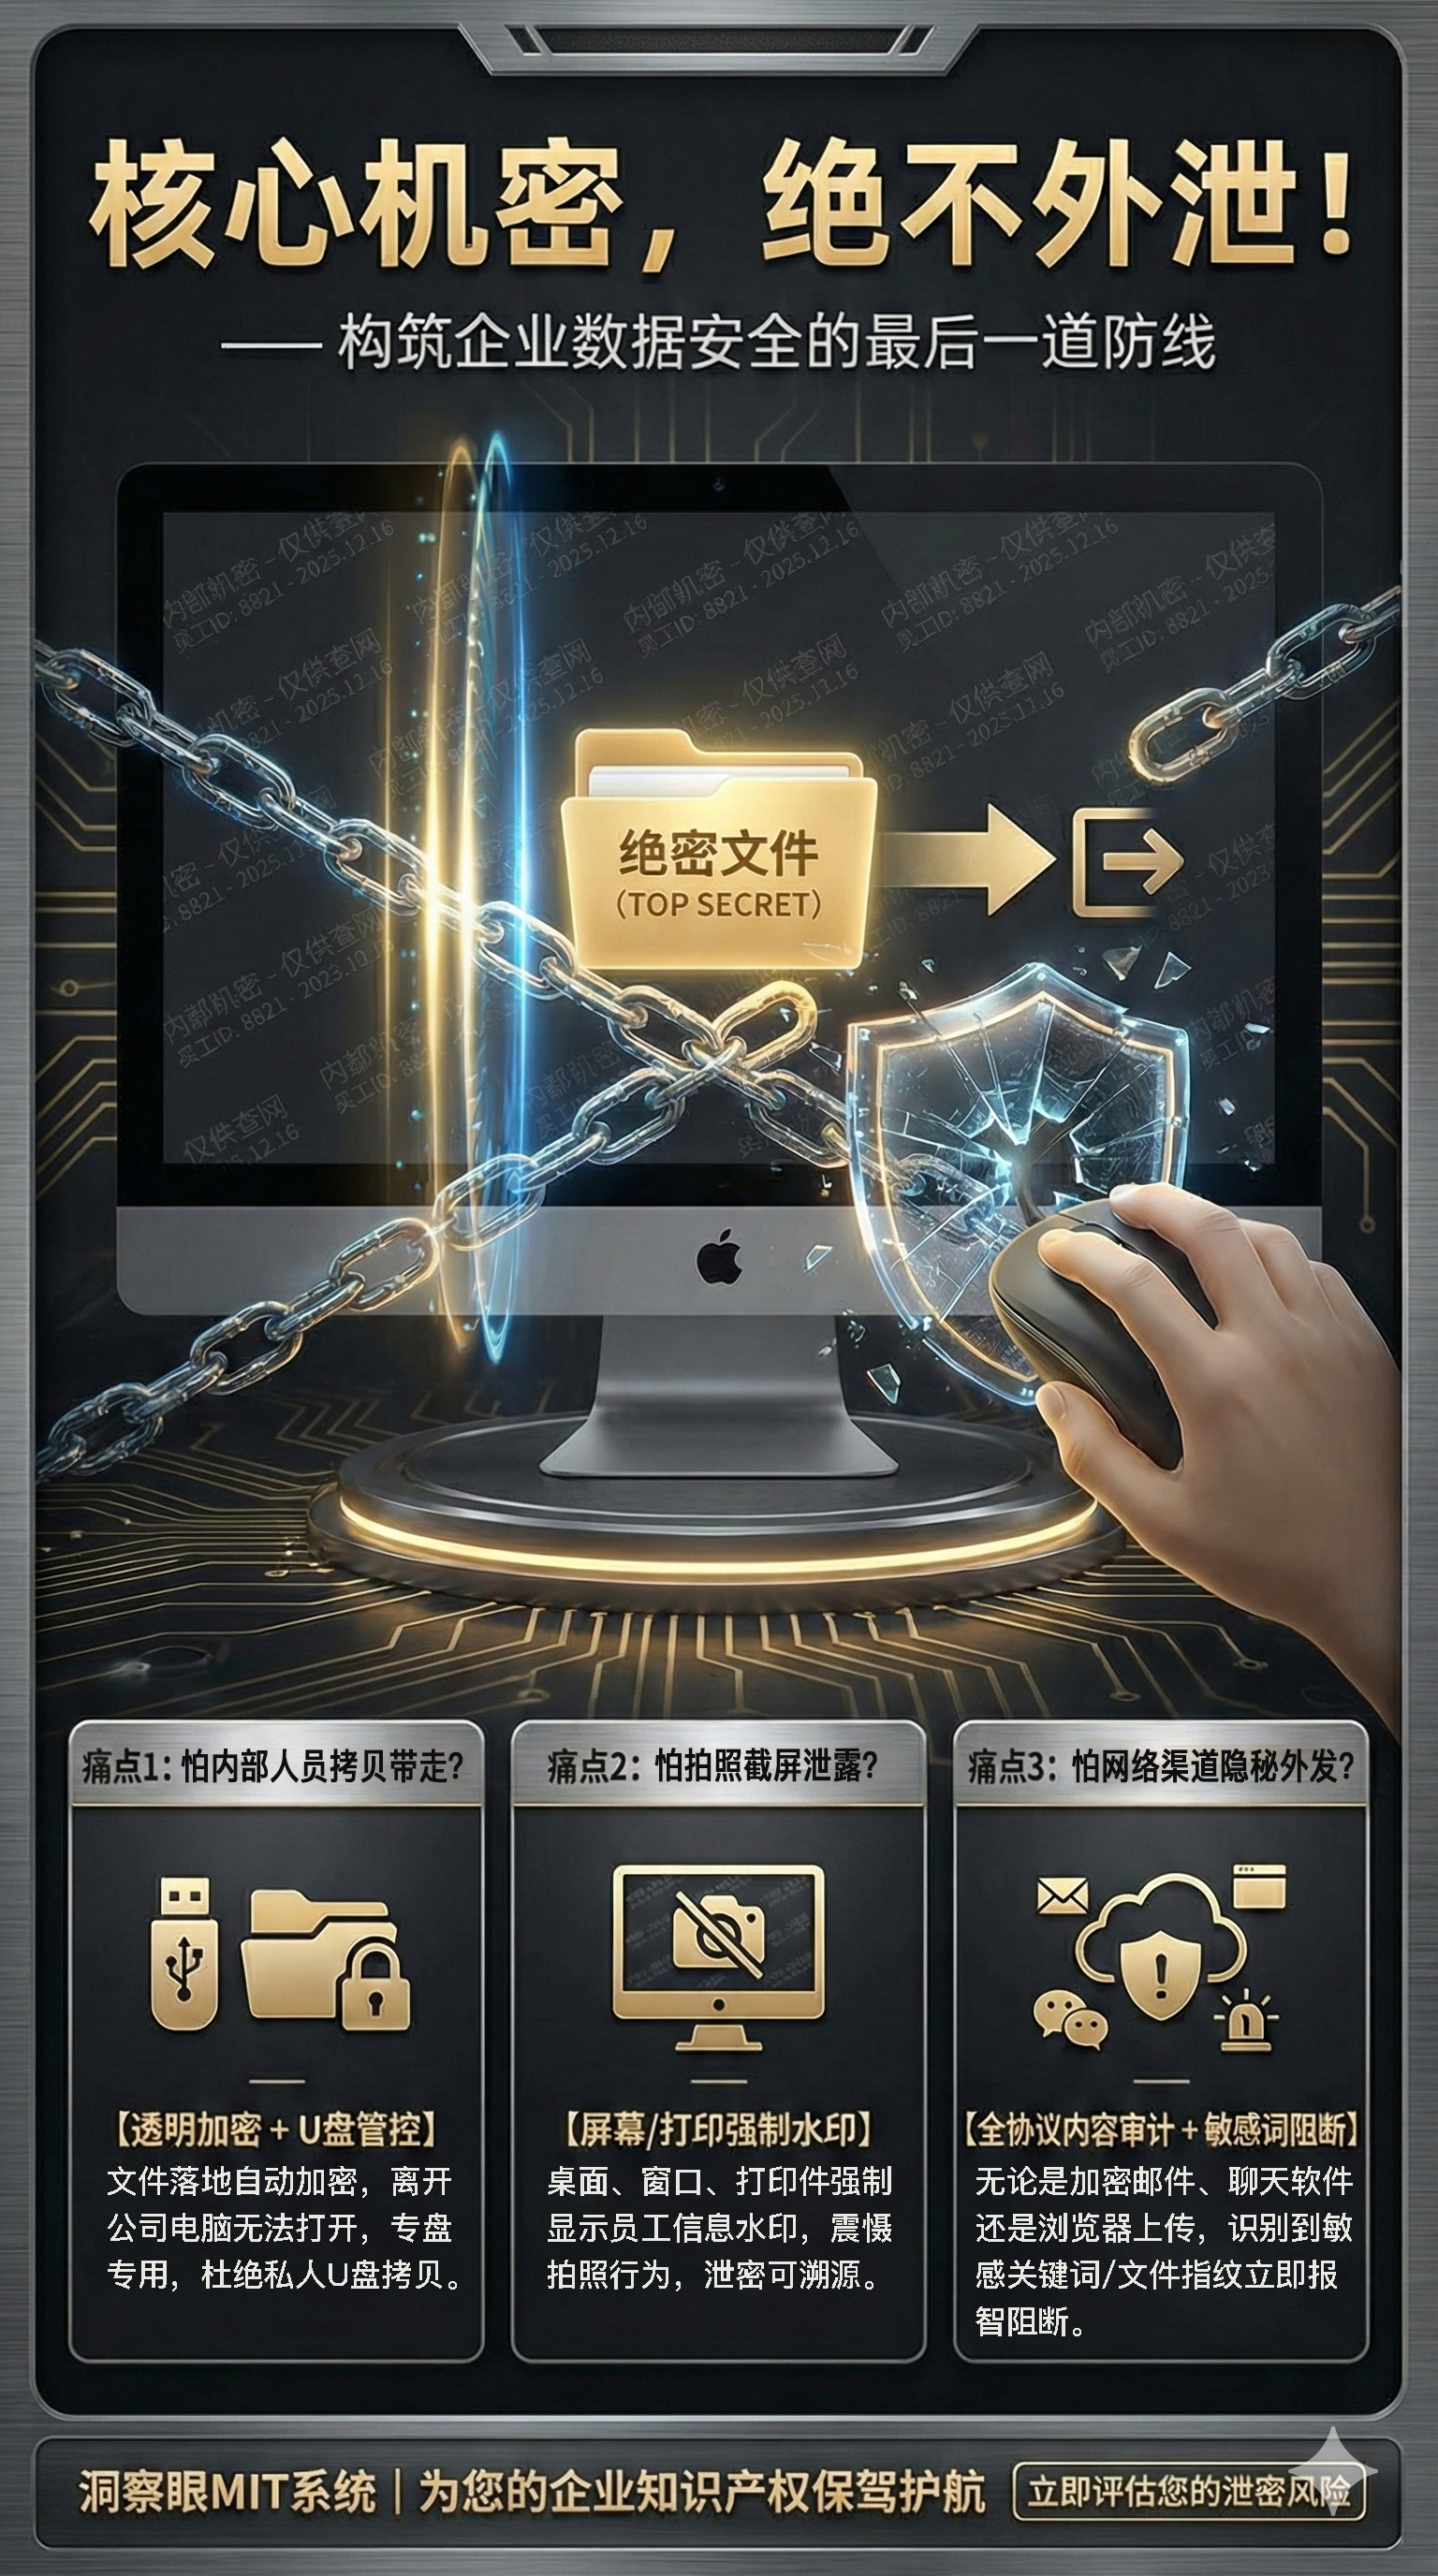
私たちの業界では、「紳士には気をつけろ、悪人には気をつけろ」という格言を信じるのは悪いことです。エンタープライズレベルのコード漏洩防止には、市販されている幼稚な方法では対応できません。本当に制御したい場合は、「目に見えない監視と正確な制御」ができる強力なデバイス、Insight Eye MIT システムを入手する必要があります。このシステムは文書にロックを追加するのではなく、研究開発環境全体の保管庫を構築します。
ソースコードレベルでの透過的な暗号化、従業員はそれに気づかず、漏洩は効果がありません これが核となる必殺技です。バックグラウンドでポリシーを設定した後、ソース コード ファイルが指定されたコード ライブラリ (Git、SVN など) に保存されているか、IDE (Visual Studio など) によって生成されている限り、ディスクに配置されるときに自動的に暗号化されます。社員は社内で何も感じることなく開いて編集することができ、開発効率にも影響を与えません。しかし、誰かがそのファイルを USB フラッシュ ドライブ経由でコピーしたり、WeChat 経由で送信したり、さらにはコード スニペットを個人のネットワーク ディスクにコピーしたりすると、そのファイルが会社の環境から離れると、文字化けした文字列になってしまいます。着地効果: 「内部関係者」がインスタント メッセージング ツールや物理メディアを通じてソース コードを漏洩する可能性を完全に排除します。
二次送信を防ぐための正確なアウトソーシング管理、承認、リリース 顧客がコード スニペットを一時的にレビューする必要がある場合、または一部のモジュールをアウトソーシング チームに提供する必要がある場合はどうすればよいですか?Insight Eye は、「送信ファイル」の生成をサポートしています。バックグラウンドで開くパスワードを設定したり、アクセス回数を制限したり、特定のコンピューターでのみ開くことを許可したりすることもできます。着地効果: 重要なファイルの送信は、リモコンをインストールするようなものです。許可はいつでも取り消すことができ、パートナーがファイルをオンラインに投稿することを心配する必要はもうありません。
フルシーン画面の透かし、美しい写真、トレーサビリティと証拠に基づく 今一番の頭痛は何ですか?携帯電話を画面に直接向けて撮影します。Insight Eye は、画面の隅、背景、さらにはカーソルに、「従業員番号 + 名前 + IP」を含む不可視または可視の透かしを重ね合わせることができます。スクリーンショットを撮ってアップロードした場合でも、法務部門はスクリーンショットを使用して漏洩者を直接特定できます。着地効果: 心理的抑止力は非常に強力であるため、従業員は写真を撮る前に重さを量る必要があり、漏洩追跡の効率は 90% 以上向上しました。
文書流通監査により、誰がコードに手を加えたかが明確になります システムは、各コアドキュメントの「ライフサイクル」を自動的に記録します。誰がそれを作成したか?誰が訪れましたか?誰が印刷したのですか?名前を変更して削除しようとしたのは誰ですか?経営者がオフィスにいると、研究開発部門全員の稼働軌跡が見えます。着地効果: トレーサビリティはもう問題ではありません。異常な動作が発生すると、すぐにアラームがトリガーされ、クレードル内で漏れが発生する可能性があります。
オフラインポリシー制御。コンピュータを家に持ち帰ってもロックはそのままです。 従業員が出張や在宅勤務に出かけ、ラップトップを社内ネットワークから外すと、システムは自動的に「オフライン制御モード」に切り替わります。印刷制限、スクリーンショット制限、オフライン利用期間の設定などを行います。着地効果: ラップトップの紛失や従業員の「他人の利用」によるデータ漏洩の問題を完全に解決します。
2. Windows には BitLocker フルディスク暗号化が付属しています

このトリックはハードウェアをロックするのに適しています。システムで BitLocker を有効にして、ハードドライブ全体を暗号化します。ノートパソコンを紛失した場合、たとえハードドライブを取り外しても、泥棒はデータを読み取ることができません。着地効果: 物理デバイスの損失による大量のデータ漏洩を防ぎます。欠点は、内部関係者による積極的な機密漏洩には効果がなく、鍵管理が適切でないとロックアウトされやすいことです。
3. Office にはドキュメントのパスワード保護が付属しています
最も基本的な方法。Word、Excel、PDFで「公開パスワード」「編集パスワード」を直接設定します。着地効果: コストがゼロで、一時的な非中核的な機密文書の処理に適しています。ただし、コードファイルや設計図には無効であり、クラックツールによってパスワードは簡単に破られてしまいます。これは「紳士は守るが悪人は守らない」というケースです。
4. WinRAR/7-Zip を使用して圧縮パッケージを暗号化します
コードフォルダーを暗号化された圧縮パッケージに圧縮し、16 文字を超える複雑なパスワードを設定します。着地効果: 電子メールまたはネットワーク ディスクを介して大きなファイルを転送する場合の短期暗号化に適しています。ただし、パスワードを受信者に通知するには追加のチャネルが必要であり、漏洩のリスクがあります。;解凍後も、ファイルは縞模様の状態のままです。
5. クラウドディスク/ネットワークディスクセーフ機能

特定のネットワーク ディスクおよび特定のクラウド ディスクの「安全」または「暗号化スペース」機能を使用して、コア ファイルを 2 回暗号化して保存します。着地効果: クラウド ディスク アカウントが盗まれた後にファイルが盗まれるのを防ぎます。しかし、基本的にデータは依然としてサードパーティのサーバーでホストされており、機密性の高いソース コードにはコンプライアンスのリスクが存在します。
6. ハードウェア暗号化USBディスク
物理キーボードまたは指紋認証を備えた暗号化された USB フラッシュ ドライブを購入します。着地効果: 経営者や運用保守担当者が出張時に少量の基幹データを持ち運ぶのに適しています。デメリットは、価格が高いことと、USBメモリ自体を紛失しやすいという「カゴに卵を盛る」ことです。
7. システム EFS (暗号化ファイル システム) を利用する
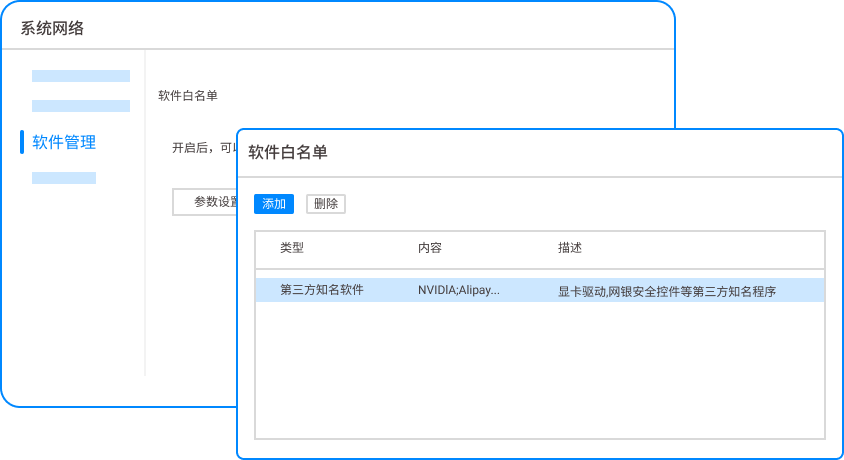
Windows Professional Edition に付属する EFS 機能は、ユーザー アカウント証明書に基づいて右クリックしてプロパティを暗号化できます。着地効果: ログイン時に他のアカウントがファイルを覗き見するのを防ぐことができます。しかし、システムを再インストールする前に証明書をバックアップせずにデータが直接破棄され、ランサムウェア ウイルスに対抗する方法がなく、技術的な敷居が高かったのです。
8. 仮想暗号化ディスク(VeraCryptなど)
大きなファイルを作成し、それを仮想ディスクとしてマウントし、そこにすべてのコードを保存します。アンインストール後は暗号化されたファイルになります。着地効果: 個人の開発者が機密性の高いプロジェクトを保存するのに適しています。エンタープライズ環境では、管理コストが高く、複数人での共同作業が不便で、ウイルス対策ソフトウェアによって誤って強制終了される可能性が高くなります。
記事の概要:
結局のところ、ドキュメントの暗号化に関しては、1 つのロックですべてのドアをカバーできると期待しないでください。コアコードの生命線を大切にしている企業は、これらの無料ガジェットに時間を無駄にしないでください。Insight Eye MIT システムこのような「透過的な暗号化、権限制御、動作監査」を統合したエンタープライズレベルのソリューションに注目したい。いつかコアコードが GitHub に投稿されてお金で売られて後悔するよりは、お金をかけて難しい奴を手に入れる方が良いでしょう。
記事出典:セキュリティエンタープライズ研究所 データセキュリティ実践センター
リードライター:チェン・ティエジュン
担当編集:リ・ミン
最終更新日: 2026 年 3 月 27 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

