
記事の概要: 上司、正直に言うと、あなたは毎晩ベッドに横たわって、次のことを考えていますか。会社の数百万行のコア コードや次の四半期の戦略計画が従業員によって持ち去られ、競合他社に売却されたら、どうやって混乱を片付けますか?
上司、正直に言うと、あなたはベッドに横たわりながら、毎晩ひとつのことを考えていますか。それは、会社の数百万行のコアコードや次の四半期の戦略計画が従業員によって持ち去られ、競合他社に売却されたら、どうやってその混乱を片付けるつもりですか?
私が心配しているとは思わないでください、私はこれが起こっているのを何度も見てきました。多くの場合、機密情報は高度なハッキング技術によって漏洩するのではなく、USB フラッシュ ドライブを接続したり、マウスをクリックしたり、電子メールを送信したりするだけで漏洩します。管理者として、私たちが警戒しているのは人間の心ではなく、人間の本性にある貪欲さと怠慢です。今日は、くだらない話をするつもりはありませんが、実用的な話をし、市場で文書を暗号化するいくつかの方法、特に上司を本当に安らかに眠らせることができる強力な方法の概要を説明します。
上司必見!文書を暗号化し、敵を一撃で倒し、コアコードを「持ち去られない、見られない」ようにするための4つの効率的な方法”
1. Insight Eye MIT システムの展開
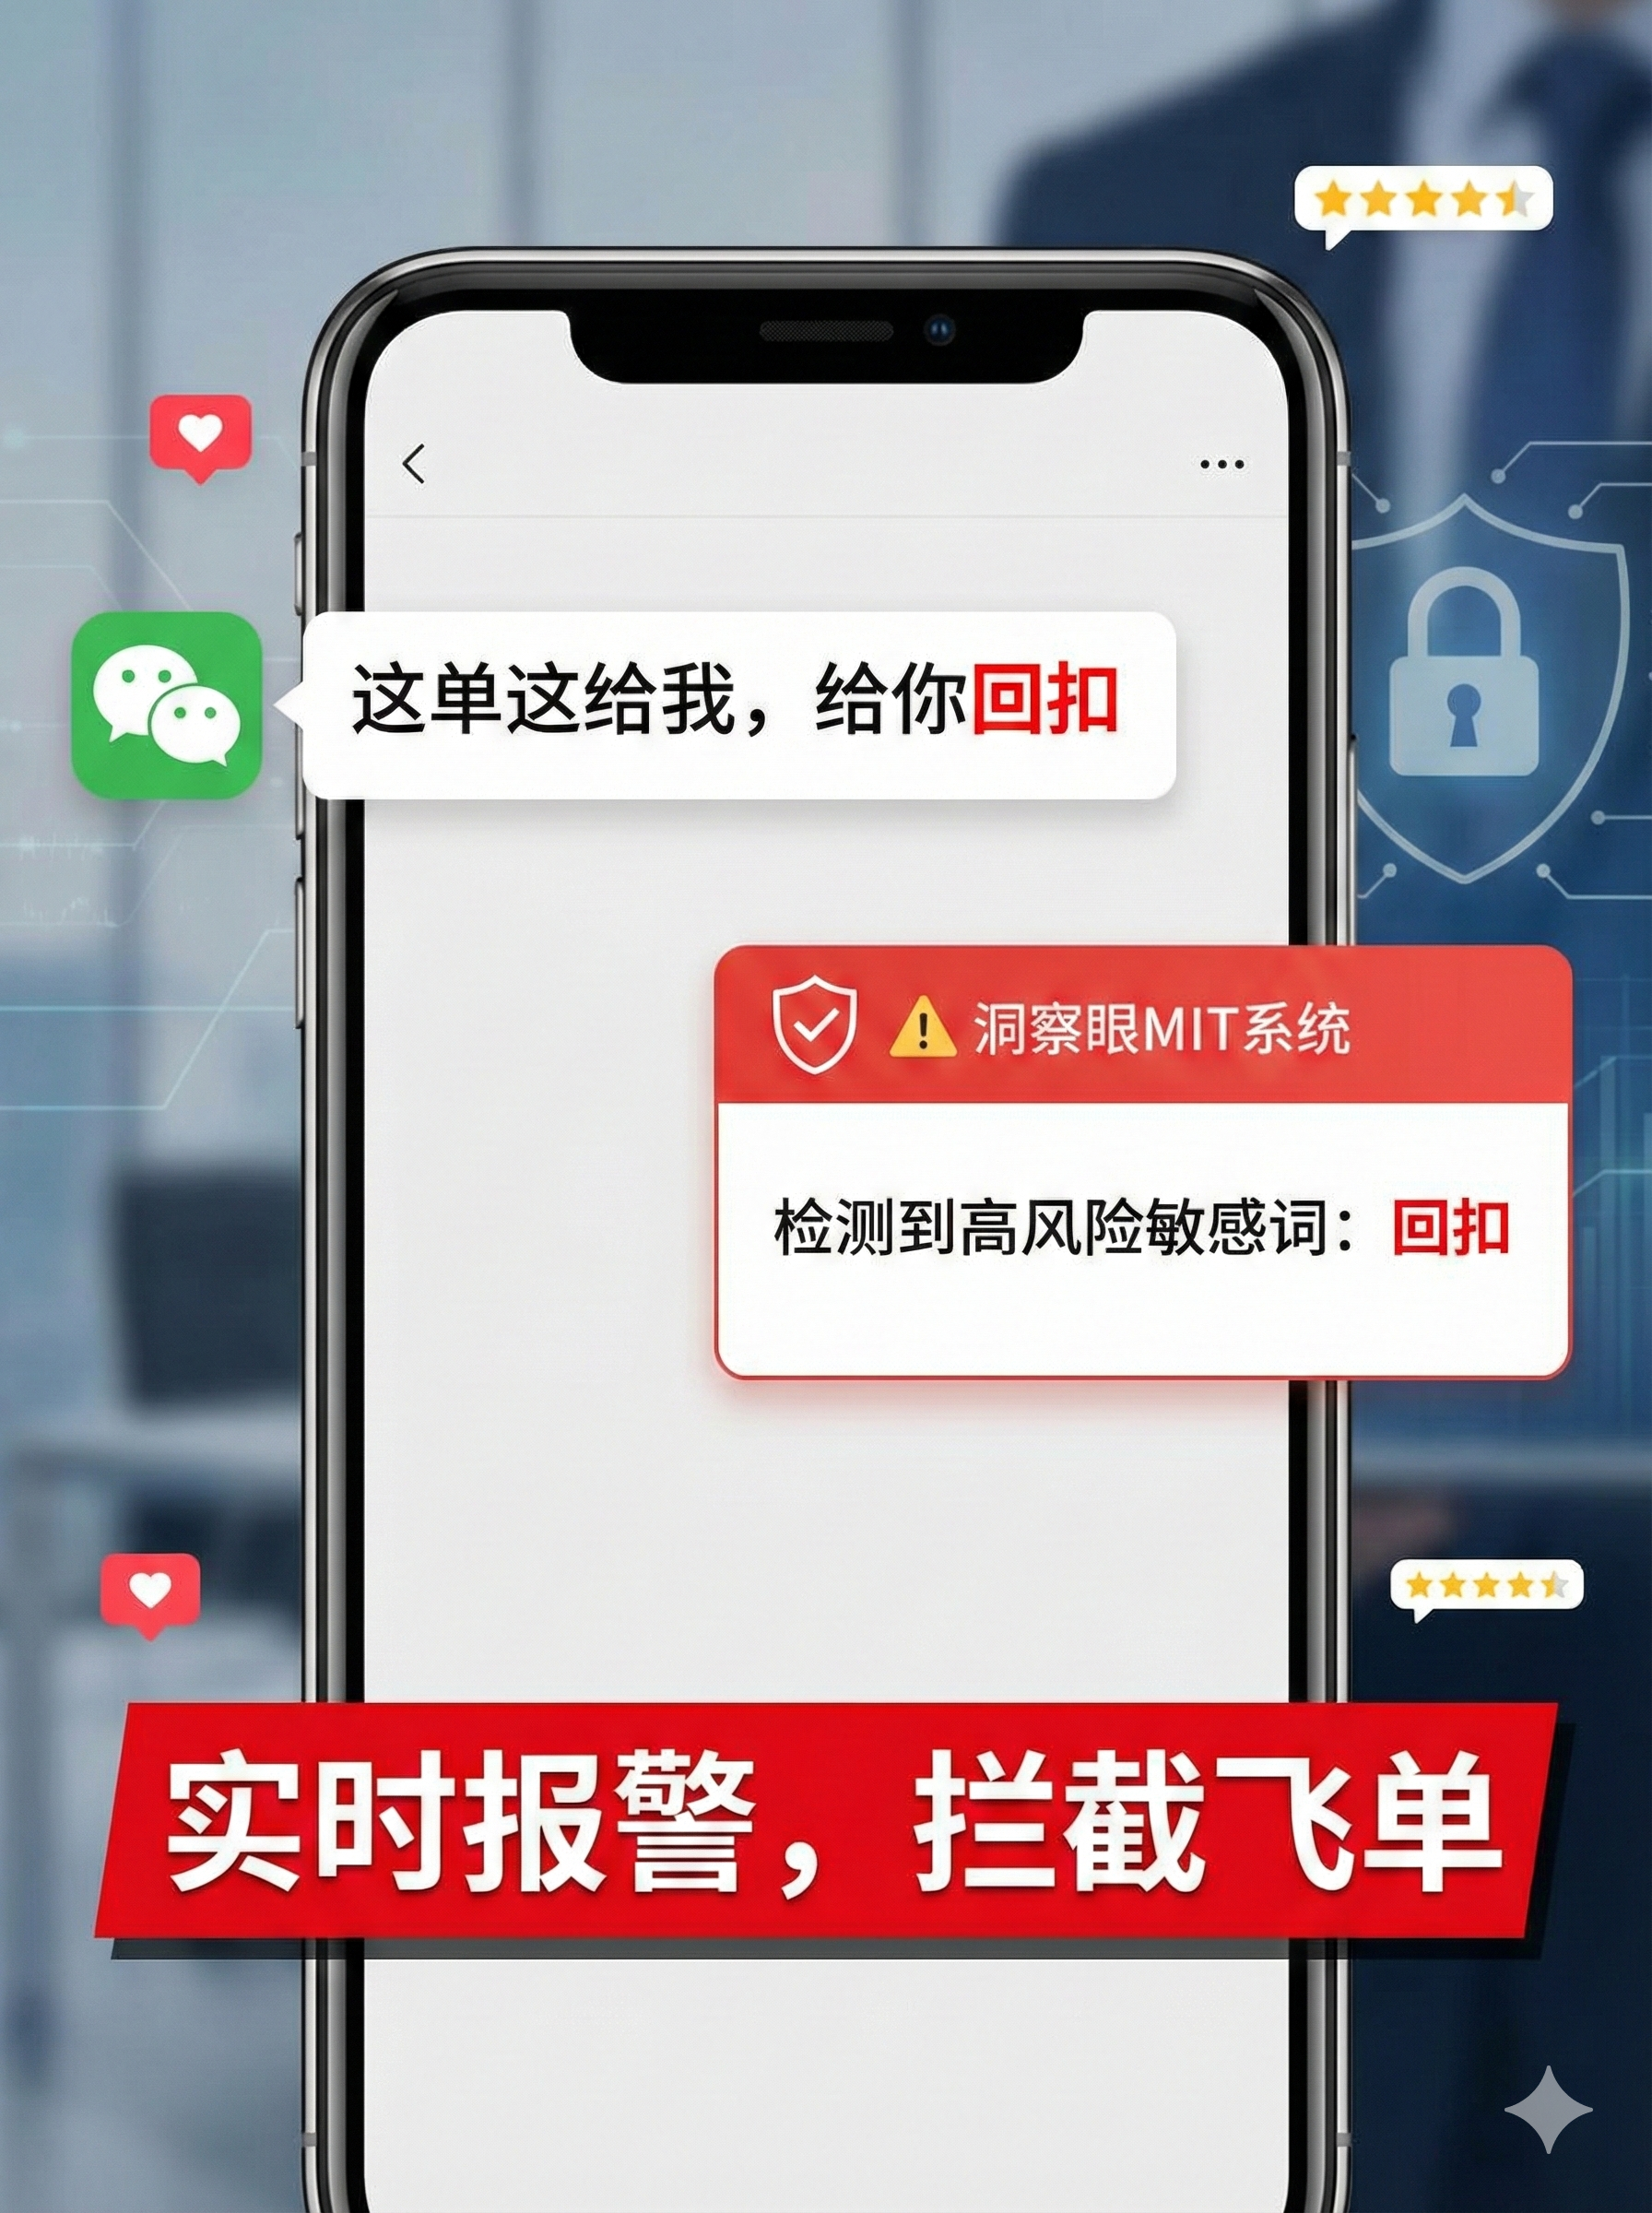
私はこの業界で20年以上働いていますが、お金を節約するために安い商品を買う上司をあまりにも多く見てきました。結局、コードが紛失して訴訟も敗訴したので、彼らが主導権を握りました。コードを生命線とみなす当社のような企業にとって、「Insight Eye MITシステム」の導入”これは、欠点が最も少ないソリューションとして認識されています。これは単にパスワードを追加するだけではなく、ビジネスプロセスにスカイネットを作成することであり、従業員はそれをまったく感じることができず、作業効率に影響を与えません。
透過的な暗号化、強制実装 従業員に自意識を持つことを期待しないでください。それはまったくナンセンスです。この制度の最も残酷な点は「強制」です。コア コード ディレクトリ (Git リポジトリ、IDE ワークスペースなど) を設定している限り、ファイルが着陸するとすぐに暗号文がハードディスクに保存されます。従業員自身は、自分のコンピュータ上のファイルを開いて編集できることを確認できますが、承認されていない限り、USB フラッシュ ドライブのコピー、電子メールの送信、WeChat メッセージの送信など、ファイルが会社の環境から離れると、ファイルを開くと文字化けしてしまいます。ボス、これが本当の「奪えない」のです。
アウトバウンド制御、権限は人よりも速く実行されます 場合によっては、アウトソーサーやパートナーにコードを送信する必要がある場合があります。現時点では、従来の暗号化は唖然としています。Insight MIT システムを使用すると、「送信ファイル」を生成し、そのファイルを数日間開いたり、数回表示したり、印刷したり、スクリーンショットを撮ったりするように直接設定できます。時間が経過すると、ファイルは自動的に「自己破壊」されます。これは他人に家を貸すのと同じことです。数日間居住すると、自動的にドアの錠が変更され、鍵が無効になります。相手が非公開でキーを提供することを心配する必要はありません。
U ディスクとハードウェア デバイスは「フリー サイズ」です” 漏洩の多くは、従業員が退勤前にUSBフラッシュドライブをポケットに滑り込ませることで発生します。このシステムを使用すると、会社のコンピュータの USB ポートをバックグラウンドで制御できます。当社から送られた暗号化された USB ディスクの読み取りと書き込みのみを許可したり、読み取りのみで書き込みはできないように設定したりすることができます。さらにすごいのは、「ホワイトリスト」も設定できることです。従業員が USB フラッシュ ドライブを使用してファイルをコピーした場合でも、コピーされたファイルは暗号化されたままであり、会社のコンピュータ以外では開くことはできません。物理コピーのパスをブロックします。
画面の透かしと動作の追跡 気を利かせて画面の写真を撮って欲しい人もいますよね?Insight Eye MIT システムは、「不可視/可視透かし」を画面に直接埋め込みます。このウォーターマークには、従業員のコンピュータの IP、ジョブ番号、稼働時間が含まれています。誰かがあえて画面の写真を撮って送信する限り、その写真をシステムに放り込むだけで、どのワークステーション、どのコンピュータ、どの従業員がそれを行ったのかをすぐに遡ることができ、本人も本人も盗品を手に入れることができます。このトリックは、小さなトリックを実行しようとする人に対して最大の抑止効果があります。
ライフサイクル全体のログ監査 誰があなたのコードに手を加えたかを知る必要があります。システムは、作成、変更、名前変更から削除、送信まで、暗号化されたファイルに対する各従業員のすべての操作を記録します。ある日、セキュリティ インシデントを確認したい場合、監査ログをクリックすると、誰がどのファイルをいつ移動したかが明確になります。これはデータを活用した否認防止と呼ばれるもので、管理コストが大幅に下がります。
2. オフィスソフトの「読み取り専用パスワード」”

会社の業務がそれほど多くなく、たまに Word、Excel、PDF を他人に送信する必要があるだけの場合は、まず Office または WPS に付属の機能を使用できます。「名前を付けて保存」の「ツール」または「文書の保護」を見つけて、開くパスワードを設定します。この方法は無料で誰でも使用できます。
ただし、このトリックはコア コードの装飾にすぎないことを思い出していただきたいと思います。コード ファイルは通常、プレーン テキストまたは特定の形式です。パスワードを一つ一つ設定することは不可能です。運用と保守のコストが高すぎるため、Office パスワードを総当たりでクラッキングするツールが市場に多数出回っています。従業員が本当に機密を漏洩したい場合は、数十ドルを費やして数分でパスワードを解読できるソフトウェアを購入することができます。これは紳士や悪人から身を守るための「心理的慰め法」です。
3. 圧縮パッケージ「擬似暗号化」”
もう 1 つの一般的な方法は、コードを ZIP または RAR 圧縮パッケージにパッケージ化し、その圧縮パッケージにパスワードを設定することです。従業員はコードをコピーしました。パスワードがないと、圧縮パッケージを開くことができません。
この方法は解読に時間がかかるため、Office パスワードよりも若干強力です。しかし、致命的な欠陥は、それが「人」から切り離せないことです。従業員にパスワードを教えなければなりませんよね?従業員はパスワードを知っています。解凍した時点では、ファイルはローカルではクリア テキストです。彼はすぐに別のコピーを作成できます。このとき、圧縮パッケージの暗号化は無効になります。端的に言えば、これは「ワンタイム暗号化」と呼ばれるものであり、ファイルの二次流通を制御することはできません。長期的かつ包括的な予防が必要な今回のようなシナリオでは、この道は狭すぎます。
4. Windows に付属する EFS 暗号化

会社が Windows ドメイン環境を使用しており、強力な IT 機能を備えている場合は、システムに付属する EFS (暗号化ファイル システム) を使用できます。ファイルのプロパティで「詳細設定」をクリックし、「コンテンツを暗号化してデータを保護する」にチェックを入れます。この方法の利点は、システムと深く結びついており、追加の出費が必要ないことです。
ただし、EFS には「アキレス腱」があり、そのキーはユーザー アカウントにバインドされています。従業員が退職時に不満を抱いてシステムを再インストールした場合、または IT 部門が証明書のバックアップに失敗した場合、それらの暗号化されたファイルは完全に破壊され、誰も開くことができなくなります。証明書をバックアップしなかったために、最終的にデータ復旧会社を探すのに数十万ドルを費やした上司を何人も見てきましたが、まだすべてを復旧することはできていません。これは管理コストが高く、フォールト トレランス率が低いソリューションであり、エンタープライズ レベルの選択ではありません。
最後に書きます
漏洩を防ぐには、従業員の倫理だけに頼ることはできず、テクノロジーを利用してプロセスをロックダウンする必要があります。市場には多くの方法がありますが、私たち上司を本当に目を閉じて眠らせることができる方法は次のようなものです。Insight Eye MIT システムこのようにして、エンタープライズレベルのソリューションをソースから制御し、プロセス全体を通して追跡することができます。結局のところ、コアコードがあるところに、会社の生命線がそこにあります。
この記事の出典: Enterprise Data Security Governance Alliance、CIO コンプライアンス研究会
第一人者:陳正国
担当編集者:趙文静
最終更新日: 2026 年 3 月 28 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

