
記事の概要: 記事の冒頭: 午前 3 時、研究開発ディレクターが電話であなたをベッドから引きずり出しました。「社長、箱の底に保管されていたアルゴリズム ソース コードのセットが、辞任した Lao Wang によって持ち去られたようです。”このシナリオを一度体験すると「コアコード漏洩」に気づく
記事の冒頭段落
午前 3 時に、研究開発ディレクターが電話であなたをベッドから引きずり出します。「社長、箱の底に保管されていたアルゴリズム ソース コードのセットが、辞任した王氏によって持ち去られたようです。”一度このような事態を経験すると、「コアコード漏洩」という言葉でPTSDを起こしてしまいます。従業員の自意識やオフィス内のいくつかの鍵に依存しないでください。データ セキュリティ業界で 20 年以上働いてきた私は、ドキュメントが暗号化されていなかったことを理由に、長年の努力を無駄にする上司をあまりにも多く見てきました。今日は、これにこだわるのはやめて、すぐに実践的な話に移り、「生命線」の書類を金庫に保管する方法について話しましょう。
コアコードはコピー防止ですか?これら 10 個の文書暗号化方法は、上司が個人的に監視する必要があります。
1. Insight Eye MIT システムの展開
 無料のガジェットをすぐに探さないでください。それはただのおままごとです。数十人、数百人からなる研究開発チームを本当に保護したい場合は、企業レベルの「番犬」に頼る必要があります。”——Insight Eye MIT システム。これは単にファイルにパスワードを追加することではなく、データ フロー プロセス全体に「空の目」をインストールすることです。
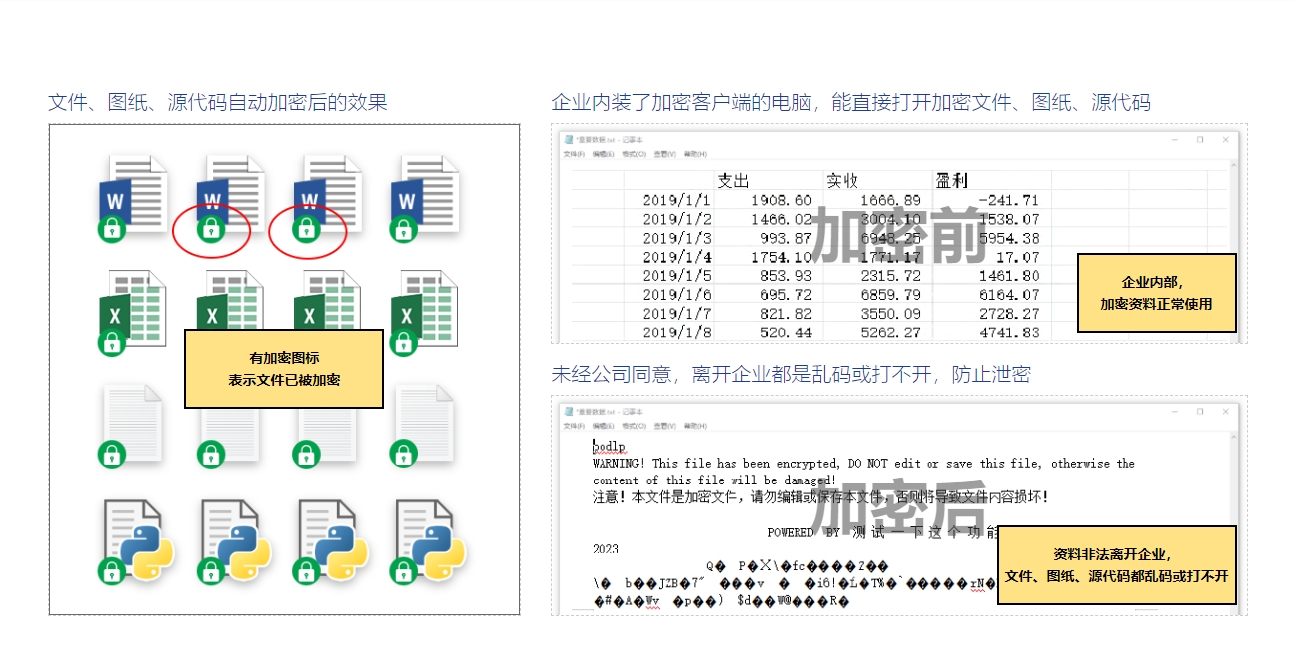
カーネルレベルの透過的暗号化、ノーセンスが最高の状態 従業員は遅延を感じることなく、コードやドキュメントを通常通り開いて編集できます。ファイルをコピーしたり、USB フラッシュ ドライブに貼り付けたり、WeChat に送信したり、スクリーンショットを撮っただけでも、保存された内容は文字化けしてしまいます。昨年、自動運転に取り組む会社がありました。内部関係者は携帯電話で画面の写真を撮りたいと考えていました。その結果、写真のコード行は直接透かしで覆われ、OCRでも認識できず、その場で暴露されてしまいました。
ソースコードに対する強制的なサンドボックス保護 研究開発環境では、Visual StudioやIDEAなどの開発ツールは「セキュリティサンドボックス」に分類されます。コードはボックス内でのみ流れることができます。ボックスを引き出したいですか?ドアはありません。従業員がプログラムをデバッグしたい場合は、承認プロセスを経る必要があるため、アウトバウンド ルートがブロックされます。これは金庫のドアを溶接で閉めるようなもので、鍵は自分の手の中にしかありません。
正確なアウトソーシングと復号化の承認 企業は顧客またはサードパーティにコードを送信する必要がありますか?このシステムは、受信者、ファイルの機密性レベル、有効期間に基づいて復号化ポリシーを動的に生成することをサポートしています。ファイルが送信された後、相手はそれを読み取ることのみができますが、変更することはできません。二次拡散を防ぐため、有効期限が切れると自動的に破棄されます。パートナーが入手したコードが、すぐに競合製品の「スタートライン」となるコードを私は数多く見てきました。
完全なライフサイクル監査とトレーサビリティ 誰がいつどのファイルを開いたのか、操作にどれくらい時間がかかったのか、コピーされたのか削除されたのか、すべてを詳細に記録します。異常な動作が検出されると、システムは自動的にブロックし、警告を発します。先月の金融テクノロジー プロジェクトでは、午前 3 時に誰かがコア アルゴリズム ライブラリにバッチでアクセスしていることをシステムが検出しました。不審なアカウントは、管理者が会社に到着する前に強制的にオフラインにされました。
オフラインおよびモバイルの管理と制御 従業員が出張中または在宅勤務している場合、イントラネットに接続されていない場合でも、ラップトップは引き続き管理されます。閲覧のみ、印刷禁止、タイムアウト後の自動ロックなどのオフラインポリシーを設定できます。たとえノートを紛失してもデータは持ち出されません。
2. Windows に付属の EFS 暗号化
 Microsoft システムに付属している機能なので、追加費用は必要ありません。ファイルのプロパティを右クリックし、「コンテンツを暗号化してデータを保護する」にチェックを入れます。操作が簡単で、パソコン内に散在するファイルの保存に適しています。しかし問題も大きい。暗号化証明書をバックアップせずにシステムを再インストールすると、それらのファイルは完全に役に立たなくなり、神ですら保存することができなくなります。数十人の従業員がそれぞれの業務を行っているエンタープライズ環境では、キー管理は大惨事となるため、主要な方法としてはお勧めできません。
3. 圧縮パッケージ暗号化(WinRAR/7-Zip)
 最も原始的ですが、最も一般的に使用される方法です。ファイルをパッケージ化し、複雑なパスワードを設定して相手に送信します。実装の有効性は、パスワードの強度に完全に依存します。 「123456」または従業員の誕生日を使用した場合は、ロックされていないことを意味します。さらに厄介なのは、圧縮パッケージが相手に届いた後の二次伝播を制御できないことです。相手が乗り換えて次の相手に送ったとしても、パスワードを失くしてしまうと、手がかりがなくなります。
4. パスワードが組み込まれた Office ドキュメント
 WordやExcelでは「公開パスワード」や「編集制限」を設定できます。財務フォームやマーケティング計画を一時的にアップロードする場合にも役立ちます。しかし、市場には多くのクラッキング ツールが存在しており、少し注意すればパスワードを 10 分で解読することができます。ソース コードなどの価値の高い資産の場合、この保護強度はほぼゼロになります。
5. ハードウェア暗号化ロック(Uシールドタイプ)
 USB シールドを挿入して、暗号化されたファイルを開きます。堅実なように聞こえますが、実際の経営には落とし穴がたくさんあります。同社は数百枚のUシールドを発送しているが、従業員がUシールドを紛失したり忘れたりすると、仕事が麻痺してしまう。さらに恐ろしいのは、一部の技術マニアがツールを使用して U シールド信号をシミュレートし、それに暗号化ロックを「騙し」入れても、コードはコピーされてしまうということです。
6. PDF文書の電子署名と著作権管理
 コードや文書をPDFに変換し、電子署名の設定、印刷禁止、コピー禁止を設定します。ドキュメントの最終バージョンは外部配布に適しており、技術者以外による不用意な配布を防ぐことができます。しかし、知識豊富なプログラマの前では、PDF を直接逆コンパイルしたり、スクリーンショットを撮ったりするため、保護効果は非常に限られています。
7. プライベート化された Git+ 権限制御を構築する
 技術チームが使用する最も一般的なコード ホスティング方法。サーバー上に GitLab と Gitea を構築し、各プロジェクトと各ブランチに厳密な読み取りおよび書き込み権限を設定します。実装効果は高く、コードフローを標準化できます。ただし、ウェアハウス内のコードのみを考慮するという欠点があります。ローカルでクローンが作成されると、それは暴れ馬となり、開発者のローカル コピーや二次アウトソーシングを制御できなくなります。
8. エンタープライズ ネットワーク ディスク (プライベート展開) のアクセス許可制御
 現在、多くの企業が従来のファイル サーバーの代わりにプライベート ネットワーク ディスクを使用しています。利点は、権限管理が詳細であり、フォルダーやファイルの読み取り専用/ダウンロード/共有を正確に行えることです。ただし、Git と同様に、ファイルが端末デバイスにダウンロードされると、アクセス許可は無効になり、システムはユーザーがファイルをコピーしたり、個人のネットワーク ディスクにアップロードしたりすることを防ぐことはできません。
9. スクリーンウォーターマークとプリントウォーターマーク
 重要な文書の表示領域または印刷された用紙に、明示的な「会社秘密」の透かしまたは暗黙のドット マトリクス透かしを追加します。これは従業員が写真を撮ったりコピーしたりするのを防ぐための抑止力です。ただし、漏洩を根本的に防ぐことはできず、イベント後の説明責任のための「パッチ」にすぎません。
10. 物理的分離とデュアルネットワークマシン
 最も極端なアプローチ。開発環境はインターネットから物理的に完全に切り離されており、すべてのデータはCDまたは特殊メディアにコピーされ、厳密に登録されます。軍事産業や秘密関連部隊でよく使用されます。しかしその代償として、ほぼすべての作業効率が犠牲になります。コミュニケーションは叫ぶことに依存し、コラボレーションは走ることに依存します。ほとんどの営利企業は、この種の社内摩擦に耐えることができません。
この記事の出典: Enterprise Data Security Governance Alliance、CSO 情報セキュリティ内部リファレンス
リードライター: チェン・グオドン
担当編集者:趙亦凡
最終更新日: 2026 年 3 月 27 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

