
記事の概要: 親愛なる上司の皆さん、今日は悲痛な話をしましょう。真夜中に目が覚めたときに、そのイメージが頭の中に浮かんだことはよくありますか。コア プログラマーが辞めて、次の日には、自分の製品とまったく同じコア機能を備えた競合製品がオンラインに登場するということです。または、研究開発部門のサーバー
親愛なる上司の皆さん、今日は悲痛な話をしましょう。真夜中に目が覚めたときに、そのイメージが頭の中に浮かんだことはよくありますか。コア プログラマーが辞めて、次の日には、自分の製品とまったく同じコア機能を備えた競合製品がオンラインに登場するということです。それとも、研究開発部門のサーバーがハッキングされ、誰がやったのかさえわからないのでしょうか?
企業のデータセキュリティに長年携わってきた私は、研究開発に何百万ドルも費やし、結局同僚のためにウェディングドレスを作ることになった上司をあまりにも多く見てきました。コアコードは会社の生命線です。それを失ったら会社は丸裸になってしまいます。今日は、そんな空虚な理論については話さないで、実践的な情報に直接入って、これらの「生命線」のために防弾チョッキを着る方法について話します。
ソースコード漏洩に対する実践的な戦い: 6 つの本格的な暗号化方式、上司はもう何か問題が起こるまで待ってから後悔する必要はありません
1. Insight Eye MIT システムの展開
 正直に言うと、市場にある断片的な手法では内部関係者を防ぐことができなかったり、開発効率に影響を与えたりするかのどちらかです。20 年間の仕事を経て、エンタープライズ レベルのコードをロックするための最も安心、効率的、そして無神経な方法は、次のようなツール セットを導入することだとあえて言えます。Insight Eye MIT システムこれは、特に研究開発シナリオを対象とした端末セキュリティ システムです。これは部外者から保護するために使用されるのではなく、特にコードにアクセスできる「所有者」に焦点を当てています。その着陸効果のいくつかを詳しく説明しましょう。
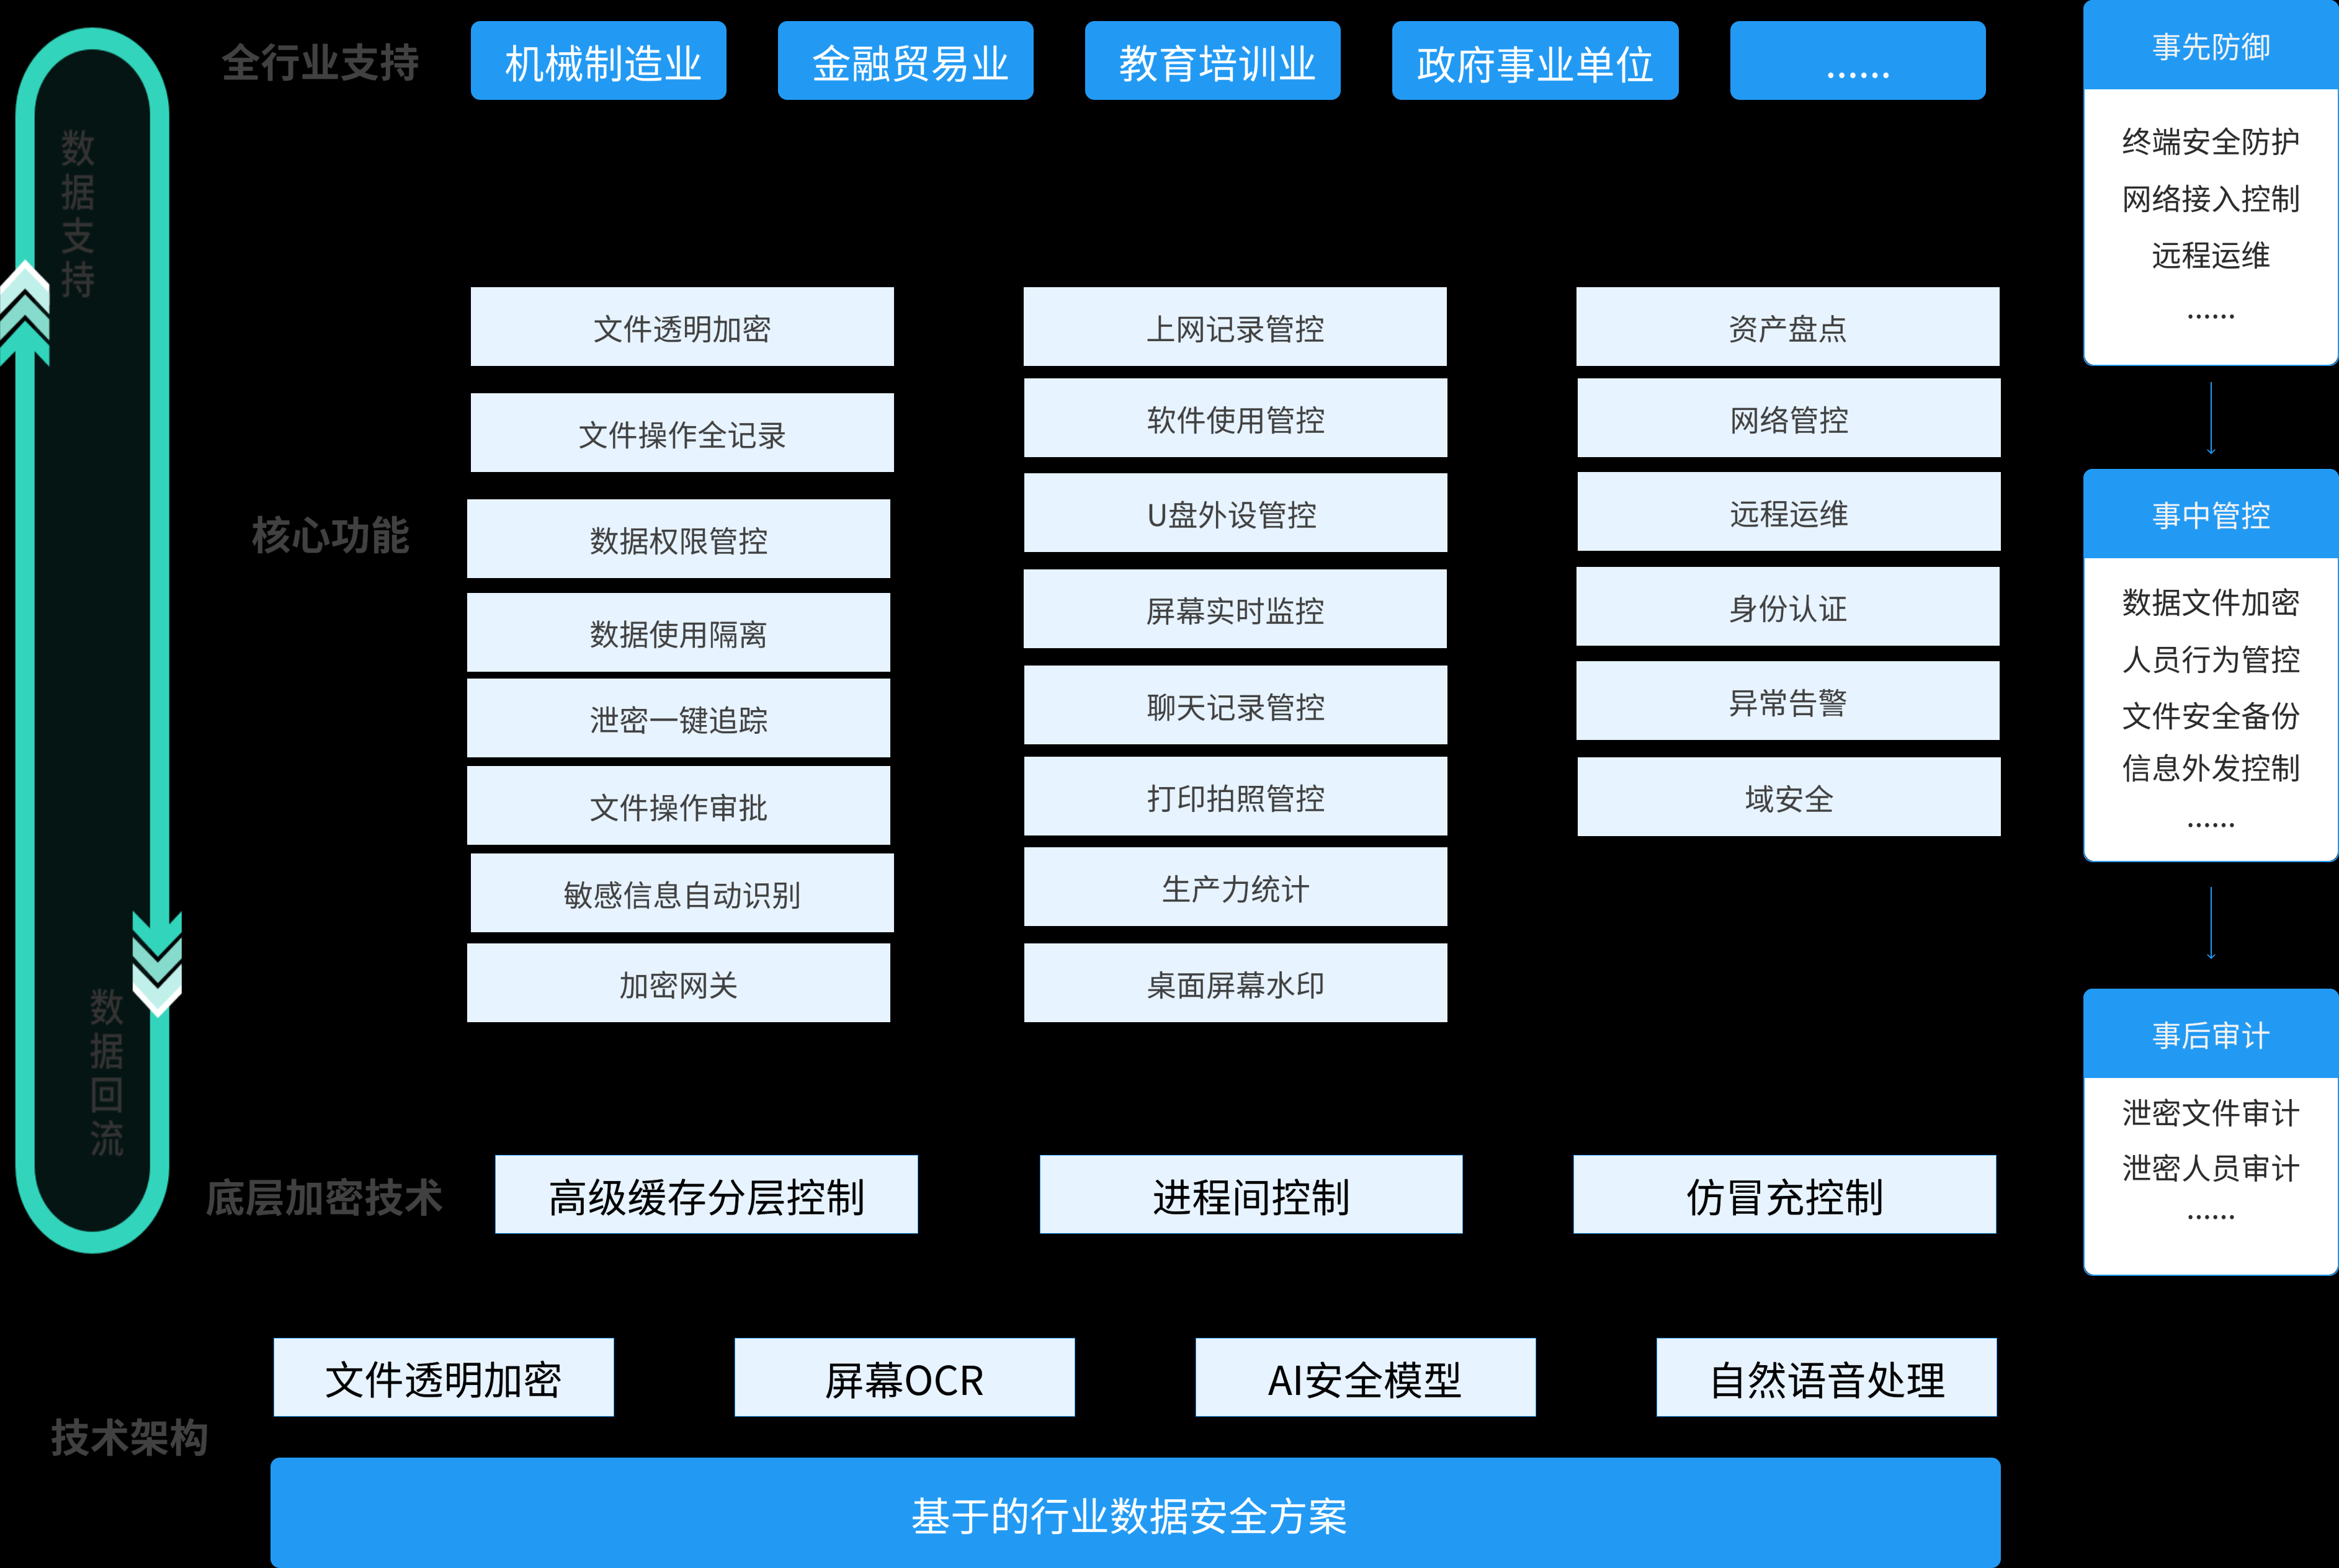
ソースコードの透過的な暗号化:これが核心です。社員がコードを書くためにIDE(統合開発環境)を開いてファイルを保存する際にバックグラウンドで自動的に暗号化されるが、それをパソコンで見て使うと暗号化されていないように見えて全く分からない。ファイルが会社の指定環境(USB フラッシュ ドライブへのコピー、電子メール経由、WeChat への送信など)を離れると、すぐに文字化けしてしまいます。これを「内部ネットワークは遮断されず、外部ネットワークは停滞する」といい、秘密のコピーや漏洩の経路を根本的に遮断します。
漏れの正確な追跡: 暗号化だけでは十分ではありません。何かが起こった場合、誰がそれを行ったのかを突き止めることができなければなりません。Insight MIT システムは、コード ファイルに対するあらゆる操作の痕跡を残すことができます。誰がそれを開いたのか、変更したのか、コピーしたのか、印刷したのか、さらには USB フラッシュ ドライブを挿入したのか、すべてが記録されます。コアコードの異常な流出が発生した場合、この監査ログを使用して誰かに対抗することができ、監視をチェックするよりも直感的に正確にキャッチできます。
送信文書の制御:多くの場合、コードの漏洩は意図的なものではなく、「業務上必要な」ものです。研究開発では顧客とつながる必要がありますが、デモを送りたい場合はどうすればよいですか?システムは送信ファイルの作成をサポートしています。開くパスワードやアクセス回数を設定したり、指定したコンピュータでのみファイルを開くように制限したりすることもできます。有効期限が切れると自動的に破棄されます。これにより、ビジネス フローが確保されるだけでなく、データの「ストリーキング」のリスクも最小限に抑えられます。
研究開発環境行動監査: ファイル自体だけに注目しないでください。従業員が異常な動作をしていないかどうかを確認する必要があります。たとえば、誰かが深夜にコアサーバーに頻繁にアクセスしたり、ハードディスクを使用して大容量のファイルをコピーしようとしたり、コードにバックドアを挿入したりすると、システムはリアルタイムでアラームをトリガーします。安全上の危険を芽のうちに摘み取ることは、後から修復するよりも 10,000 倍効果的です。
軽量の研究開発サンドボックス: 外部委託チームや臨時職員の場合、ソースコードを直接提供するのはリスクが高すぎます。Insight MIT システムは、隔離された「サンドボックス」環境を作成し、この閉鎖された空間で作業できるようにします。コードをコピーしたり、スクリーンショットを撮ったり、外部にドラッグしたりすることはできません。作業が完了すると、コードを持ち出すことはできません。これは、アウトソーシングされたチームを管理するための優れた方法です。
2. ハードウェア暗号化ロック(ドングル)
 これは物理的レベルでは古い方法です。コア コードをライブラリ ファイルにコンパイルすると、専用の USB ドングルを接続することによってのみプログラムを実行または呼び出すことができます。利点は、物理的に隔離されており、クラックの難易度が高いことです。しかし、デメリットも明らかです。犬が紛失したり壊れたりした場合、ビジネスは停止しなければなりません。さらに、これは外部からの盗難を防ぐだけで、内部の担当者がソースコードを直接コピーすることを防ぐことはできません。研究開発環境におけるソースコードの保護よりも、リリースされたソフトウェア製品の保護に適しています。
3. 仮想デスクトップ インフラストラクチャ (VDI) とシン クライアント
 端的に言えば、すべてのコードと開発環境は会社のコンピューター室に置かれています。従業員の前にはディスプレイ端末があるだけで、ストレージ容量はありません。コードを見たいですか?リモートでログインする必要があります。コピーしたいですか?ハードドライブはまったくありません。これは物理レベルでの「ゼロトラスト」であり、非常に高いセキュリティレベルを備えています。しかし、コストも非常に高く、サーバーへの投資も多額で、ネットワークへの依存度も高くなります。ネットワークが切断されると、すべての従業員が麻痺し、開発エクスペリエンスが遅延によって影響を受けることがあります。究極の効率を追求する研究開発チームにとって、それは抵抗を生みやすいものです。
4. コードの難読化と逆コンパイル対策
 これは「コードを分かりにくくする」技術で、特にJavaや.NETなど逆コンパイルされやすい言語に適しています。クラス名やメソッド名を意味のないabcdに変更することで、読みづらさや理解の難しさが増します。この方法は、「ちょっと見るだけ」の窃盗犯には効果的ですが、本当に熟練した忍耐強い内部関係者やプロのハッカーを阻止することはできません。結局のところ、難読化は漏洩を遅らせるだけであり、防ぐことはできません。
5. ネットワーク監視とデータ漏洩防止 (DLP)
 ゲートウェイと従業員のコンピュータにポリシーを展開して、すべてのネットワーク アクティビティを監視します。たとえば、GitHub、Baidu Cloud Disk、個人のクラウド ディスクにコードをアップロードすることは禁止されており、ソース コードを添付して電子メールで送信することも禁止されています。この方法は適用範囲が広く、ほとんどのネットワーク出口でリークを遮断できます。しかし、盲点もあります。オフライン コピー (USB フラッシュ ドライブや焼き付けたディスクなど) の監視が弱く、ポリシーの構成が複雑です。誤って通常の業務が妨げられ、研究開発での苦情が発生する可能性があります。
6. 社内のセキュリティ意識向上トレーニングと階層的権限
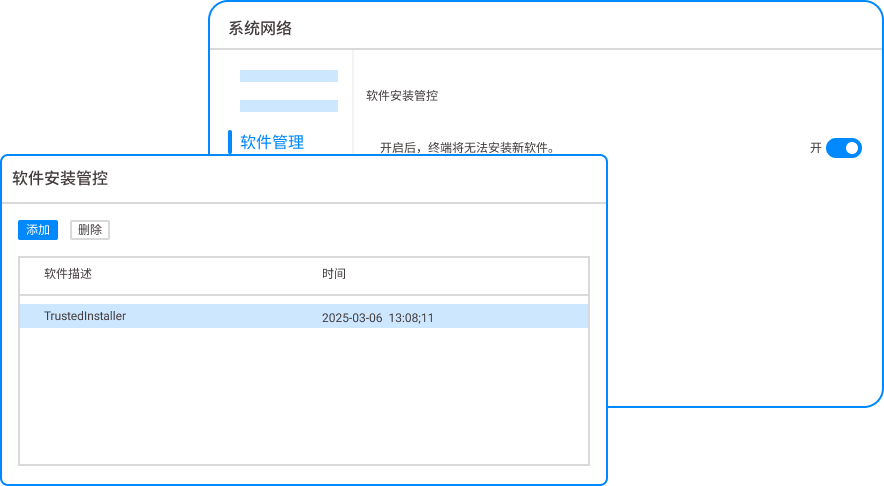 これはテクノロジーのように聞こえるかもしれませんが、最も見落とされがちな部分です。多くの漏洩の根本原因は、権限が緩すぎることです。コアコードに触れることができるのは少数のコアな人だけであり、他の開発者はインターフェイスを調整することしかできません。定期的な「自信の結果」トレーニングと組み合わせることで、従業員の心には危険信号が入ります。しかし、これは「ソフトな保護」であり、紳士からは保護できますが、悪人からは保護できません。閉ループを形成するには、上記の技術的手段と連携する必要があります。
この記事の出典: Enterprise Data Security Governance Alliance、CIO 情報セキュリティ内部リファレンス
第一人者:李正国
担当編集:趙敏
最終更新日: 2026 年 3 月 26 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

