
記事の概要: 図面は従業員によって持ち去られ、研究開発の取り組みは一夜にしてゼロになった - 私たち上司はこの種のことを十分に聞いていないのでしょうか?コア コードと設計図は企業の生命線ですが、USB フラッシュ ドライブ、電子メール、またはスクリーンショットさえあれば、数年間の投資を節約できます。
図面は従業員によって持ち去られ、研究開発の成果は一夜にして消え去ってしまいました。私たち上司はこのような話をよく聞きませんか?コア コードと設計図は企業の生命線ですが、USB フラッシュ ドライブ、電子メール、さらには従業員からのスクリーンショットさえあれば、数年分の投資が無駄になる可能性があります。道徳的な制約を期待しないでください。利益の前では、技術的保護は最後の言葉です。今日は、くだらない話はやめましょう。早速実践的な内容に入り、図面をロックする方法、特にボスが安らかに眠ることができる方法について説明しましょう。
企業図面をロックしてください!コアコードの持ち去りや外部への展開を困難にするための3つの徹底した保護対策
1. Insight Eye MIT システムの展開
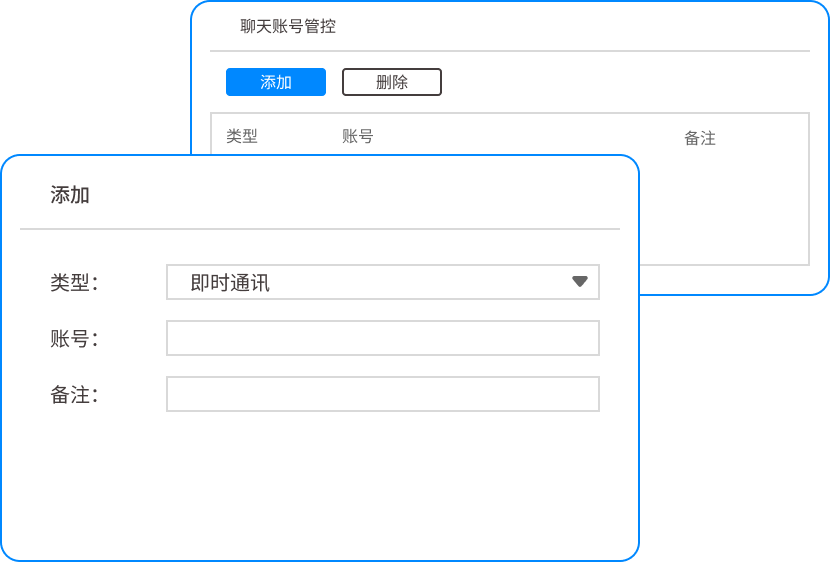
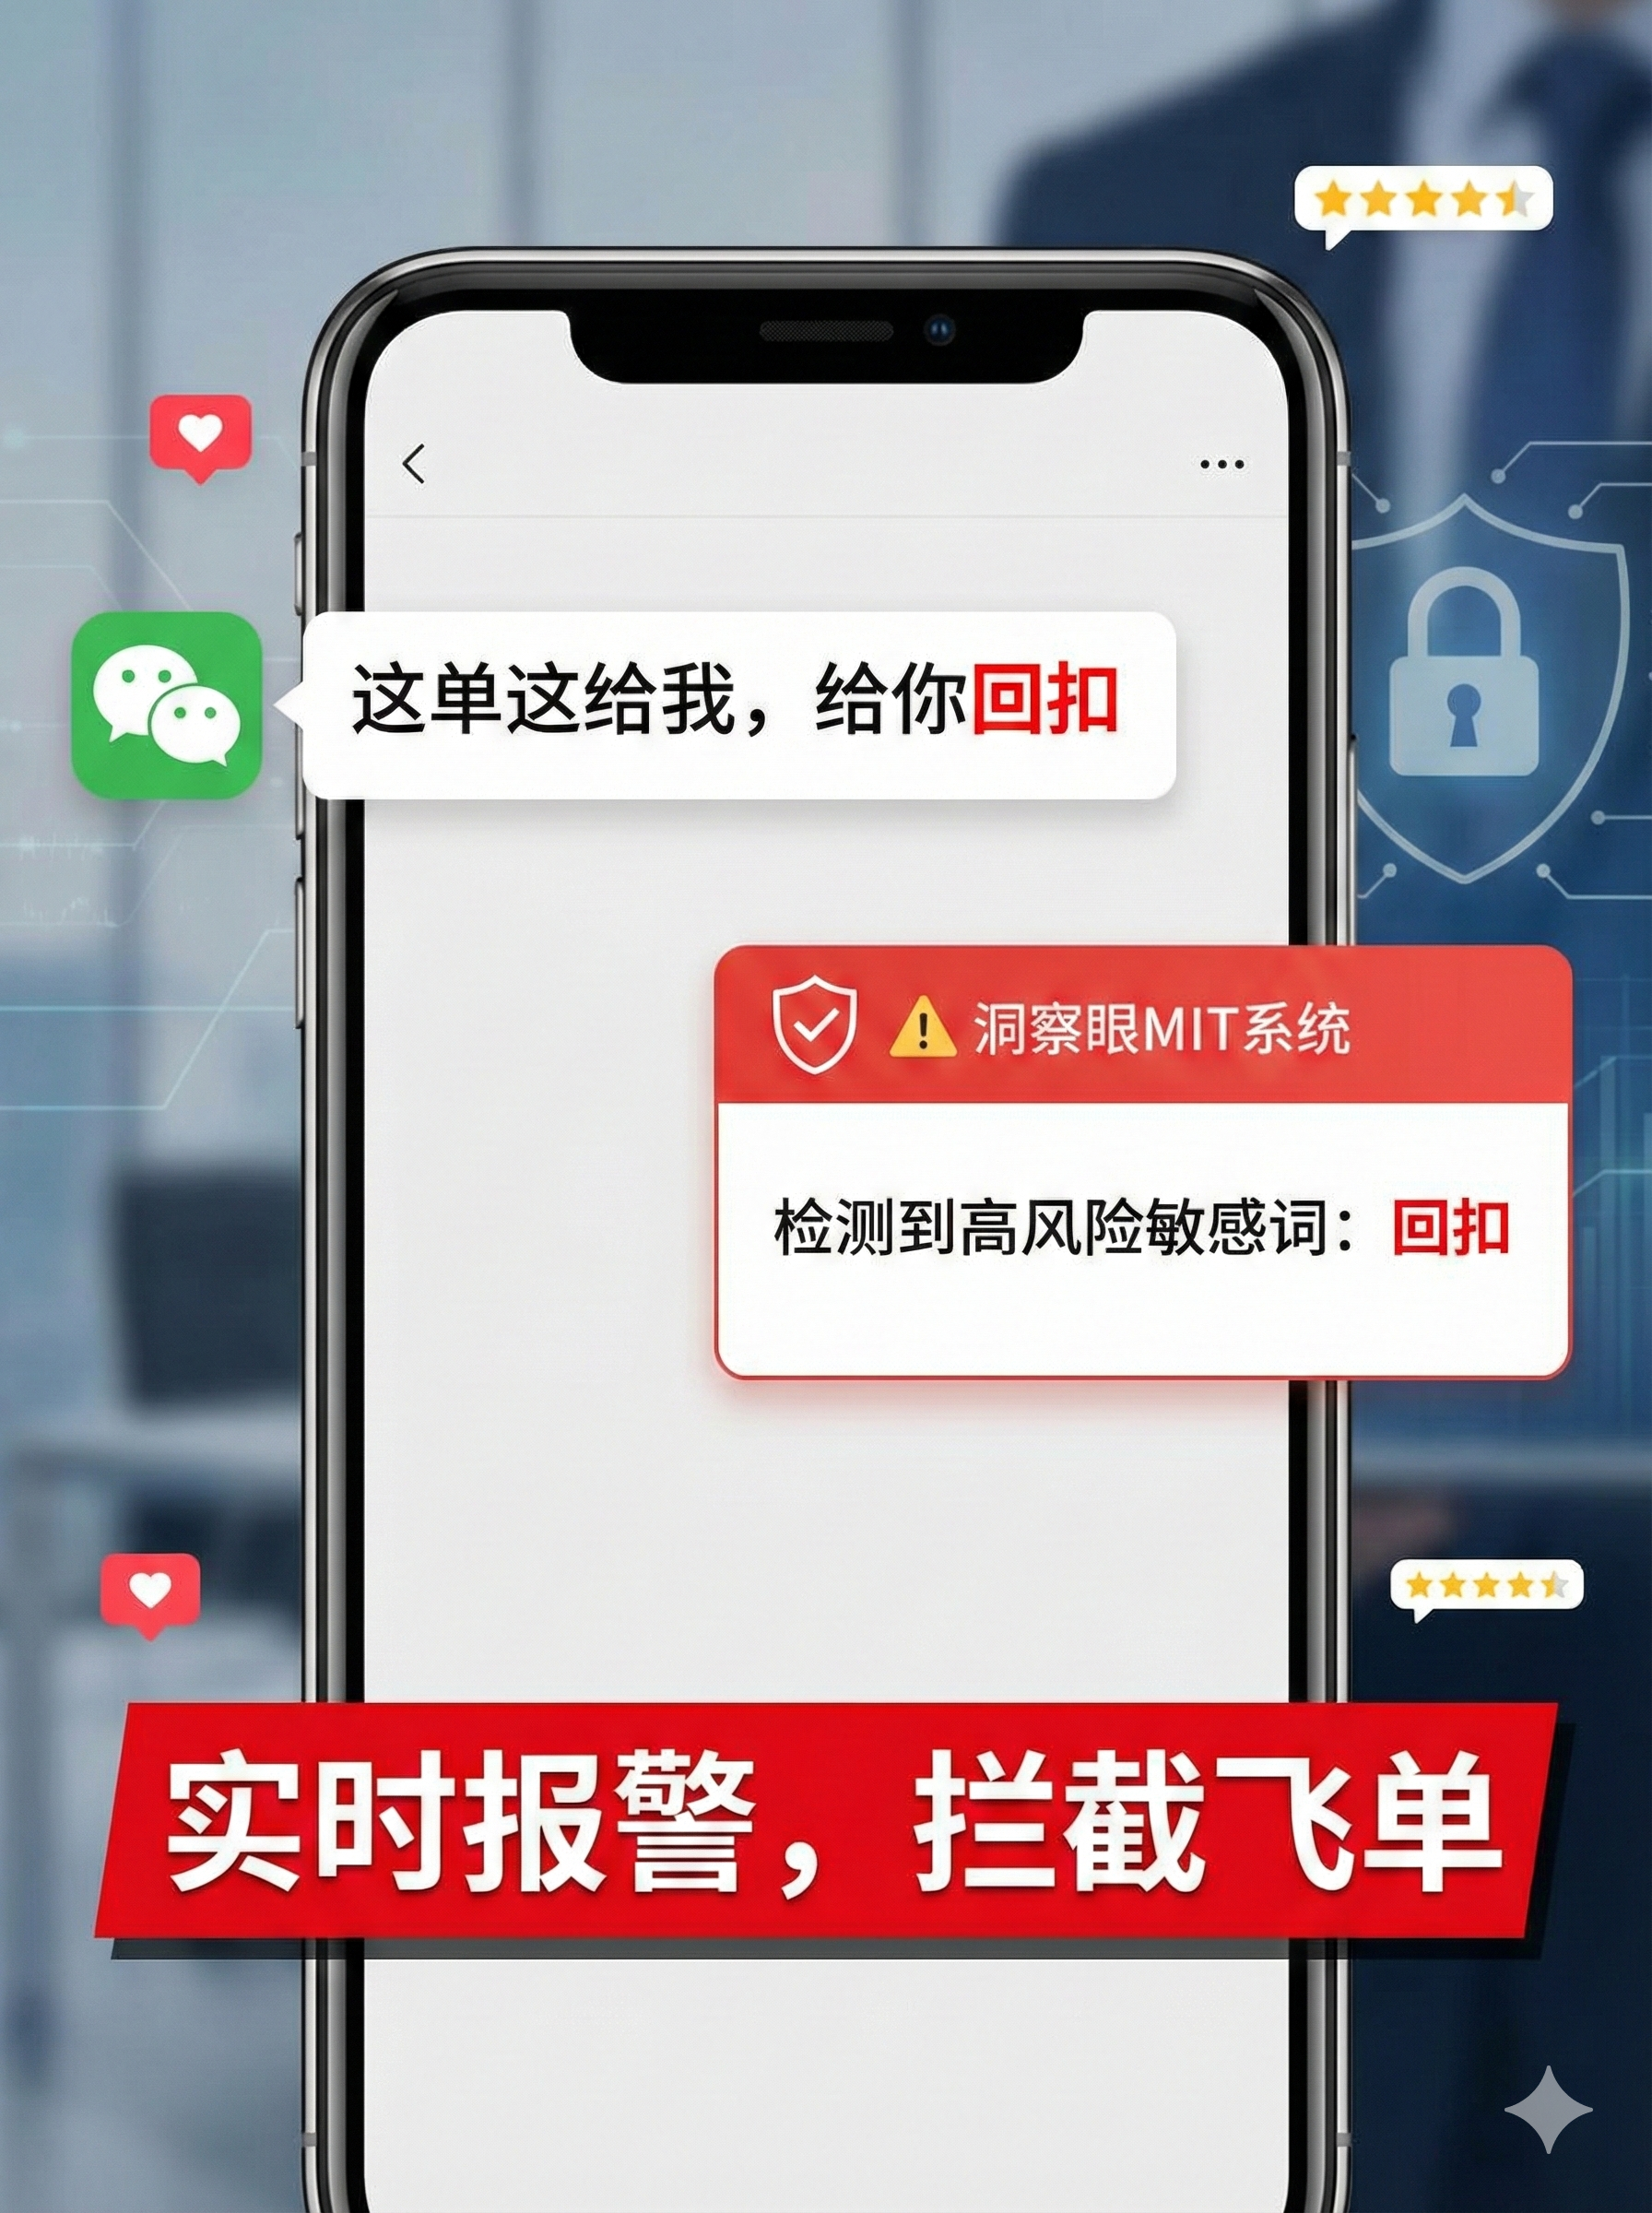
これは普通の暗号化ソフトウェアではなく、「ゴースト」に対処するために特別に設計された本格的なシステムです。これを導入すると、基本的に図面の「流す権利」を自分の手で握ることができます。上司を最も安心させるスキルのいくつかについて話しましょう。
自動暗号化、着地感なし
従業員が CAD や SolidWorks などのソフトウェアを開いて新しい図面を作成したり、ファイルを保存したりすると、システムがそれらを自動的に暗号化します。ファイルをローカルに保存すると文字化けし、当社が許可したコンピュータでのみ開くことができます。ソースから平文が漏洩する可能性が排除されるため、上司は「暗号化ボタン」をクリックし忘れる心配がありません。アウトバウンド制御、アクセス許可がスタックしている
コア図面をサプライヤーに送信する必要がありますか?OK、送信ファイルはシステムを通じて生成されます。何日間閲覧のみできるか、印刷できるか、相手のパソコンに二重保存できるかなどを設定できます。ファイルが送信された後も、権限はまだあなたの手にあります。昨年、私はある機械工場と出会いました。営業ディレクターは、完全な機械図面をパッケージ化して顧客に送信しました。しかし、顧客は振り向いて、製品をコピーするための小さな工房を見つけました。この送信制御セットを使用すると、相手は一切保存できなくなり、本件は問題になりません。リーク監査、1 回のチェックで 1 回の正確性
誰がいつどの図面を開いたのでしょうか?どのファイルがコピー、スクリーンショット、または印刷されたのでしょうか?システムがすべてを書き留めてくれます。この監査機能を過小評価しないでください。ある上場企業の研究開発マネージャーが、自分が検出されていないと思い込み、コア コード セグメントのスクリーンショットを送信した人がいました。しかし、バックグラウンド監査を調整した後、スクリーンショットのアクションは秒単位で正確であり、その日のうちにお茶に招待されました。クリップボード制御、「スクリーンショット パーティー」のブロック”
ファイルが暗号化されている場合、本社のスクリーンショットを撮った方がよいのではないかと考える人も多いでしょう。Insight Eye MIT システムはクリップボードを直接ロックし、スクリーンショットはすべて黒になります。WeChat や QQ を通じて情報を広めたいですか?ドアはありません。このトリックは、抜け穴を利用したい技術的バックボーンにとって確実な必殺技です。オフライン戦略、ラップトップでも実行できない
従業員が出張に行くとき、ラップトップを持ち出すと管理できなくなりますか?オフライン ポリシーを設定すると、コンピュータがインターネットから切断されても、暗号化ポリシーは引き続き有効になります。ファイルは暗号化して暗号化する必要があります。どこまで行っても許可なく開けることはできません。
2. ハードウェア暗号化ゲートウェイ
この方法は、ネットワークの伝送制御を重視する企業に適しています。ハードウェア ゲートウェイはサーバーとクライアントの間に接続されます。サーバーに出入りするすべての図面データは、ゲートウェイを通過するときに自動的に暗号化および復号化されます。実際の効果としては、会社の内部ネットワーク上でファイルを転送すると、それらはすべてクリア テキストになります。;誰かが外部ネットワークまたは電子メールを介してファイルを送信しようとすると、ゲートウェイがそのファイルを直接傍受するか文字化けさせます。欠点は、これがサーバーとネットワーク送信のみを扱うことです。ローカルの USB ディスクのコピーや物理的なスクリーンショットは処理できません。他の手段と組み合わせて使用する必要があります。
3. サンドボックス分離環境

この方法はより「暴力的」であり、従業員のコンピュータ上に仮想的な「隔離エリア」を直接描画します。研究開発担当者は隔離エリアでのみコア図面を操作できます。隔離領域からコードや図面をコピーしたいですか?リーダーの承認が必要です。その結果、隔離領域内のすべてのファイルは正常に見えますが、仮想環境から離れると、すべて文字化けしてしまいます。この方法は低コストで即効性がありますが、欠点も明らかです。従業員が使用すると刑務所に行くような気分になり、コピーするたびにこのプロセスを実行する必要があり、効率に影響しやすいです。ユーザー エクスペリエンスをあまり重視しない機密性のシナリオに適しています。
この記事の出典: Enterprise Data Security Protection Alliance、CIO コンプライアンス管理内部リファレンス
主任執筆専門家: Lao Zhou
担当編集:チェン・ミン
最終更新日: 2026 年 3 月 27 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

