
記事の概要: 心の底から言わせてください。エンタープライズ データ セキュリティ業界で 15 年間働いてきた私が最も恐れているのは、上司が真夜中に電話をかけてきて、震える声で「コード ライブラリが引きずり出された」と言うことです。コアコードは会社の生命線です。従業員に盗まれてしまったら、
心の底から一言言わせてください。エンタープライズ データ セキュリティ業界で 15 年間働いてきましたが、私が最も恐れているのは、上司から真夜中に電話があり、震える声で「コード ライブラリが引きずり出されました」と言われることです。コアコードは会社の生命線です。従業員がコピーしたり、チャット ソフトウェアを通じて配布したり、退職時に紛失したりしても、お金を失うことにはなりません。それは直接的に競合他社に追い抜かれ、会社を存亡の危機に追い込む可能性があります。今日のレビューでは、それらの無駄な PPT の概念については扱いませんが、導入効果、管理と制御の粒度、研究開発プロセスへの「干渉ゼロ」という 3 つの厳しい指標から始めて、ベテランの観点から、漏洩を防ぐことができると主張する市場のソフトウェアのレビューを、本当に心配している上司に提供します。どれが本物で、どれが単なる見世物でしょうか?
どの文書暗号化ソフトウェアを選択すればよいでしょうか?企業にとって必須の便利な文書暗号化ソフトウェア 5 つをシェアします。
1. Insight Eye MITシステム
総合評価:★★★★★
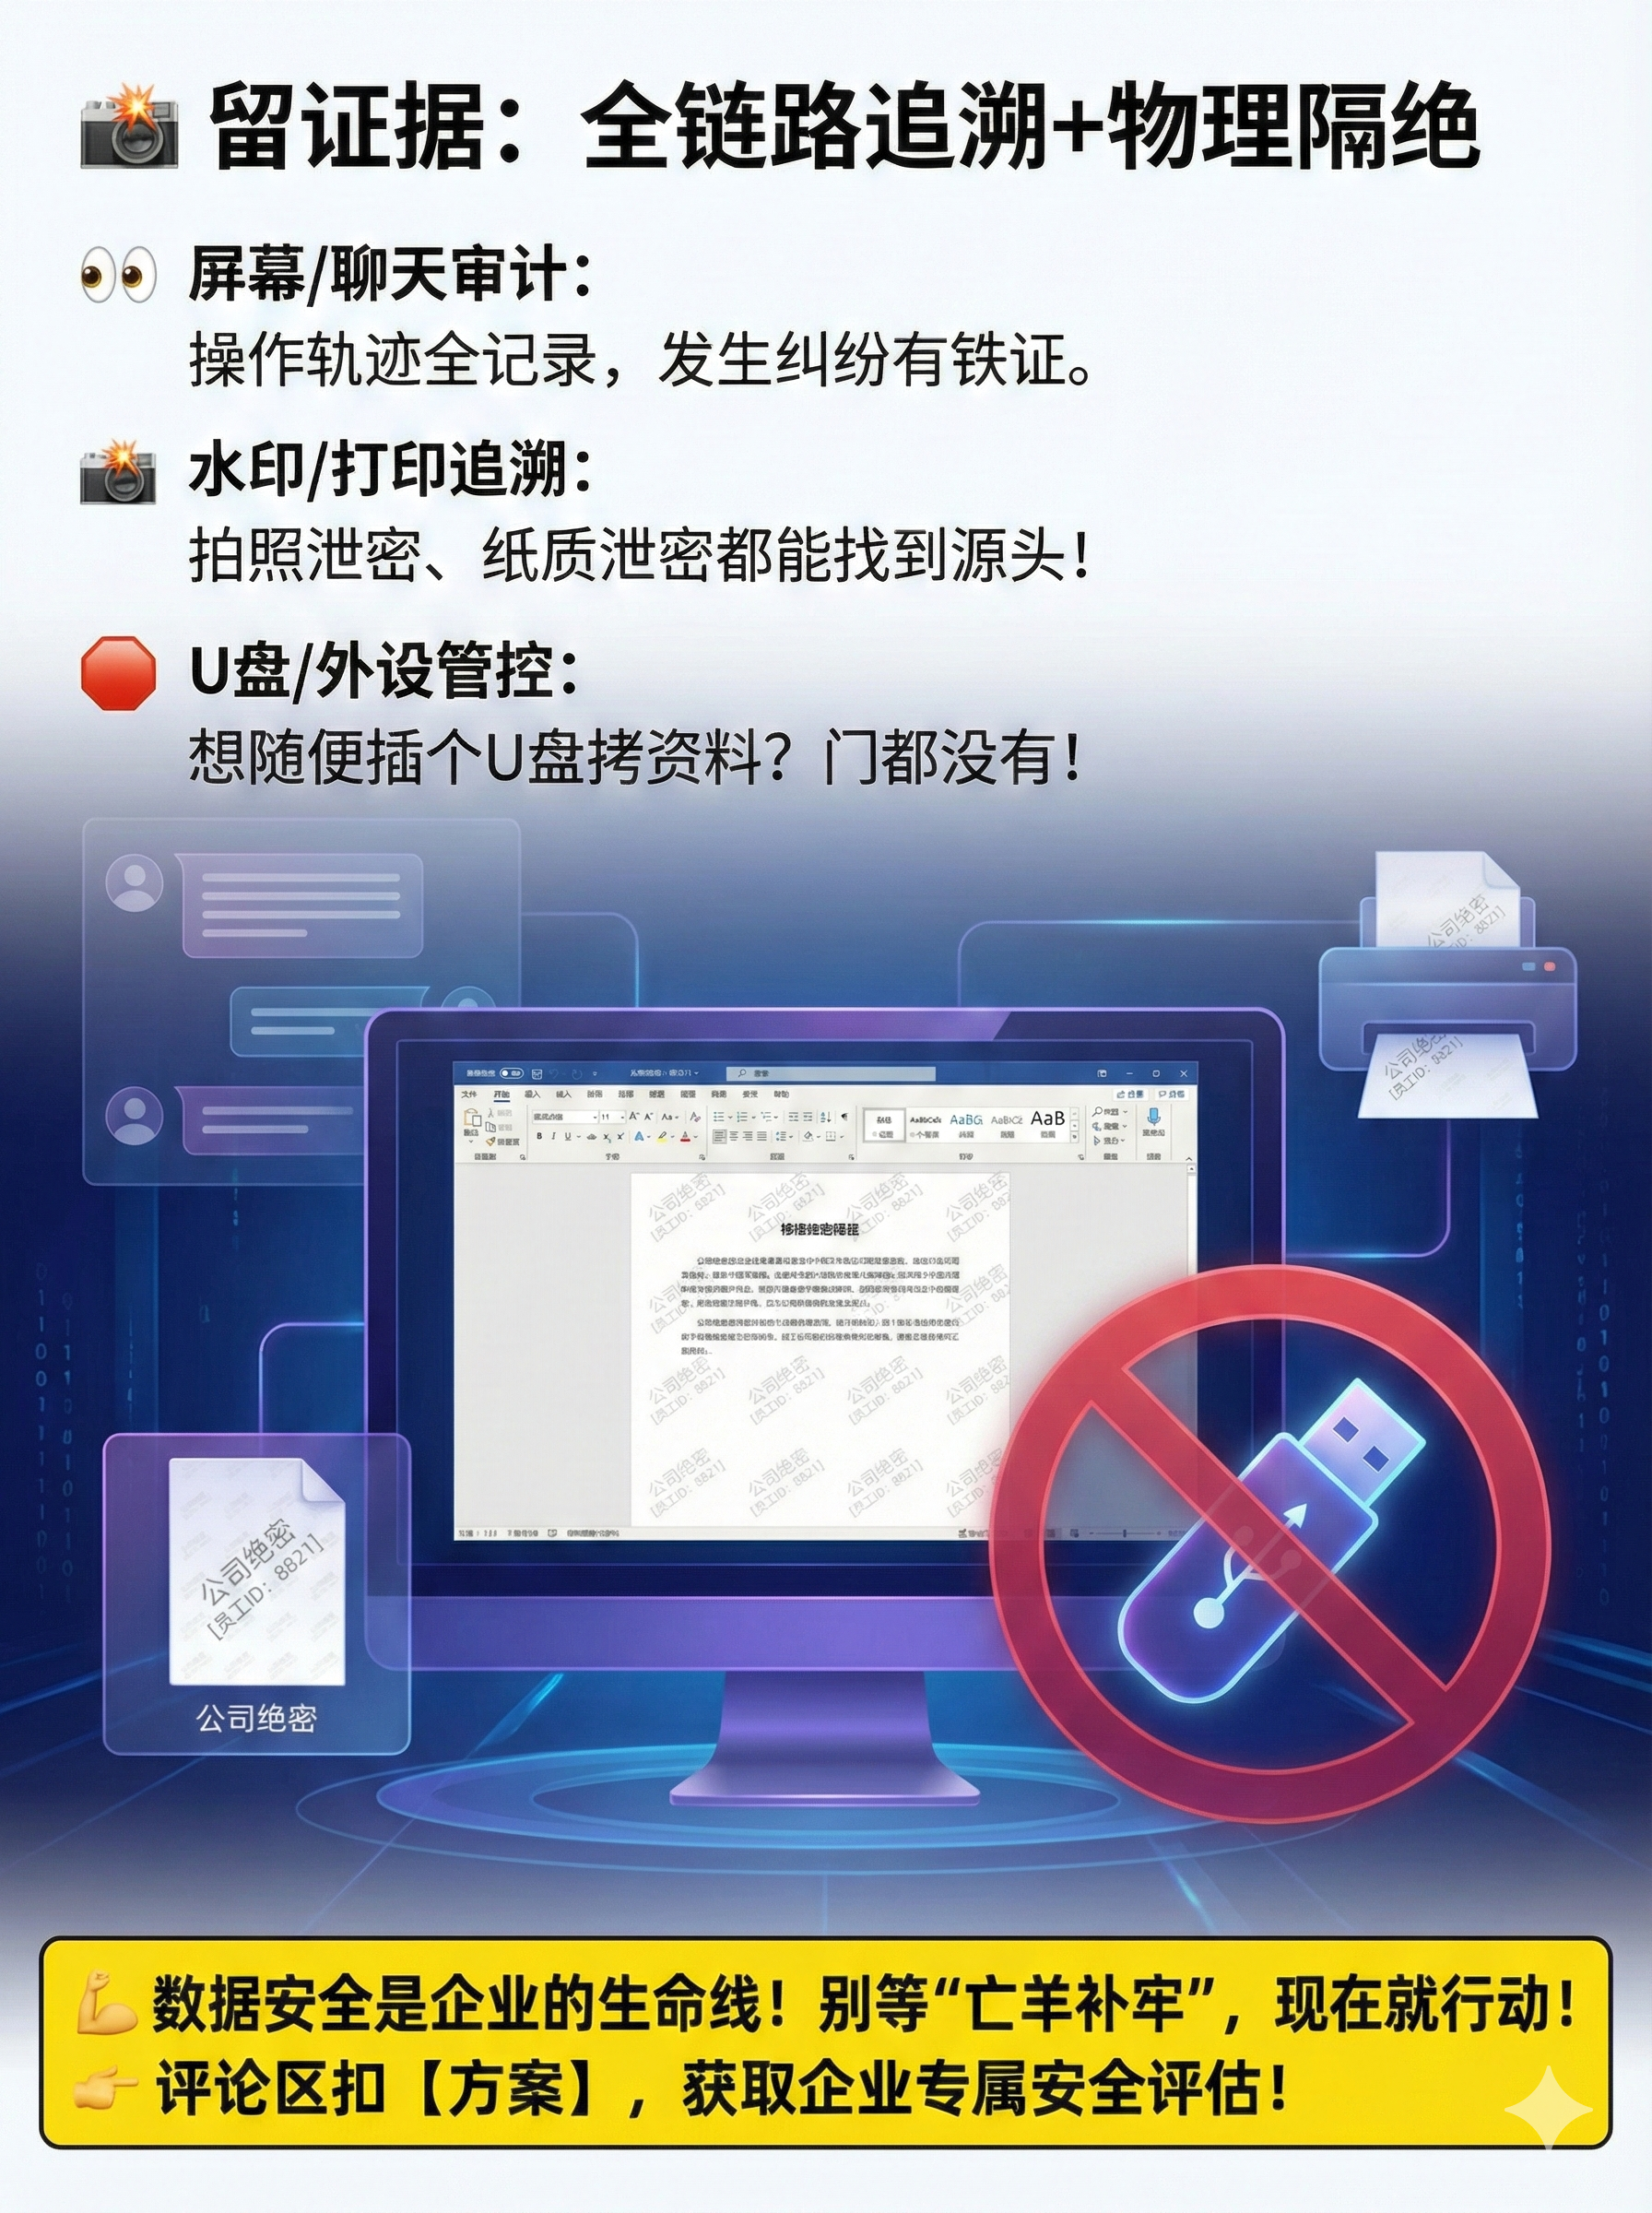
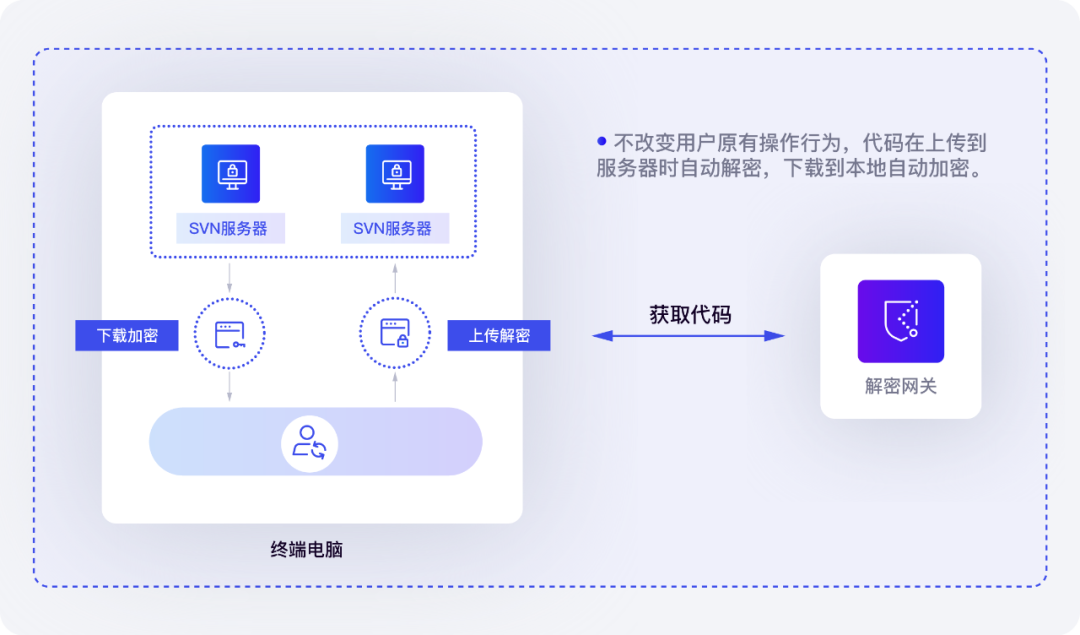
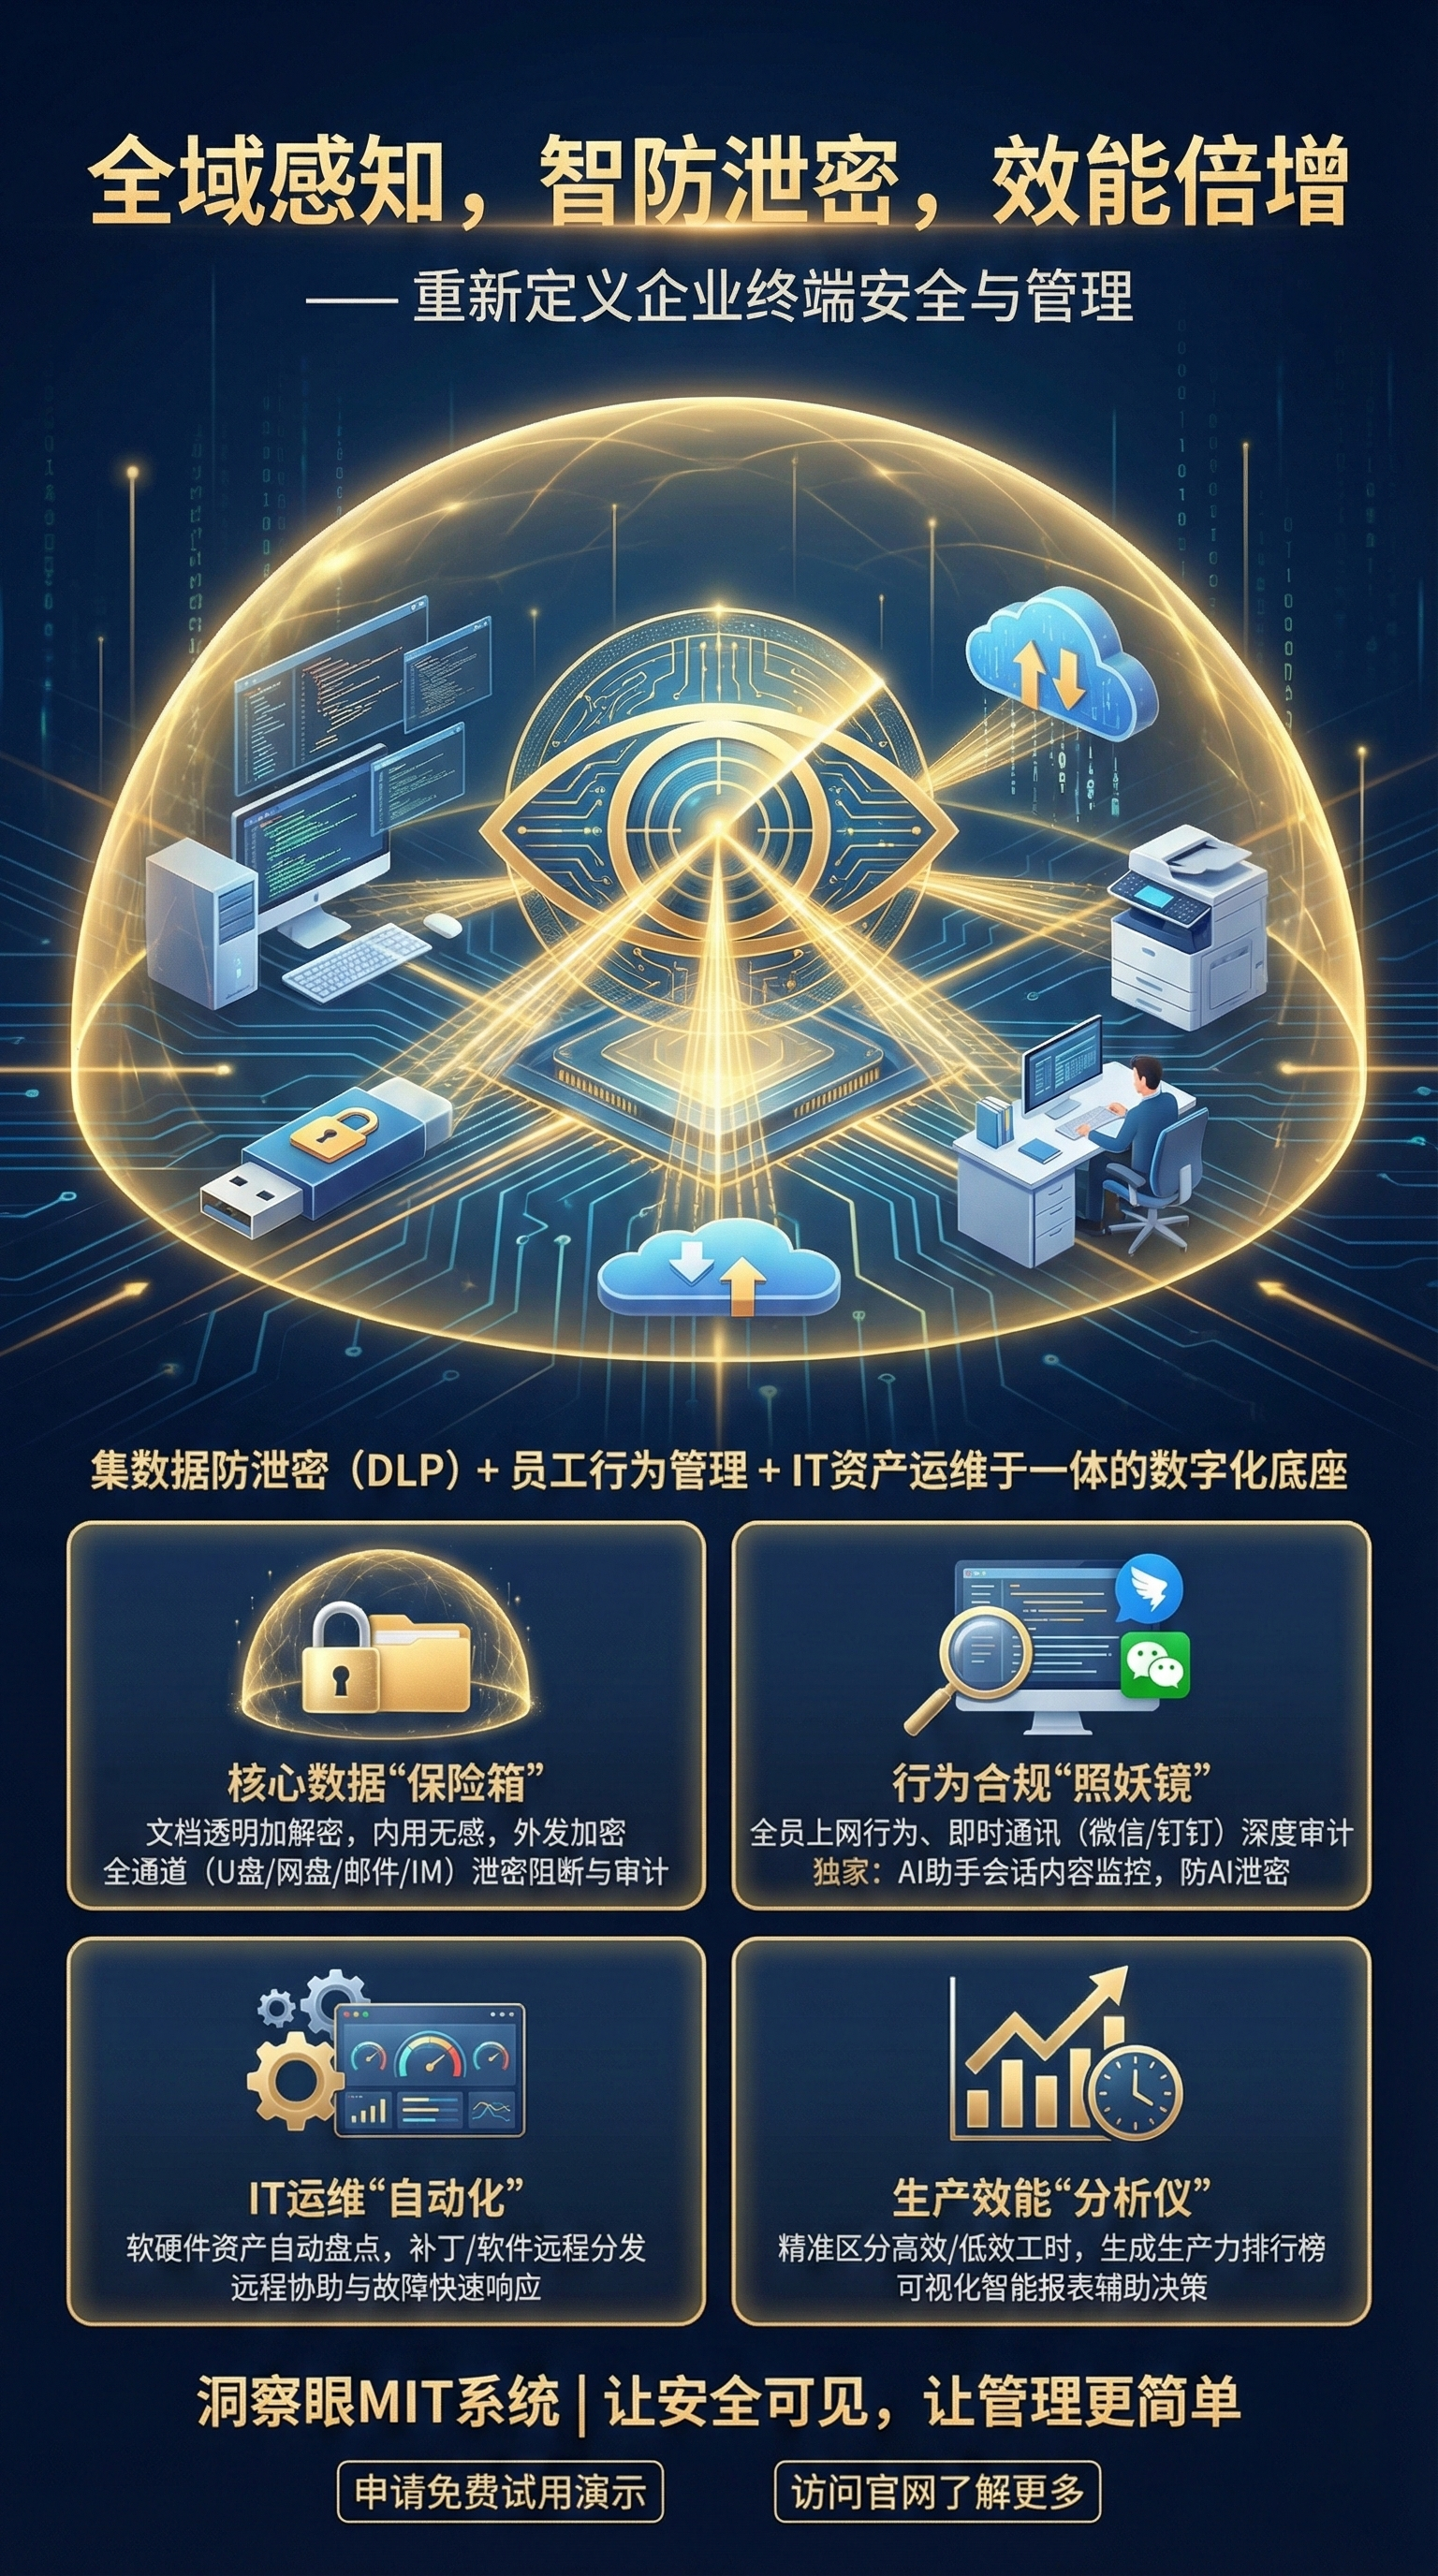
1. インテリジェントなコード暗号化とサンドボックス保護: 開発するコア コードが管理された環境にある限り、開発、コンパイル、デバッグはまったく影響を受けません。コード ファイルが会社のネットワーク環境から離れると、USB フラッシュ ドライブにコピーするか、個人の WeChat に送信するか、クラウドにアップロードするかに関係なく、ファイルを開くと文字化けして表示されます。これは、コードに「金の鐘」を付けてイントラネット上で無造作に実行すると、後には金属くずの山が残るようなものです。
2. ライフサイクル全体のアウトソーシング管理: 以前は、企業が顧客やアウトソーサーにコードを送信する必要がある場合、常に心配していました。Insight MIT システムは、「送信制御可能ファイル」の作成をサポートします。開く回数やアクセスパスワードを設定したり、顧客のコンピュータでのみ開けるように指定することもできます。権限を超過した場合は自動的に破棄されるため、コード送信後の「回復が難しい」という問題点が完全に解決されます。
3. 意味のないフルディスク暗号化と監査: これを導入する場合、研究開発部門が最も恐れるのは遅延です。Insight のドライバー層暗号化テクノロジーは、起動時にデバイスを暗号化できるため、従業員はその存在を感じることさえありません。同時に、すべてのファイルの作成、変更、名前変更、削除、さらには印刷操作についても、バックグラウンドで完全な監査ログが作成されます。漏洩が発生すると、行動追跡により、誰が、いつ、どのような操作を行ったのかが明らかになります。
4. クロスプラットフォームと開発ツールの互換性: 現在の開発環境は Windows、Mac、Linux が混在し複雑であり、IDE も多様です。このシステムは、Visual Studio、Eclipse、IntelliJ などの主流の開発ツールに完全に適合しています。暗号化後にコンパイルできないことやバージョン管理の競合が発生することはなく、研究開発効率の損失がゼロであることが保証されます。
5. オフラインおよびオフライン ポリシー管理: 出張中またはリモートで作業している同僚のために、指定された時間内にオフライン ファイルをオンラインで強制的に検証するなど、オフライン ポリシーを設定できます。そうでないと、ファイル アクセス許可が自動的にロックされます。柔軟性を確保するだけでなく、リモートワークの「諸刃の剣」による漏洩の隙間もブロックします。
15年の評価キャリアの中で、「絶対の安全性」と「滑らかな体験」をここまで両立できるのはInsight MITシステムだけです。それは研究開発に障害を生み出すのではなく、上司が家族の財産を守るのを助けることです。
2.クラウドシールドバトラー
総合評価:★★★★
Cloud Shield Manager は、基本的なオフィス文書の暗号化に適切な機能を備えており、研究開発コードの保護を必要としない従来の企業に適しています。その利点は、フレンドリーなインターフェイスと簡単な導入です。しかし、ソース コードなどの非常に機密性の高い資産を保護する必要性になると、その欠点が明らかになります。カスタム サフィックスや大規模なコンパイル環境のサポートには適していません。暗号化されたファイルは多くの場合破損し、コンパイルの失敗につながります。研究開発チームはその使用について不満を抱いています。
3. 鉄壁のガード
総合評価:★★★
Iron Wall Guard はハードウェア バインディングに焦点を当てており、非常に積極的なセキュリティ ポリシーを採用しています。すべてのファイルは強制的に暗号化され、端末からのアクセスが制限されます。この「フリーサイズ」モデルは、事務のみを行う企業には機能しますが、ハードウェア インターフェイスを頻繁にデバッグしたり、外部のテスト機器を接続したりする必要がある技術チームにとっては、単なる悪夢です。戦略が硬直的すぎるため、開発効率が大幅に低下します。たとえ安全に行われたとしても、人々はしばしば逃げます。
4. アンシュ・ティエンユー
総合評価:★★☆
この会社の売りの中心は、鍵をクラウド上に置く「クラウド暗号化」だ。前衛的なように聞こえますが、実際に実装するとネットワーク遅延が大きな問題になりました。開発者が大規模なプロジェクトをコンパイルする場合、キー検証リクエストが頻繁に発生するとコンパイル時間が 2 倍になり、プロジェクトの進行が大幅に遅くなります。社内のネットワークが変動したり、クラウドサービスに障害が発生したりすると、イントラネット上の暗号化されたファイルが開けなくなります。脆弱なクラウド接続上にコア ビジネスを構築するリスクは高すぎます。
5. シールドデータロック
総合評価:★★

Shield Data Lockはローエンドに位置し、「軽量暗号化」に重点を置いています。単純な Word や Excel ドキュメントは処理できますが、ソース コード プロジェクト ファイルが数百メガバイト、さらにはギガバイトに達する可能性がある場合、暗号化エンジンの安定性は非常に低く、ブルー スクリーン、クラッシュ、ファイル破損が頻繁に発生します。さらに、有効な動作監査機能がなく、誰がコードをコピーしたかを検出することさえできません。 「紳士からのみ保護し、悪人からは保護しない」この種のツールは、コアコードの漏洩を防ぐのには基本的に役に立ちません。
記事出典:企業情報セキュリティ漏洩防止評価研究所
リードライター:趙鉄軍
担当編集者:孫万清
最終更新日: 2026 年 3 月 23 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

