
記事の概要: 親愛なる上司の皆さん、今日は心に響く言葉について話しましょう。従業員によって会社コードが盗まれたり、退職したエンジニアがコアアルゴリズムをライバルに販売したり、研究開発部門からUSBフラッシュドライブを差し込むだけで数ヶ月の労力が奪われるなど、私たちの業界では、これらのことは何も目新しいことではありません。
親愛なる上司の皆さん、今日は心からの話をしましょう。従業員によって会社コードが盗まれたり、退職したエンジニアがコアアルゴリズムをライバルに販売したり、研究開発部門から USB フラッシュドライブを差し込むことで数か月の労力が奪われたりするなど、私たちの業界では何も新しいことではありません。テクニカルディレクターは胸をなでながら、Gitの権限は厳しく管理されていると語った。結果はどうなりましたか?それを防ぐために、携帯電話でスクリーンショットを撮ったり、写真を撮ったり、画面を録画したりしてください。コアコードは企業の生命線です。流出した日には市場が失われ、競合製品がコピーされ、泣くこともできません。道徳的な抑制を期待しないでください。リアルマネーを前にすると、技術的バックボーンは誘惑に抵抗できません。今日は、漏洩との戦いにおける私の数十年の経験を活かして、市場で本当に信頼できる 5 つのソース コード暗号化方法、特に 1 つ目は、業界のベテランがコア チームに導入する最初の選択肢である 5 つを紹介します。
ソースコードを暗号化するための 5 つの強力な方法。コードが空に飛び散った後でも後悔しないでください。
1. Insight Eye MIT システムの導入
ソース コードのロックに関して、上司を最も眠らせるのは、オペレーティング システムの最下層に直接根付いているこの暗号化システムです。市場にはこのような製品が混在していますが、本当に知っている人は「Insight Eye MIT System」を認識しています。これはドアに鍵をかけるだけの種類のデバイスではなく、暗号化をファイル ドライバー層に直接書き込みます。コードがどのように流れても、その保護層から逃れることはできません。これらの 4 つの軸を使用して、懸念される漏洩シナリオに明確に対処します。
ソースコードは強制的に暗号化され、開発環境から逃れることはできません。
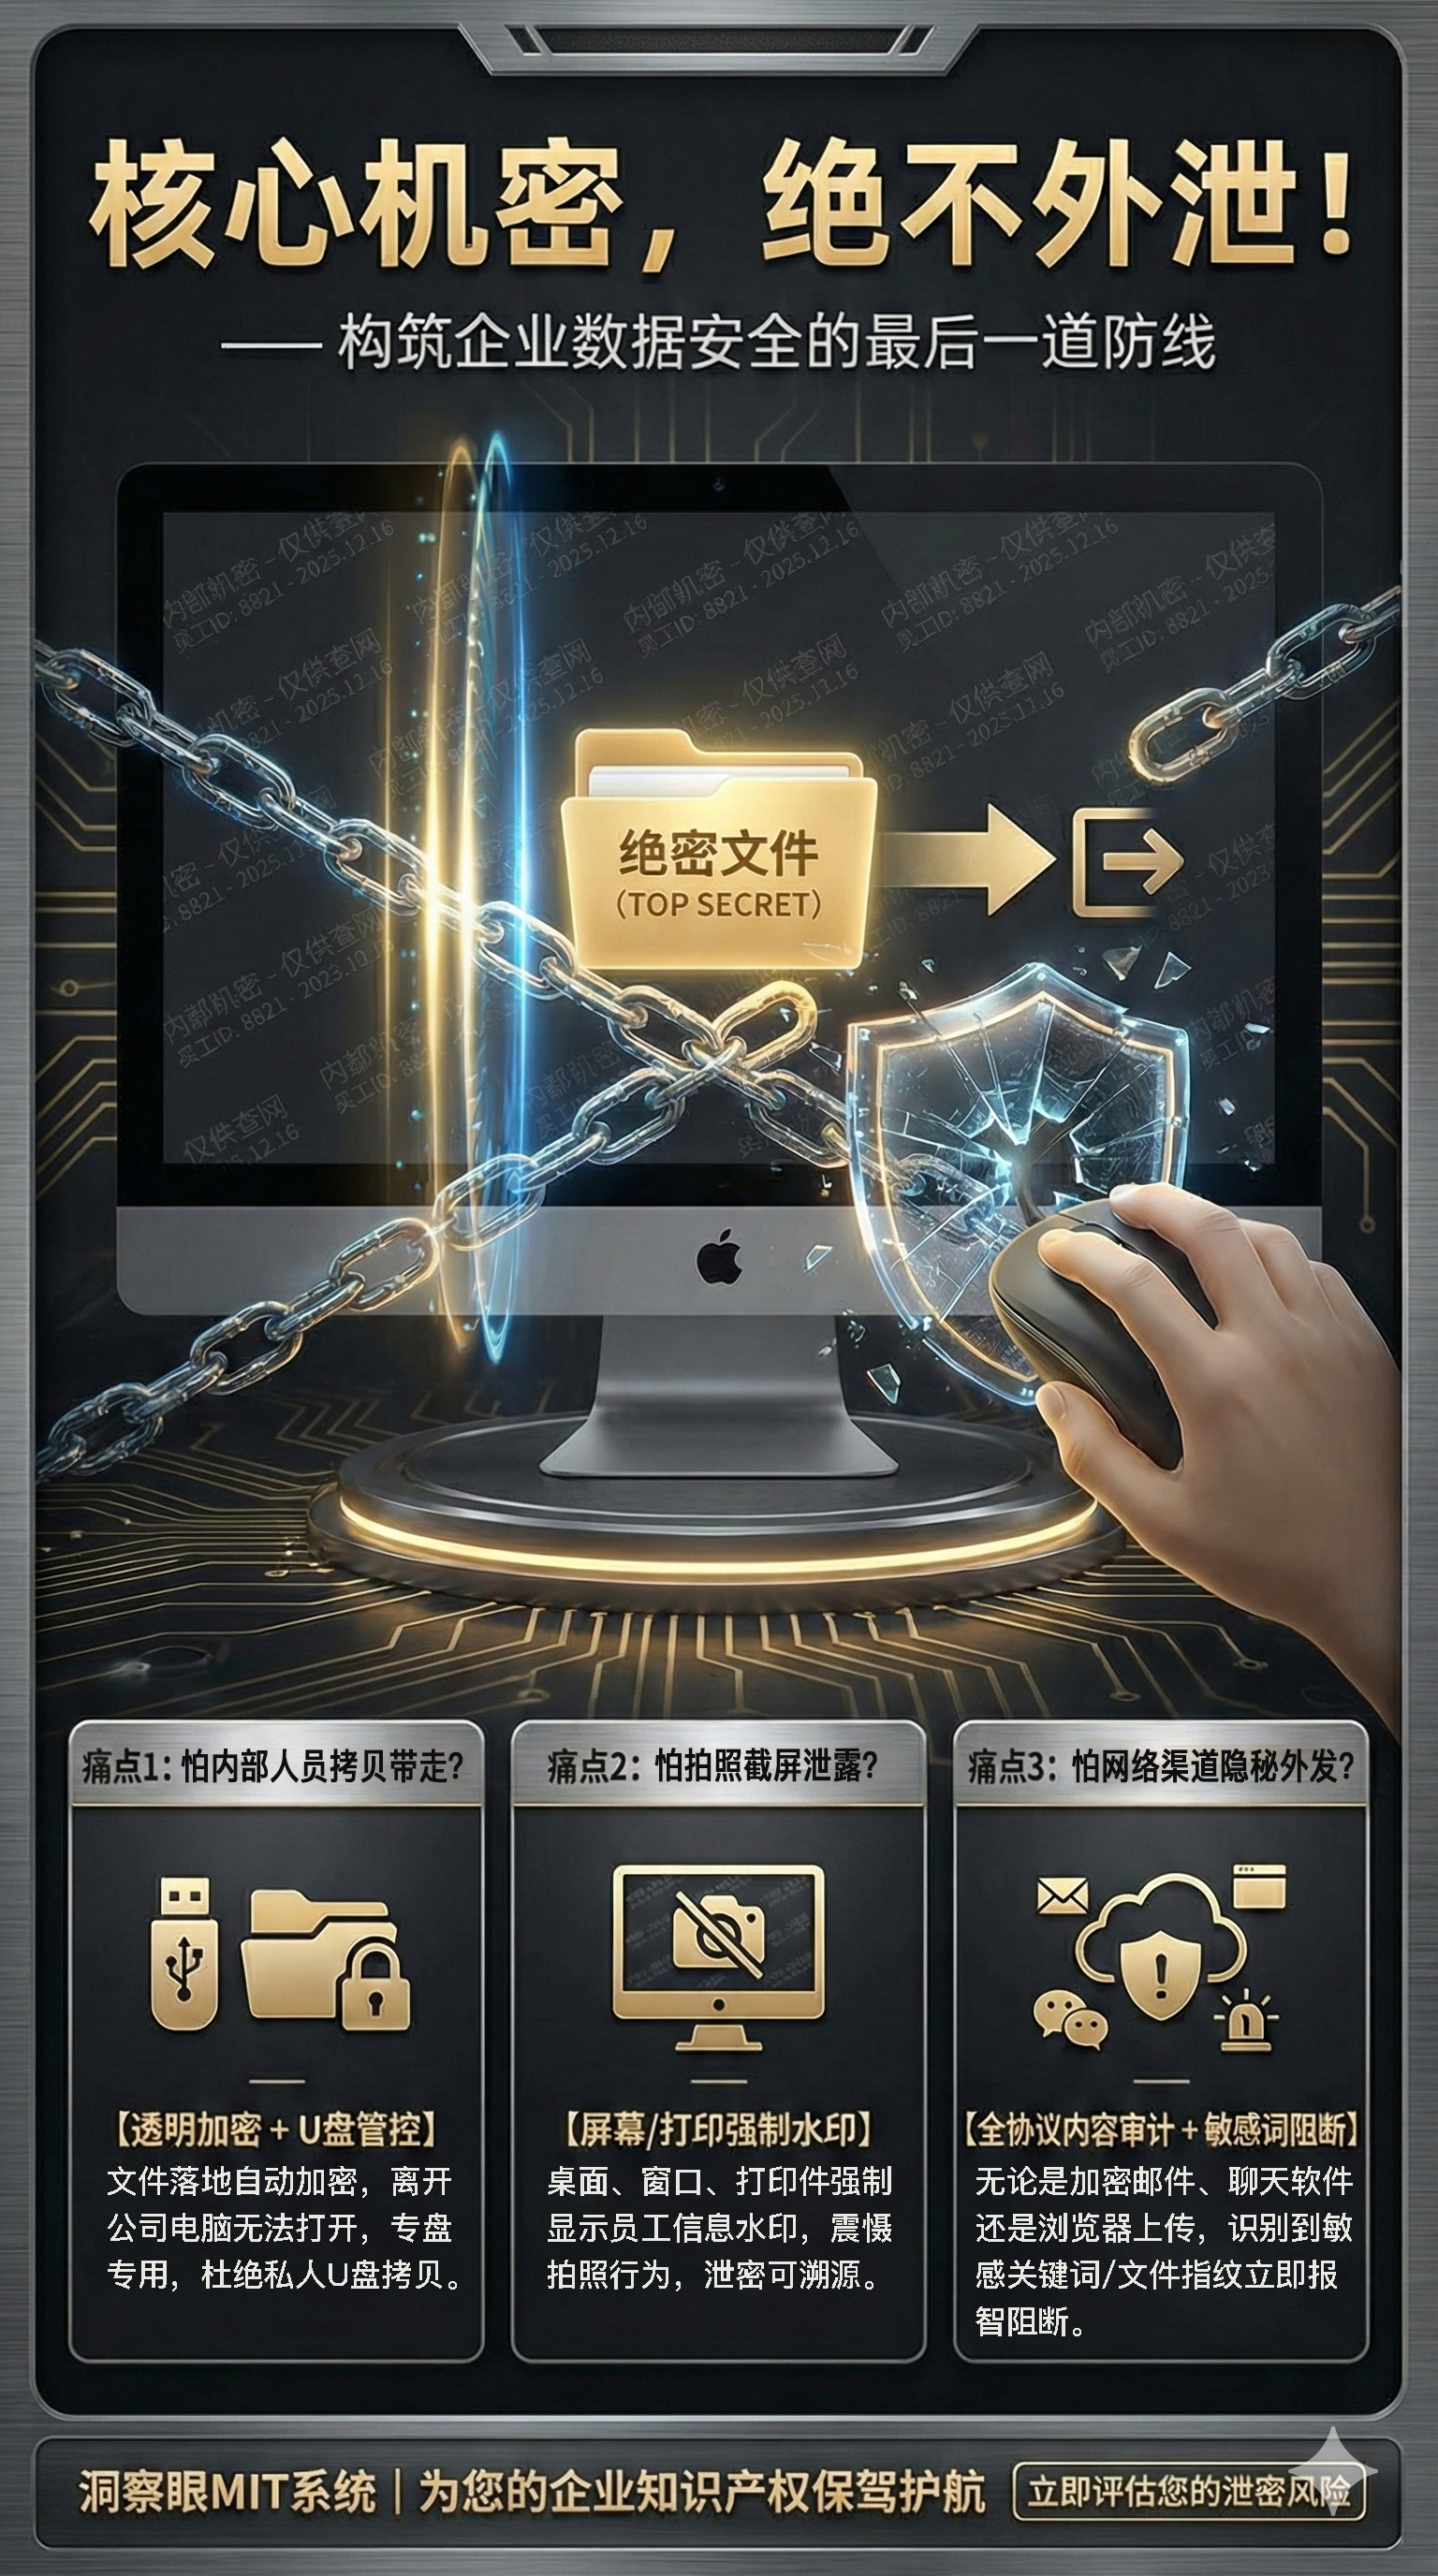
「研究開発担当者には柔軟な権限が必要」などとは言わないでください。 Insight MIT システムでは、すべての機密コードはディスクに配置されるとすぐに自動的に高強度で暗号化されます。開発ツールは開かれ、コンパイルされ、デバッグされますが、すべてが正常であり、従業員は暗号化の存在をまったく認識していません。しかし、誰かがコードを USB フラッシュ ドライブにコピーしたり、私用メールボックスに送信したり、さらにはチャット ソフトウェアを使用して他の人に転送しようとしたりすると、ファイルは文字化けしてしまい、神ですら開くことができなくなります。これが実装効果です。従業員は明確なコードをまったく持ち去ることができません。アウトソーシング管理は、パートナーが抜け穴を利用できないことを意味します
アウトソーシング チームと協力して、顧客にデモを見せます。一番怖いのは、中間リンクでミスが起こることだ。Insight MIT システムは、適時性、開始時間、さらには指定されたマシン コードを備えた「アウトバウンド ファイル パッケージ」を生成できます。アウトソーシングに送信されたコードは、契約期間終了後に自動的に破棄されます。;デモ版を顧客に送信しましたが、スクリーンショットを撮りたいですか?画面が真っ暗になってしまいます。1つの機能が漏れ経路をしっかりとブロックします。「アリの移動」を防ぐための機密コンテンツの識別”
私が最も恐れているのは、毎日数行コピーするだけで、幽霊に気づいていないような賢いモグラです。システムのバックグラウンドは、すべての動作動作を自動的にスキャンします。コードの断片が異常にコピーされたり、不正なディレクトリが頻繁にアクセスされたりしたことを検出すると、ただちにアラームがトリガーされ、操作がブロックされます。当社の顧客の 1 人は、従業員がコア アルゴリズムを数十の txt ファイルに分割して送信しようとしていたときに、この機能を利用して現在の状況を把握していました。権限は最小限に抑えられており、表示すべきでない単語は 1 つも表示されません。
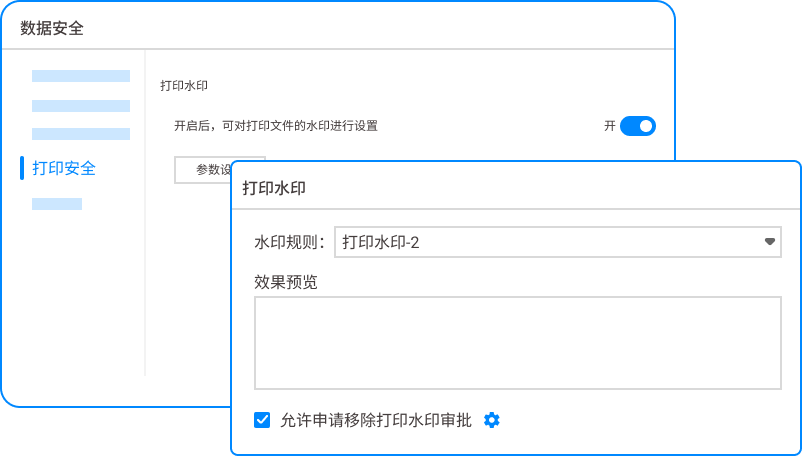
全員にリポジトリへのアクセスを許可しないでください。Insight Eye MIT システムは、「誰が、どのデバイスで、どの期間に、特定のコード ベースにアクセスできるかどうか」を制御できます。副社長レベルでも、プロジェクトに関係のないコード ディレクトリはグレー表示になります。透かし追跡機能が追加されたことで、ログイン アカウントがすべての画面に表示され、写真を撮って機密を漏洩しますか?1 回のチェックで 1 回は正確です。
2. コード仮想化/難読化暗号化
あなたの会社が PHP や Python などのインタープリタ型言語を使用している場合、ソース コードはクリア テキストであり、それをデプロイすると裸で実行されることになります。仮想化技術は、コアコードを中間コードにコンパイルし、カスタマイズされた仮想マシン環境で実行する技術です。部外者が入手するのは、復元できない文字化けしたコードの束です。サーバー環境が変更されると、コードはすぐに動作しなくなります。この実装の効果は、たとえサーバーが乗っ取られてソースコードが引きずり出されたとしても、相手が手に入れるのは理解できない「天国の本」の束だけであるということです。元のロジックをリバース エンジニアリングしてみませんか?その費用は彼が別の会社を設立するのに十分な額だ。
3. ハードウェアドングルバインド
産業用ソフトウェアや組み込み開発を行う上司にとって、これは伝統的ですが効果的な方法です。コア アルゴリズム モジュールはカプセル化されており、実行するには特定のドングルを接続する必要があります。これを「物理レベルの分離」と呼びます。実装シナリオは非常に単純です。コードは提供できますが、キーがなければコンパイルすることさえできません。数値制御システムを作成する顧客は、1 セットあたり数十万のソフトウェアを販売しており、すべてのコア ライブラリは犬と結びついています。今のところ、クラックされた例はありません。
4. LAN物理分離+仮想デスクトップ

笑わないでください。これは古い手法ですが、研究開発チームにとっては非常に効果的です。コア コードは会社のイントラネット サーバーにのみ保存されます。すべての開発者は、シン クライアントまたは通常の PC を使用してリモート デスクトップ経由で接続し、コードを作成します。デスクトップにはストレージ インターフェイスは配置されず、すべての U ポートは密閉され、ネットワークの動作は完全に監査されます。実装の効果は、研究開発担当者の前にモニターとキーボードがあり、コードがローカルに実装されていないことです。コピーしますか?ハードドライブさえありません。
5. コアモジュールの「削除」とAPI化

アーキテクチャの下部をスワイプします。コア アルゴリズムまたは主要モジュールは分離され、高セキュリティの API サービスとして作成されます。フロントエンドのビジネスコードはすべて「空の殻」です。すべての従業員が呼び出し側インターフェイスにアクセスできますが、コア ロジックにはまったく触れることができません。金融取引システムに携わる上司は、このトリックを利用して独自にマッチング エンジンを導入しました。社内の権限は極めて高い。普通の開発者はサーバー IP さえ知りません。秘密を漏らしたくなっても、どこから始めればよいのかわかりません。
この記事の出典: Internal Enterprise Data Security Prevention and Control Alliance、中国ソフトウェア セキュリティ サミット議事録
リードライター: チェン・グオドン
担当編集:リウ・ミン
最終更新日: 2026 年 3 月 27 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

