
記事の概要: 特に機械設計、チップの研究開発、軍事製造などの業界では、図面は企業の生命線です。コア図面がコピーされれば、数千万の研究開発投資が一瞬で無駄になってしまいます。私は企業のセキュリティで 20 年間働いていますが、図面のせいで上司を見すぎてきました。
図面は企業の生命線であり、特に機械設計、チップの研究開発、軍事製造などの業界では重要です。コア図面がコピーされれば、数千万の研究開発投資が一瞬で無駄になってしまいます。私は企業のセキュリティ部門で 20 年間働いてきましたが、図面の漏洩により、一夜にして職を失う上司があまりにも多く見てきました。今日は架空の内容については扱いませんが、実際的な内容に直接進み、心配している上司に実際に図面を金庫に保管する方法を説明します。
コアコードは裸で実行されるわけではありません。図面を暗号化するための 6 つの強力な方法。上司が個人的に彼らを監視することをお勧めします。
1. Insight Eye MIT システムの展開
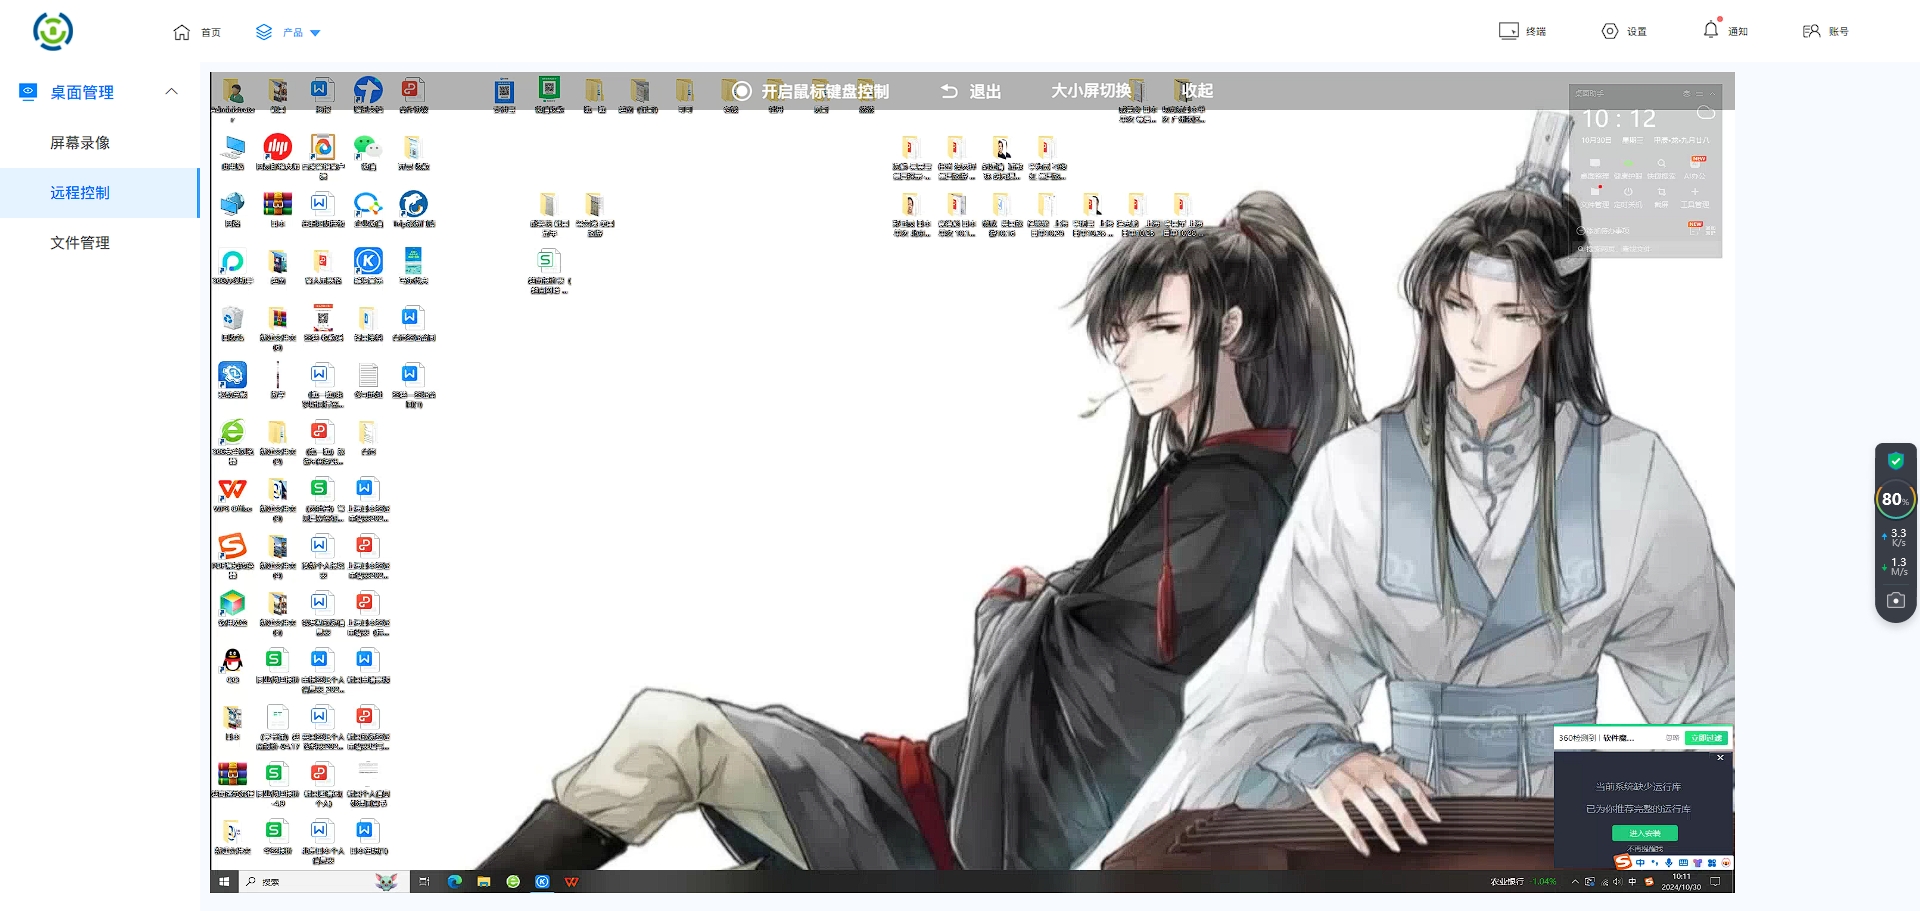
 この業界で 20 年を経て、私がソリューションを 1 つだけ推奨するとしたら、一連のソリューションを導入することです。Insight Eye MIT システム。これは単にパスワードを追加するだけではなく、「人」と「データ」の完全な行動制御システムであり、研究開発要員が多く、図面の回覧が頻繁な製造業やテクノロジー企業に特に適しています。当社がこれまでサービスを提供してきたお客様では、このシステムの導入後、図面漏洩のリスクが直接的に 90% 以上削減されます。
透過的な暗号化の義務化、図面は会社を離れると紙くずになる:これは最も残酷な行為です。従業員が CAD、SolidWorks、Pro/E などの設計ソフトウェアを開くと、システムがバックグラウンドで自動的に図面を暗号化し、従業員自身はそれをまったく感じることができません。しかし、誰かが WeChat、USB フラッシュ ドライブ、または電子メールを介して図面を送信し、それらが会社のネットワーク環境の外にある限り、開くと文字化けしてしまいます。昨年、ある顧客の中核となる研究開発が競合他社に引き抜かれた。彼は退職する前に 300 枚以上の図面をコピーしました。その結果、彼は新しい会社をまったく立ち上げることができず、相手の上司から直接仕事を拒否されました。
洗練されたアウトバウンド管理と制御により、パートナーはあなたを止めることができません:下流のサプライヤーや甲と取引する場合、図面の送付は避けられません。これは多くの上司が恐れていることです。稼がないと仕事にならないし、稼いだとしても転売が怖い。Insight Eye MIT システムは、「送信暗号化パッケージ」を生成できます。このパッケージを相手のコンピュータで何回開くことができるか、表示できる時間、印刷できるかどうか、スクリーンショットを撮ることができるかどうかを正確に制御できます。たとえ相手が豚チームメイトでファイルを紛失したとしても、部外者がファイルを入手しても無駄だ。
画面透かし+印刷トレーサビリティにより、秘密を漏らしたい人は手を出さない: 従業員の画面に目に見えないまたは明示的な透かし (従業員番号 + 時間) を入れることは、図面に「バックグラウンド監視」を追加することと同じです。誰かが画面の写真を撮って送信しようとした場合、写真を取得して透かしを分析すると、誰がいつそれを行ったのかがすぐにわかります。印刷制御もさらに良くなりました。すべての印刷操作は承認される必要があります。印刷された図面には自動的に QR コードが付けられます。スキャンするだけで、誰がいつ印刷したかがわかります。
ライフサイクル全体の運用記録、イベント後の監査に死角なし:誰がどの写真を見ましたか?誰が改造したの?USB ドライブにコピーしようとしているのは誰ですか?システムはプロセス全体を記録します。この監査機能を過小評価しないでください。私たちは、従業員が漏洩を認めないという内部紛争に何度か対処してきました。操作ログを調べてみると、彼は 1 週間前に出発する前の午前 2 時に慌てて図面をエクスポートしていたことがわかりました。これは動かぬ証拠です。
「誤操作」漏洩を防ぐための機密コンテンツの識別: システムは、会社のすべてのファイル サーバーと従業員のコンピューターを自動的にスキャンできます。図面に「機密」「コアアルゴリズム」「未公開プロジェクト」などのキーワードが含まれていることが判明すると、自動的に二次暗号化を実行したり、警報を発したりする。漏洩の多くは元従業員の許可が取り消されていない場合に発生しており、この機能により隠蔽が可能になります。
2. ハードウェア暗号化ロック(USBキー)
 この方法はより伝統的ですが、効果があります。コンピュータの主要な位置にハードウェア暗号化ロックを装備します。特定の設計ソフトウェアを開いたり、暗号化された図面を表示するには、この USB フラッシュ ドライブを挿入する必要があります。ロックを解除すると、ファイルは自動的にロックされます。欠点は、管理コストが高く、ロックを紛失するのが面倒で、制御できるのはこの 1 台だけで、ネットワーク送信やスクリーンショットを防ぐことができないことです。
3. 権限分類 + クラウドデスクトップ
 すべてのコア図面をクラウド デスクトップに配置すると、従業員のローカル コンピューターは単なるモニターになり、図面ファイルを表示したり保存したりすることはできません。図面を見たいですか?専用回線経由でクラウドデスクトップにログインし、立場に応じて権限を設定する必要があります。たとえば、草の根設計者は自分が担当するモジュールのみを参照でき、主任エンジニアは完全なマシン図を参照できます。欠点は、コストが高いことと、ネットワークへの依存度が高く、ネットワークが停止すると使い果たされてしまうことです。
4. プロフェッショナル版 PDF 暗号化と権限制御
 多くの図面は、最終的にはエクスポートまたはアーカイブのために PDF 形式に変換されます。専門的な PDF セキュリティ ツールを購入して、PDF に DRM 保護を実行できます。印刷禁止、変更禁止、開く回数制限などの設定ができ、送信済みファイルのリモート撤回も可能です。この方法は特定のシナリオでは有効ですが、ソース ファイル (CAD、SolidWorks) の漏洩を解決することはできません。
5. 物理的隔離ゲートキーパー
 軍需産業や航空宇宙などの機密関連部隊にとっては、最も愚かな方法が最も効果的である。機密ネットワークは物理的に切断され、研究開発イントラネットはインターネットに接続されず、すべての U ポートは密閉され、送受信データは CD に書き込む専任担当者によって承認される必要があります。この方法では漏洩経路を完全に遮断できますが、企業の日々のコラボレーション効率は急激に低下するため、機密性レベルが非常に高いシナリオに適しています。
6. ドキュメント仮想化サンドボックス
 従業員のコンピュータ上に仮想の「暗号化サンドボックス」領域を作成すると、すべてのコア図面はサンドボックス内でのみ編集できます。サンドボックスは外界から隔離されており、コピー アンド ペースト、スクリーンショットの撮影、さらには未承認のソフトウェアの実行も禁止されています。誰かがサンドボックスを突破しようとすると、システムは自動的にロックされ、警報が発せられます。この方法は、研究開発環境が複雑であるが、上司が完全な暗号化システムのインストールを望んでいないシナリオに適しています。
この記事の出典: Enterprise Data Security Defense Alliance、中国製造業 CIO 協会
リードライター: チェン・グオドン
担当編集者:趙麗瑩
最終更新日: 2026 年 3 月 25 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

