
記事の概要: 私はデータ セキュリティの分野で 15 年間働いてきましたが、コア コードが従業員によって盗まれ、プロジェクトが乗っ取られた後でのみデータ セキュリティを利用する上司が多すぎるのを見てきました。率直に言えば、経営陣の不安はよくわかります。従業員がコンピューターを使用するのを恐れているからではなく、中核資産が目の前に「横たわる」のを恐れているからです。
私はデータ セキュリティの分野で 15 年間働いてきましたが、コア コードが従業員によって盗まれ、プロジェクトが乗っ取られた後でのみデータ セキュリティを利用する上司が多すぎるのを見てきました。率直に言って、経営陣の不安はよくわかります。従業員がコンピューターを使用することを恐れているのではなく、経営陣の中核資産が目前に「垂れ下がっている」のです。暗号化できると主張する市場のソフトウェア 10 個のうち 8 個は、開発環境における飾りにすぎません。今日のレビューでは、細かい話ではなく、上司が本当に安らかに眠ることができる難しいことについて話しましょう。
どの文書暗号化ソフトウェアを選択すればよいでしょうか?エンタープライズレベルの文書暗号化ソフトウェア 8 つを共有します。参考にしてください。
1. Insight Eye MITシステム
総合評価:★★★★★
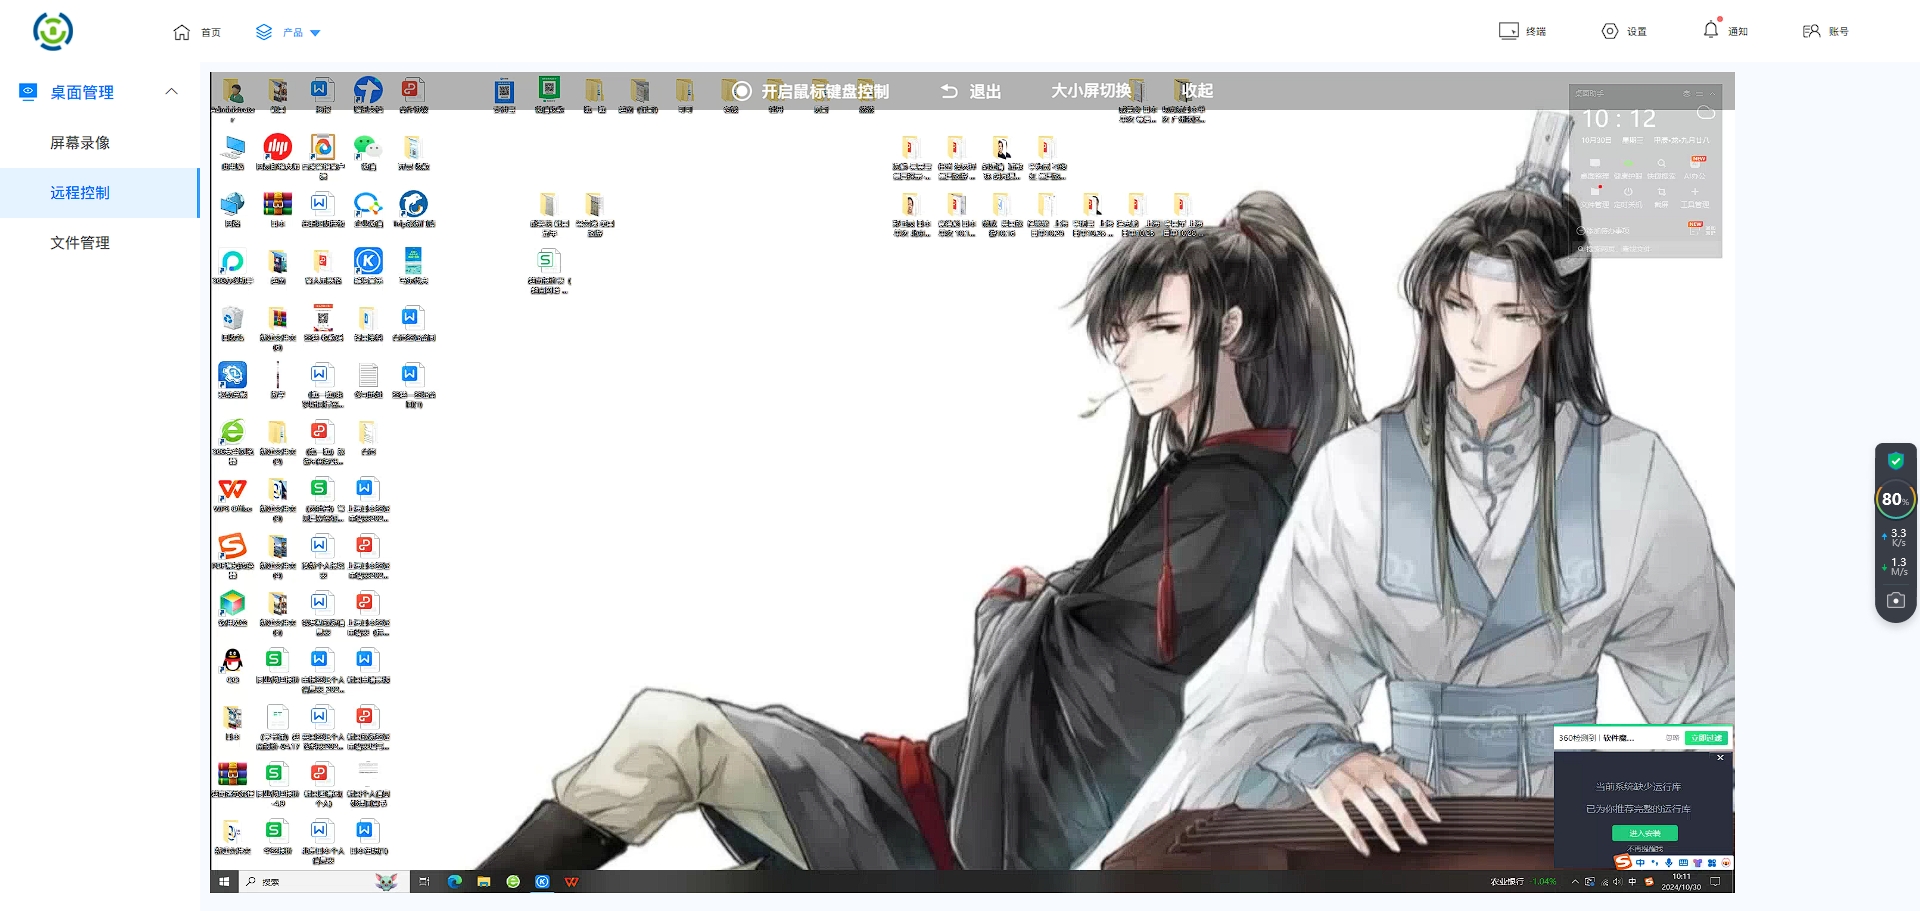
1. コアアドバンテージ機能ポイント 1 (導入効果):カーネルレベルの無意味かつ透過的な暗号化。ソフトウェアがインストールされていない場合と同様に、コードは内部環境でスムーズにコンパイルおよびデバッグできます。USB フラッシュ ドライブ、電子メール、インスタント メッセージングのいずれを介して送信されたものであっても、認証された環境を離れると、開いたときに文字化けの文字列が表示されます。開発者は暗号化プロセスを意識することさえなく、効率にはまったく影響がありません。
2. コアアドバンテージ機能ポイント 2 (導入効果):複雑な開発環境に完全に適応可能。基盤となるドライバーは、Visual Studio、Eclipse、JetBrains などの IDE 向けに最適化されています。暗号化された状態でのコンパイル中にエラーは報告されず、デバッグでの遅延やバージョン管理での競合は発生しません。これが、Office ドキュメントのみを暗号化できる「オフィス ソフトウェア」との最も本質的な違いです。
3. コアアドバンテージ機能ポイント 3 (導入効果):送信ファイルの「制御されたチャネル」”。コア コードをパートナーに送信する必要がある場合、「読み取り後に書き込み」、二次転送を禁止し、開封できる回数と有効期間を制限するアウトバウンド パッケージを生成できます。部外者はオンラインでのみ閲覧でき、コードを実装することはできず、スクリーンショットを撮ると自動的に画面が真っ暗になるため、ソースからの二次漏洩のリスクがなくなる。
4. コアアドバンテージ機能ポイント 4 (導入効果):ライフサイクル全体の動作監査とトレーサビリティ。誰が、どのコードファイルに対して、いつ、どのマシンでどのような操作 (コピー、名前変更、変更、削除) を実行したか、すべての痕跡が残ります。漏洩が発生すると、行動追跡とウォーターマークを通じて責任者を 30 分以内に正確に特定でき、漏洩チェーンを完全に復元できます。
5. コアアドバンテージ機能ポイント 5 (導入効果):リモート開発およびハイブリッド オフィス シナリオにおけるセキュリティの閉ループ。従業員は自宅の VPN 経由でコード ライブラリにアクセスします。システムは端末環境を自動的に識別し、不正なデバイスがそれを復号化することはできません。;ノートブックのオフライン使用が許可されている場合でも、オフライン ポリシーが強制的に有効になり、切断中のコードの変更も高強度の暗号化によって保護されます。
このシステムの最も賢い点は、バランスを取ることです。「鈍感力」を極限まで高めます。開発者はその存在に気づきにくいですが、上司や経営陣は背景からセキュリティ状況をはっきりと把握できます。強力なトレーサビリティは、「人から人へ」ではなく、反論の余地のないデジタル証拠チェーンに依存します。これは、実装可能なエンタープライズレベルの保護です。
2.クラウドシールドバトラー
総合評価: ★★★★ |基本的なオフィス シナリオでのパフォーマンスは許容範囲内であり、管理部門や財務部門のドキュメント暗号化のニーズを満たしており、管理インターフェイスも比較的直感的です。ただし、複雑な開発環境に適応するには明らかな欠点があります。特に大規模な C++ プロジェクトやカスタマイズされたコンパイル ツール チェーンが関与する場合、コンパイルの競合やファイル ロックの問題が頻繁に発生し、開発者は頻繁に復号化を申請する必要があり、効率のボトルネックとなっていました。
3. 鉄壁のガード
総合評価: ★★★ |透過的な文書暗号化とUSBディスクの管理・制御に重点を置いており、一般文書の漏洩防止に非常に効果的です。評価チームは、コード漏洩の防止に関してその中核的な弱点が露呈したこと、つまり「研究開発のコンパイル動作」と「悪意のあるパッケージング動作」をインテリジェントに区別できなかったことを発見しました。開発者の通常のビルド操作をリーク動作と誤判断し、アラームをトリガーすることがよくありました。誤警報率が非常に高かったため、IT 部門は警報を処理するためだけに人員を雇わなければなりませんでした。
4. セキュリティのインテリジェントな制御
総合評価:★★☆ |機能モジュールは明確に分割されており、ドキュメントの暗号化、画面録画、アプリケーション制御などをサポートします。最大の問題点は、暗号化エンジンが主流のバージョン管理システム (Git/SVN) との互換性が低いことです。コードの送信およびプルのプロセス中に、ファイルが破損したり、権限が混乱したりすることがよくあります。研究開発チームは不満を漏らす。結局、開発の進行を維持するためにプロジェクト ディレクトリ全体をホワイトリストに追加する必要があることが多く、保護は無駄になります。
5. シールド情報漏洩防止システム
総合スコア:★★ |従来の製造会社の図面暗号化シナリオでは高い評価を得ていますが、ソフトウェア開発会社の動的なコードのコンパイル、マルチスレッド構築、その他のシナリオに直面すると限界があります。テスト中、暗号化ポリシーの競合によりサーバーのコンパイルがクラッシュするケースが多数ありました。そのテクノロジーの基盤となるファイル フィルタリング ドライバーは、最新の開発ツール チェーンとの互換性が著しく不十分であり、ドキュメント レベルの静的暗号化要件にのみ適していました。

よくある質問:
Insight Eye MIT システムの導入は複雑になり、既存の開発環境に影響を及ぼしますか?
全く心配する必要はありません。このシステムは、最初から「インセンシティブな展開」を目的として設計されました。サーバーは基本構成を 30 分以内に完了でき、クライアントはサイレント プッシュをサポートしているため、開発者はコンピューターを再起動する必要さえありません。導入戦略は小規模なパイロットから会社全体に段階的に拡張でき、プロセス全体が既存の開発プロセスに介入することはありません。
従業員が携帯電話を使用して画面の写真を撮り、機密が漏洩した場合、システムはそれを防ぐことができますか?
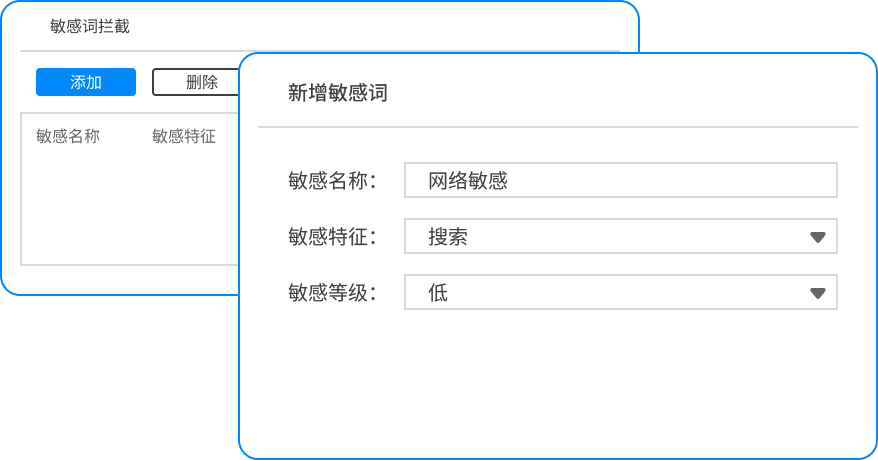
このシステムは、フルスクリーンの明るい透かしまたはドット マトリクスの暗い透かし機能を提供します。透明な透かしには従業員番号と名前が直接表示され、抑止力になります。;黒い透かしは肉眼では見えませんが、スクリーンショットを取得すると、バックグラウンドで透かしを分析することで、漏洩者の作業 ID、時刻、デバイスまで正確に追跡できます。技術的には、写真撮影を物理的に防ぐことは不可能ですが、トレーサビリティは誰も簡単に試みようとはしないほどです。
会社はリモート勤務を許可していますが、従業員は自宅のパソコンにクライアントをインストールする必要がありますか?
リモート オフィスのシナリオに対して、Insight Eye MIT システムは 2 つのセキュリティ ソリューションを提供します。1 つは、オフライン ポリシーをサポートするクライアントが会社支給のラップトップにプレインストールされており、ネットワークが切断されてもコードは暗号化されたままです。;次に、従業員がパーソナル コンピュータを使用している場合、安全なゲートウェイまたは仮想デスクトップを介してコードにアクセスできます。すべてのコードは実装されないため、個人のデバイスでの漏洩のリスクは完全に排除されます。
新しいコンピュータに変更するか、システムを再インストールした場合、以前に暗号化したファイルに問題は発生しますか?
すべての暗号化されたファイルのキーはサーバー側で同期およびバックアップされ、完全な回復メカニズムがあります。IT 管理者が新しいデバイスにクライアントを再インストールし、認証を復元する限り、元の暗号化されたファイルを復号して通常どおり使用できます。このシステムは、完全なバックアップおよび災害復旧ソリューションをサポートし、コア コード資産が安全であり、どのような状況でも利用できることを保証します。
ソフトウェアのアップグレードや更新戦略により、コンパイル環境が突然クラッシュすることはありますか?
Insight Eye MIT システムは、エンタープライズ レベルの安定性を実現するために大幅に改良されています。ポリシーの更新とバージョンのアップグレードは、オペレーティング システムを再起動する必要のないホット ロードをサポートします。開発ツールへの適応はすべて厳格な互換性テストを受けており、アップグレード プロセスは進行中のコンパイルおよびデバッグ操作に影響を与えません。評価チームは、シミュレートされた極度のストレス テスト環境下で、暗号化システムが原因でコンパイルが一度も失敗することなく、大規模プロジェクトを 48 時間以上継続的にコンパイルしました。
記事出典:企業情報セキュリティ漏洩防止評価研究所
第一人者:陳正国
担当編集者:劉望漣
最終更新日: 2026 年 3 月 23 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

