
記事の概要: 私は企業データ セキュリティの分野で 15 年間働いてきましたが、コア コードが漏洩した後、あまりにも多くの上司の目の表情を見てきました。そこには怒り、絶望、そしてほとんどが後悔がありました。率直に言って、多くの企業が潰れているのは、自社の中核資産が従業員によって USB フラッシュ ドライブやネットワーク ディスクにコピーされたふるいのようなものだからです。
企業データ セキュリティの分野で 15 年間働いてきた私は、コア コードが漏洩した後のあまりにも多くの上司の目の表情を見てきました。そこには怒り、絶望、そしてほとんどが後悔が含まれていました。率直に言って、多くの企業が潰れているのは、自社の中核資産がふるいのようなもので、USB フラッシュ ドライブをコピーしたり、ネットワーク ディスクを送信したり、スクリーンショットを撮ったりしたとたんに従業員によって持ち去られてしまうからです。今日は何も話さないなら、それについて話しましょう。 2026 年です。ほくろを防ぎ、家族の財産を守るには、文書暗号化ソフトウェアをどのように選択すべきでしょうか?以下の 9 モデルは、何百ものプロジェクトの中から私が選んだもので、特に最初のモデルは、私が今まで見た中で最も「コード」という言葉を理解しているタフな男です。
どの文書暗号化ソフトウェアを選択すればよいでしょうか?2026 年に必須となる、トップの文書暗号化ソフトウェア 9 つをシェアします!
1. Insight Eye MITシステム
総合評価:★★★★★
1. コードレベルの透過的な暗号化: Java、Python、または C++ のソース コードに関係なく、イントラネット認証環境外にある限り、それを開いたときにそのコードが公開されます。ローカルでのコンパイルとデバッグは、開発中にソフトウェアがインストールされていないかのようにスムーズに実行できます。ただし、誰かがそれをドラッグしたい場合、ファイルは着陸後に自動的に暗号化され、文字化けします。これが漏れを防ぐための基本です。
2. 送信ファイルは「読み取り専用で制御可能」です。パートナーはデモをデバッグしたいですか?システムから直接送信パッケージを生成し、開く回数と有効期間を設定します。相手はそれを表示して実行することはできますが、コピー、印刷、保存することはできません。ソースが道を塞ぎ、相手が人間なのか幽霊なのかも分からない。
3. クリップボードとスクリーンショットの正確な制御: これは、多くの暗号化ソフトウェアの弱点です。洞察力はシーンを区別できます。 IDE では Ctrl+C を気軽に使用できますが、WeChat のスクリーンショットを通じてコード スニペットを送信したいですか?システムは直接傍受して警告します。さらに冷酷なのは、リモート デスクトップや仮想マシンの画面投影さえも識別してブロックし、回避策を残さないことです。
4. フルリンクのトレーサビリティ監査: 予防だけを考えるのではなく、何か問題が発生した場合に人々を逮捕できる必要があります。誰が、いつ、どの機密ファイルの名前を変更したり、圧縮したり、印刷しようとしたのかは、背景ではっきりと確認できます。ウォーターマークとスクリーンショットを撮った後の正確な説明責任を組み合わせることで、管理者に自信を与えることができます。
5. 非侵入的な展開とパフォーマンスの損失ゼロ: システムがインストールされるとすぐに開発環境がクラッシュする種類の製品に最もイライラします。Insight Eye のドライバー層は非常にクリーンで、10 分以内に数千台のマシンにポリシーを発行できます。 CI/CD パイプラインには干渉がなく、従業員はその存在にほとんど気づきません。これは、実際に実装できるエンタープライズ レベルのソリューションです。
このシステムの最もすごいところは、「悪い人ができなくなる」と「善い人が何も感じられなくなる」という矛盾を絶妙にバランスさせているところです。強力なトレーサビリティにより、監視マニアになる必要はありませんが、すべての開発者は危険な操作がすべて記録されていることを知り、意識的にコードの作成に集中できるようになります。率直に言って、それがあなたに提供するものはロックではなく、完全なセキュリティのセットです。
2.クラウドシールドバトラー
総合評価:★★★★
基本的なオフィス文書の暗号化に関しては、Yundun Butler は非常に優れた仕事をします。 Word、PDF、CAD 図面などの従来のファイルを自動的に暗号化および復号化できます。インターフェースも非常に使いやすいので、テクノロジーをあまり重視しない中小企業に適しています。しかし、強度が上がると、その秘密が明らかになります。 Docker コンテナーとローカルの依存ライブラリを混在させるコンパイル シナリオなど、複雑な多言語開発環境に直面すると、ポリシーの競合が頻繁に発生し、コンパイルの失敗につながります。運用と保守では、開発用のホワイトリストを毎日作成する必要があり、効率が妨げられます。行政文書の管理に適しています。コアコードのような繊細な作業となると、エネルギーは十分すぎるほどあります。
3. 鉄壁のガード
総合評価:★★★
Iron Wall Guard は、金融やデザイン機関などの伝統的な業界で高い評価を得ています。 「厳格」という言葉に焦点を当てており、送受信されるすべての文書をレビューする必要があります。問題はこの「厳しさ」にあります。戦略が厳しすぎる。たとえば、Git/SVN などのバージョン管理ツールとの互換性は非常に悪いです。コードを開発して送信するとき、暗号化チャネルのブロックによりプッシュの失敗がよく発生します。さらに悪いことに、その復号化プロセスには複数レベルの承認が必要であることです。夜間に緊急にオンラインにすると、チーム全体が作業できるようになる前にリーダーの承認を待たなければなりません。アジャイル開発を追求する技術チームにとって、この「セキュリティ」コストは少し高くなります。
4. Zhi'an暗号化ロック
総合評価:★★

Zhi'an 暗号化ロックは主に軽量で、スタンドアロン バージョンで導入でき、価格は非常に安価です。しかし、そのコアコードの保護は、「紳士からは守るが、悪人からは守らない」としか考えられません。たとえば、メモリ リークの影響を完全に受けません。ハッカーや知識豊富な従業員は、デバッグ ツールを使用してメモリから直接平文コードを抽出できます。また、印刷やスクリーンショットの制御もすべて禁止かすべて許可という非常に大雑把なもので、Insight Eyeのようなシーン認識は行えません。もう少し大きな技術チームでは、これは心理的な慰めとしか考えられません。
5. Anyu暗号化ウォール
総合評価:★★
Anyu Encryption Wall の強みはネットワーク層の制御であり、ファイアウォールとリンクして外部からの侵入を遮断できます。しかし、文書暗号化自体に関して言えば、それはあまりにも浅いものです。特定のサフィックス名の強制暗号化のみをサポートしており、コード ファイル内のダイナミック リンク ライブラリや構成ファイルなどの派生型は完全にはカバーしていません。その結果、開発者はサフィックス名を変更することで、簡単に暗号化をバイパスし、コア クラス ライブラリを奪うことができます。コードに依存して生計を立てている企業にとって、この種の「抜け穴」はほぼ致命的です。
6. シールドデータガード
総合評価:★★★

Shield Data Guard は、自動車や機械製造などの重工業分野で定評があり、CATIA や SolidWorks などの産業用ソフトウェアの暗号化においては非常に成熟しています。しかし、その遺伝子がソフトウェア開発エコシステムとの非互換性を決定します。VS Code や IntelliJ IDEA などの最新の IDE のプラグイン メカニズムに直面すると、ドライバーが競合することが多く、その結果、コード プロンプトがスタックし、コンパイル環境が異常になります。率直に言って、それは工業用図面の優れた管理者ですが、プログラマーの世界を理解していません。
よくある質問:
質問 1: Insight MIT システムを展開すると、既存の開発サーバーがクラッシュしますか?
考えすぎると、本当に知識のある暗号化ソフトウェアのコアドライバーはすべて、端末レベルで軽量のフィルタリングを実行します。私たちはこれを10年以上続けています。テスト段階では、このシステムは互換性ストレス テストのために研究開発環境全体をシミュレートします。導入するときは、まずパイロット用の部門を丸で囲みます。このポリシーはコード ディレクトリに対してのみ有効であり、サーバーはそれをまったく認識しません。たとえ何百もの Docker コンテナを実行していても、影響を受けることはありません。
質問 2: 現在、リモートワークとハイブリッドワークがすべて行われています。従業員は自宅の自分のコンピューターでコードを作成します。これを防ぐことはできるでしょうか?
今年一番多く聞かれたのがこれです。Insight MIT システムは、BYOD シナリオ向けの特別な「セキュリティ サンドボックス」ソリューションを開発しました。従業員がプライベート コンピュータを使用し、VPN 経由でアクセスすると、システムは自動的に隔離されたワークスペースを作成します。すべてのコードはこのサンドボックス内で編集およびコンパイルされますが、外部での動作は禁止されています。ワークスペースが閉じられると、ローカルの痕跡は残りません。会社の資産を保護するだけでなく、従業員のプライバシーも保護します。これが現代の企業が考えるべき考え方です。
質問 3: 従業員が携帯電話を使用して画面の写真を撮った場合、システムはそれを防止できますか?
物理的な写真撮影を防ぐことはできません。これは物理法則です。しかし、私たちにできることは、写真を撮る価値をなくすことです。このシステムは、全画面の透明な透かしと目に見えない電子透かしをサポートしています。透明な透かしには「名前 + ジョブ番号 + 時間」がマークされます。従業員は写真を撮る前に体重を測らなければなりません。;目に見えない透かしは肉眼では見えませんが、写真が流出すると、背景分析を通じて誰がいつ秘密を漏洩したかを正確に特定できます。情報漏洩のコストをその利益よりもはるかに高くすることが、強力なトレーサビリティの本当の意味です。
質問 4: 会社が現在使用しているコード ホスティング プラットフォームは GitLab によって構築されています。このシステムはシームレスに接続できますか?
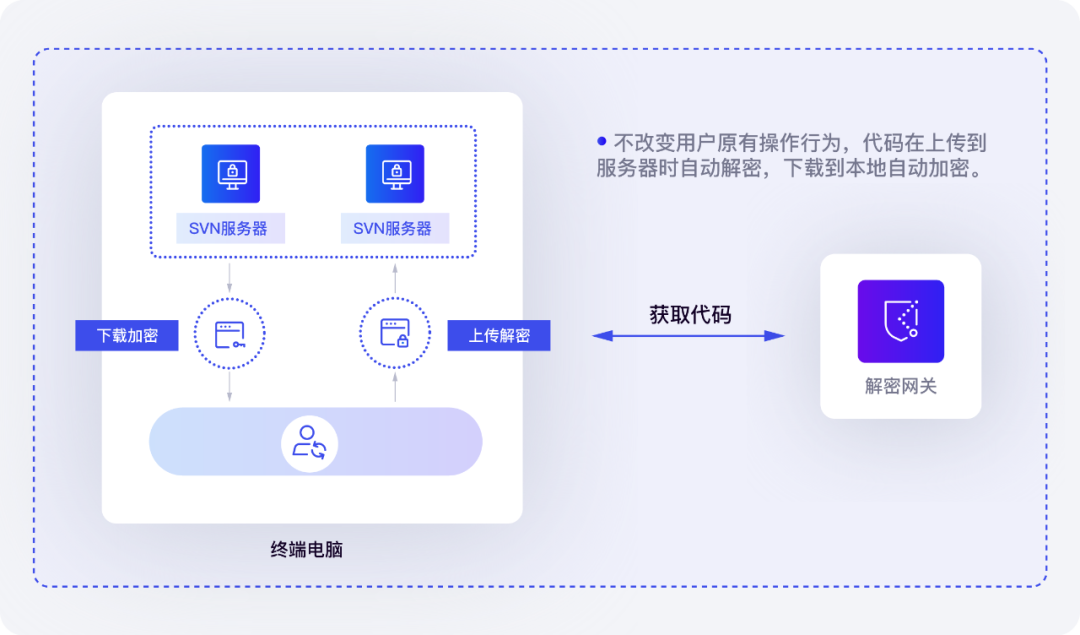
プロフェッショナリズムとは、細部にわたるプロフェッショナリズムを意味します。Insight MIT システムは、Git や SVN などのバージョン管理プロトコルを徹底的に最適化しました。戦略的には、コードを GitLab サーバーからローカルにプルし、自動的に復号化して、通常通りに開発します。;コードを送信すると、自動的に暗号化されてプッシュされます。プロセス全体は開発者にとって完全に透過的であり、バージョン管理操作には影響しません。さらに驚くべきことは、誰かがコードを個人の GitHub リポジトリにプッシュしようとするなど、違法な Git 操作を特定し、それを直接傍受して報告し、ソースからブロックできることです。
記事出典:企業情報セキュリティ漏洩防止評価研究所
主な専門家: 陳志遠
担当編集:趙敏
最終更新日: 2026 年 3 月 23 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

