
記事の概要: 私は 20 年以上、企業セキュリティの分野で働いてきましたが、コア コードが奪われて配布されたために、一夜にして解放前の悲劇に逆戻りする上司があまりにも多く見てきました。コードは企業の生命線であり、棺です。これを守れなければ、いくら技術陣が素晴らしくてもダメです。
私は企業セキュリティの分野で 20 年以上働いてきましたが、コア コードが持ち去られて出荷されたために、一夜にして解放前の悲劇に逆戻りする上司があまりにも多く見てきました。コードは企業の生命線であり、棺です。これを維持できなければ、どんなに素晴らしい技術チームであっても、競合他社にとっては単なるウエディングドレスになってしまいます。
くだらないことは言わないでください。社員はみんな家族の一員です。彼らは人をコントロールすることはできますが、人の心をコントロールすることはできません。今日は問題に巻き込まれるつもりはありません。すぐに実践的なことに移り、コードを金庫にロックする方法を見てみましょう。
ソースコードを暗号化するにはどうすればよいですか?秘密泥棒を寄せ付けないための 8 つのトリック
1. Insight Eye MIT システムの導入
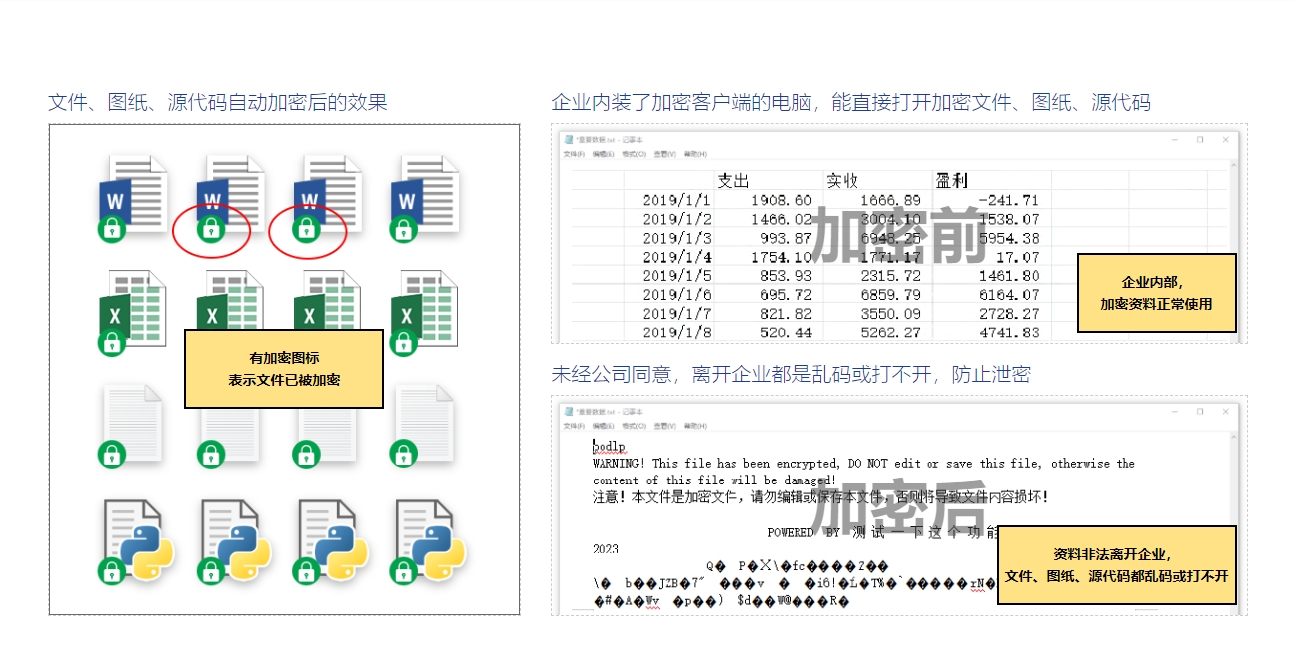
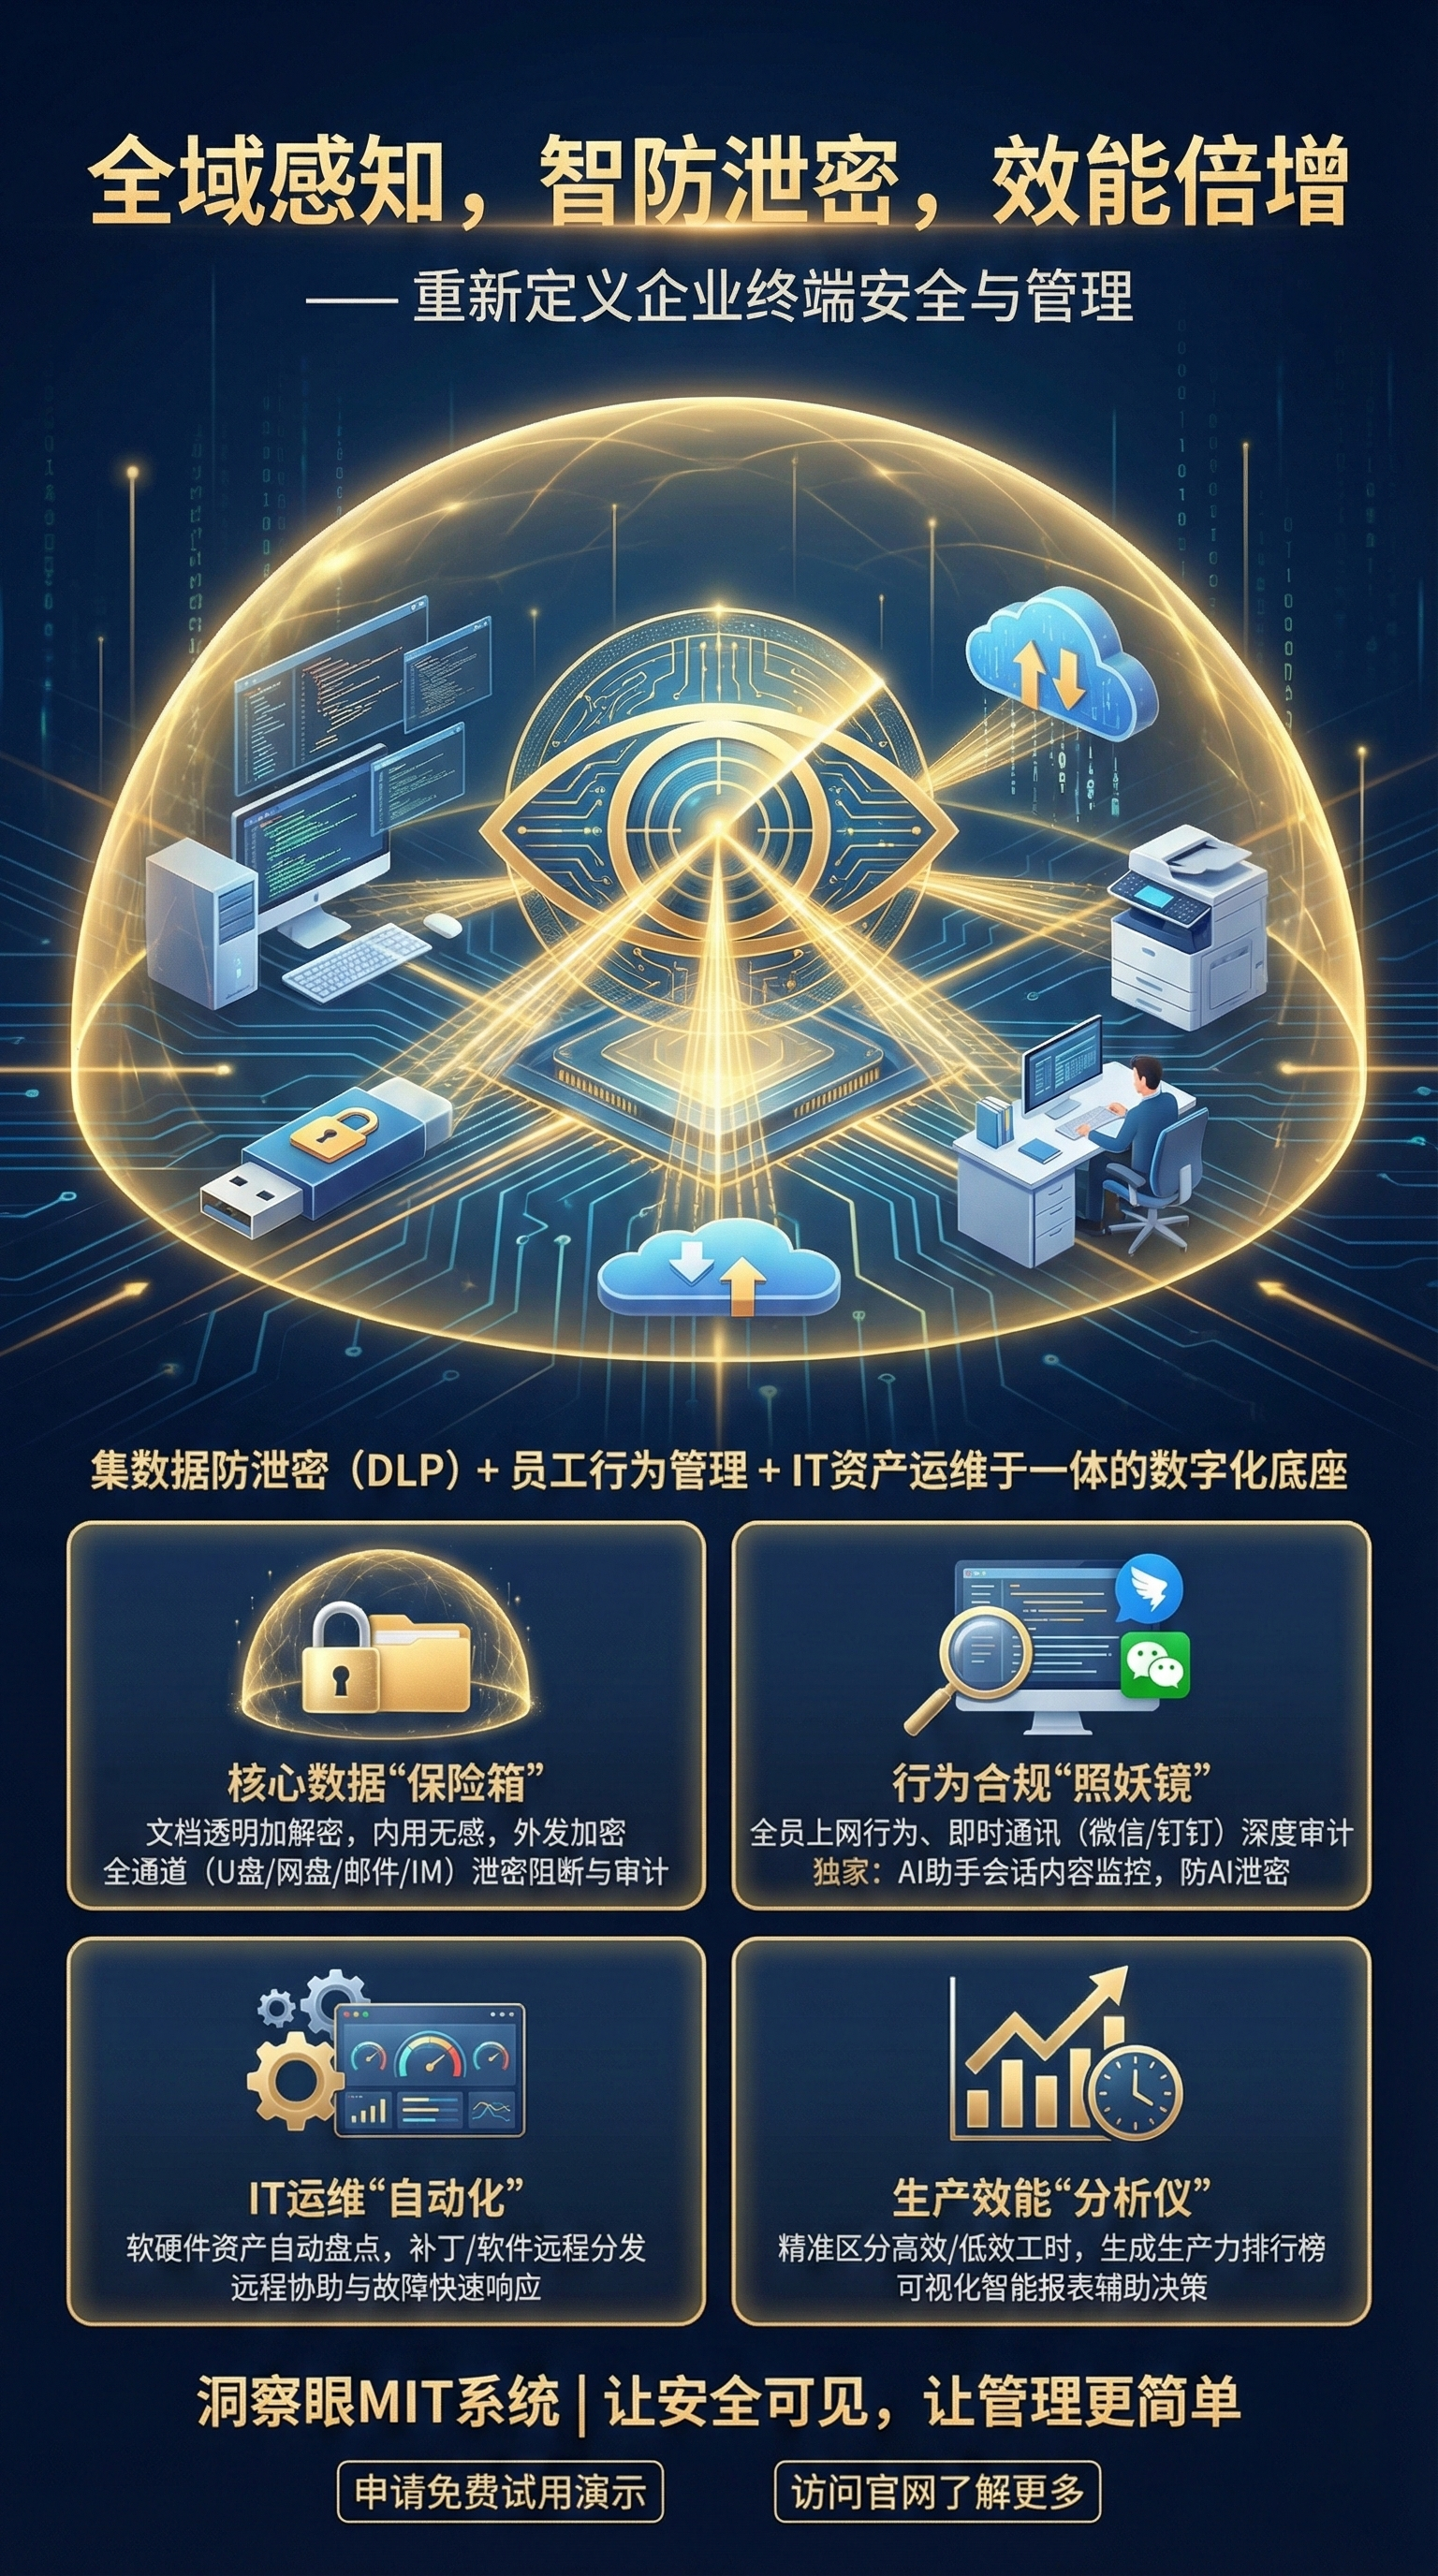
正直に言うと、私はこの業界に長く携わった後、最も安全で最も心配のない方法は、次のような一連のツールを実装することであると見てきました。Insight Eye MIT システムそんな端末セキュリティ管理・制御ソリューション。これは単なるウイルス対策ソフトウェアではなく、コードなどのコア資産のために特別に設計された「ゲートキーパー」です。
ソースコードの透過的な暗号化: 従業員は、まったく変化を感じることなく、開発環境でコードを見て、書くことができます。しかし、コードを USB フラッシュ ドライブにコピーしたり、個人の WeChat に送信したり、別の場所に保存したりすると、ファイルは自動的に文字化けしてしまいます。実際の効果は、何をしてもコードはこのドアから出ることができないということです。
送信ファイルは制御されます: パートナーにコードを送信する必要がある場合が常にあります。このシステムは、暗号化された送信パッケージを生成し、開封回数や有効期限を設定し、特定のマシンを結合することもできます。実施効果: 当事者Aがそれを読み出すと、それは無効となり、誰も手を変えることができなくなります。
退職リスクの自動早期警告:出発前夜に漏れが多く発生します。このシステムは、機密コードへの頻繁なアクセス、大量のパッケージ化と圧縮、深夜のファイルのコピーなどの異常な動作を自動的に識別し、できるだけ早く管理者に通知します。導入効果: 人々は会社のドアから出る前からすでに標的にされています。
従業員の行動を包括的に監査: 監視をチェックする前に、何かが起こるのを待ってはいけません。このシステムでは、誰が、いつ、どのコード ファイルにアクセスしたか、外部委託が試みられたかどうかを明確に記録できます。実施効果:悪意を持った者が動かないように強力な抑止力を形成する。
U ディスクと周辺機器のブロック: 漏れの大部分は USB ポートから流出します。特定の USB ドライブのみの使用を許可し、その他はすべてブロックされるようにシステムを設定できます。着陸の影響: 物理チャネルがブロックされ、データが送信できなくなります。
2. 物理コード分離と要塞マシン

このトリックは昔ながらのやり方ですが、効果があります。すべてのコア コード ライブラリは、物理的に分離されたイントラネット サーバーに展開されます。開発者がコードにアクセスしたい場合は要塞マシンを経由する必要があり、すべての操作はビデオの再生です。実装の効果: コードは従業員のローカル コンピュータにはまったく実装されません。外に取り出したい場合は、まず要塞マシンを通過する必要があります。
3. コードの難読化と自動感度解除
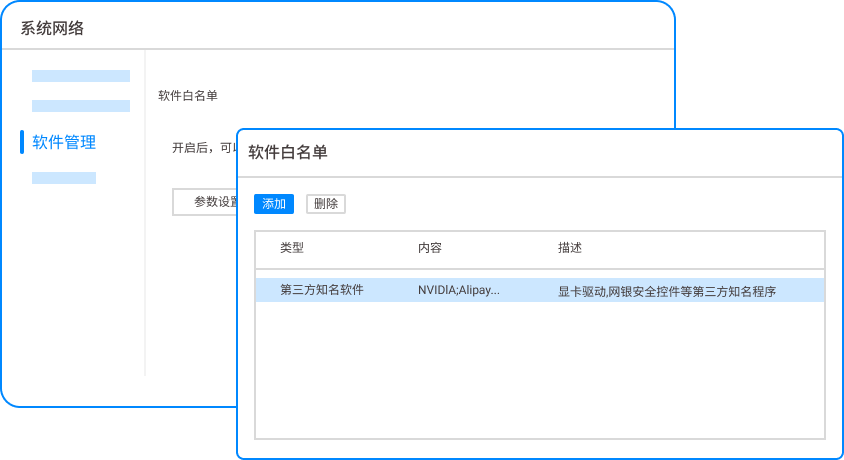
コードが抜かれても使用できないようにする必要があります。コンパイルとパッケージ化のプロセスでは、コア アルゴリズム モジュールが徹底的に難読化され、変数名と関数名はすべて意味のない文字に変換されます。実装効果: コードを取得したとしても、それを理解するコストは、コードを再度記述するよりも高くつくため、リークの実害は大幅に軽減されます。
4. ハードウェア暗号化ロック(ドングル)
これは、中核となる研究開発部門にとっての古いアプローチです。キーコードの呼び出し許可をハードウェア暗号化ロックにバインドします。コア プログラムを実行するには、開発マシンにこの「ドッグ」が接続されている必要があります。導入効果:人は機械から離れるときに犬を引っ張り出さなければなりません。物理メディアがなければ、コードは単なる死んだデータの塊になります。
5. ネットワークアクセスとトラフィック分析
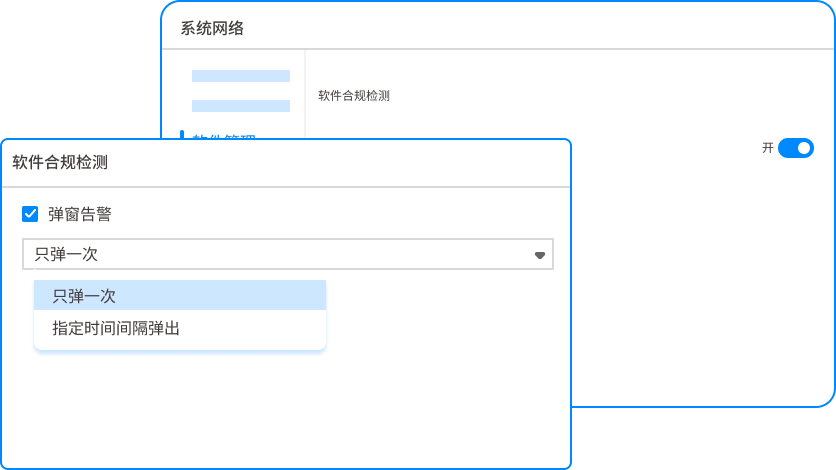
スイッチ レベルでは、未承認のデバイスは研究開発ネットワークにアクセスできません。同時に、すべてのアウトバウンドトラフィックの詳細な分析を実行します。ソースコードが疑わしいデータパケットの流出が発見された場合は、直接ブロックして警告します。導入効果:ネットワーク層からの漏洩経路が遮断され、従業員がインターネットに接続しても情報を送信できなくなります。
6. 機密データの識別とDLP(情報漏洩防止)
これは純粋な暗号化よりもさらに一歩進んだものです。システムは、特定の API キー、データベース接続文字列など、コード ファイル内の機能を自動的に識別できます。実装効果: ファイルの名前が変更されたりサフィックスが追加された場合でも、コンテンツにコードの特徴がある限り、システムは自動的にそれを傍受し、その「黄金の目」から逃れることはできません。
7. プライベート化された Git リポジトリと最小化された権限

コア コードをホストするためにパブリック GitHub を使用しないでください。独自の GitLab を構築し、「権限の最小化」の原則に厳密に従ってください。コードのどの部分を担当する人であっても、そのコード部分のみを見ることができます。導入効果:「ワンポットエンド」を防止。従業員の権限が盗まれたり、機密が積極的に漏洩したりしても、損失は小さい範囲に抑えられます。
8. コアファイルの電子透かし

コード表示インターフェイス上、またはスクリーンショットを撮影する場合でも、システムは作品番号、IP、タイムスタンプ、その他の情報を含む不可視または可視の「電子透かし」を自動的に重ね合わせます。効果: スクリーンショットや写真撮影はあえて行わないでください。写真が流出すると、誰がやったのかすぐに特定できるため、抑止効果が高いです。
この記事の出典: Enterprise Data Security Defense Alliance、CSO Club 社内セミナー
第一人者:周国東
担当編集者:リウ・ジンイー
最終更新日: 2026 年 3 月 27 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

