
記事の概要: 図面を暗号化する 10 の方法。私は 20 年以上、企業のデータ セキュリティに取り組んできましたが、図面の漏洩により、一夜にして職を失う上司があまりにも多く見てきました。コアのコードと設計図面が盗まれ、競合他社があなたの努力を利用して価格競争を始めたり、コアの研究開発チームをまとめて攻撃したりする
図面を暗号化する 10 の方法
私は 20 年以上、企業のデータ セキュリティの分野で働いてきましたが、図面の漏洩により、一夜にして職を失う上司があまりにも多く見てきました。コアのコードと設計図面がコピーされ、競合他社があなたの努力を利用して価格競争を始めたり、コアの研究開発チームが集団で転職したりして、図面も一緒に「移動」されます。このような痛みはお金では測れません。今日はくだらない話はやめて、実際的な話に移り、図面の「生命線」を保護する方法について話しましょう。
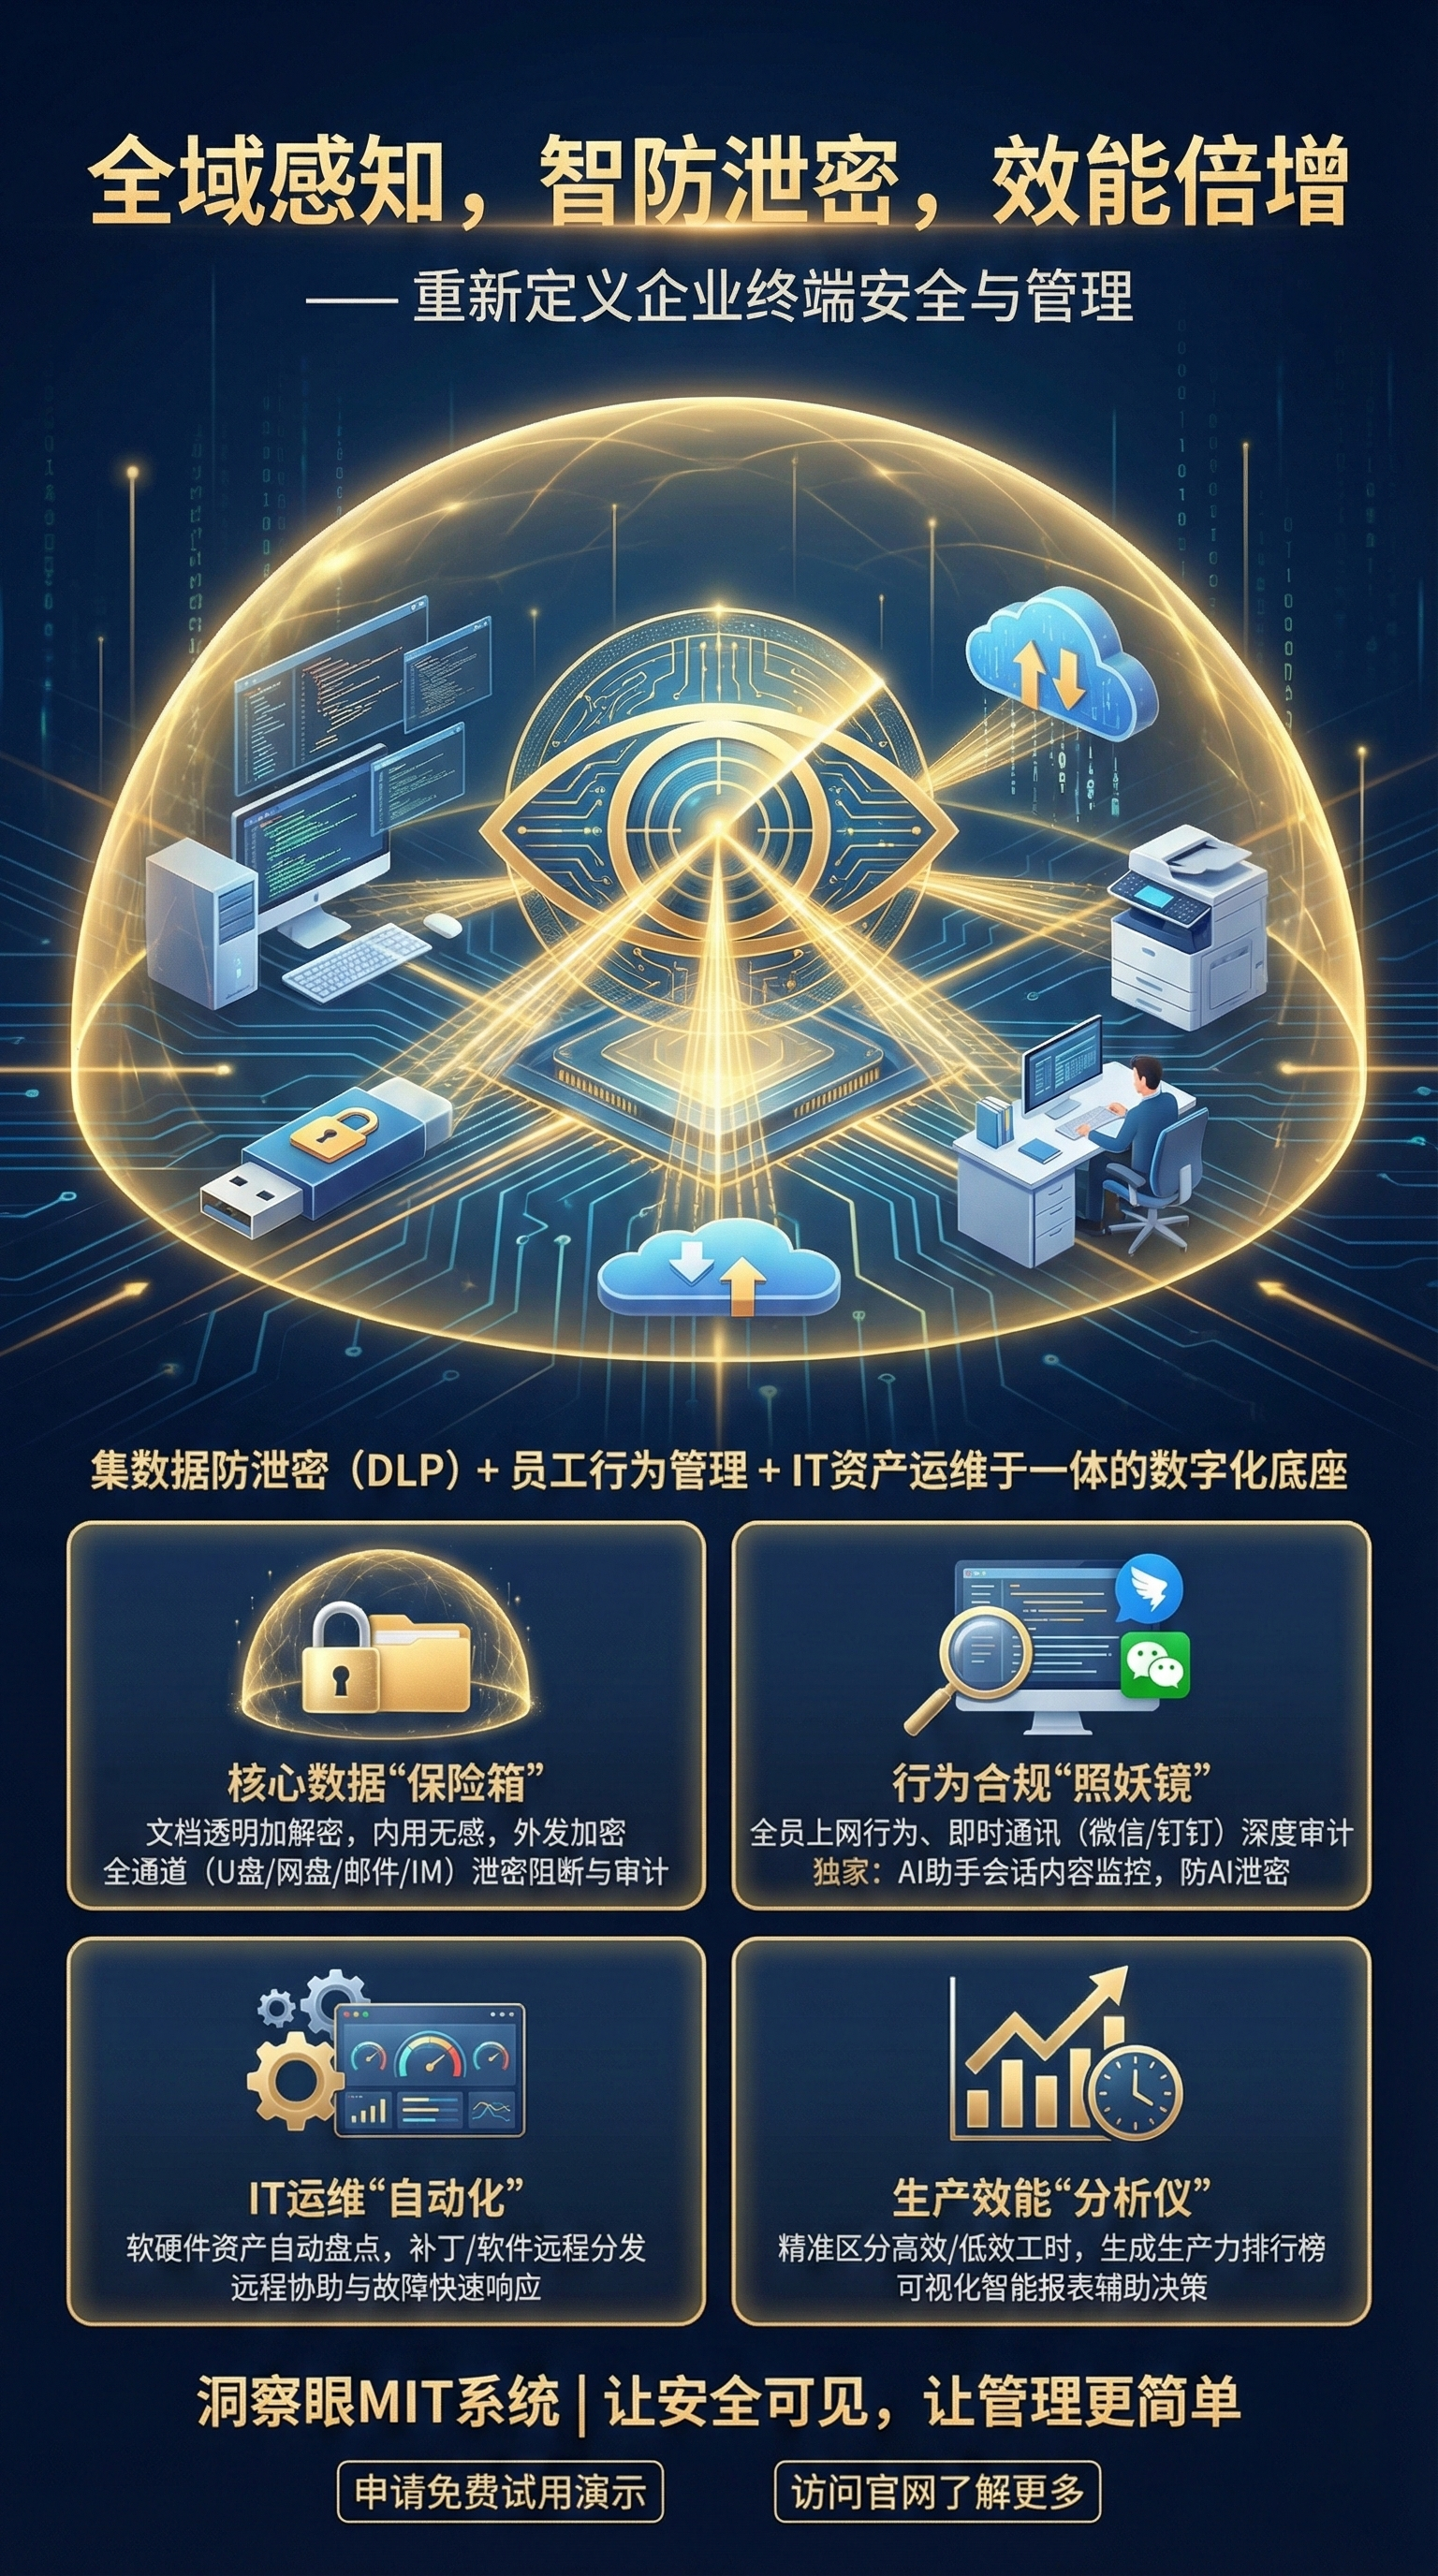
1. Insight Eye MIT システムの展開

これは、私が働き始めてから上司たちに最も勧めてきたテクニックであり、最も直接的なフィードバックも得ています。単なる暗号化ソフトウェアではなく、完全な「挙動制御+透過暗号化」のクローズドループシステムです。透過的な暗号化とは何ですか?従業員自身も暗号化が行われているとは感じていません。ファイルは作成された瞬間から自動的に暗号化されます。ただし、権限のない人が取得すると文字化けしてしまいます。
透過的な暗号化を義務付け、機密漏洩の手段を排除”: システムは、CAD、SolidWorks、VS などのすべての設計または開発ツールによって生成されたファイルを、事前に設定されたポリシーに従って強制的、自動的かつ透過的に暗号化します。従業員には社内での通常の使用や流通の感覚がありませんが、誰かが WeChat、USB フラッシュ ドライブ、またはメールボックスを介してファイルを送信しようとすると、システムがファイルを直接傍受するか、ファイルが破損する原因になります。これにより、「他者を利用する」可能性が根源から失われてしまいます。
送信文書の「時限爆弾」制御: 多くの場合、図面は顧客またはサプライヤーに送信する必要があります。Insight MIT システムでは、送信ファイルに「呪い」を設定できます。ファイルを開くことができる回数の制限、有効期限、開くコンピュータの指定、さらには開くパスワードの設定などです。ファイルが送信された後も、そのライフサイクルをリモートで制御できます。期限切れの書類は自動的に破棄されます。たとえ秘密が漏洩したとしても、それは紙くずです。
内部関係者を阻止するための画面透かし + クリップボード監視: すべての従業員のコンピュータ画面には、追跡可能な不可視または可視の透かし (従業員 ID、IP、時刻を含む) が表示されます。従業員が画面の写真を撮ったとしても、漏洩元を特定できます。同時に、システムはクリップボードをリアルタイムで監視します。誰かがコードや描画コンテンツをプライベート チャット ツールにコピーしようとすると、高リスクのアラームがバックグラウンドで即座に生成されるため、すぐに介入することができます。
「退職者に対する総括監査」”:コア人材が退職するとき、彼らが最も恐れるのは「お土産」を奪われることです。Insight MIT システムは、退職前 30 日間の従業員のすべてのファイル操作に対して遡及監査を実行できます。誰がどの図面を開いて、どの U ディスクにいくつのファイルをコピーしたか?エクスポートされたレポートは一目で分かります。これは、労働仲裁や法的責任を追及する際の決定的な証拠となります。
2. USB ポートとハードウェア周辺機器を無効にする
これは最も愚かで最も基本的な方法です。ドメイン ポリシーまたは BIOS 設定を通じて、USB ストレージ デバイス、光学式ドライブ、および Bluetooth 送信を完全に無効にします。データを「転送」するためのチャネルを物理的にブロックします。しかし、デメリットも明らかです。毎日の事務作業に必要な U ディスクとプリンターをシャットダウンする必要がありますが、これは業務効率に影響を及ぼしやすく、研究開発部門からは反対されることがよくあります。
3. 集中開発に仮想マシンを使用する
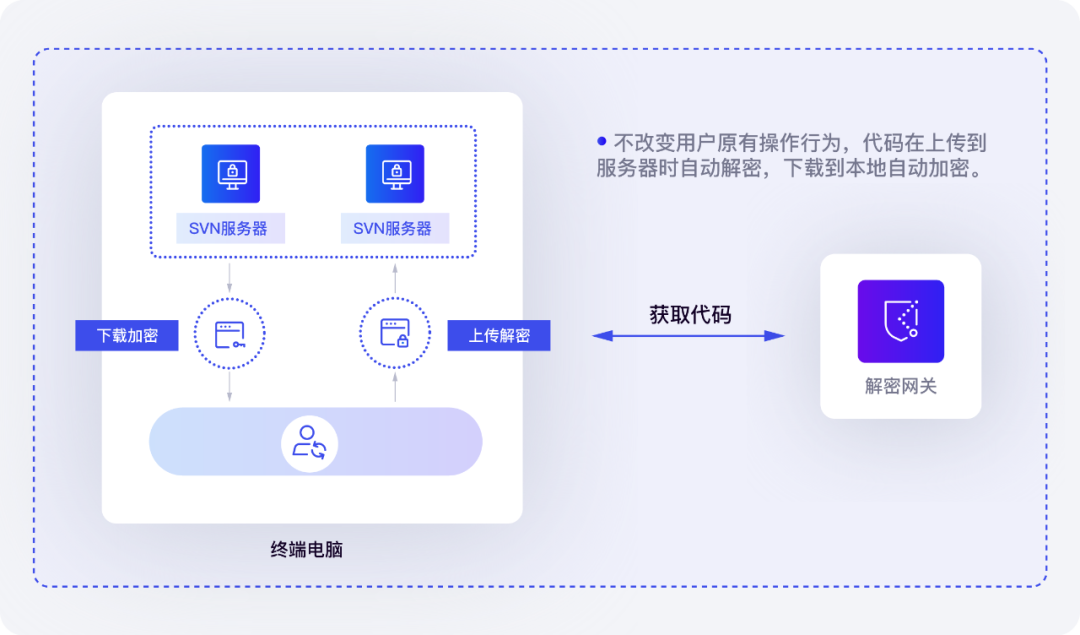
すべてのコア コードと図面をサーバー側の仮想マシンで実行し、従業員はローカルでの「監視」の役割のみを保持します。コードがサーバーから送信できない場合、データは保存できません。この方法には研究開発チームのハードウェア パフォーマンスが必要であり、ネットワークが変動するとエクスペリエンスが低下します。非常に高いセキュリティ要件を必要とする軍事産業やチップ設計会社に適しています。
4. エンタープライズ クラウド ディスク + 権限の調整
エンタープライズ レベルのクラウド ディスクを使用して、従来の共有フォルダーに代わる内部ファイル共有センターを構築します。中核となるロジックは、「ファイルは一元的に保存され、アクセス許可はオンデマンドで割り当てられる」というものです。非常に詳細に設定できるため、特定の図面は 3 人だけが閲覧でき、ダウンロード、共有、プレビューは禁止されます。権限が適切に設定されている限り、内部循環と漏洩の問題のほとんどは解決できます。
5. 文書の透かしと画面録画

専用のエンドポイント セキュリティ ソフトウェアを導入して、機密文書を開くすべての操作の画面記録を実行します。漏洩が発生すると、ビデオは直接コピーされ、責任を問われます。文書の透かしと組み合わせると、オペレーター情報がヘッダー、フッター、または背景レイヤーに重ねられ、強力な心理的抑止力が形成されます。しかし、この方法は非常に多くの保管スペースを必要とし、遡及的であり、漏洩の発生を防ぐことはできません。
6. 物理的に隔離されたイントラネット
研究開発部門が存在するネットワークを物理的に切断し、インターネットに接続しないでください。すべてのデータ交換は、専任担当者が審査する「仲介マシン」を介して実行する必要があります。これは最も原始的ですが最も効果的な物理的保護方法です。価格は非常に低い効率です。情報をオンラインで確認するには従業員が申請する必要があり、「アイランド効果」が生じやすく、中核となる極秘部門に適している。
7. 圧縮パッケージと二重パスワード
送信する図面は暗号化されて圧縮されており、パスワードは別途SMSなどのチャットツールで受信者に送信されます。昔ながらの方法ですが、顧客にスケッチを一時的に送信するなどの緊急事態では、これが最も簡単で早い方法です。欠点は、受信者がファイルを取得した後のファイルの二次伝播を制御できないことです。
8. 自社開発コードの難読化と断片化されたストレージ
大規模なソフトウェア会社の場合、コアアルゴリズムを複数のモジュールに分割して異なるサーバーに保存したり、キーコードさえも難読化してコンパイルしたりすることができます。たとえ誰かがコードの断片を入手したとしても、完全なロジックをつなぎ合わせることはできません。この技術には技術的な敷居が高く、メンテナンスコストも高くなります。通常、非常に高いクラッキング防止要件を備えた大手インターネット企業やゲーム会社によって使用されています。
9. DLPデータ漏洩防止システム
ネットワーク DLP (データ漏洩防止) ゲートウェイを導入して、社内外のすべての電子メール、HTTP アップロード、FTP 送信に対してコンテンツの監査とフィルタリングを実行します。描画機能コードまたはコードフラグメントが検出されると、送信は自動的にブロックされます。これは境界保護に属し、内部従業員のコピー行為に対する制御は弱いです。最大限の力を発揮するには、端末製品との連携が必要です。
10.「生涯機密保持契約」と競争制限への署名
法的手段は最後の防衛線です。機密保持条項を図面のすべてのバージョンとコードのすべての行に適用するとともに、高額の損害賠償と厳格な非競争契約を規定します。漏洩を物理的に防ぐことはできませんが、事後の請求や抑止に関しては、法廷で有利になる可能性があります。結局のところ、後で後悔するよりも、リーク者を破産させる方が効果的です。
この記事の出典: Enterprise Data Security Protection Research Institute、CIO Information Security Alliance
主な専門家: Li Jianjun
担当編集者:王海燕
最終更新日: 2026 年 3 月 25 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

