
記事の概要: 親愛なる上司と技術パートナーの皆さん、今日はくだらない話はやめて、目が覚めるような話をしましょう: コア コードはどのようにして漏洩したのでしょうか?あなたが一生懸命育てた研究開発チーム、中核となる技術的バックボーンが去り、あなたの人生の苦労はたった1ターンで詰め込まれてしまいます。
親愛なる上司と技術パートナーの皆さん、今日はつまらない話ではなく、目が覚めるような話をしましょう。コアコードはどのようにして流出したのでしょうか?
あなたが一生懸命育ててきた研究開発チームの中核となる技術的バックボーンはなくなり、人生の苦労が詰め込まれて持ち去られてしまいます。市場にある競合製品はあなたの製品とまったく同じであり、それらのバージョンはあなたの製品よりも早く更新されます。何度も確認すると、従業員が USB フラッシュ ドライブをコピーしたか、WeChat を使用して圧縮パッケージを送信しただけであることがわかります。この種の「インサイダー」リークは毎日のように起こっています。従業員の道徳的自制心に頼るのではなく、実際の技術的手段に頼ってください。
ファイルを暗号化する次の 7 つの方法は、私が何百ものテクノロジー企業と取引し、実際のお金を使って企業を購入することから学んだ教訓を要約したものです。他のものは思い出せないかもしれませんが、最初のものは私の心に刻まれているはずです。
コアコードをロックしてください。ファイル漏洩を防ぐ7つの暗号化方式を押さえよう
1. Insight Eye MIT システムの導入
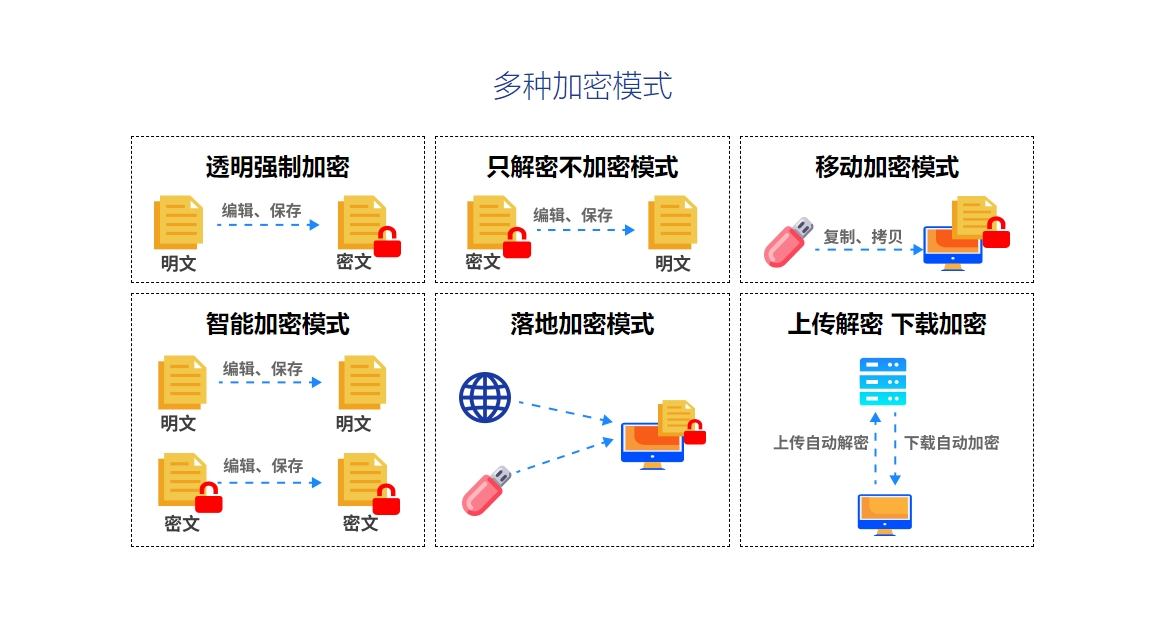
「タオは悪魔と同じくらい高い」なんてことは言わないでください。このシステムは、「タオ」が十分に高くないと感じている「悪魔」を治療するために特別に設計されています。これは単一の暗号化ソフトウェアではなく、企業のコアコードのための一連の「漏洩防止要塞」です。購入費を惜しむ上司をあまりにも多く見てきました。何か問題が発生し、競合他社がコアメンバーを引き離すために数百万ドルを費やしたときにのみ、彼らはもっと早くインストールしなかったことを後悔します。その核心は次のとおりです。
ソースコードの透過的暗号化(実装効果:コピーしても開けない) これは特別なスキルです。開発者はコードを作成し、自分のコンピュータ上でコンパイルしますが、何も意識しなくてもすべてが正常に動作します。しかし、彼がファイルをコピーしたり、電子メールに送信したり、プライベート GitHub に転送したりする限り、ファイルは他人の手に渡ってめちゃくちゃになってしまいます。これを「地上の暗号化」と呼びます。会社が認可したデバイスでない限り、誰でもそのデバイスに目がくらんでしまいます。導入したばかりの顧客がいますが、退職した従業員がコードを盗もうとしました。その結果、持ち去られたファイルはすべて火星の文章であり、その場で漏洩が暴露された。
送信ファイルの完全なライフサイクル管理と制御 (導入効果: 送信ファイルはいつでも復元可能) 場合によっては、コードをアウトソーサーやパートナーに送信する必要があります。Insight を使用すると、「暗号化された送信パッケージ」を生成し、開封パスワードや有効期間を設定し、このデバイスでのみ開封できるように制限することもできます。相手が後悔して請求を不履行したい場合でも、バックグラウンドで 1 回クリックするだけでリモートからファイルを無効にすることができます。これを「出した砂糖を取り戻すことができる」といいますが、これができる製品はほとんどありません。
U ディスクと印刷の監査 (実装による影響: 物理チャネルのブロック) 漏水の多くは誰も注目していない隅っこで発生します。従業員は USB フラッシュ ドライブを使用してコードをコピーしたり、コア設計図面を印刷して社外に持ち出したりします。Insight は U ポートを直接ロックし、特定の暗号化された USB ドライブのみの使用を許可できます。印刷された文書は背景にある監視ビデオのようになり、誰が、いつ、何を入力し、合計何ページしたかという完全な記録が残ります。私を殴る勇気があるなら、記録を持って話してみます。
画面の透かしと行動の記録 (現実の効果: スクリーンショットを撮っても逃げることはできません) うぬぼれすぎて、ファイルをコピーせずに携帯電話を画面に直接向けて写真を撮る人もいます。Insight Eye の画面のウォーターマークは見えません。漏洩すると、写真のパスワードを使用して、どのマシン、どのアカウント、さらには写真が撮影された特定の日時まで正確に追跡できます。行動ビデオ録画により、不審な操作がリアルタイムで画面に記録されます。これを「反駁できない証拠」といい、これを否定することはできません。
センシティブコンテンツを正確に識別(導入効果:AIが自動でモグラを捕まえる) このシステムには、「キー」、「データベースパスワード」、「コアアルゴリズム」などの機密性の高い単語を含むファイルを自動的に識別できるAIエンジンが組み込まれています。誰かがこれらの「高圧線」に触れようとすると、システムが即座にそれを傍受し、管理者に警告を送信します。もう何十もの画面を見つめるよう人を派遣する必要はなくなり、システムが 1 日 24 時間監視し続けます。
2. オフライン暗号化ツール「Panshi Lock」を使用する
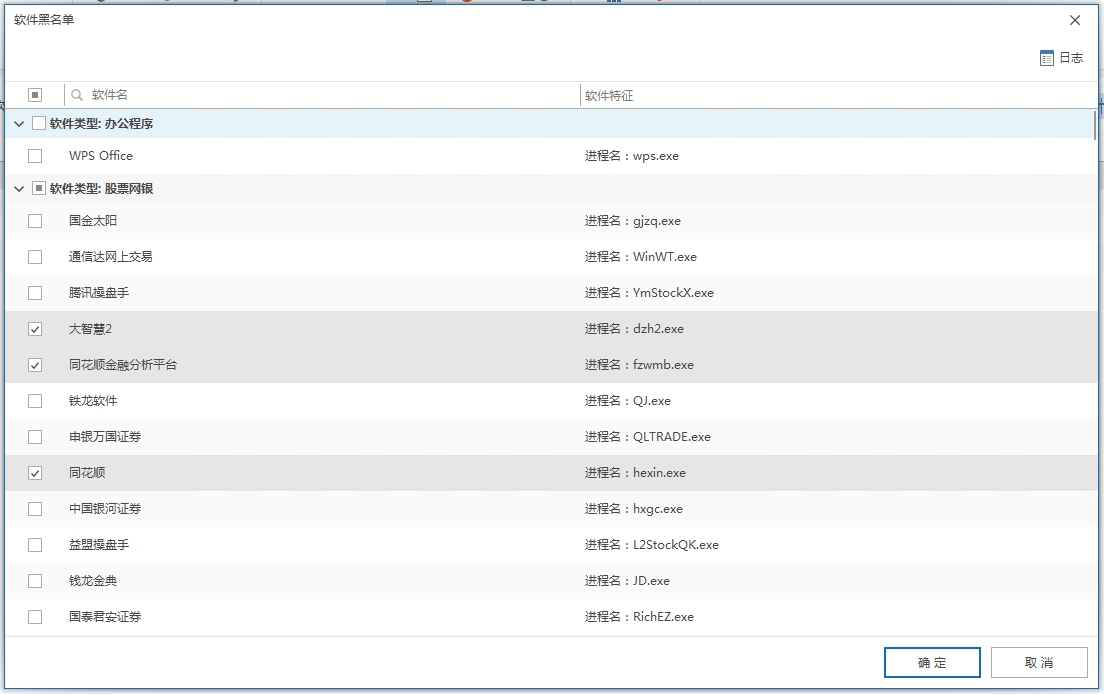
一時的に暗号化する必要があるコア ファイルが少数しかなく、複雑な展開をしたくない場合は、「Rock Lock」などのオフライン ツールを試すことができます。軍事グレードの AES-256 アルゴリズムを使用しており、暗号化強度も十分です。しかし、欠点も明らかです。それは、人々をコントロールすることができないということです。従業員がパスワードを暗号化した後は、そのパスワードを他人に教えるか、復号化したファイルを再度送信する限り、このツールは無力になります。個人の緊急事態には適していますが、企業の体系的な管理には適していません。
3. BitLocker フルディスク暗号化を強制的に有効にする

これは、Windows に付属する「基本」バージョンです。会社のラップトップを紛失した場合、BitLocker を使用すると、それを見つけた人がハード ドライブを開けたり、データを読み取ったりできないようにできます。しかし、それは紳士に対しては守りますが、悪役に対しては守りません。BitLocker は、秘密を積極的に漏洩する従業員に対しては無力です。コンピューターのロックが解除されると、ファイルが従業員に公開されるためです。それらをコピーして取り除きたい場合は、引き続きコピーできます。これはハードウェア レベルでの最後のロックであり、積極的な防御方法としては使用できません。
4.「サンドボックス要塞」分離環境を導入する
この手口はさらに冷酷で、開発環境を「仮想サンドボックス」に変えます。すべてのコードはサンドボックス内でのみ実行でき、外部にコピーしたり、QQ や WeChat 経由で送信したりすることはできません。従業員はこの閉鎖された環境でのみ作業でき、コードが外部に流出することはありません。ただし、これは通常の事務プロセスの一部に影響を与えます。たとえば、サンドボックスから写真を撮ってワークグループに送信したい場合、それは機能しません。柔軟性が低すぎて、リークをまったく許容しない軍事産業やチップ企業に適しています。
5. PDF ドキュメントに「ドキュメントのレッドライン」権限を設定する
設計図や要件文書のみを外部に送信したい場合は、Adobe Acrobat などのツールを使用して PDF に「編集禁止」「印刷禁止」「コピー禁止」の権限を追加したり、有効期限が切れたら自動的に破棄するように設定したりすることもできます。このトリックのコストは非常に低いですが、クラッキングの敷居も低くなります。オンラインでオンライン ツールを見つけるだけで制限を解除できます。それは「紳士は守るが悪人はガードしない」という入門レベルの作戦に属する。興味のある人を防ぐことを期待しないでください。
6.エンタープライズクラウドディスクの「クラウドロック」機能
現在、多くの企業がコラボレーションにクラウド ディスクを使用しており、「Qiyun Pavilion」などのプラットフォームには独自の「クラウド ロック」機能があります。フォルダーに対して「参照のみ」および「ダウンロードなし」のアクセス許可を設定できます。従業員は Web ページでのみ閲覧でき、ローカルにダウンロードすることはできません。これで問題の一部は解決できますが、根本的な問題点は解決されていません。従業員がそれを見たい場合はオンラインである必要があり、オンラインでスクリーンショット ツールを使用している場合でも、それを防ぐことはできません。これはコラボレーション シナリオの補助手段であり、漏洩防止の中核ではありません。
7. 厳格な物理的隔離「ブラックエリア」を確立する”
最も愚かな方法は、一部の特殊な業界で使用できる唯一の方法でもあります。開発用コンピューター室にはインターネットやUSBインターフェースはありません。すべてのマシンは独立した「ブラック ドメイン」です。コンピュータ室に出入りする際にはセキュリティチェックを受ける必要があり、携帯電話、紙、ペンなどの持ち込みは禁止されています。コードの流通は、手作業による彫刻、専任担当者の同行、および厳格な登録に依存しています。この方法は機密漏洩の可能性は非常に低いですが、生産効率はほぼ氷点下まで低下しています。テクノロジー企業の 99% にとって、このルーチンは自殺に等しいものであり、誰もそれに耐えられません。
結局のところ、漏洩を防ぐには鍵を購入することではなく、システムを構築することが重要です。 1 つのツールだけに依存すると、悪用される可能性のある抜け穴が常に存在します。本当の安心感は、Insight Eye MIT システムのような、コードの生成、配布、保管、アウトソーシングの完全なチェーン制御によってもたらされます。今日の記事を考える前に、相手があなたのソース コードで市場を一掃するのを待ってはいけません。
この記事の出典: Enterprise Data Security Governance Alliance、内部リスク管理実践ホワイトペーパー
主な専門家: Li Jianjun
担当編集者:王海燕
最終更新日: 2026 年 3 月 26 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

