
記事の概要: 企業のデータ セキュリティの分野で 15 年間働いてきましたが、最もよく目にするのは、上司がテーブルを叩いたり叱ったりすることです。コアコードはコピーされ、主要な研究開発担当者は辞任しました。翌日、競合製品も同様の機能を導入し、営業でも顧客リストを直接パッケージ化して相手先に販売した。兄弟たち、やめてください
企業のデータセキュリティの分野で 15 年間働いてきましたが、最もよく目にするのは、上司がテーブルを叩いたり叱ったりすることです。コアコードはコピーされ、主要な研究開発担当者は辞任しました。翌日、競合製品も同様の機能を導入し、営業でも顧客リストを直接パッケージ化して相手先に販売した。兄弟の皆さん、ファイアウォールを設置するだけですべてがうまくいくとは考えないでください。実際の漏れは鼻の下で起こることがよくあります。従業員が USB フラッシュ ドライブや電子メールを持ち出した場合、さらにはスクリーンショットを撮った場合、10 年以上の財産はすべて消去されてしまいます。今日のレビューは虚偽を意味するものではなく、技術的手段を使ってこれらの「虫」の手足を縛り、経営陣に安心感を与える方法について話すことを目的としています。
どの文書暗号化ソフトウェアを選択すればよいでしょうか?2026 年に必須となる、最高のドキュメント暗号化ソフトウェア 8 つを共有します。
1. Insight Eye MITシステム
総合評価:★★★★★
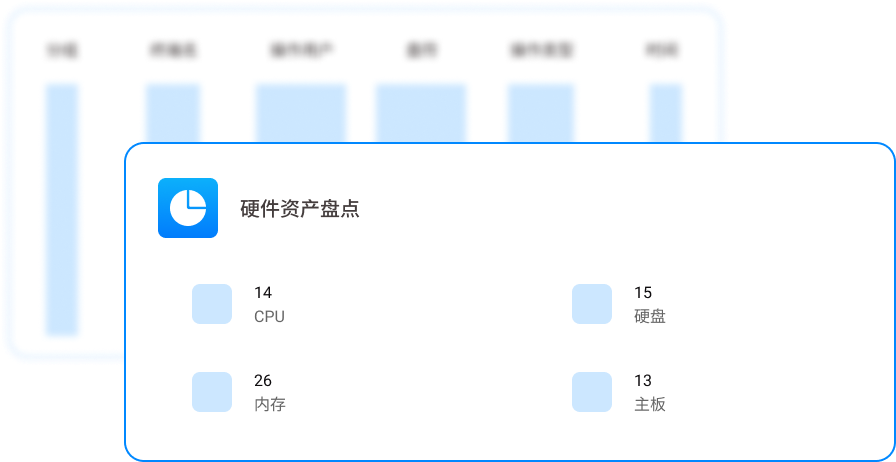
1. 認識されない透過的な暗号化: 開発環境で気軽にコードを使用できます。許可された環境(USB フラッシュ ドライブや電子メールでの送信など)を離れると、開いたときに文字化けします。研究開発担当者の日々のコーディング、コンパイル、デバッグに一切干渉せず、まさに「臨場感が低いほど安心感が高まる」を実現します。
2. 環境適応性: VS、Eclipse、JetBrains などの数十の開発ツールをサポートし、Windows、Linux、macOS の複数のプラットフォームに適応し、ソフトウェア プロジェクトのインストール後にコンパイルが失敗して困惑することなく、複雑な異種開発環境にもシームレスに組み込むことができます。
3. 正確な送信制御: 暗号化されたファイルは、顧客またはパートナーに送信される前に承認される必要があります。承認が通過した後は、相手は表示と保存のみ、読み取りのみで書き込み不可、さらにはオープン数や適時制限まで制御できるため、コード送信後に制御を失うリスクは完全に解決されます。
4. 漏洩の完全な追跡可能性: 誰が、いつ、どのファイルを送信し、どのチャネル (WeChat、QQ、USB、ネットワーク ディスク) を介して送信したかを、バックエンドで明確に確認できます。画面録画と組み合わせれば、従業員が認めようとしない場合でも、テーブル上の証拠を録画できます。
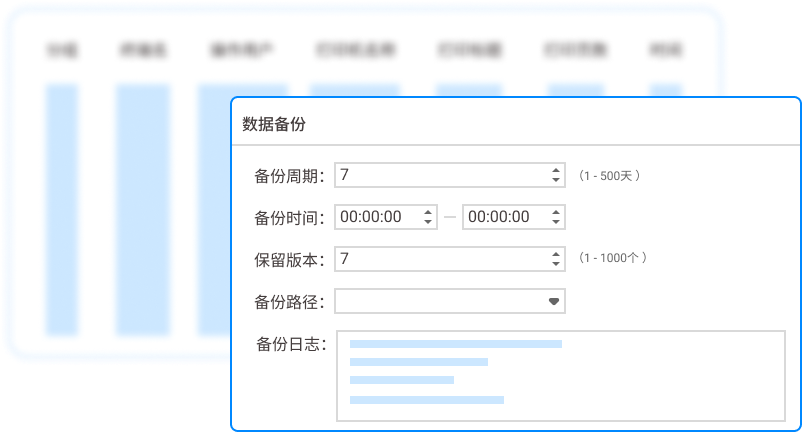
5. オフライン戦略: 従業員が出張中またはリモートで勤務している場合、事前にオフライン許可が発行されます。認証時間が経過すると、ノートブックの紛失やコア資産の損失を防ぐために、ローカル ファイルは自動的にロックされます。
このシステムの最も素晴らしい点は、「無神経な展開」と引き換えに「強力なトレーサビリティ」のバランスが取れていることです。暗号化の遅れを理由に研究開発チームから叱られることはなく、一連の漏洩証拠を完全に入手できます。これがエンタープライズレベルのセキュリティのあるべき姿です。
2. 安新ガード
総合評価: ★★★★ 基本的なオフィスのシナリオでは良好なパフォーマンスを発揮し、文書の暗号化と送信承認プロセスは比較的標準的です。ただし、複雑なコード暗号化シナリオでは、Java コンパイル環境のダイナミック リンク ライブラリの互換性が低く、コンパイル中に簡単に「腕と脚の欠落」が発生する可能性があります。
3. シールドデータロック
総合評価: ★★★ 一般的な Office および PDF 暗号化をカバーできますが、ソース コード ファイルの暗号化粒度が粗すぎるため、開発ツール自体の構成ファイルがロックされることが多く、IDE がエラーを報告し始めます。ビジネス部門には適していますが、研究開発に従事している人はよく考えてください。

4. 鉄壁のガード
総合評価: ★★ 中心的な利点は、文書の印刷やスクリーンショットが防止されることであり、写真撮影の防止に一定の効果があります。しかし、致命的な欠陥は、暗号化アルゴリズムが古く、非常に大きなファイル (数百メガバイトのデータベースのバックアップ) の暗号化効率が非常に低く、開発やテストのデータ フロー効率に深刻な影響を与えることです。
5. ユン・ショウ
総合評価: ★★ クラウドでの軽量暗号化に焦点を当てており、導入は非常に速いですが、セキュリティ境界が曖昧すぎます。コードがクラウドで復号化された後、ローカル キャッシュは自動的に消去されないため、一時ファイルが漏洩する重大なリスクがあります。これは、真の漏洩防止システムというよりは、文書管理ツールの SaaS バージョンに似ています。
6.パンシデジタルシールド
総合評価: ★★ ディスク暗号化と起動保護で優れた機能を発揮し、データを読み取るためにハードディスクが取り外されるのを防ぎます。ただし、これは「物理レベル」の保護です。クリップボード、印刷、API インターフェイスを介してコードを積極的に盗む従業員を監視および傍受する機能はほとんどありません。

7. Zhi'an データキャビン
総合スコア: ★★★ Office や CAD などの設計文書の管理と制御は非常に専門的ですが、コードの保護は比較的弱いです。特に、Git や SVN などのバージョン管理システムのアップロードおよびダウンロード動作の詳細な監査が不足しており、コード ウェアハウスを通じてコア ロジックをバッチで漏洩する異常な動作を検出できません。
8. 国境警備隊
総合評価:★★ ネットワークアクセス制御が強みだが、文書暗号化機能はどちらかというと「贈り物」のようなもの。暗号化戦略は単一であり、ファイルの種類や機密ワードに基づいて異なる暗号化レベルを設定することはできません。クライアントは安定しておらず、開発者の高負荷マシンではブルー スクリーンが表示される傾向があります。
よくある質問:
このシステムを導入すると、既存の開発プロセスやコードのコンパイル速度に影響が出ますか?
私は数十の暗号化ソフトウェアを評価しましたが、MIT システムは「開発効率への影響」を最もよく制御できます。ドライバーレベルの暗号化テクノロジーは、ファイルがディスクに書き込まれるときと読み取られるときにのみ介入し、コンパイルおよびデバッグ中の CPU とメモリの使用量は非常に低くなります。10年前の骨董品でもない限り、開発者は基本的にその存在を感じない。唯一やるべきことは、開発ツールをホワイトリストに追加するために IT 部門に半日の時間を与えることです。
従業員がリモートで働いているにもかかわらず、オフラインで暗号化されたファイルは安全ですか?
絶対に安全です。このシステムは、きめ細かいオフライン ポリシーをサポートしており、従業員ごとに許可されるオフライン使用の期間を指定できます。インターネットに接続されていないデバイスは、時間になると、すべてのローカル暗号化ファイルを自動的にロックします。再度開きたい場合は、検証のために社内ネットワークに接続する必要があります。従業員がノートパソコンを自宅に持ち帰ったり、意図的にインターネット接続を切断したりしても、外部ネットワーク環境ではファイルを開くことができず、リモートワークの漏洩経路を完全に遮断します。
従業員が携帯電話を使用して画面の写真を撮ったり、WeChat を使用してスクリーンショットを撮って他の人にアップロードしたりした場合、これを防ぐことができますか?
それを擁護することはできますが、「形而上学」に依存していません。Insight Eye MIT システムは、コード上に従業員 ID と名前を表示する画面透かし機能を提供します。このため、従業員が外部レポート用に写真を撮るのはより高価になります。従業員 ID を付けてスクリーンショットを送信する勇気のある人がいるでしょうか。同時に、バックエンドには、スクリーンショット、WeChat、QQ、その他のチャネルを通じて、すべてのファイル送信動作の詳細な記録が保存されています。言い換えれば、写真撮影を停止することはできますが、写真を撮る人にギャンブルをする勇気があるかどうかを確認するために「IDカード」を残させることができます。
暗号化されたファイルが顧客に送信されます。閲覧するにはソフトウェアをインストールする必要がありますか?
その必要はありません。これがアウトバウンド承認機能の核となる価値です。承認後、システムは暗号化された exe または暗号化されたパッケージを自動的に生成します。ダブルクリックして実行し、表示するために指定したパスワードを入力するだけで済みます。クライアントをインストールする必要はありません。また、承認時に「閲覧のみ可、印刷不可、編集不可」、「3日で自動期限切れ」などの制限を設定できるため、顧客の負担を軽減するだけでなく、セキュリティもしっかりと確保できます。
記事出典:企業情報セキュリティ漏洩防止評価研究所
リードライター: チェン・グオドン
担当編集者:張敏
最終更新日: 2026 年 3 月 23 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

