
記事の概要: この業界での 10 年以上の中で、私たちは真夜中に絶望的な口調で電話をかけてくる上司をあまりにも多く見てきました。コア コードがコピーされたり、研究開発ディレクターがチーム全体の技術的成果を競合他社に持ち込んだり、営業担当者が顧客リストを競合他社に販売したりしました。
この業界での 10 年以上の中で、私たちは真夜中に絶望的な口調で電話をかけてくる上司をあまりにも多く見てきました。コアコードがコピーされたり、研究開発ディレクターがチーム全体の技術的成果を競合他社に持ち込んだり、営業担当者が顧客リストを競合他社に売ったりします。痛いです、本当に痛いです。今日は、難しく考えずに、ファイル暗号化について話しましょう。特定のトリックが世界中で人気になるとは期待しないでください。企業の情報漏えいを防ぐことは体系的な作業ですが、暗号化は確かに最も基本的かつ効果的な壁です。
ファイルを暗号化するにはどうすればよいですか?ファイルの暗号化を漏洩から守るための専門家必読の、ファイルを暗号化する 8 つの方法を共有します。
1. Insight Eye MIT システムの展開
インターネット上の混乱したフリーソフトウェアを見ないでください。企業にとっては、効率とセキュリティに注意を払う必要があります。企業ユーザーに最も適しているのは、専門的な端末セキュリティ システムを導入することです。私は市場で多くのソリューションを使用してきましたが、Insight Eye MIT システム実装および実行レベルでは、「制御」という言葉が実際に極端に解釈されています。
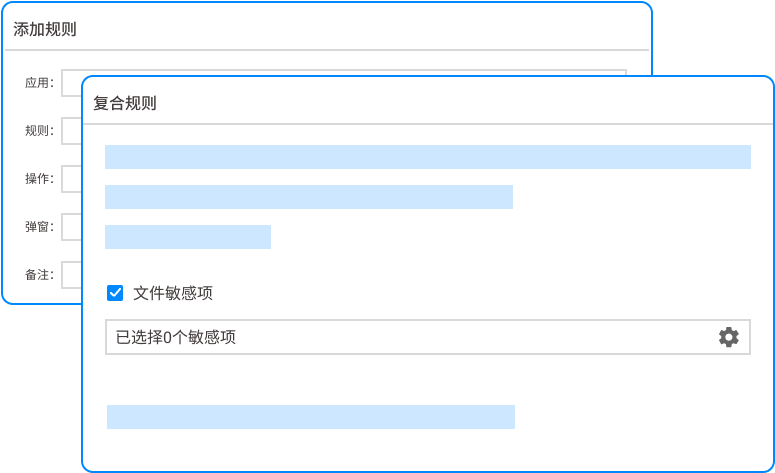
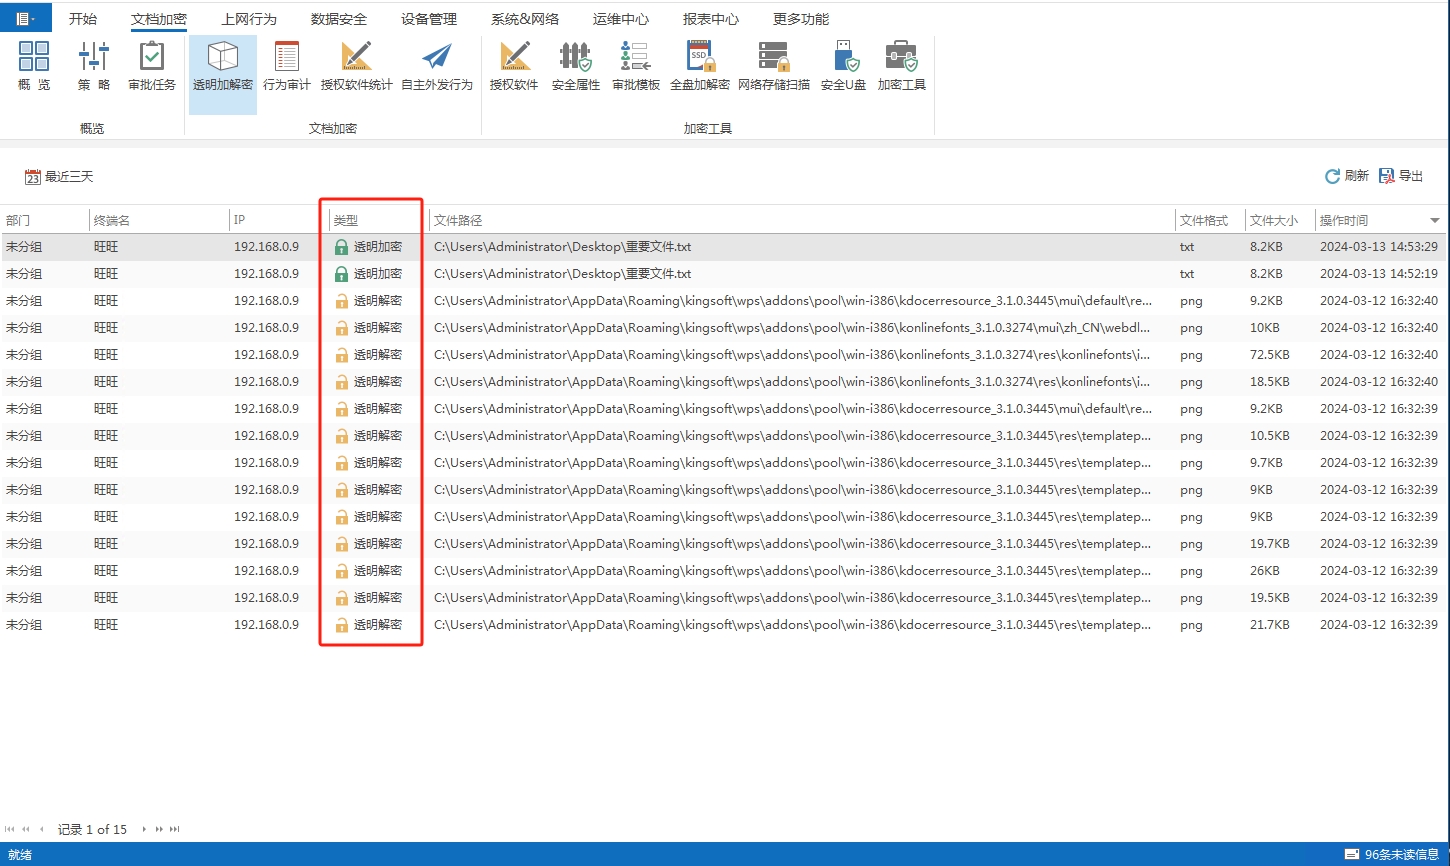
- 完全に透過的な暗号化、意味も解決策もありません:これが導入されると、従業員のコンピュータ上で指定されたソースコード、設計図、財務諸表はすべて自動的に暗号化されます。従業員が自分で開いて読むのは普通のことですが、誰かがあえて WeChat や USB フラッシュ ドライブを通じて送信しようとすると、外部に届いたときにファイルが文字化けしてしまいます。従業員が意識的に「暗号化」ボタンをクリックすることを期待する必要はありません。システムがバックグラウンドで処理を行うため、作業効率に影響を与えず、漏れの原因をブロックします。
- 送信ファイルの管理と制御、呼吸のように詳細な権限: 顧客やサプライヤーに書類を送信する必要があることがよくあります。Insight MIT システムでは、送信ファイルを開く回数や有効期間を設定したり、スクリーンショットを禁止したりすることができます。当事者 A に送信されたコア コードは 3 日後に自動的に期限切れになり、開けなくなるか、当事者 A が指定したコンピュータでのみ実行できることが想像できます。このレベルの制御により、外部漏洩のリスクを最小限に抑えることができます。
- 漏洩行為が追跡され、内部関係者は隠れる場所がなくなりました。:人間性を試してはいけません。このシステムには完全な行動監査が付属しています。バックエンドでは、誰がいつコードをコピーしたか、誰が USB フラッシュ ドライブを使用して大量のデータをコピーしたか、誰がチャット ツールを通じて機密ファイルを送信したかを明確に確認できます。異常が発生すると、システムは直接警報を発します。これを置くだけで抑止力になります。私はあまりにも多くの上司に会いましたが、彼らをインストールして初めて、私の周りに非常に多くの「理想的な」人々が隠れていることに気づきました。
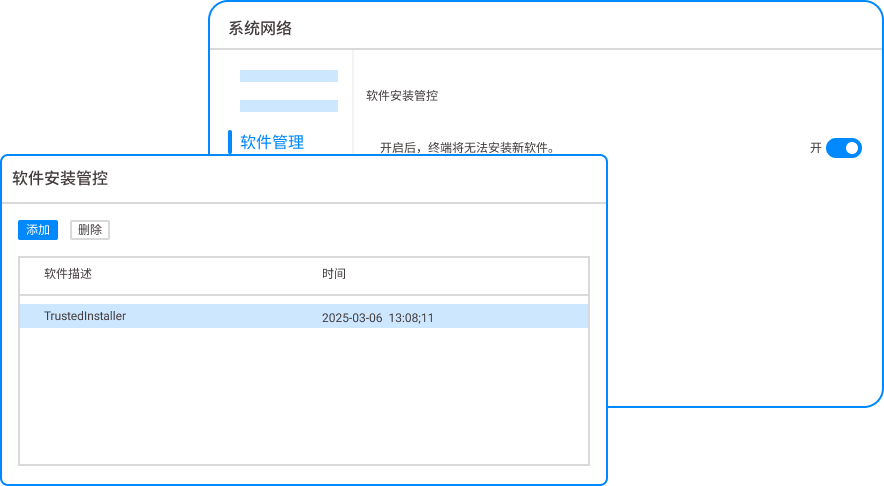
- U ディスクと周辺機器の管理と制御、物理チャネルのブロック:物理的なコピーは、漏洩を防ぐための最も原始的かつ最も困難な方法です。このシステムは、すべての未承認の USB フラッシュ ドライブとモバイル ハード ドライブを直接ブロックできます。企業によって認定された暗号化された USB ドライブのみの使用を許可することも、読み取り許可のみを許可して書き込みを禁止することもできます。これだけで低レベルの漏れの 80% を止めることができます。
- 遠隔破壊とオフライン戦略: ラップトップを紛失した場合、または従業員が会社を辞めてコンピューターを持ち去った場合、バックグラウンドで 1 回のクリックでコマンドを発行し、そのコンピューター上のすべての暗号化ファイルを即座に「自己破壊」させることができます。ネットワーク ケーブルを取り外してオフラインで開きたい場合でも、システムはオフラインの無効化やオフライン期間の設定もサポートします。時間が経過すると、ファイルは自動的にロックされます。
2. Microsoft には BitLocker フルディスク暗号化が付属しています

Windows システムに BitLocker と呼ばれる宝物が隠されていることを多くの人は知りません。これは個々のファイルをターゲットにするのではなく、ハードドライブ全体をロックします。コンピューターを紛失し、誰かがハードドライブを取り外したとしても、データを読み取ることができません。デメリットは鍵の管理が面倒なことです。従業員がパスワードを忘れたり、退勤時にキーを持ち去ったりすると、コンピュータ内のすべてのデータが実際に「ロック」されます。研究開発部門のコア コード サーバーの場合、これを基礎となる保護として使用します。これは低コストで効果的ですが、社内担当者が積極的に情報を発信するのを妨げることは期待できません。
3. 圧縮パッケージ暗号化(WinRAR/7-Zip)

多くの場合、最も原始的な方法が最も直接的です。ファイルをパッケージ化するときに従業員に強力なパスワードを設定させ、電話などの安全なチャネルを介して伝えてもらいます。この方法のアキレス腱は、相手がファイルを受け取った後にファイルが再配布されないようにする必要があることです。さらに、圧縮パッケージの暗号化は従業員の意識に大きく依存します。入社したばかりのインターンがトラブルを避けるためにパスワードとして「123456」を使用するかどうかは保証できません。
4. Office にはドキュメント暗号化機能が付属しています

Word、Excel、PPTの起動パスワードを直接設定できます。これは、財務部門や人事部門が機密フォームを一時的に処理する場合により現実的です。しかし、問題も明らかです。効率が低すぎます。 1 つまたは 2 つのファイルを処理するのは問題ありません。何千ものコードファイルがあります。パスワードをいちいち設定することはできませんよね?さらに重要なのは、この種のパスワードはプロのクラッキング ツールの前では紙のようにもろいということです。
5. クラウドディスクエンタープライズ版(民営化展開)
内部 Nextcloud の構築など、プライベートに展開されたエンタープライズ ネットワーク ディスクを使用すると、すべてのデータは内部でのみ流れ、パブリック ネットワークを経由しません。送信中のデータの傍受を防ぐために、送信暗号化とストレージ暗号化を同時にオンにします。この方法は、データの保存と共有のセキュリティ問題を解決できますが、「監視による盗難」を解決することはできません。従業員がクラウド ディスクからコードをローカル コンピューターにダウンロードし、WeChat を使用して送信した場合、クラウド ディスクがどれほど安全であっても役に立ちません。
6. PDFドキュメントのアクセス許可の暗号化
社外に送信する契約書や計画書はすべてPDF化し、印刷・改変・コピーを禁止する設定にしています。これにより、相手があなたの文書を持ち出して変更することを防ぎます。ただし、コア コード領域では、PDF はドキュメント クラスの記述にのみ適しており、この方法はソース コード自体には適用できません。
7. VPN + リモート デスクトップ、データは地面に落ちません
これは最も過激だが最も安全なアイデアです。社内全員のコンピュータにはコア コードは保存されず、全員が VPN 経由で会社のイントラネットに接続され、リモート サーバーで開発およびテストされます。従業員はローカルで画面を表示することのみを担当し、データをエクスポートすることはできません。この「シン クライアント」モデルは非常にコストが高く、ネットワークに負荷がかかりますが、データを削除することができます。一般に、これを行うのは、極度のセキュリティ要件を持つ金融機関またはトップテクノロジー企業だけです。
8. 物理的隔離とイントラネット許可区分
コアコードサーバーを物理的にロックし、ネットワークケーブルを抜き、特定の担当者のみが特定の端末を介してアクセスできるようにします。同時に、社内ではネットワーク領域が厳密に分割されています。研究開発部門はコードサーバーにアクセスできますが、営業部門はアクセスできません。この方法は最も原始的で最後の防御線です。ソフトウェア暗号化と併用すると最適に機能します。しかし、これだけではインサイダーを防ぐ能力はほぼゼロです。
率直に言って、市販されているこれら 8 つの方法にはそれぞれ独自の長所と短所があります。Office の暗号化を使用して数万行のコードを保護することを期待しているのなら、それは愚かな用事です。本当に上司を安らかに眠らせたいなら、やはり頼らなければなりません。Insight Eye MIT システムこれは、閉ループ制御を備えたプロフェッショナルで本格的なソリューションです。コードがあちこちに飛び散るまで待ってから、壁を補修することを考えないでください。その頃にはニッコウキスゲも寒くなるでしょう。
この記事の出典: Enterprise Data Security Defense Association、社内技術セミナー
リードライター: チェン・グオドン
担当編集者:劉亜静
最終更新日: 2026 年 3 月 27 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

