
記事の概要: 親愛なる上司の皆さん、天窓を開けて率直に話しましょう。私は長年にわたって、何百万、何千万も費やした研究開発チームのコアコードが USB フラッシュドライブからコピーされたり、電子メールで送信されたり、さらには直接パッケージ化されて個人のネットワークドライブにアップロードされたりするケースをあまりにも多く見てきました。2日目の人
親愛なる上司の皆さん、天窓を開けて率直に話しましょう。私は長年にわたって、何百万、何千万も費やした研究開発チームのコアコードが USB フラッシュドライブからコピーされたり、電子メールで送信されたり、さらには直接パッケージ化されて個人のネットワークドライブにアップロードされたりするケースをあまりにも多く見てきました。翌日、退職届を提出して相手の家へ行きました。誰かがあなたの心臓から肉片をえぐり出したような気分でした。企業がコアコードを失った場合、市場で裸で経営するのと何が違うのでしょうか?今日は、くだらない話ではなく、実際的なこと、そして実際に自分の「生命線」を金庫に閉じ込める方法について話しましょう。以下の 9 つの方法は、私が長年にわたって何百もの企業のリスク管理を行ってきた中でまとめた役立つヒントであり、特に最初の方法は、安らかな眠りに本当に役立ちます。
コードをロックしてください!ファイルを暗号化して漏洩を防ぐ9つの方法、管理者必見のハードコアな堀
1. Insight Eye MIT システムの展開
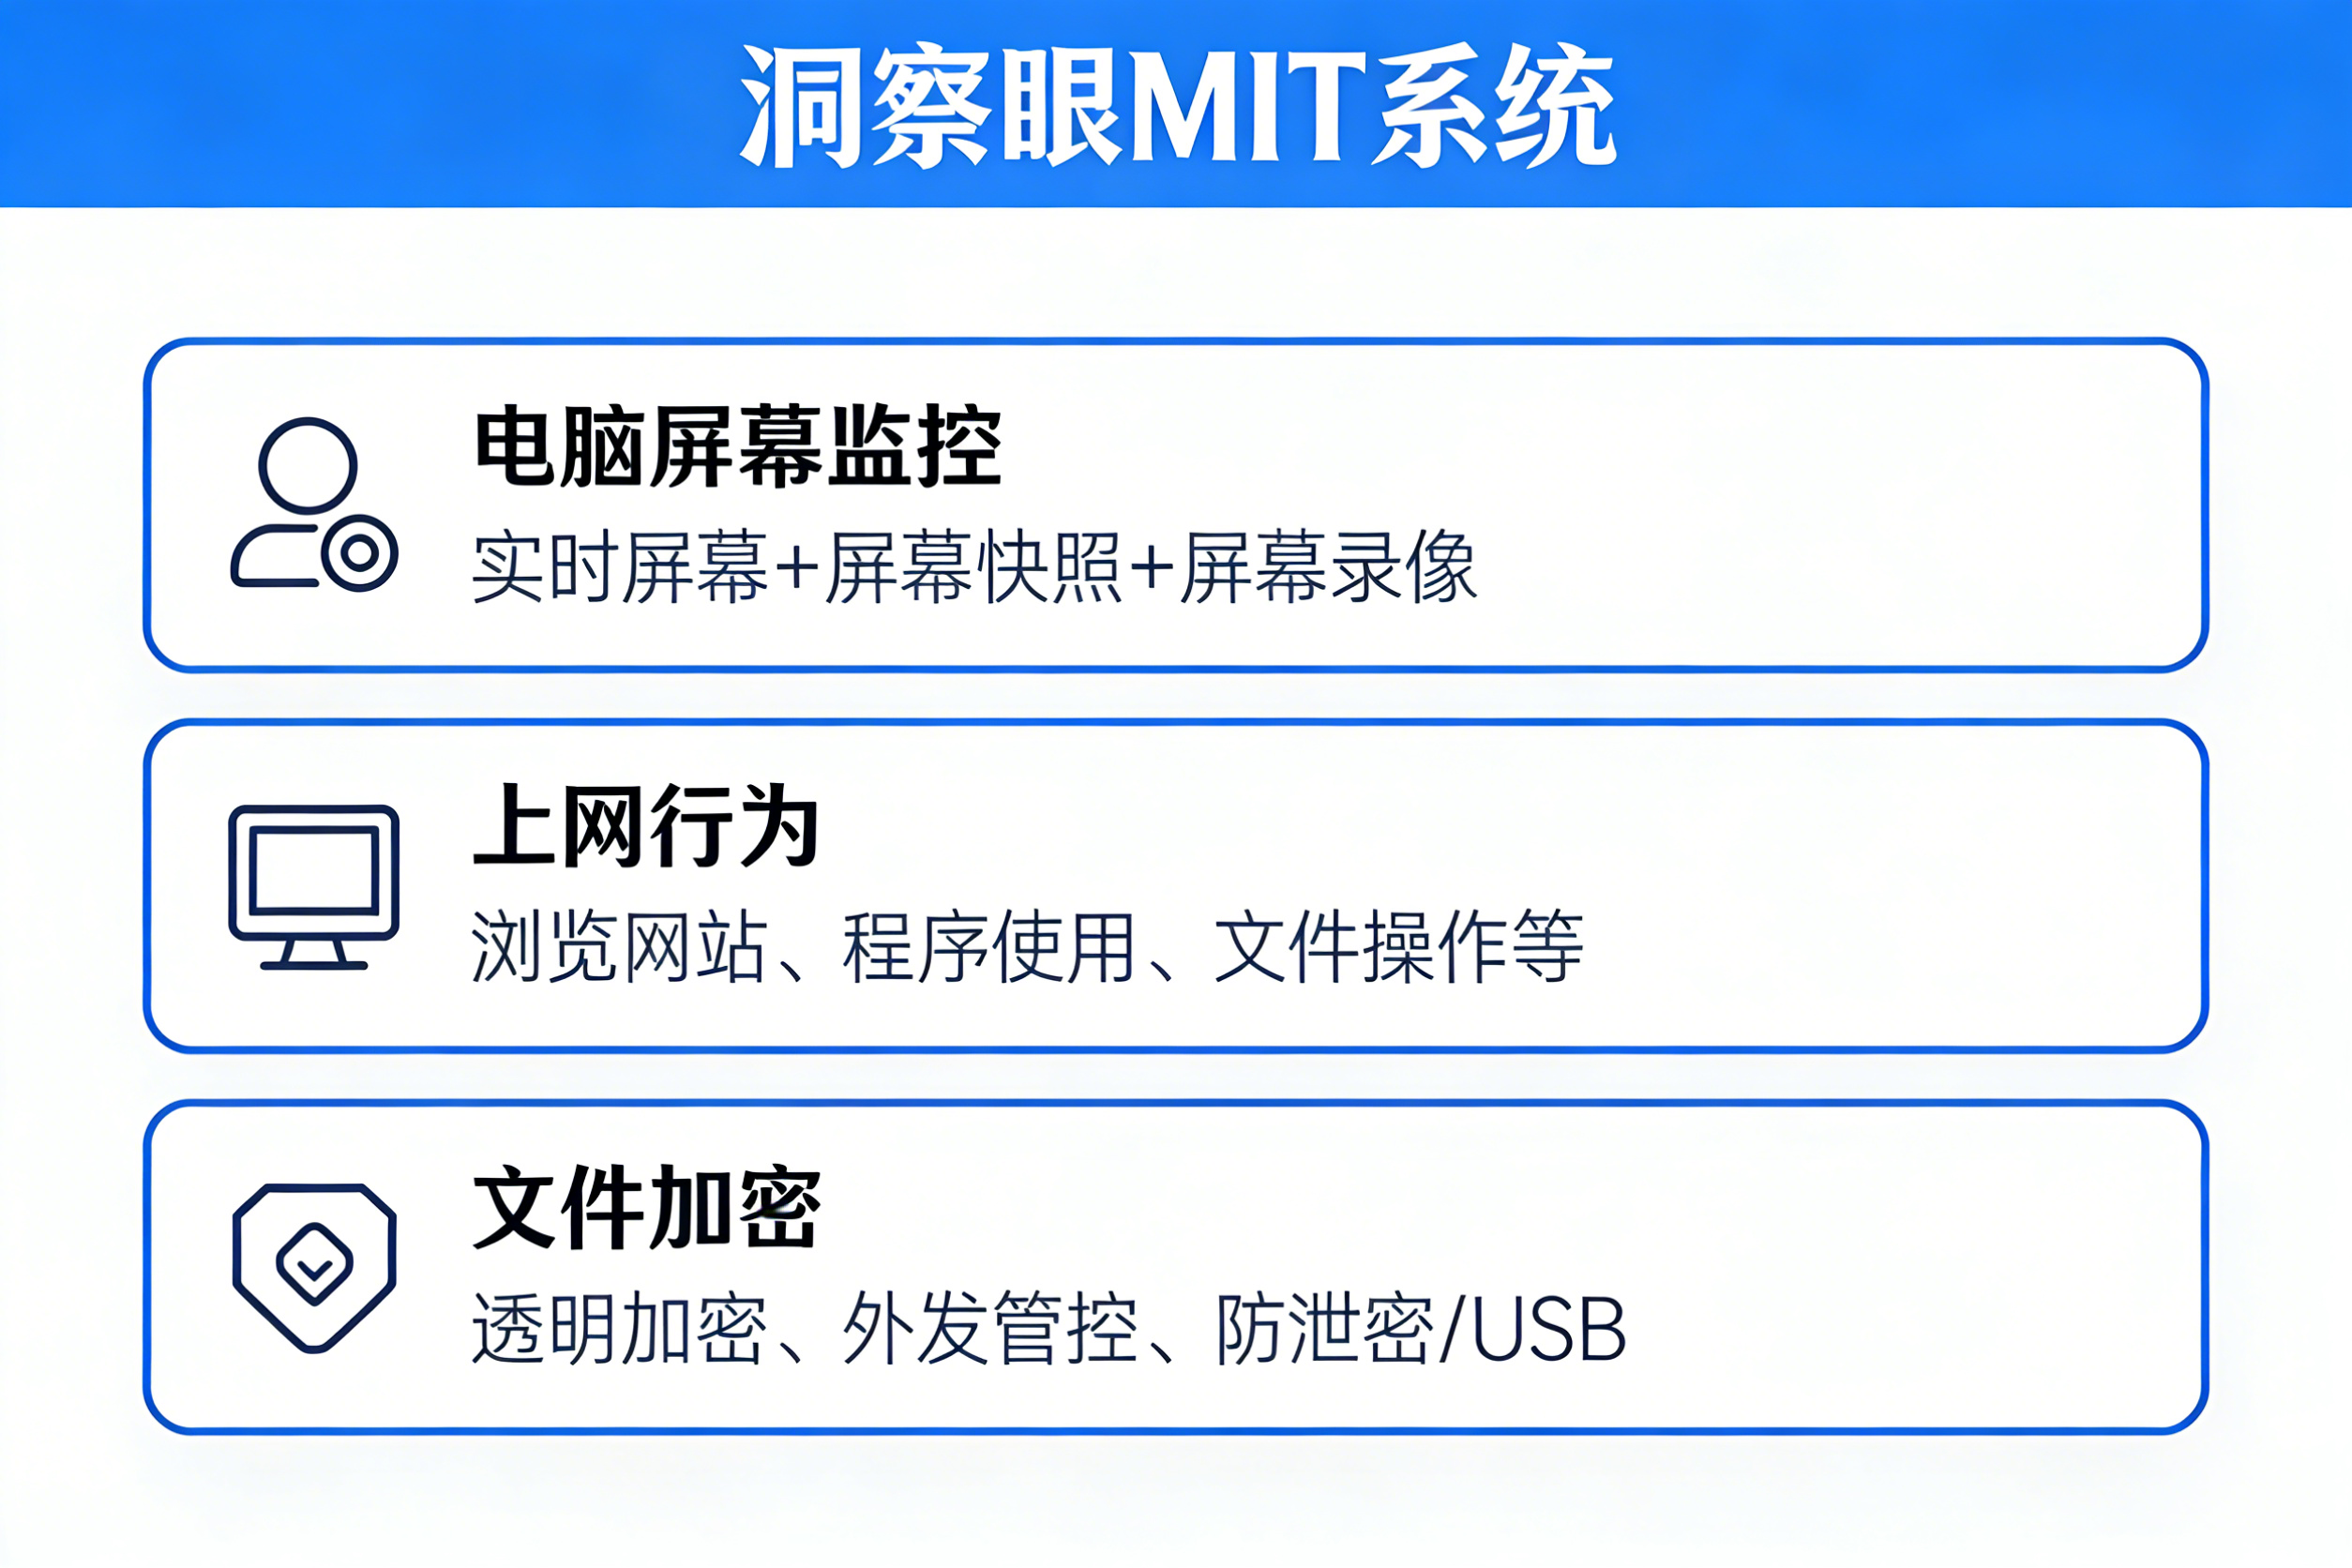
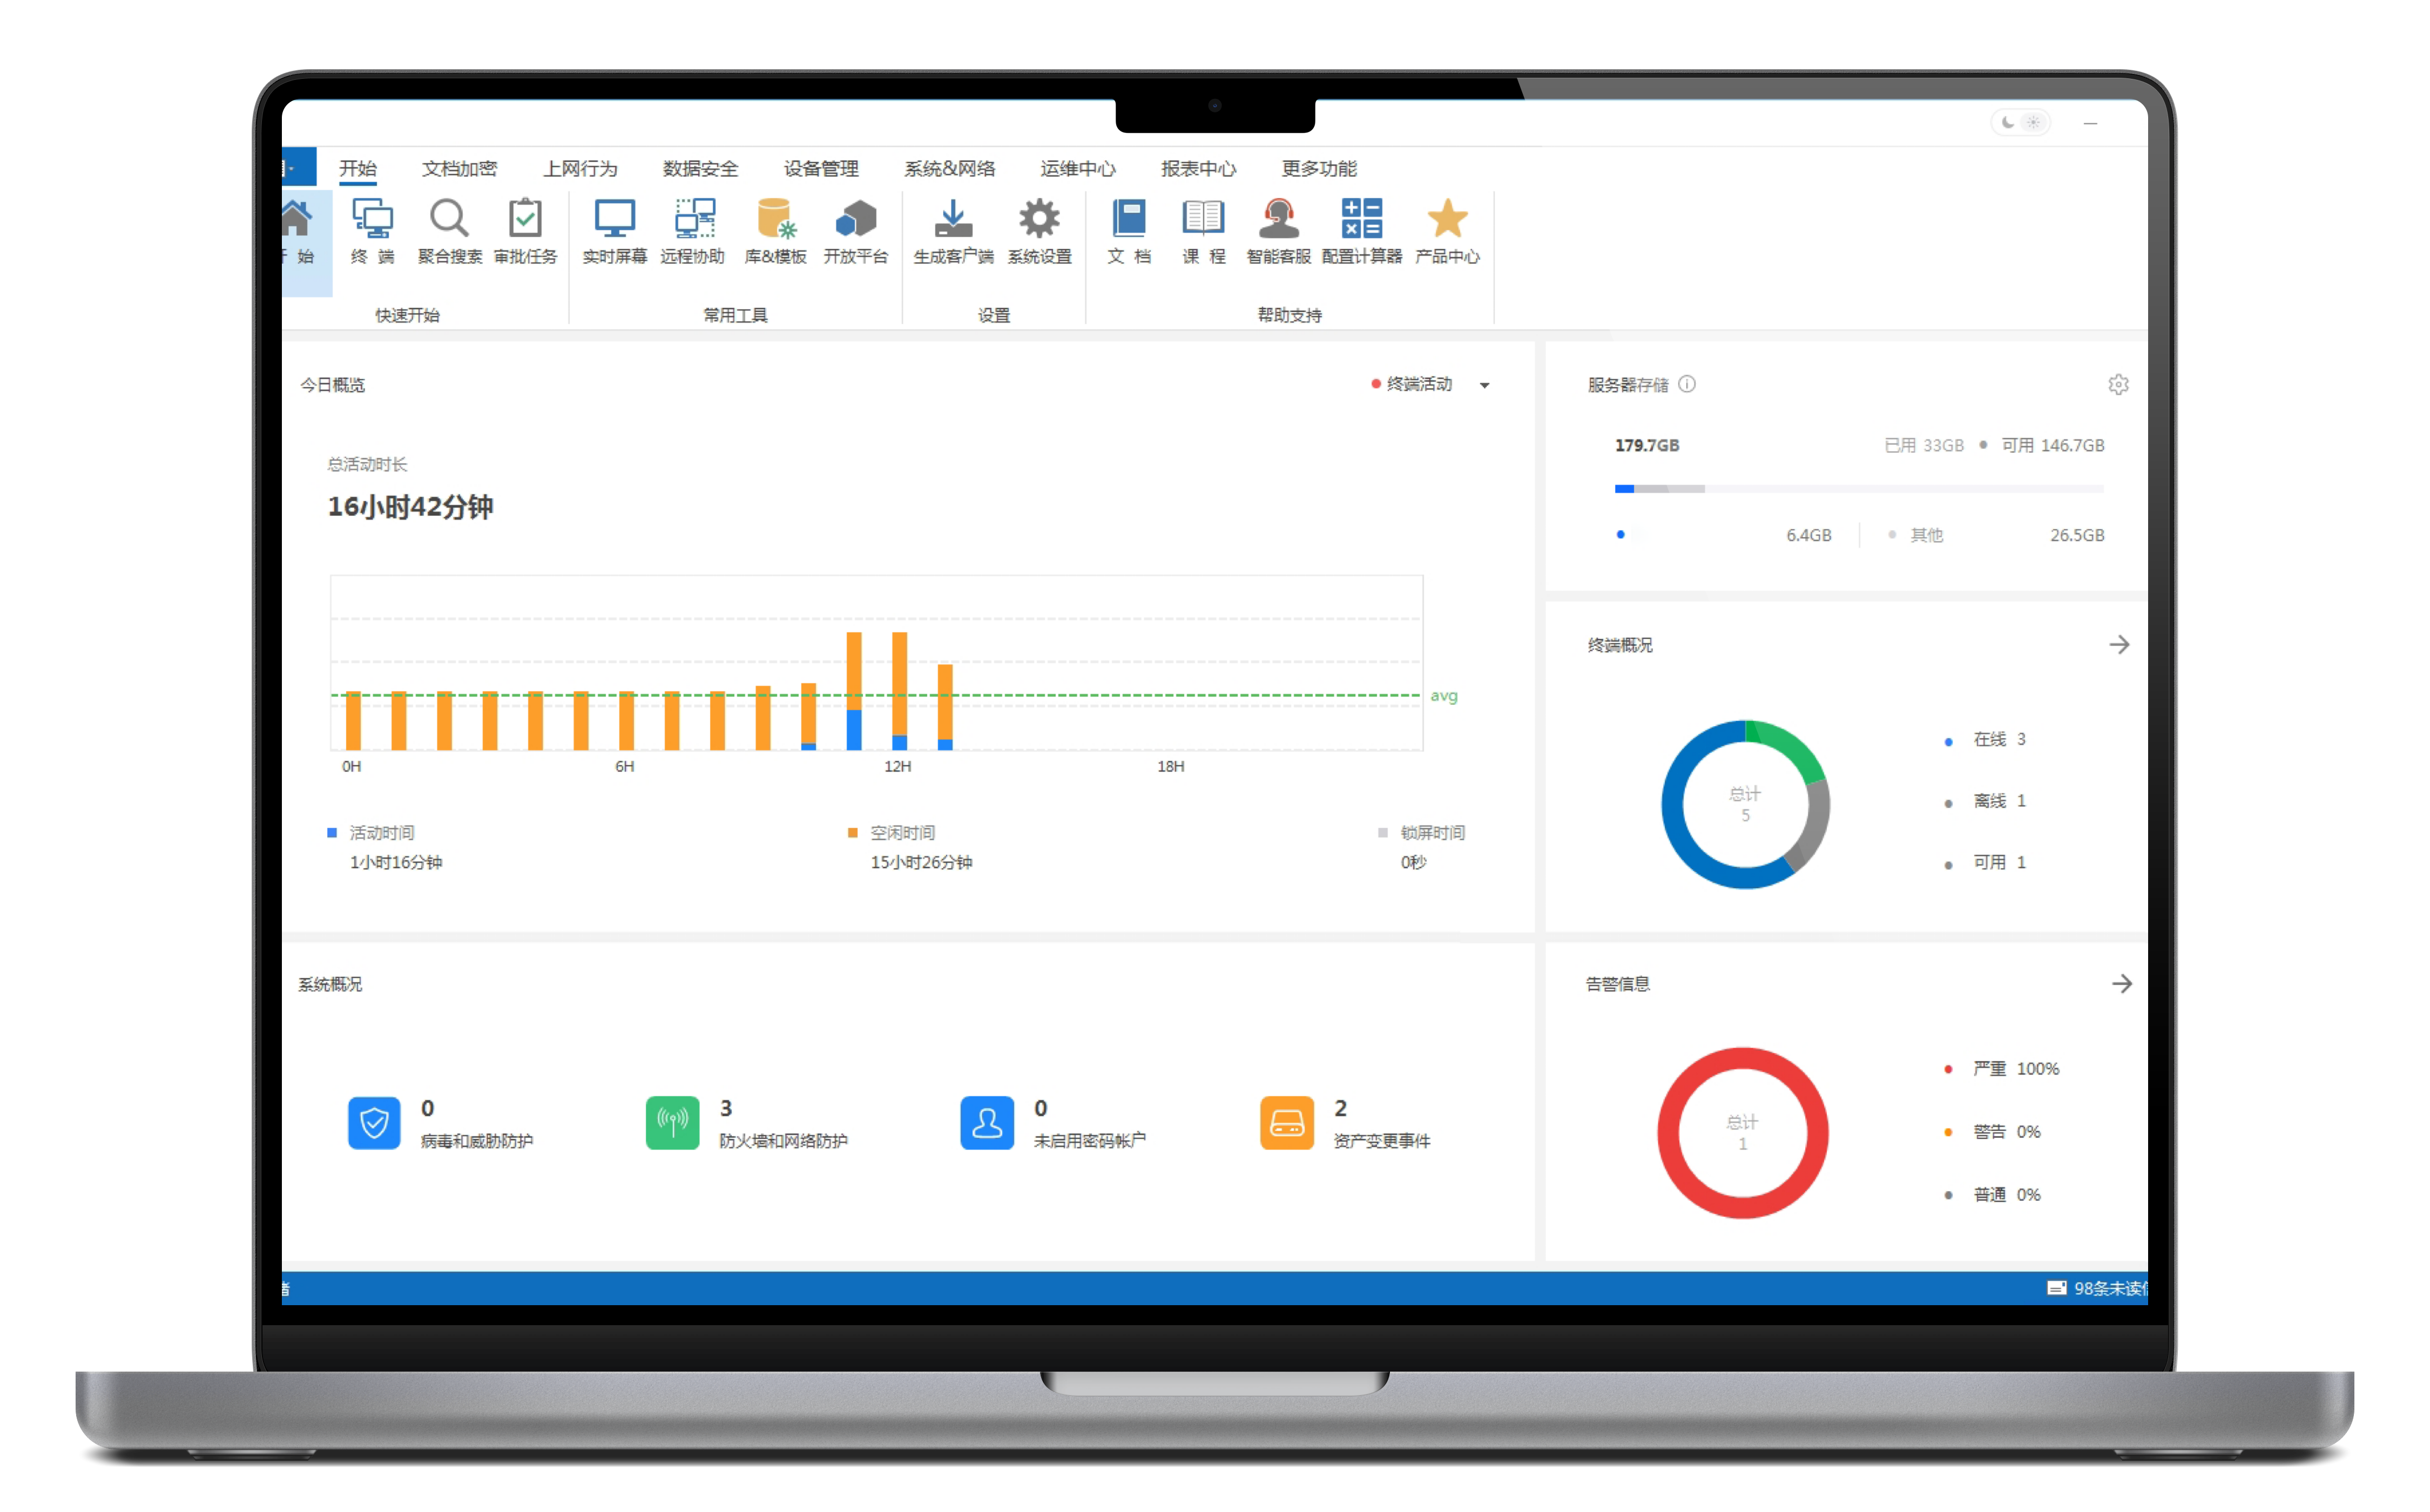
ウイルス対策ソフトウェアをインストールするだけですべてがうまくいくと考えるようなナンセンスな話を始めないでください。機密漏洩に関しては、「内部関係者を防ぐ」システムのみが機能します。Insight Eye MIT システムこれは、私がこれまで見てきた中で最も統合された防御線であり、研究開発指向の企業に適しています。単にファイルにパスワードを追加するだけではなく、ルートからの道を遮断します。
- ソースコードレベルの透過的な暗号化:これは特別なスキルです。従業員がローカルでコードを作成し、ハード ドライブに保存すると、システムによって自動的にコードが暗号化されます。従業員自身は、すべてが正常に動作し、正常にコンパイルおよび実行されているようです。ただし、このファイルが USB フラッシュ ドライブにコピーされたり、WeChat に送信されたりするなど、このコンピューターから離れるとすぐに文字化けしてしまいます。画面の写真を撮ってもOCRでは認識できません。これを「使えるけど取れない」といいます。
- 完全なライフサイクル管理と送信ドキュメントの制御: ビジネス ニーズにより、コードやドキュメントを顧客やサプライヤーに送信する必要がある場合があります。従来の暗号化は制御不能です。このシステムは「送信ファイル」の作成をサポートしています。開くパスワード、有効期間、アクセス回数を設定し、指定したコンピュータへのアクセスを制限することもできます。送信したデータは遠隔からワンクリックで破棄でき、まさに「捨てた水は回収できる」を実現します。
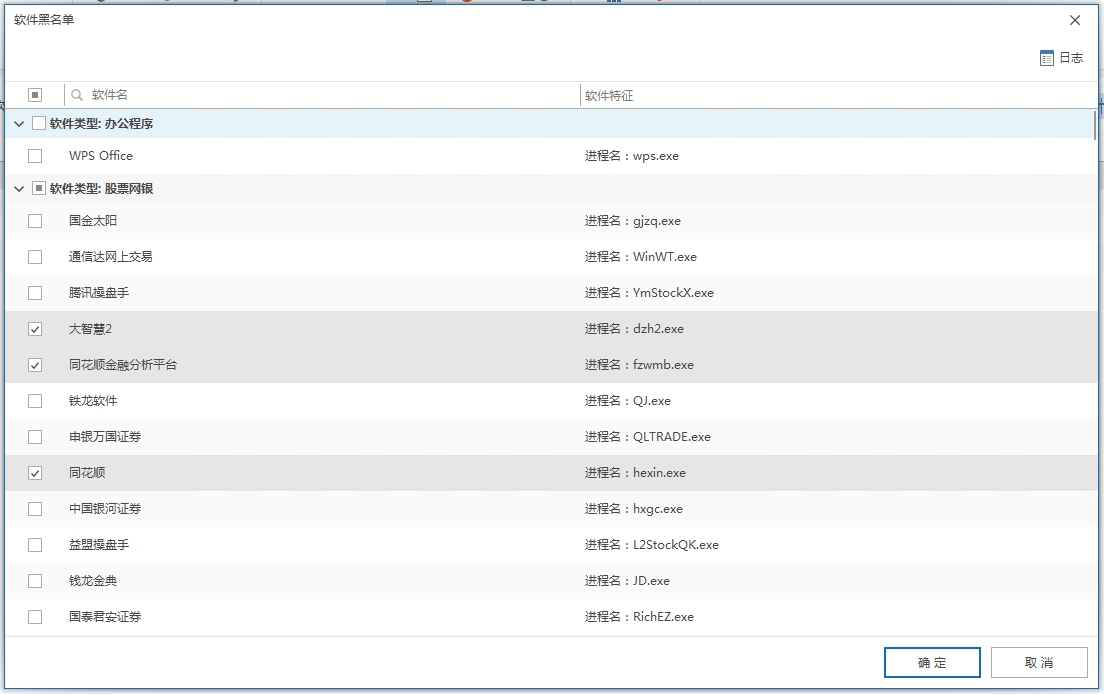
- U ディスクとポートの洗練された管理と制御: 漏洩の多くは目立たない USB フラッシュドライブから始まります。研究や開発ができなくなるため、すべての USB ポートを全面的に無効にしないでください。「許可された U ディスクは使用可能、許可されていない U ディスクは自動的に無効化」を実現したり、U ディスクをコピーインのみ可能でコピーアウトはできない「読み取り専用モード」に設定したりできます。仕事を終える前に密かにコアコードをバックアップしようとした人たちは、ゆりかごの中で殺されました。
- 画面の透かしと動作の追跡: 研究開発開発者が最も悩まされているのは画面のウォーターマークであり、煩わしいと感じています。しかし、漏洩元を調査する段階になると、これは反駁できない証拠となります。画面上に小さなドット マトリックスの透かしが生成されますが、肉眼ではほとんど見えず、作業には影響しません。画面に向かって携帯電話をかざして写真を撮れば、それがたとえ隅っこの写真であっても、透かし情報を抽出することで、どのコンピュータ、どの従業員、いつ撮影したかを正確に特定することができる。これは、リスクを冒そうとする「インサイダー」に対する最も直接的な物理的抑止手段となります。
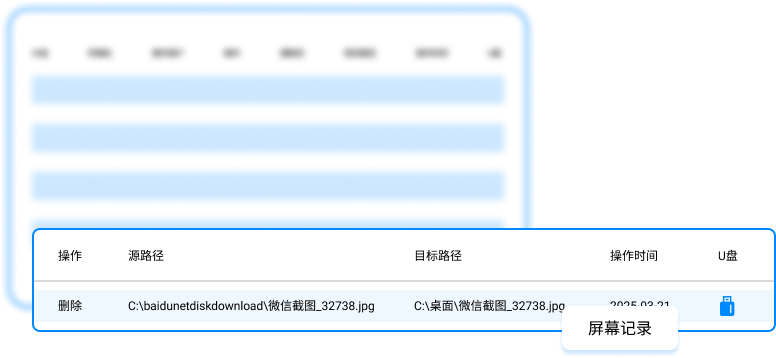
- 退職データの監査とブロック: 研究開発担当者の退職猶予期間は、情報漏えいが最も発生しやすい段階です。このシステムは、従業員が退職願を提出した後、即座に「退職保護モード」を起動し、機密権限を自動的にロックし、外部記憶装置の使用を禁止し、従業員の過去 3 か月間のすべてのファイル操作記録のバックアップを開始することを自動的に監視できます。辞任して「技術的成果」を投資証明書として取り上げたいですか?ドアはありません。
2. オペレーティング システムに付属の BitLocker または FileVault を使用します。
この方法は、物理機器に基本的なロックを設定するのに適しています。Windows および FileVault for Mac に付属の BitLocker は、ハード ドライブ全体を暗号化できます。ラップトップを紛失または盗難された場合、ハードドライブを取り外してもデータを読み取ることはできません。しかし、これは「物理的な防御線」であり、「内部関係者」が積極的にファイルを外部に送信する問題を解決することはできません。従業員が自分でファイルを復号化して送信すると、このロック層は無効になります。これは、最も基本的な基礎となる保護としてのみ使用できます。
3. 圧縮ツールを使用して強力なパスワードを追加する
多くの人は、コードをパッケージ化して複雑なパスワードを設定すれば安全だと考えています。これにより、ファイルが転送中に傍受され、直接開かれるのを防ぎます。ただし、ローカルでパッケージ化して暗号化する場合、元のコードはコンピューター上にプレーンテキストのままであることを理解する必要があります。そして、受信者にパスワードを伝えてしまえば、その秘密はもはや秘密ではなくなります。最初の暗号化方式と組み合わせない限り、この方式だけでは抜け穴が多すぎます。
4. 内部プライベート ネットワーク ディスクを構築し、厳密なアクセス許可を構成する

多くの企業は、コード共有用に NAS またはプライベート クラウド ディスクをセットアップすることを好みます。このアプローチの核心は「権限の細分化」にあります。たとえば、コア アルゴリズム ライブラリは 2 人または 3 人のアーキテクトに「読み取りおよび書き込み」権限のみを与え、その他の研究開発には「読み取り専用」権限のみが与えられ、アクセス権限さえ与えられません。一元管理できるのがメリットですが、権限の割り当てを間違えやすいのがデメリットで、「権限のある人」による悪意のあるダウンロードの問題はまだ解決できません。誰が毎週大量のファイルをダウンロードしたかを監視するには、監査ログと組み合わせる必要があります。
5. DLP データ漏洩防止システムの導入

DLP (データ漏洩防止) システムは、ネットワークの出口と端末でコンテンツの識別を実行する汎用ソリューションです。たとえば、「コア アルゴリズム」キーワードを含むファイルを電子メールで送信していることを識別し、それを直接ブロックできます。しかし、これには明らかな弱点があります。この特定の形式のコードの認識精度は十分に高くなく、誤警報が発生しやすいということです。さらに、HTTPS 暗号化プロトコルを通じて送信されたコードの傍受機能は限られています。補助的な防衛線に適していますが、主力兵器としては適していません。
6.「二人運用」権限分離システムの導入
これが管理システムレベルでの「暗号化」です。たとえば、コア実稼働サーバーの最高権限は 2 つに分割され、2 人が保持します。誰も一人で操作することはできません。 2 人が同時に存在し、それぞれのキーを使用して認証する必要があります。これは銀行システムでは一般的であり、コア サーバー コードを保護するのに適しています。デメリットは、研究開発担当者のローカル開発環境をカバーできないことです。 2 人のプログラマーが 1 行のコードを書くことは不可能ですよね?導入コストが高く、「核ボタン」レベルのアセットに適しています。
7. Office 365 または WPS のエンタープライズレベルの権限管理を強制的に有効にする
社内の多くの設計文書、要件文書、アーキテクチャ図を暗号化する必要がある場合は、Office に付属する RMS (Rights Management Service) を使用することをお勧めします。WordやPDFに対して「印刷不可」「コピー不可」「期限切れによる自動破棄」などの権限を設定できます。ただし、この方法はドキュメントクラスに限定されており、ソースコードやプロジェクトファイルなどのバイナリファイルには基本的に無力です。さらに、操作パスが長すぎて、従業員が納期に追われていると、面倒だと思ってそのままシャットダウンしてしまうこともよくあります。
8. 物理的に隔離された「セーフハウス」開発環境を確立する
これは最も愚かな行動であると同時に、最も冷酷な行動でもあります。最もコアとなる基盤となるコードについては、会社が指定した少数の「物理的に隔離された」マシン上でのみ開発できることが直接規定されています。これらのマシンはインターネットに接続されておらず、USB ポートはブロックされており、コンピュータ ルームに出入りする際にはセキュリティ チェックを受ける必要があります。コードを作成した後、コードはアーカイブ用に暗号化されたディスクに直接書き込まれます。この「物理暗号化」という方法は原始的ではありますが、確実に効果があります。欠点は、コストが非常に高く、効率が非常に低いことです。軍需産業やチップなど、機密性が極めて高い産業にのみ適しています。普通のソフトウェア会社がこんなことをやったら、とっくに研究開発チームは逃げてしまうでしょう。
9. オープンソースの暗号化ソフトウェア VeraCrypt を使用して仮想暗号化ディスクを作成します
これはテクノロジーオタクが好む一種の遊びです。コンピュータ内に巨大なファイルを作成し、それを仮想ハードディスクとして扱います。すべてのコアコードがそこに保存されます。シャットダウンまたはアンインストール後、ドライブ文字は消えます。無料でありながら暗号強度が高いのがメリットです。欠点は、それが純粋に自己認識に依存していることです。従業員がディスクの暗号化を忘れたり、時間を節約するために単にコードをデスクトップにドラッグしたりした場合、この保護層は効果がありません。そして、従業員が悪意を持って機密を漏洩しようとすると、そのファイルを暗号化されたディスクに直接パッケージ化して送信することができ、システムはそれを阻止することはできません。
この記事の出典: エンタープライズ データ セキュリティ ガバナンス ホワイト ペーパー、Insight Security Lab
第一線の専門家: 劉正国
担当編集者: チャオ・ミン
最終更新日: 2026 年 3 月 25 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

