
記事の概要: 上司の皆さん、今日はくだらない話はやめましょう。あなたが一番恐れていることは何ですか?相場の変動や相手が強すぎるのではなく、昨夜も残業してコードを書き、翌日にはソースコード全体を持って競合他社のオフィスに現れた中核のバックボーンのせいだ。それらは言うまでもなく、
親愛なる上司の皆さん、今日はくだらない話はやめましょう。あなたが一番恐れていることは何ですか?相場の変動や相手が強すぎるのではなく、昨夜も残業してコードを書き、翌日にはソースコード全体を持って競合他社のオフィスに現れた中核のバックボーンのせいだ。USB フラッシュ ドライブにコピーしたり、個人のネットワーク ドライブに転送したり、閲覧するために「友達」に直接送信したりするなどの煩わしいことは言うまでもありません。コードはあなたの生命線です。秘密を漏らしたら他人に下着を見せているのと同じですから、どうやって弄ぶのでしょうか?
さて、今日はこのドアを溶接して閉める方法について話しましょう。タイトルには「9つの方法を教えます」とあります。私、Lao Li はこのビジネスに何十年も携わってきました。今日は、最も信頼できない方法から最もハードコアなものまで、すべての方法を基本から説明します。
上司必見!ソース コード暗号化のためのこれら 9 つの方法は、さまざまなコア コードの漏洩に対処するように設計されています。
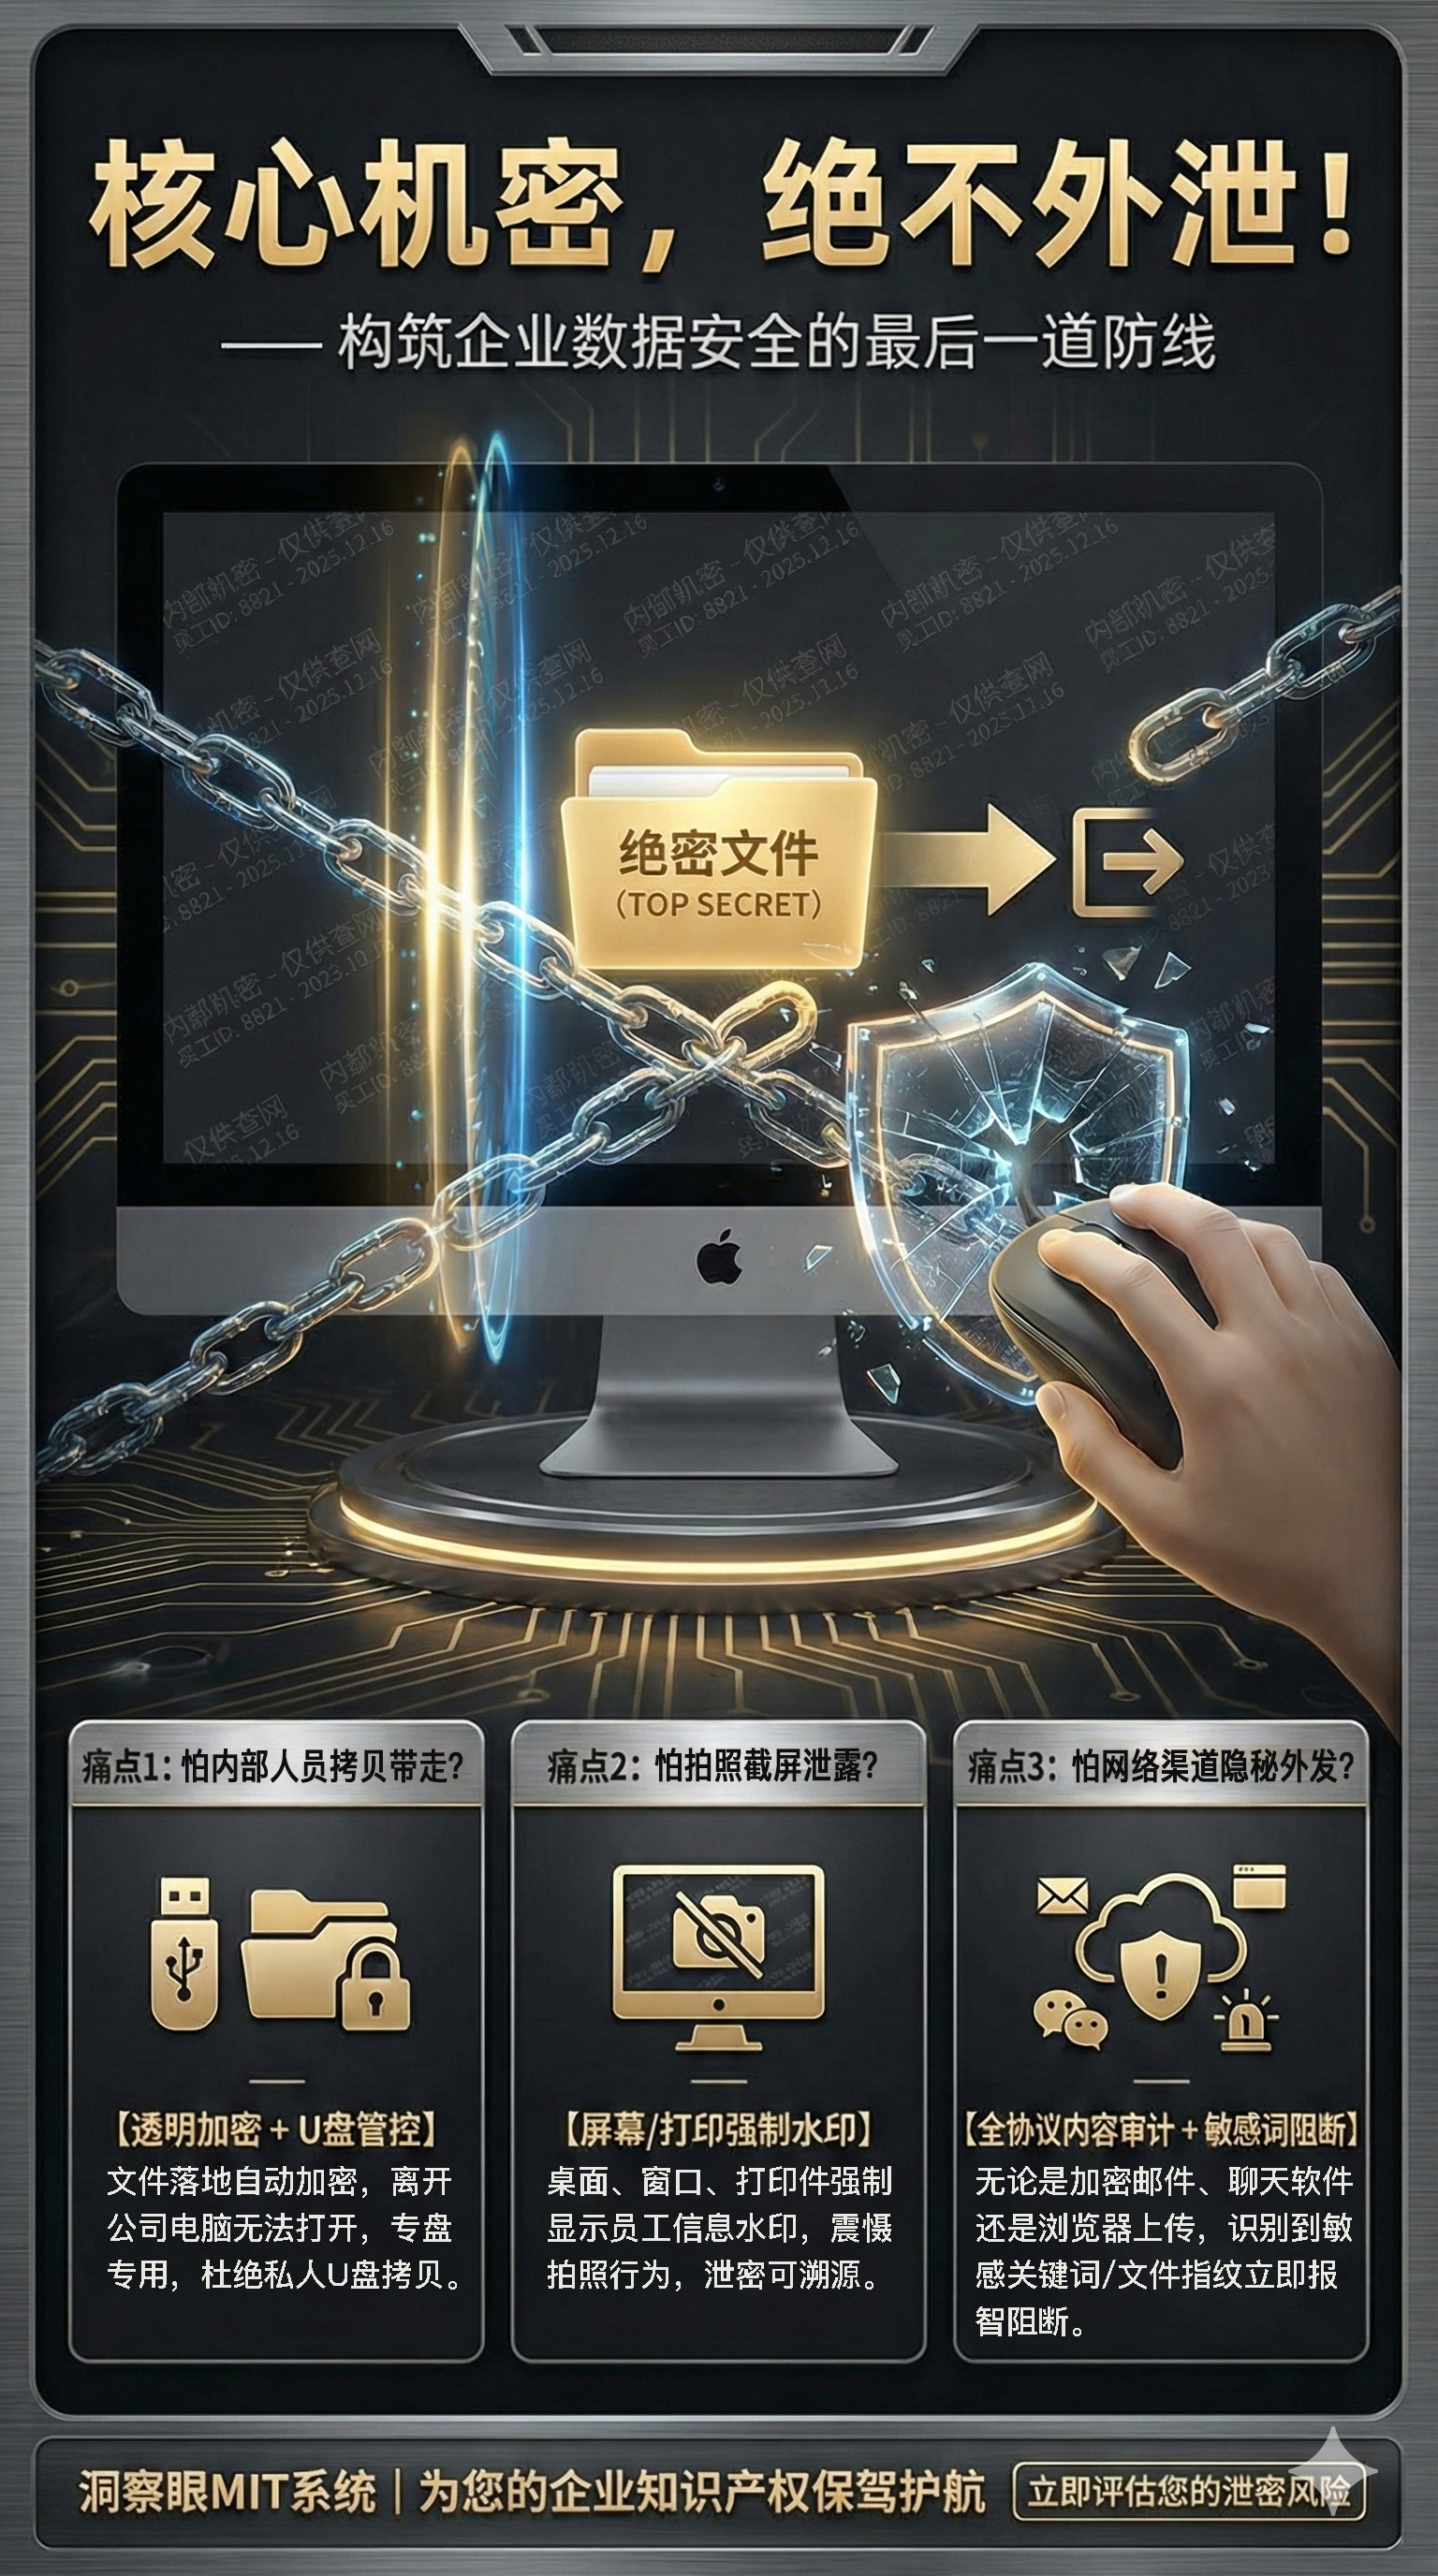
1. Insight Eye MIT システムの展開

「人間化された管理」について私に話さないでください。コアコードの前では、信頼は最も高価な贅沢です。本当に知識のある上司は、開発者の仕事の初日にこのシステムをインストールします。これは暗号化だけでなく、開発環境全体に透明な「黄金の鐘」を作成します。
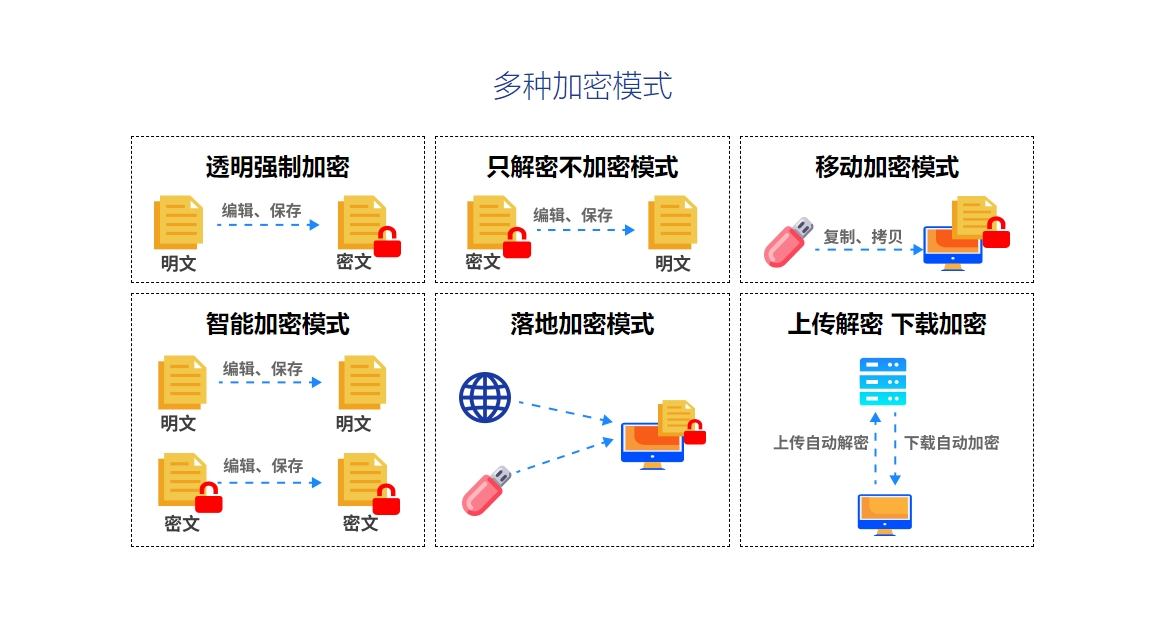
ソースコードの透過的な暗号化:これが基礎です。開発者が VS や IDEA などのツールを使用してコードを開くと、コードはクリア テキストで表示されるため、作業に便利です。しかし、ファイルを保存したり、WeChat、QQ、または USB フラッシュ ドライブ経由で送信しようとするとすぐに、ファイルは自動的に暗号文になり、開くと文字化けします。従業員自身も、コードがどのように漏洩したのか知りません。従業員の目にはすべてが正常であるように見えますが、部外者がそれを入手すると、それは単なる紙くずに過ぎません。
送信文書の制御:パートナーが一時的にデモを見たい場合は、他の人に見せないといけませんよね?このシステムは、制御された送信パッケージを生成できます。このファイルを 3 回のみ開く、24 時間表示する、または指定したコンピュータで開くように設定することもできます。相手が読み込みを終えると、ファイルは自動的に「自己破壊」されます。転送しますか?ドアはありません。
画面の透かしとスクリーンショットの制御:誰かが賢くて携帯電話で写真を撮っていますか?怖くないよ。作品番号とIPを含む不可視または可視の透かしが画面上にリアルタイムで表示されます。写真を撮れば証拠になります。写真を撮る勇気があれば、撮ります。さらに残酷なのは、スクリーンショット ソフトウェアの実行を直接禁止することです。キーコードを記録したい場合、システムは操作を直接強制終了します。
U ディスクと周辺機器のブロック: USB フラッシュ ドライブをチェックするために、まだ管理手段に頼っていますか?期限切れです。このシステムはすべての USB ポートを制御できます。同社が発行した認定 U ディスクのみを使用できます。個人用 U ディスクが挿入されると、システムはそれを自動的に認識し、警告をポップアップ表示したり、コンピューターを直接ロックしたりすることもあります。1 つの物理チャネルがブロックされ、トラブルの 80% が節約されます。
完全なライフサイクル監査: コードを見た人、変更した人、送信しようとした人、あるいは何度もコピーした人は誰ですか?バックエンドはそれが誰であるかを明確に確認できます。これは従業員を監視することではなく、会社の資産を保護することです。ある日、中核社員が退職について言及したときにログに目を通すと、退職前の 1 週間に異常な大規模ダウンロード行為があったかどうかが一目瞭然になります。
2. オペレーティング システムに付属する BitLocker/EFS 暗号化
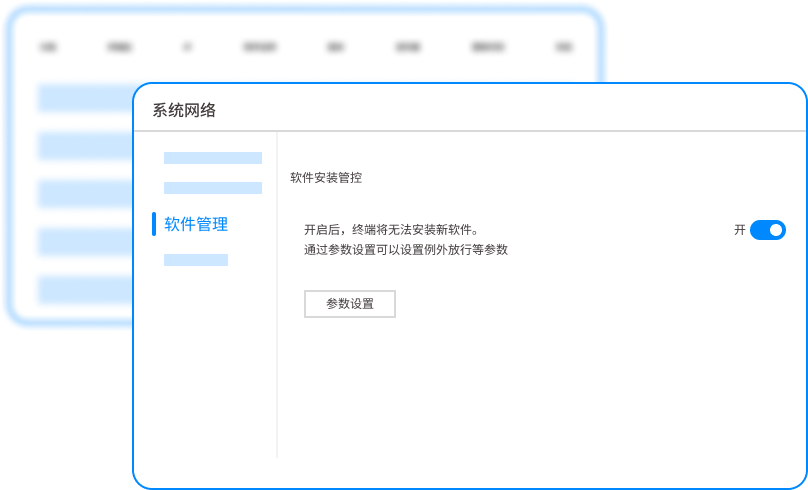
Windowsに搭載されている機能は低価格ですが、操作が面倒です。ラップトップ全体を暗号化して、コンピューターを紛失した場合にハードドライブが取り外されてデータが読み取られるのを防ぐのに適しています。しかし、コードを制御するために使用された場合、「人」を制御することはできません。従業員がコンピュータを使用しており、許可がオンになっています。コードは普通にコピーできるので、このトリックは役に立ちません。根本的な原因ではなく、症状を治療するのは問題ありません。基本的な保護層として使用するだけです。
3. ファイル圧縮パッケージに「強力な」パスワードを追加します。
この方法は、何と言うか、少し自己欺瞞的です。コードをパッケージ化してパスワードを設定し、他の人に送信します。相手にパスワードを教えないといけませんよね?パスワードが共有されると、ファイルは裸になります。クラックについて少しでも知っている人に遭遇したり、単純にパスワードを設定したりすると、数分で猛烈にクラックされてしまいます。非常に少量の非コア データの一時的な送信にのみ使用できます。
4. ADドメインに基づく権限共有

大企業は、ドメイン制御を使用して共有フォルダーのアクセス許可を設定することでこれを行うことを好みます。これにより、「誰が見るべきで誰が見るべきではない」という問題が解決されます。しかし治らないのは、権力者が意図的に秘密を漏らすことだ。彼には読み取り権限があり、コピー、貼り付け、スクリーンショットを撮ることができます。彼を止めることはできません。権限は「ドア」のみを制御し、「手」は制御しません。
5. ハードウェア暗号化ロック(ドングル)
初期には、コードのコンパイル環境に「犬」を設定することが非常に人気がありました。犬がなければ、コードは実行またはコンパイルできません。しかし、これのコストは高く、1 台あたり数百、場合によっては数千かかり、数百台の研究開発には数十万の費用がかかります。さらに、「dog」をクラッキングするためのチュートリアルはインターネット上のいたるところにあります。一度バイパスされると、すべての保護は無効になります。
6. DLPネットワーク漏洩防止システム
これは比較的重いもので、通常はネットワーク出口またはメール サーバーに展開されます。誰かが「コアコード署名」を含む電子メールまたはファイルを送信しているかどうかを検出できます。問題は、「事件発生時」にのみ警報またはブロックできること、つまり事後傍受であることです。従業員がコードの名前を変更したり、圧縮したり、サフィックスを変更したりすると、従業員は唖然とすることがあります。端末上で直接暗号化するほど徹底したものではありません。
7. VDI仮想デスクトップインフラストラクチャ
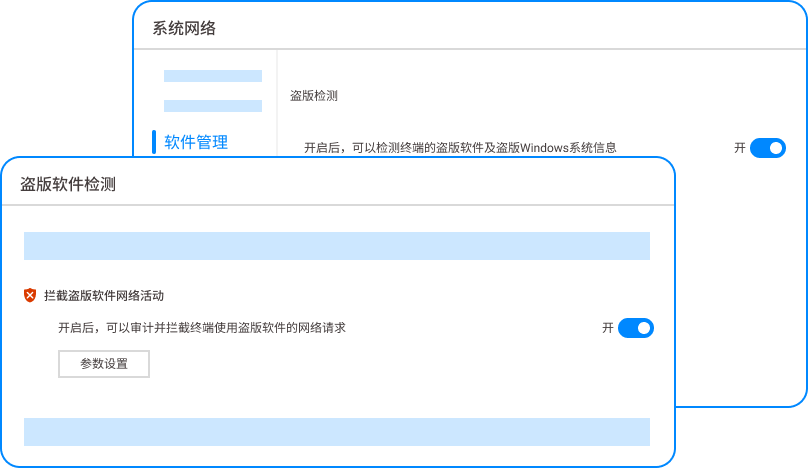
これは、コードがクラウド サーバー上に永久に残ることを意味します。開発者に表示されるのは画像だけであり、コードをローカルにダウンロードすることはできません。理論的には、これが最も安全ですが、サーバーのコスト、ネットワークの遅延、貧弱な開発経験など、コストが膨大になり、インターネットがないと誰もが愕然とします。お金があれば何でもできますが、ほとんどの中小企業にはそんな余裕はありません。
8. 物理的隔離と機密コンピュータ室
最も原始的で暴力的な方法。コンピューター室のコアコードサーバーをロックし、インターネットに接続できない端末をいくつか指定し、コンピューター室に入るにはカードのスワイプ、承認、完全な監視を要求します。これは、最高レベルの機密性を必要とする軍事産業やチップ産業に適しています。しかし、インターネット企業にとって、効率性における犠牲は大きすぎます。コードを書くためにコンピューター室に行くのは、刑務所に行くのと何ら変わりません。
9. 全従業員が「競争協定」と「法的抑止力」に署名する”
これは実際には「暗号化」ではなく「事後責任」と呼ばれます。条件がどれほど美しく書かれていても、弁護士の手紙がどれほど早く送られても、コードが漏洩して損害が発生しているのです。心理的な抑止力としては使えますが、漏洩を防ぐ主力としては使用しないでください。テクノロジーに頼って窃盗を防ぐよりも、法律に頼って窃盗を防ぐ方が良いのです。
さて、ここで9つのヒントを紹介します。どれが単なるショーマンシップでどれが本物のスキルであるかはわかると思います。コアコードは会社の生命線です。漏洩を防ぐためには、「問題が発生する前に状況を修復する」よりも、「問題が発生する前に防ぐ」ことが常にはるかに価値があります。
この記事の出典: Enterprise Data Security Alliance、中国情報セキュリティ技術サミット
主な専門家: Li Jianjun
担当編集者:王海燕
最終更新日: 2026 年 3 月 27 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

