
記事の概要: 親愛なる上司とテクニカル ディレクターの皆さん、今日は悲痛な話をしましょう。チームが昼夜を分かたずに取り組んできたコアコードや設計図は、机の上に広げられた紙幣と同じでしょうか?従業員は USB フラッシュ ドライブまたは電子メールでそれらを渡すことができますか?ここ数年
親愛なる上司とテクニカルディレクターの皆さん、今日は悲痛な話をしましょう。チームが昼夜を分かたずに取り組んできたコアコードや設計図は、机の上に広げられた紙幣と同じでしょうか?従業員は USB フラッシュ ドライブまたは電子メールでそれらを渡すことができますか?ここ数年、競合他社の製品が自社の製品とまったく同じ機能を備えて突然オンラインに登場する企業をあまりにも多く見てきました。調べてみると、それらはすべて元従業員による「良いこと」だった。図面が暗号化されていない場合、それは金庫の鍵をドアに掛けているようなものです。今日は、古い仲間である私が、市場で図面を暗号化するための本当に効果的な 10 の方法のリストを紹介します。そんな派手なギミックは信じないでください。実際的なことについて話しましょう。
トップシークレット!図面を暗号化するにはどうすればよいですか?コアコードの漏洩を防ぐための 10 の強力なトリック
1. Insight Eye MIT システムの導入
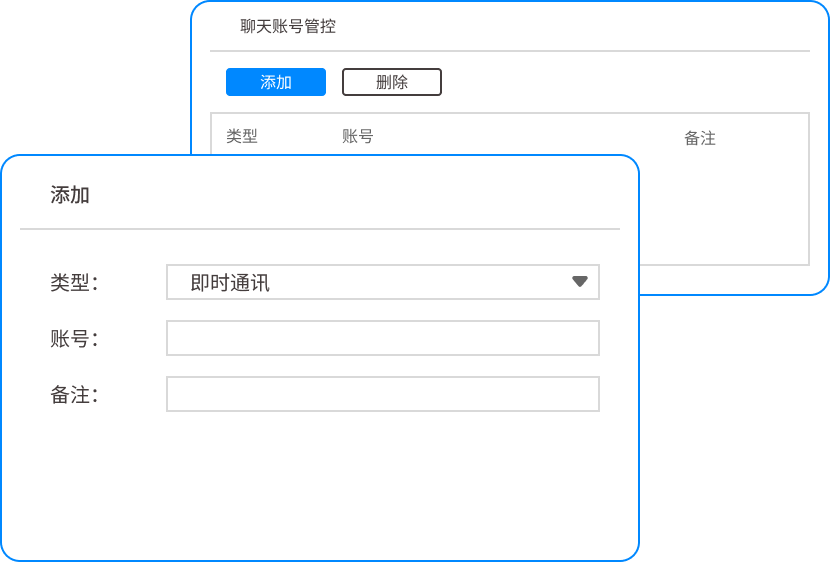
この業界で20年を経て、上司の夜の睡眠を助ける方法があるとすれば、それはこのシステムです。単なる暗号化ソフトウェアではなく、企業経営のペインポイントをターゲットにした「挙動制御+透過暗号化」を組み合わせたソフトウェアです。市場にある一般的な暗号化ソフトウェアは、実行速度に影響を与えるか、従業員から苦情が出るとすぐに停止されます。このシステムは違います。 「非感覚的アプローチ」を採用しています。従業員は暗号化プロセスをまったく感知できませんが、データを持ち出すことはできません。
コア透過暗号化: これが基礎です。すべての機密図面とソース コードは、作成および保存された時点で最下層で自動的に暗号化されます。従業員は通常どおりコンピュータを使用でき、影響を受けることなくファイルを開くことができます。;ファイルを USB フラッシュ ドライブにコピーしたり、WeChat 経由で送信したり、他のコンピューターにコピーしたりすると、すぐに文字化けしてしまい、神でも開くことができなくなります。その結果、図面は会社のイントラネット上でのみ配布され、「物理コピー」による機密漏洩が完全に防止されます。
送信ドキュメントの監査と管理: 顧客やサプライヤーに送信する必要がある図面が常にあります。このシステムでは「アウトバウンド承認」を設定できます。従業員が外部にファイルを送信したい場合は、承認プロセスを経る必要があります。管理者は送信ファイルに対して「公開パスワード」「有効期限」「印刷禁止」「スクリーンショット禁止」などを設定できます。導入の効果は、図面をいつ送信するか、誰が図面を見るかを制御できるため、「パートナーが振り向いて他の人に図面を販売する」というリスクを完全に排除できることです。
画面の透かしと漏れの追跡: 多くの上司は、人々が図面を持ち去らずに携帯電話で写真を撮ったらどうすればよいか尋ねます。Insight Eye MIT システムの画面ウォーターマーク機能は、ジョブ番号、IP アドレス、時刻を含む半透明のウォーターマークを従業員のコンピューターのデスクトップに表示します。これを過小評価しないでください。誰かが画面上で携帯電話で写真を撮影し、その写真が流出すると、ウォーターマークを通して誰がいつ撮影したかが一目でわかります。着陸効果は、秘密を漏らそうとする人の頭上にダモクレスの剣がぶら下がっており、非常に威圧的です。
U ディスクと周辺機器の管理と制御: これが本来の漏れ経路です。このシステムは、社内のすべての U ディスクを強制的に「内部暗号化ディスク」にすることができます。コンピュータに不正に挿入された U ディスクは認識されないか、読み取りのみで書き込みはできません。その結果、USB フラッシュ ドライブ、モバイル ハード ドライブ、Bluetooth、さらには携帯電話の充電ケーブルを介してデータをコピーするすべてのパスが完全にブロックされます。
運用動作監査: 暗号化だけで十分だと思いますか?従業員は頻繁にコアサーバーにアクセスし、コードをバッチでエクスポートし、ファイル名を変更して回避しようとします。これらの「計画的な漏れ」の兆候はシステムによってリアルタイムで記録され、アラームがトリガーされます。管理者は、午前 3 時にまだコア データベースをコピーしている人を明確に把握できます。実際の効果は、漏れを防ぐだけでなく、内部の潜在的な「内部ゴースト」の兆候を明らかにすることです。
2. 物理的な隔離とネットワークの遮断

多くの軍事産業や製造工場で使用されている古い方法です。彼らは機密コンピュータのすべての USB ポートを接着剤で封印し、ネットワーク ケーブルを抜き、さらにホスト コンピュータを金属製のキャビネットにロックし、モニタだけを屋外に残しました。この方法は単純で粗雑であり、低コストです。しかし、欠点も明らかです。オフィスの効率は非常に低く、従業員はイントラネットにアクセスするのが困難で、携帯電話で写真を撮ることを妨げられません。これは、少数の主要なポジションにおける極度の機密性のシナリオに適しています。
3. 図面に「電子透かし」や「隠し杭」を埋め込む”
専門的な図面管理ソフトウェアを使用して、DWG および PDF ファイルに目に見えない電子透かしを埋め込みます。図面がインターネットに漏洩すると、誰がバックエンドを介して透かしをダウンロードしたか、さらにはどのプリンタで印刷されたのかを知ることができます。肉眼では発見しにくいいくつかの設計ミスを意図的に図面に埋めるという突飛なトリックもあります。競合他社が入手した図面でこれらのエラーが見つかると、逆に漏れの原因を突き止めることができます。この方法は漏れの原因を追跡するのに適していますが、漏れを積極的に防ぐことはできません。
4. エンタープライズクラウドデスクトップの使用を強制する
すべての従業員にはローカル ホストが割り当てられず、シン クライアントのみが割り当てられます。コードの記述や描画設計はすべてクラウドサーバー上で完結します。ローカル端末は表示および入力デバイスとしてのみ使用されます。 U ディスクとネットワーク ディスクにはアクセスできません。データはまったく公開されておらず、秘密が漏洩する方法はありません。この方法はセキュリティ レベルが最も高くなりますが、非常に高いネットワーク帯域幅と高額なサーバー投資コストが必要になります。一般に、中小企業にはこのような費用を負担する余裕はありません。
5. ドキュメント権限の階層管理
Windows ドメイン コントロールまたは専門的なドキュメント システムを使用して、各フォルダーとファイルに厳密なアクセス許可を設定します。たとえば、一般の開発者はコードを表示することしかできず、ダウンロードすることはできません。;コアアーキテクトにはダウンロードする権利はありますが、公開する権利はありません;ボスだけが復号化する最終的な権利を持っています。「最小特権の原則」を厳格に遵守し、従業員の 90% がコア図面にアクセスできないようにします。この手法は管理プロセスに重点を置いたものですが、法的権限を有する従業員が意図的に機密を漏洩した場合、これを防ぐことはできません。
6. ソフトウェアブラック&ホワイトリスト戦略
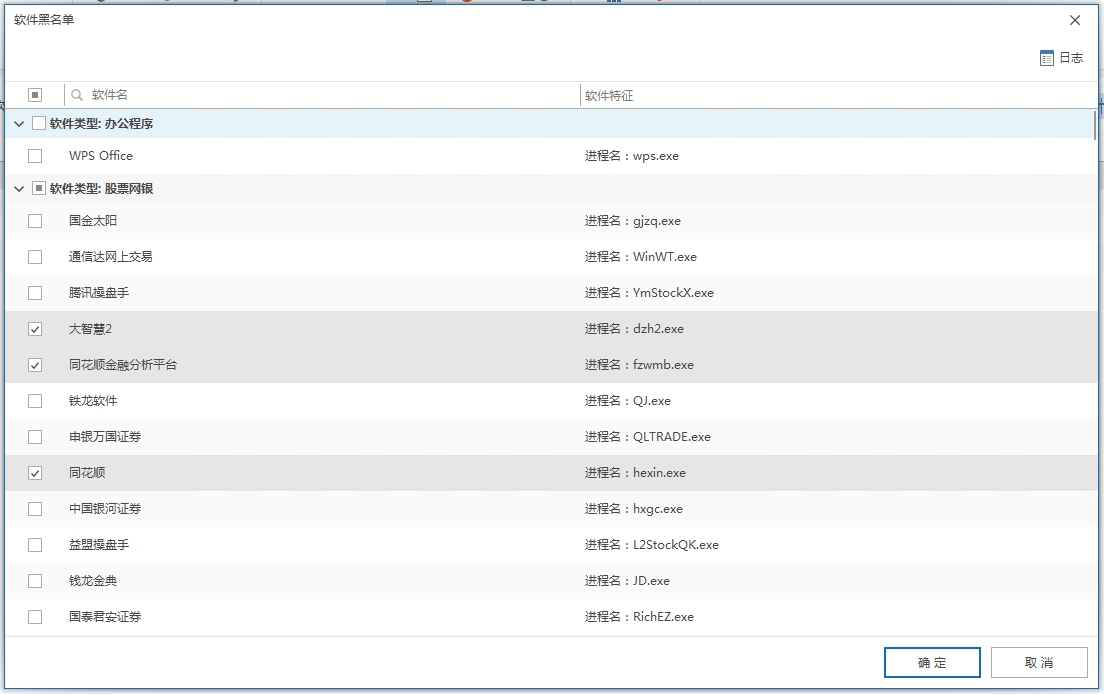
従業員のコンピュータにグループ ポリシーやサードパーティ ツールを使用して WeChat、QQ、および Netdisk クライアントをインストールすることは禁止されています。 DingTalk または Enterprise WeChat のみの使用が許可され、すべてのファイル送信記録が残ります。データを外部に送信する可能性のあるすべての「パイプ」を封鎖します。この方法でほとんどの「取得」リークをブロックできますが、技術的に精通したプログラマになると、コードを使用して GitHub にアップロードしたり、プロキシ ソフトウェアを使用してブロックをバイパスしたりするため、他の手段と組み合わせて使用する必要があります。
7. コアデータの一方向同期
コア ファイル サーバーを構築し、「入力のみで出力はなし」に設定します。従業員はサーバーから描画作業を呼び出すことができますが、変更されたファイルまたは新しく作成されたファイルはローカルにのみ保存でき、サーバーに転送したり送信したりすることはできません。この方法は、コアとなるナレッジ ベースを汚染や漏洩から保護するためによく使用されますが、比較的厳格であり、共同で頻繁に更新を行う必要がある研究開発チームには適していません。
8. 辞任引継ぎ監査と競業避止契約
退職した従業員のすべてのコンピュータは、IT 部門による完全なハードディスク イメージとファイルの監査を受ける必要があります。違法コピーが発見された場合には、直接競業禁止契約を締結し、責任を追及させていただきます。この方法は一種の「転落後の清算」であり、従業員が退職前にリスクを検討できるため、大きな抑止力となる。ただし、その後の責任追及のコストが高くつくことと、相手にデータが流れてしまった場合にはすでに損失が発生していることがデメリットです。
9. ネットワーク出力データパケットの詳細な検査

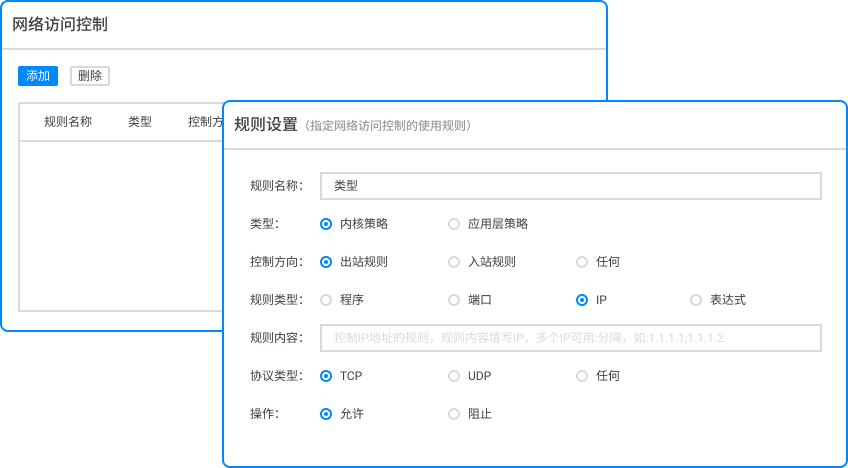
企業のネットワーク出口にハードウェア ファイアウォールまたは動作管理デバイスを導入して、すべての発信データ パケットのコンテンツ識別を実行します。たとえば、誰かが HTTP 経由で大きなファイルをアップロードしたことが検出された場合、または電子メールの添付ファイルに「ソース コード」や「設計計画」などの機密用語が含まれている場合、システムは接続を直接ブロックして警告します。この方法はデータ流出の最後の扉を守るためのものですが、暗号化された圧縮パッケージやHTTPS暗号化トラフィックの場合、識別能力が大幅に低下します。
10. 全従業員に対する機密保持トレーニングと報告メカニズム
この「ソフトな方法」を過小評価しないでください。漏洩事件については定期的に見直しを行っており、元同僚が図面複写で有罪判決を受けた裁判のビデオを従業員が自分の目で見ることができます。秘密を漏らしたい人が常に「周りの同僚が上司かもしれない」という緊張状態に陥るよう、高額な内部通報報酬の仕組みを確立する。これは最も低コストで最も広い範囲をカバーする方法ですが、唯一の防御線として使用することはできません。効果を発揮するには、技術的手段と組み合わせる必要があります。
この記事の出典:Enterprise Information Security Alliance、中国情報漏洩防止技術セミナー
リードライター: チェン・グオドン
担当編集:リウ・ミン
最終更新日: 2026 年 3 月 25 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

