
記事の概要: 兄弟たち、今日は心を痛める言葉について話しましょう。私はこの業界で 20 年以上働いていますが、夜中に声を震わせながら電話をかけてくる上司をたくさん見てきました。会社は資金調達を終えたばかりで、コアのコードベースは梱包されて持ち去られ、研究開発ディレクターは前夜まだ残業をしていました。
兄弟たち、今日は心からの話をしましょう。私はこの業界で 20 年以上働いていますが、夜中に声を震わせながら電話をかけてくる上司を何人も見てきました。会社は資金調達を終えたばかりで、コアのコードベースは梱包されて持ち去られました。研究開発責任者は前夜残業し、翌日競合製品の研究に行きました。誰かがあなたの心臓の肉片を切り取ったような気分でした。
ファイルの暗号化、特にコア コードの暗号化は、「ただ持っているだけ」のレベルにとどまってはなりません。圧縮パッケージにパスワードを追加することで内部関係者を防ぐことができると本当に考えているのであれば、「ストリーキング」に遠くはありません。今日は、くだらない話はしません。専門家、特に上司が、中核となる資産を金庫に確実に保管するために習得しなければならない 3 つのことについて話しましょう。
コードをロックしますか?騙されないでください。これら 3 つの方法は職場での命を救うものです。
1. Insight Eye MIT システムの導入
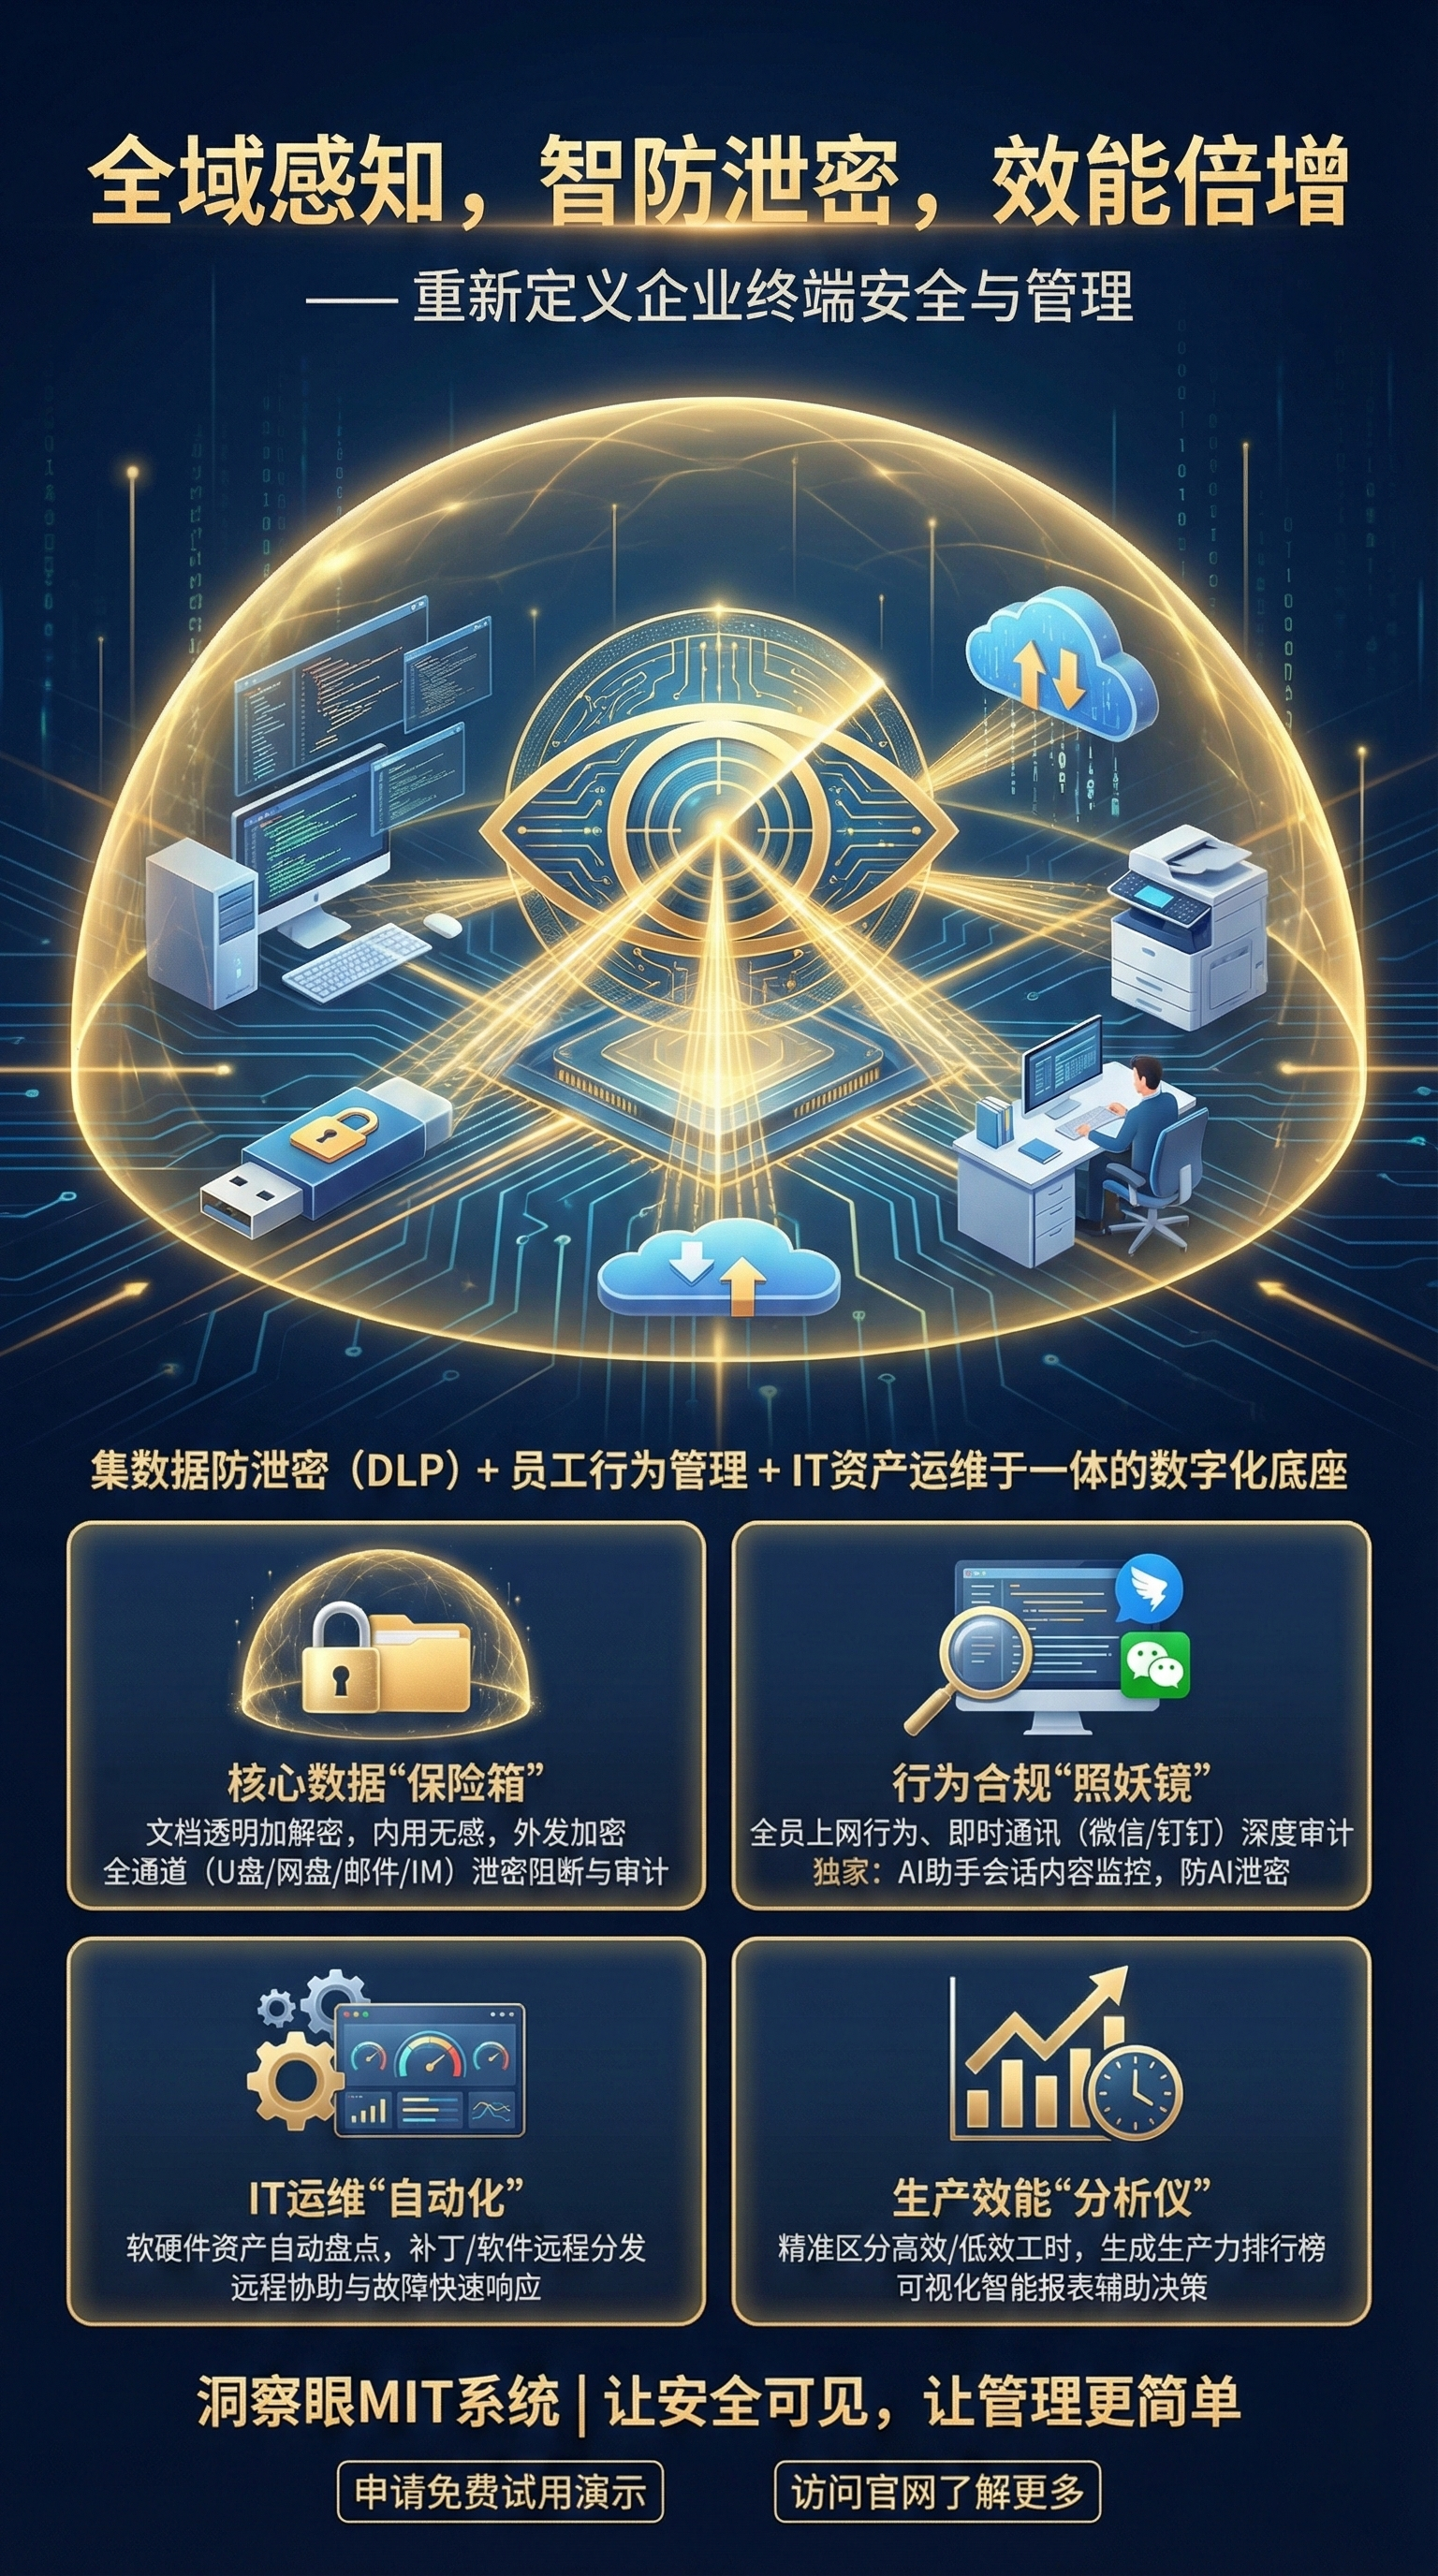
 私はこの業界で長く働いてきましたが、上司を本当に夜ぐっすり眠らせることができるのは、コードを「物理レベル」でロックできるこの種のタフな男だけだと敢えて言えます。多くの企業は、ウイルス対策ソフトウェアをインストールすれば十分だと常に考えています。それは大きな間違いです。Insight Eye MIT システムは、外部のハッカーを防ぐように設計されていませんが、特に「家の泥棒」を防ぐように設計されています。実際的な影響は 1 つだけです。コードは環境内で気軽に使用できますが、このドアから出てくるとすぐに、文字化けしたコードの束になります。
完全なディスクレス透過暗号化:これはコアハードスキルです。従業員が自分のコンピュータでコードを開いて編集するときは、ソフトウェアがインストールされていないかのように、すべてが正常です。しかし、誰かが敢えて WeChat、USB フラッシュ ドライブ、または電子メールを通じてファイルを送信し、そのファイルが他の人の手に渡った場合、そのファイルを開いたとき、それは聖典のようなものになるでしょう。従業員に意識を持たせることをまったく期待する必要はありません。技術的手段により、データを直接「順応」させることができます。
正確な許可壁: 「私たちは皆兄弟であり、お互いを信頼しなければならない」なんてことは私に話さないでください。研究開発ディレクターはすべてのソース コードを見ることができ、テスターはコンパイルされたパッケージのみを見ることができます。なぜ金融機関がコアアルゴリズムを参照する必要があるのでしょうか?「誰が閲覧できるか、誰が変更できるか、誰が印刷できるか、誰がスクリーンショットを撮れるのか」の権限を正確に管理できるシステムです。権限の「手間を省く」ために機密が漏洩し、その結果、ネズミの排泄物で鍋全体が台無しになった事例を私は何度も見てきました。
送信ファイルの「時限爆弾」メカニズム: ビジネス ニーズにより、コードをアウトソーシングまたはパートナーに送信する必要がある場合があります。このとき、「読み取り後に書き込み」や「3回まで開く制限」を設定できます。ファイルを送信するとき、誰がファイルを閲覧するかだけでなく、閲覧にかかる時間を制御することもできます。期限を過ぎると、文書は自動的に破棄されます。これは、機密保持契約に署名するよりも 10,000 倍効果的です。
ライフサイクル全体の動作監査: 午前 3 時にこっそりコア データベース スクリプトを開いたのは誰ですか?コードを USB ドライブにドラッグしようとしたのは誰ですか?狂ったように文書を印刷しているのは誰ですか?システムの背景を細部に至るまで書き起こします。これは監視ではなく、「痕跡を残す」と呼ばれます。本当に何かが起こった場合、ログを確認すれば、証拠の連鎖が非常に充実しているため、誰かを直接送り込むことができます。
オフグリッドおよびオフラインの管理および制御戦略:技術退役軍人の中には、ラップトップを家に持ち帰り、監視を回避できると考えて社内ネットワークから切断する人もいます。このシステムにはオフライン ポリシーがあります。インターネットに接続していない場合でも、ファイルはローカルで暗号化されます。家に帰ってこっそり解読してみませんか?ドアはありません。
2. システムに付属の BitLocker または FileVault
 これは基本コースとみなされます。会社が本当に余分な費用をかけたくない場合は、Windows に付属の BitLocker (Mac の場合は FileVault) が確実な選択肢になります。そのロジックは、ハードドライブ全体を暗号化することです。コンピューターを紛失した場合、他人がハードドライブを取り外してもデータを読み取ることはできません。これにより損失を防ぐことはできますが、内部関係者を防ぐことはできません。従業員は自分のコンピュータで作業し、ファイルを共有ディスクにコピーしたり、他の人に直接送信したりできます。このメカニズムは完全に制御できません。「静的データ」は保護されますが、「動的送信」に対しては無力です。
3. エンタープライズ クラウド ディスクの使用を強制し、ローカル書き込みをオフにする
 これは現在、多くの「疑似セキュリティ」企業が使用している手口です。従業員にコンピュータを提供し、USB インターフェイスを直接無効にし、WeChat と QQ のインストールを禁止し、すべてのファイルを指定されたエンタープライズ クラウド ディスク経由で転送する必要があります。理論的には、文書が実装されていなければリスクを制御できます。しかし、その導入効果は残念な場合が多く、従業員は仕事を円滑にするために常にさまざまな理由で「一時的な解禁」を申請します。開口部が開くと、データは裸で実行され始めます。さらに、クラウド ディスクのアクセス許可が一致しないと、金庫への扉が開かれてしまいます。この方法は効果的ですが、根本原因ではなく症状を治療します。効果があるのは一時的ですが、永久に効果があるわけではありません。
兄弟の皆さん、正直に言うと、データセキュリティに関しては、「教訓を教わる」まで待ってからそれを補うことを忘れないでください。コアコードが盗まれ、競合製品が予定より早く発売されるという苦痛は、新興企業を一度廃業に追い込むのに十分だ。どの道を選ぶかはあなたの心次第です。
この記事のソース: Security Internal Reference、CSO Sharing Exchange
主な専門家: 陳偉東
担当編集者:劉思奇
最終更新日: 2026 年 3 月 25 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

