
記事の概要: 夜眠れないとき、私が考えていたのは、明日契約するオーダーのことではなく、先月辞めたばかりのコア開発者のことでした。ところで、彼のコンピュータにあった数百万行のコアコードは持ち去られたのでしょうか?これは私が警戒しているわけではありません。
夜眠れないとき、私が考えていたのは、明日契約するオーダーではなく、先月辞めたばかりのコア開発者のことでした。ところで、彼のコンピュータにあった数百万行のコアコードは持ち去られたのでしょうか?私は警戒しているわけではありません。私はこの業界に何十年も携わっており、このような状況を何度も見てきました。コードはあなたの生命線です。文書が漏洩すると、少なくとも競合製品に機能がコピーされ、最悪の場合、会社の基盤が破壊されてしまいます。今日は、くだらない話はしません。これらの重要なファイル、特に企業ユーザーに適したファイルに「鉄のロック」をかける方法について話しましょう。
コアコードをロックするには、罰金や叱責に加えて、上司が知っておくべき 8 つの強力な方法
1. Insight Eye MIT システムの導入
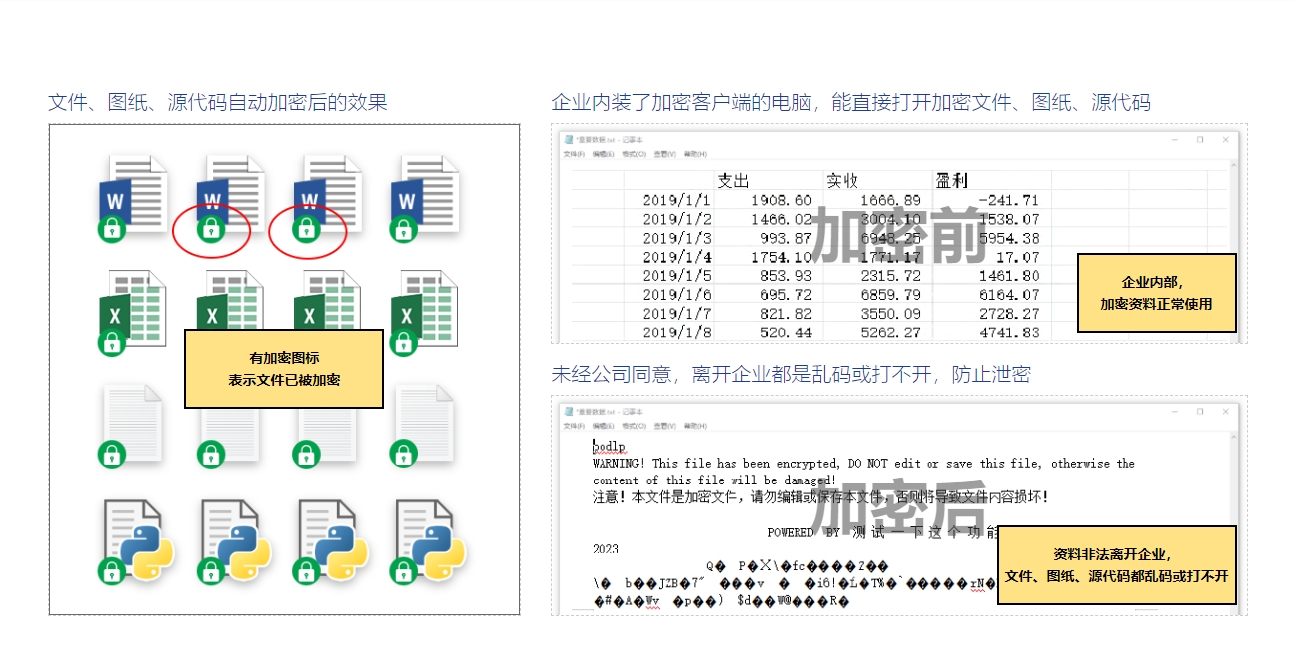
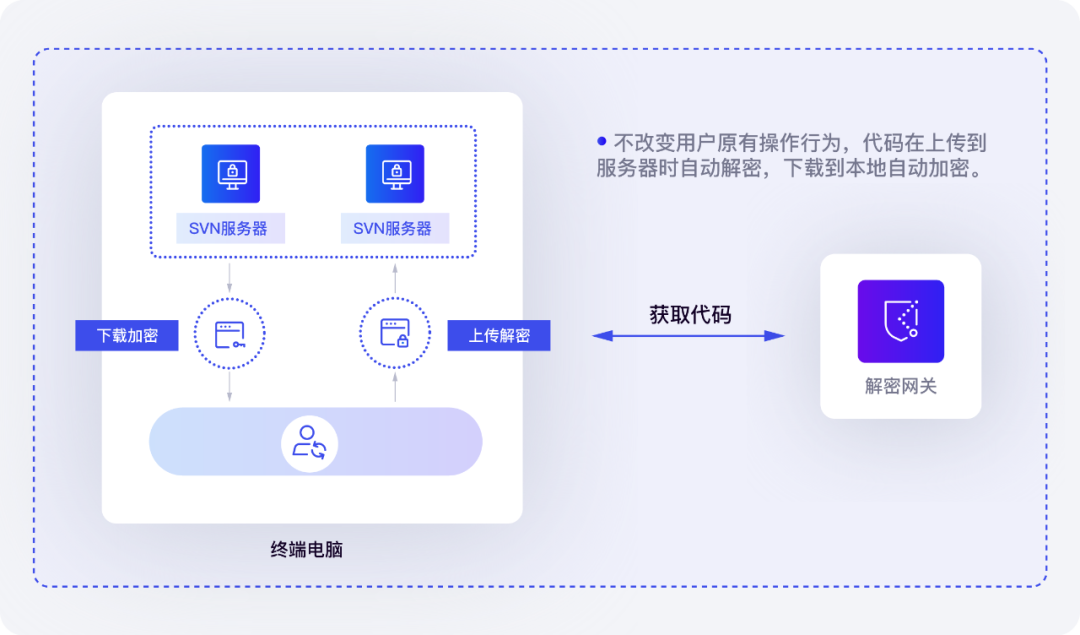
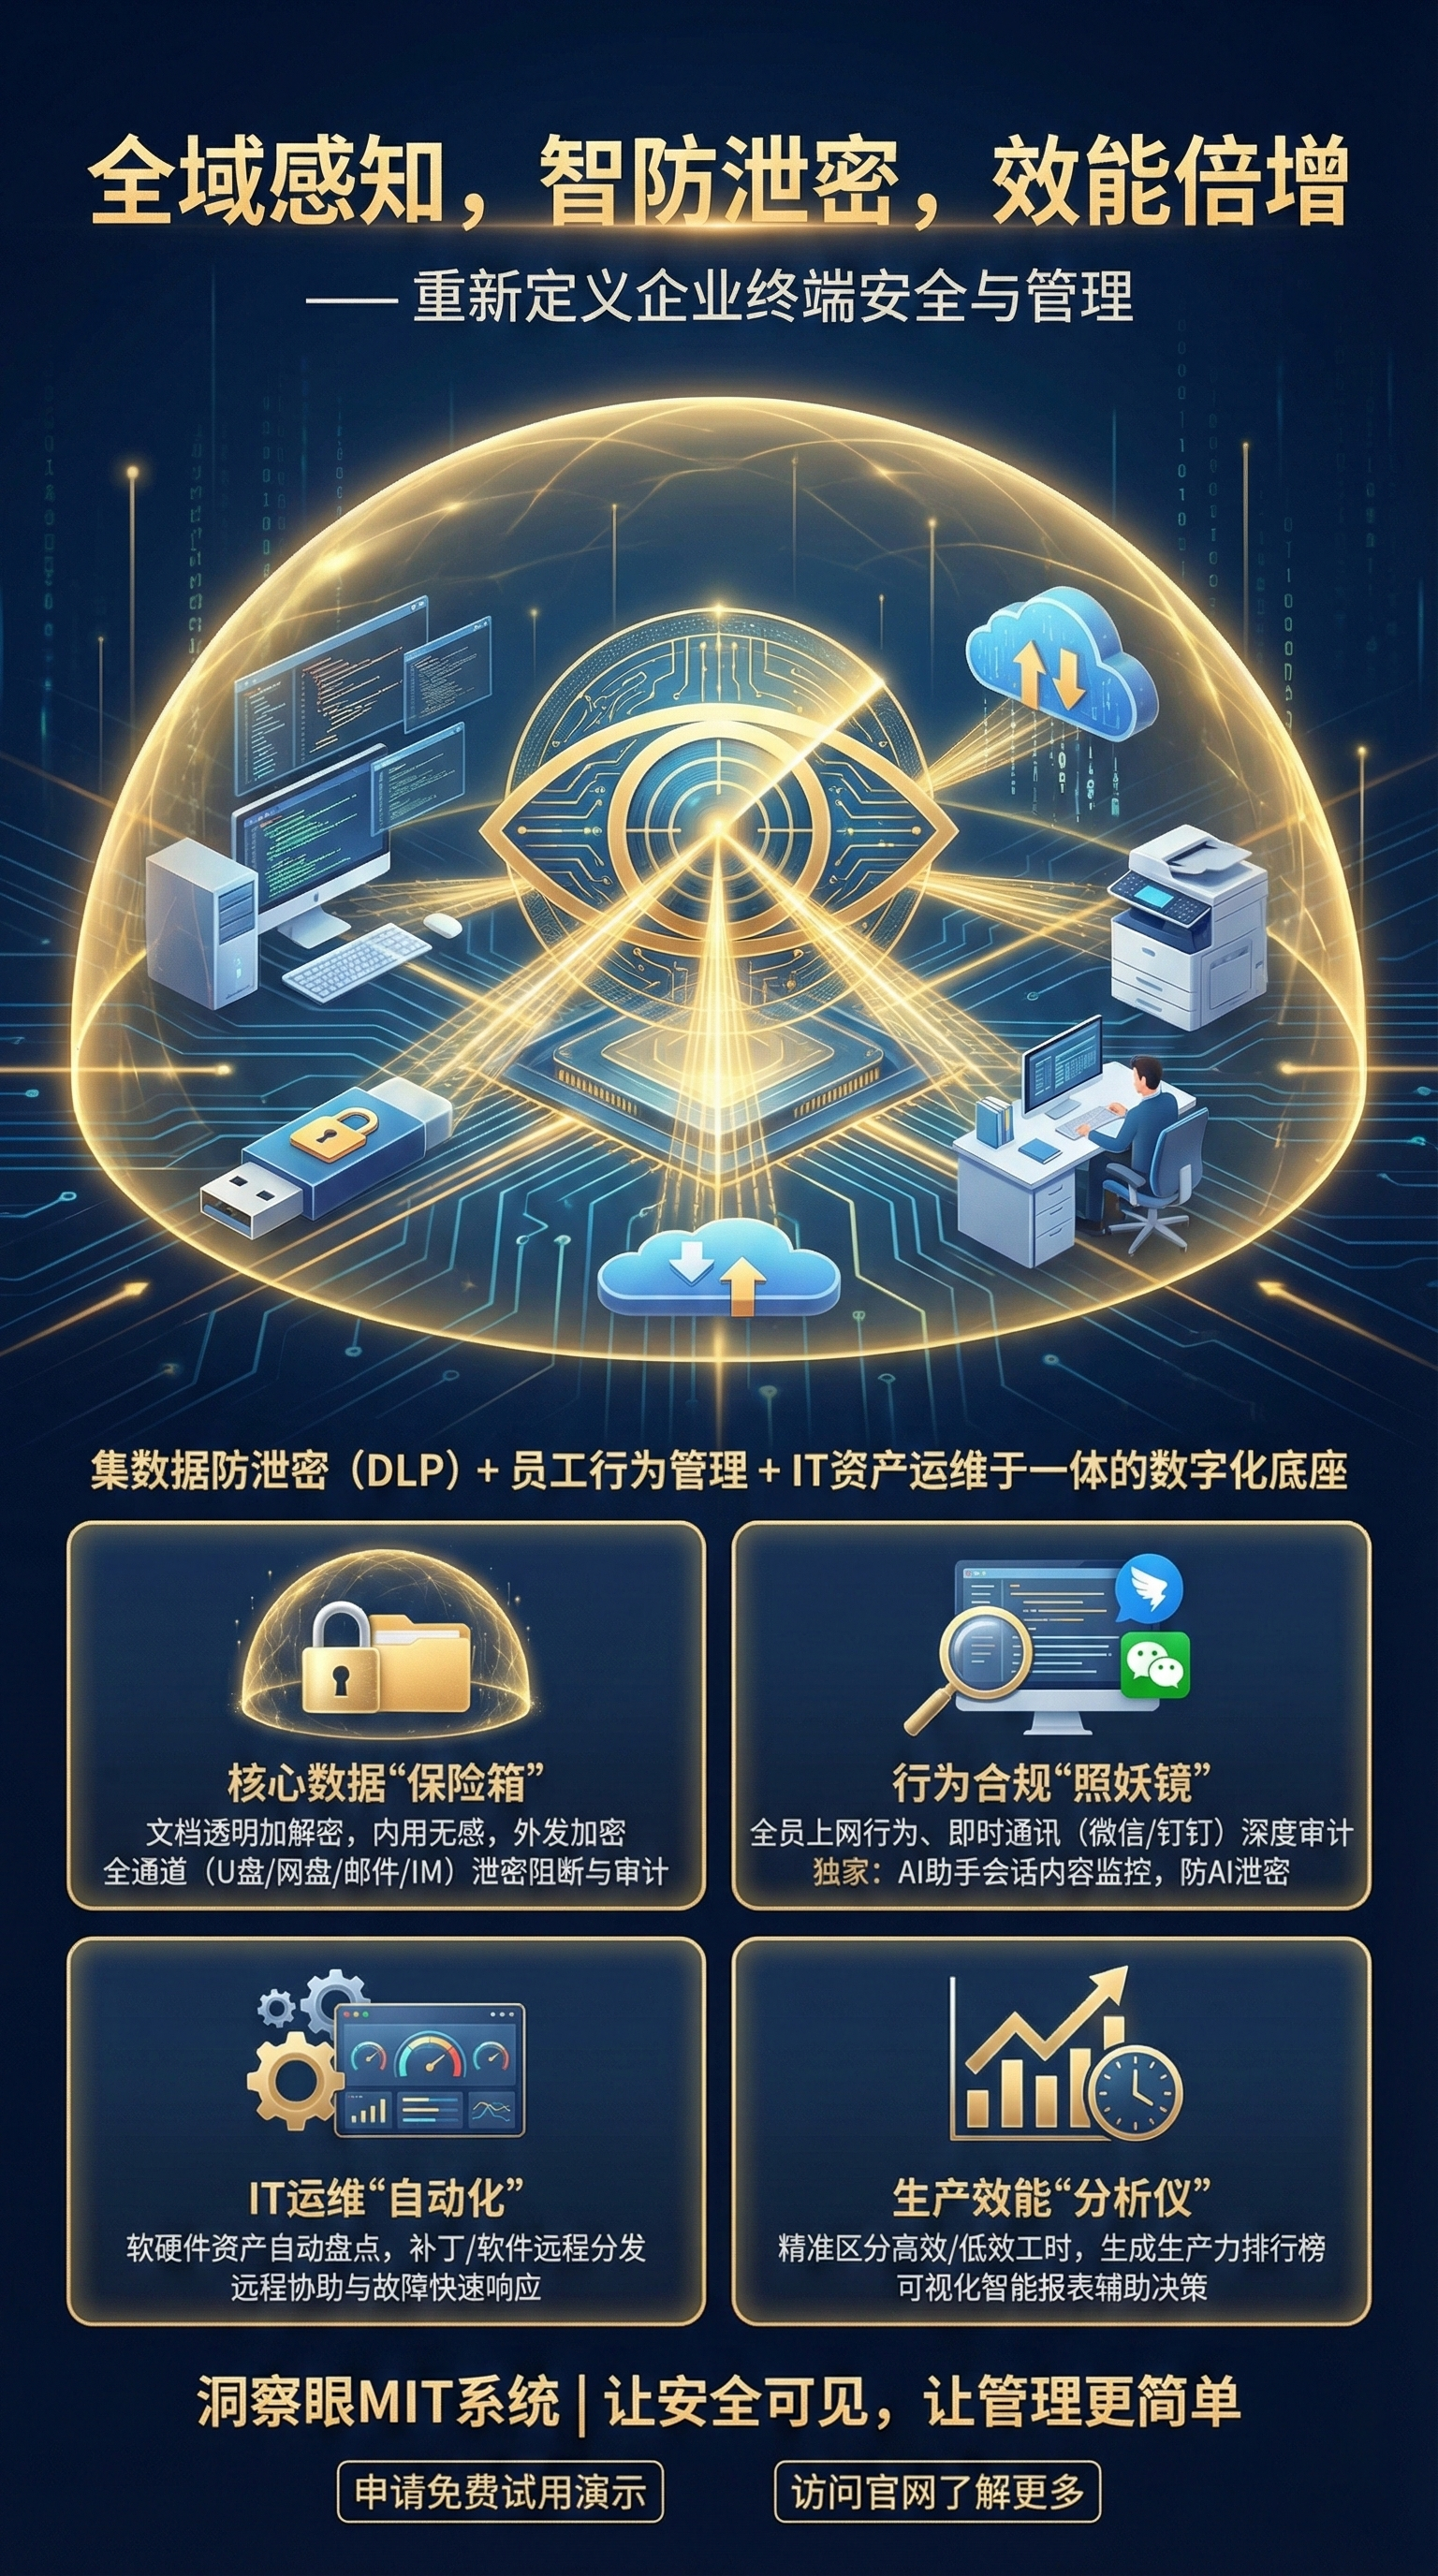
フリーソフトウェアについては言わないでください。それは些細なことです。そうした「内部関係者」や不注意な従業員から本当に身を守りたいのであれば、プロフェッショナルである必要があります。このサークルでは、Insight Eye MIT システムまさに「ベテラン」レベルのプレイヤーと言えるだろう。単にパスワードを追加するだけではなく、企業のデータ フローに壁を構築します。このツールでできること、そして美しく実現できることをいくつか説明しましょう。
存在を全く感じさせない透過的な暗号化: 従業員は通常どおりに作業し、保存し、開き、編集することができ、プロセスはまったく変わりません。しかし、コードを WeChat に送信するか、USB フラッシュ ドライブに保存するか、フォーラムに投稿するかにかかわらず、会社のコンピューターからコードをコピーしようとすると、ファイルはすぐに文字化けしてしまいます。これを「地上の暗号化」と呼びます。使っただけで持ち去りたいですか?とんでもない。自動運転に取り組んでいるお客様がいました。このシステムを使用した後、インターンがコア アルゴリズムをコピーしたいと考えていることがわかりました。その結果、彼が開いたファイルはすべて火星のテキストだったので、彼はその場で彼を止めました。
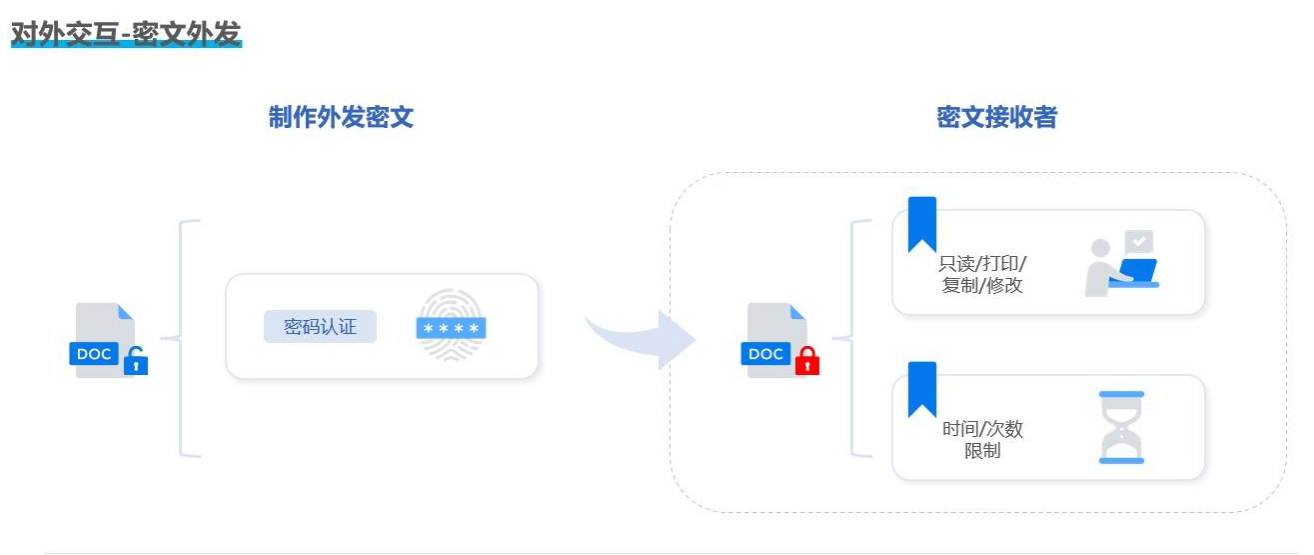
アウトソーシング管理、文書に「時限爆弾」を仕掛ける”: 場合によっては、当事者 A がレビューのためにソース コードを見ることを要求し、ソース コードなしではやっていけないことがあります。このシステムを使用すると、「制御された送信パッケージ」を生成できます。ファイルを相手に送信した後、誰がそのファイルを開くことができるか、どのくらいの期間閲覧できるか、印刷できるかどうか、スクリーンショットを撮ることができるかどうかを制御できます。映画のスパイ共同作業のように、ファイルも 3 回開くと自動的に破棄されます。これは機密保持契約に署名するよりもはるかに効果的です。
完全なライフサイクル監査により、誰がコードに触れたかが一目でわかります: 何かが起こるまで監視ビデオをチェックしないでください。遅すぎます。バックグラウンドでは、誰が、いつ、どのコンピュータ上で、どの機密ファイルにアクセスしたか、どの U ディスクにコピーしようとしたかを正確に記録できます。深夜に履歴プロジェクトを一括コピーするなど、異常な動作が発生すると、システムは直接アラームをポップアップ表示してリスクを回避します。
ポートとデバイスの管理と制御、物理チャネルのブロック: 多くの人は、ハッカーがリモートからアクセスすると考えています。実際、漏洩のほとんどは USB ディスクのコピーと Bluetooth 送信によって引き起こされます。このシステムは、USB ポート、Bluetooth、ネットワーク カード、さらには光学式ドライブを直接管理します。プライベート USB フラッシュ ドライブを挿入しても、コンピュータはそれを認識しません。管理者が許可した「暗号化USBメモリー」のみ使用可能です。「他人を利用する」という考えを物理的に止めます。
遠隔データ消去、最後の手段: 従業員がラップトップを紛失したり、退職時にコンピューターを渡さないという不正行為をした場合、バックグラウンドでワンクリックで指示を出すことができ、そのコンピューター内のすべての重要なデータは即座に「自己破壊」され、役に立たないバイナリの束に変わります。この機能は、従業員が現場で働いたり出張したりすることが多い研究開発チームにとっては救世主です。
2. システムに付属の BitLocker (または FileVault)

これは、Windows および Mac システムに付属する「フルディスク暗号化」機能です。そのロジックは単純です。コンピューターを紛失した場合、他の人がハードドライブを取り外してもデータを読み取ることはできません。操作は複雑ではありません。システム設定で「デバイスの暗号化」または BitLocker を見つけ、ウィザードに従って有効にするだけです。しかし、これには致命的な弱点があります。それはコンピュータの損失からのみ保護するものであり、内部関係者によるものではありません。従業員が会社に通常どおりログインしている場合でも、ファイルを開いて通常どおりに送信できます。内部のアクティブリークを防ぐため、これは単なる飾りです。
3. 圧縮パッケージに「先祖のパスワード」を追加します。”
コードを ZIP または RAR パッケージに圧縮し、パスワードを設定して送信します。この方法はシンプルであり、IT に従事している人に適しています。しかし、これにはいくつかの落とし穴があります。パスワードを他のチャネル (SMS、WeChat) を通じて相手に伝える必要があり、漏洩のリスクが高まります。;ブルートフォースクラッキングツールはどこにでもあり、わずかに弱いパスワードであればわずか数分で見つけられます。最も恐ろしいのは、これが完全に「悪人ではなく紳士を守るため」だということだ。送信プロセス中の一時的なサポートにのみ適しています。核となる資産を保護するためにそれに依存したい場合、それは戦場で紙の盾を使用するのと何ら変わりません。
4. PDF仮想印刷+許可パスワード
ソースコードをPDFに生成し、Adobe Acrobatなどの専門ソフトで「文書を開くパスワード」と「許可パスワード」を設定します。相手によるテキストの変更、印刷、コピーを制限できます。この方法は、設計ドキュメントや API インターフェイスの説明を当事者 A に示すようなシナリオに適しています。しかし、相手がそのつもりであれば、スクリーンショットを撮って OCR ソフトを使って特定すれば、これらの制限は即座に破られます。本質的には、根本原因ではなく症状を治療することになります。
5. エンタープライズレベルのクラウドディスクの共有 (民営化された展開)
企業がプライベートに展開したエンタープライズ クラウド ディスクを持っている場合は、その「外部リンク共有」機能を使用できます。抽出コードや有効期間を設定し、アクセス回数を制限することもできます。アクセスログが残るため、WeChatを使って直接ファイルを転送するよりも安全です。しかし、問題も明らかです。クラウド ディスク内のファイル自体はクリア テキストです。管理者権限を取得されたり、アカウントが盗まれたりすると、ウェアハウス全体が乗っ取られてしまいます。
6. ハードウェア暗号化USBディスク
物理数字キーボードを備えたハードウェア暗号化 USB フラッシュ ドライブをコア バックボーンに発行します。USB フラッシュドライブ自体にはパスワードが設定されています。コンピュータに接続するときは、認識される前に正しいパスワードを押す必要があります。高級品には自爆機能を備えたものもあります。パスワードを10回連続で間違えると、データは自動的に消去されます。これは、非常に大規模なコード ベースを物理的に移動するシナリオに適しています。欠点は、コストが高く、ロックが解除された状態で従業員のコンピュータに USB フラッシュ ドライブが挿入されると、データを他の場所に簡単にコピーできるため、根本的な原因を解決できないことです。
7. ドメイン制御戦略 (AD ドメイン) + 権限の絞り込み
会社が Windows ドメイン環境をセットアップしている場合は、グループ ポリシー (AD) を使用して共有フォルダーのアクセス許可を最大化できます。たとえば、運用保守グループのみが読み取り可能、チーム リーダーのみが書き込み可能、その他は読み取りのみ可能です。これにより、従業員が誤って削除したり、許可なくアクセスしたりすることを防ぎます。しかし、最大の抜け穴は、この人が「読み取り」権限を持っている限り、その読み取り権限を使用してコードを開いて、独自の方法でコピーできることです。ドメイン制御では「読み取り後の動作」を制御することはできません。
8. 物理的隔離 + 非接続型開発
これは最も原始的で極端な方法です。コア コードが配置されているコンピューターはインターネットに接続されておらず、USB デバイスも接続されておらず、光学式ドライブさえもブロックされています。開発者がコードを書き込む場合は、専任担当者によるレビューに合格し、書き込まれた CD または特殊な一方向インポート デバイスを使用する必要があります。このトリックは軍事産業や秘密関連部隊でよく使われます。しかし効率を追求するインターネット企業にとって、これを実現するのはほぼ不可能だ。開発効率は最低レベルに落ち、人は来なくなります。「泥棒を防ぐために家を取り壊す」ゲームプレイです。
この記事の出典: エンタープライズ データ セキュリティ防衛研究所、内部リスク管理実践ホワイト ペーパー
リードライター: チェン・グオドン
担当編集者:李万清
最終更新日: 2026 年 3 月 26 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

