
記事の概要: 午前 3 時に、R&D ディレクターが電話であなたをベッドから引きずり出します。「社長、私たちが開発したばかりのコア アルゴリズムは、退職したばかりのエンジニアによって完全にコピーされました。彼は明日仕事に行きます。” このシナリオでは、ここにいるすべてのボスが
午前 3 時に、R&D ディレクターが電話であなたをベッドから引きずり出します。「社長、私たちが開発したばかりのコア アルゴリズムは、辞めたばかりのエンジニアによって完全にコピーされました。彼は明日仕事に行きます。” ここにいる上司のうち、この種のシナリオを経験したことがない人は何人いるでしょうか?コード、図面、事業計画、これらのデジタル資産は企業の生命線です。しかし、生命線は従業員のコンピューターにあります。USB フラッシュ ドライブ、電子メール、さらにはスクリーンショットで持ち去られる、鍵がかかっていない金庫のようなものです。今日は、20 年以上データ漏洩防止の分野で熱心に取り組んできた老人として、最も下品な言葉と最も実践的な方法を使用して、ドキュメントを暗号化する方法についてお話します。
上司必見!主要なドキュメントを暗号化するための 3 つの強力な方法。コードが盗まれた後で後悔しないでください。
1. Insight Eye MIT システムの展開
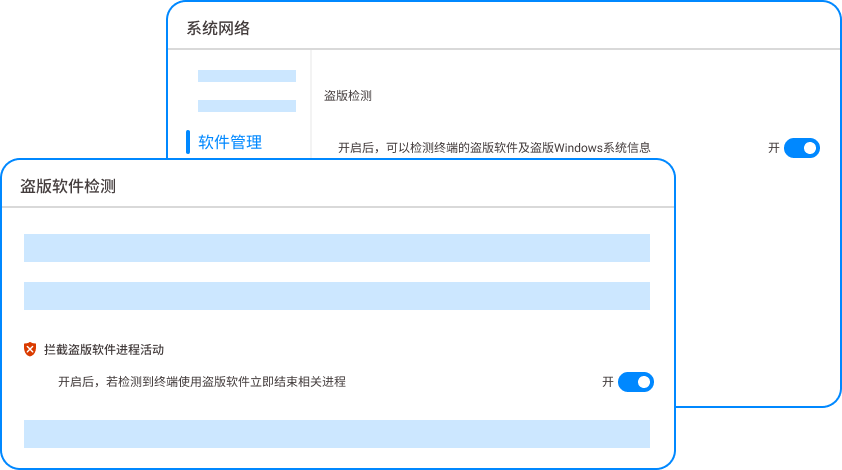 従業員の意識については言わないでください。利益の前では、人間の本性は試練に耐えられません。企業のセキュリティを実現するには、技術的手段を使用して裏道を遮断する必要があります。Insight Eye MIT システムは、私がこれまで見てきた「コアコード恐怖症」の上司にとって最も適したソリューションです。単にパスワードを追加するだけではなく、研究開発環境全体に「デジタル鉄樽アレイ」を提供します。
透過的な暗号化、従業員には手がかりがなく、秘密を漏らす方法はありません 従業員は通常どおりに動作し、通常と同じようにダブルクリックして開き、変更し、保存します。しかし、誰かがそのファイルを社内環境の外にドラッグしようとすると、それが WeChat に送信する場合でも、USB フラッシュ ドライブに保存する場合でも、ネットワーク ドライブにアップロードする場合でも、ファイルは即座に誰も理解できない文字化けの塊に変わります。この戦略は「暗号化は実際のビジネスを妨げないが、秘密の漏洩は困難である」と呼ばれるもので、従業員が「他人を利用する」可能性を根本的に阻止します。
外注管理、発送した書類の「取り消し」も可能” パートナーがインターフェース文書を必要としている場合、それを送信する必要がありますか?二次拡散が怖いです。;送らないと取引ができません。Insight MIT システムを使用すると、「制御された送信パッケージ」を生成できます。相手にファイルを送信するときも、開く回数や有効期限を設定したり、印刷を禁止したりすることができ、相手がファイルを開いた瞬間にバックグラウンドで表示することもできます。連携が終了した場合は、リモートから直接破棄できるため、速達よりも簡単です。
クリップボードとスクリーンショットの制御、最後の「写真撮影パーティー」をブロック” 社員の中には、暗号が開けないから携帯電話で本社の写真を撮ればいいじゃないかと、ひねくれた考えをしている人もいるではないですか。このシステムは、仮想デスクトップおよびリモート デスクトップでのスクリーンショット機能を直接無効にし、写真撮影動作を検出して早期警告をトリガーすることもできます。これを過小評価しないでください。多くのコアコードが漏洩しており、最後のステップがここで行き詰まっています。
退職データの完全な監査により、「有償削除」は過去のものになります 従業員が退職してから退職するまで、今月は漏洩のピーク期間となります。Insight MIT システムは、退職する従業員を自動的にマークし、すべての文書操作を完全にバックアップおよび監査します。コピー、印刷、削除された内容は常に背景に表示されます。かつて、ある顧客はこの機能を利用して、従業員が退職する前にサーバー ログを一括で削除しようとする悪意のある試みを阻止することに成功しました。
許可を最小限に抑え、好奇心に猫を殺す機会を与えないでください。 研究開発責任者はコード全体を見ることができますが、一般のプログラマーは自分が担当するモジュールしか見ることができません。システムは位置に基づいてドキュメントのアクセス許可を動的に割り当て、コア アルゴリズム ライブラリには特定の開発マシンのみがアクセスできます。このアプローチにより、「インサイダー」がポジションを通じてコア資産を盗むという最大のリスクが遮断されます。
2. エンタープライズグレードの「サンドボックス」分離ソフトウェアを使用する
 フルディスク暗号化を導入するのが多すぎると感じる場合は、「Golden Shield Sandbox」などの仮想環境ソフトウェアを試してみるのもいいでしょう。原則は非常に単純で、従業員のコンピュータ用に「ワークスペース」を分離し、すべての主要ドキュメントはこのサンドボックス内でのみ開いて編集できます。コピーしたいですか?ドアはなく、データはサンドボックスの境界をまったく越えることができません。導入効果は、従業員のコンピュータに追加の「エンチャント」層が存在することです。 Office ソフトウェアはサンドボックス内のファイルのみを処理でき、個人用チャット ソフトウェアはコア コードにアクセスできません。欠点は、互換性の問題が時々発生することです。たとえば、一部のプロフェッショナルな設計ソフトウェアはサンドボックス内で動作が遅くなったり、ドライバーの競合によりブルー スクリーンが発生したりするため、IT 担当者はチューニングにエネルギーを費やす必要があります。
3. ファイル暗号化のためにハードウェア情報を強制的にバインドする
 小規模なチームや特定の部門に適した「愚かな方法」もあります。「Hard Encryption Guard」などのツールを使用して、暗号化キーをコンピュータのハードドライブのシリアル番号とMACアドレスにバインドします。生成されたファイルは、許可されたコンピュータでのみ開くことができます。別のコンピューターを変更するのは大変なことです。導入効果は優れており、金融データやコアアルゴリズムライブラリなど「狭い範囲でしか流通しない」資産に特に適しています。しかし、欠点も明らかです。ハードウェアが損傷したり、コンピュータが交換されたりすると、ファイルの回復プロセスは非常に面倒で、データが完全に失われる可能性もあります。さらに、管理は非常に原始的です。従業員がメモリースティックを変更した場合でも、暗号化ポリシーが無効になる可能性があり、管理者による再認証が必要となり、運用と保守に多大な労力がかかります。
データ セキュリティ業界で長年働いてきた私は、あるパターンを発見しました。インシデントが発生する前はシステムが高価だと思っていましたが、インシデントが発生した後はコア コードがさらに高価であることがわかりました。「ドキュメントを暗号化する方法」について質問する前に、競合製品がソース コードとともに市場に投入されるまで待ってはいけません。今回挙げた方法の中から、チームの規模と予算に応じて、最適な睡眠が得られる方法を選択することをお勧めします。
この記事の出典: Enterprise Data Security Alliance、CSO 開発センター
主な専門家: Li Jianjun
担当編集者:王海燕
最終更新日: 2026 年 3 月 26 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

