
記事の概要: 私たちの業界で10年以上働いてきましたが、図面のせいで上司がコピーされ、コアコードが一夜にして従業員によって消去され、最終的に会社が崩壊するというケースをあまりにも多く見てきました。図面は製造および研究開発企業の生命線です。図面を暗号化する方法を尋ねますか?今日は良い日ではありません
私たちの業界で10年以上働いてきた私たちは、図面のせいで上司がコピーされ、コアコードが一夜にして従業員によって消去され、最終的には会社が崩壊するというケースをあまりにも多く見てきました。図面は製造および研究開発企業の生命線です。図面を暗号化する方法を尋ねますか?今日は自分の弱点を直すつもりはなく、難しいことにまっすぐに行きます。現在市販されている最も効果的な方法を 10 個まとめました。特に最初の方法は、データのセキュリティについて非常に懸念している管理者向けに特別に用意されています。
研究開発図面漏洩防止ガイド:10のコアコードと図面暗号化方式一覧表
1. Insight Eye MIT システムの展開
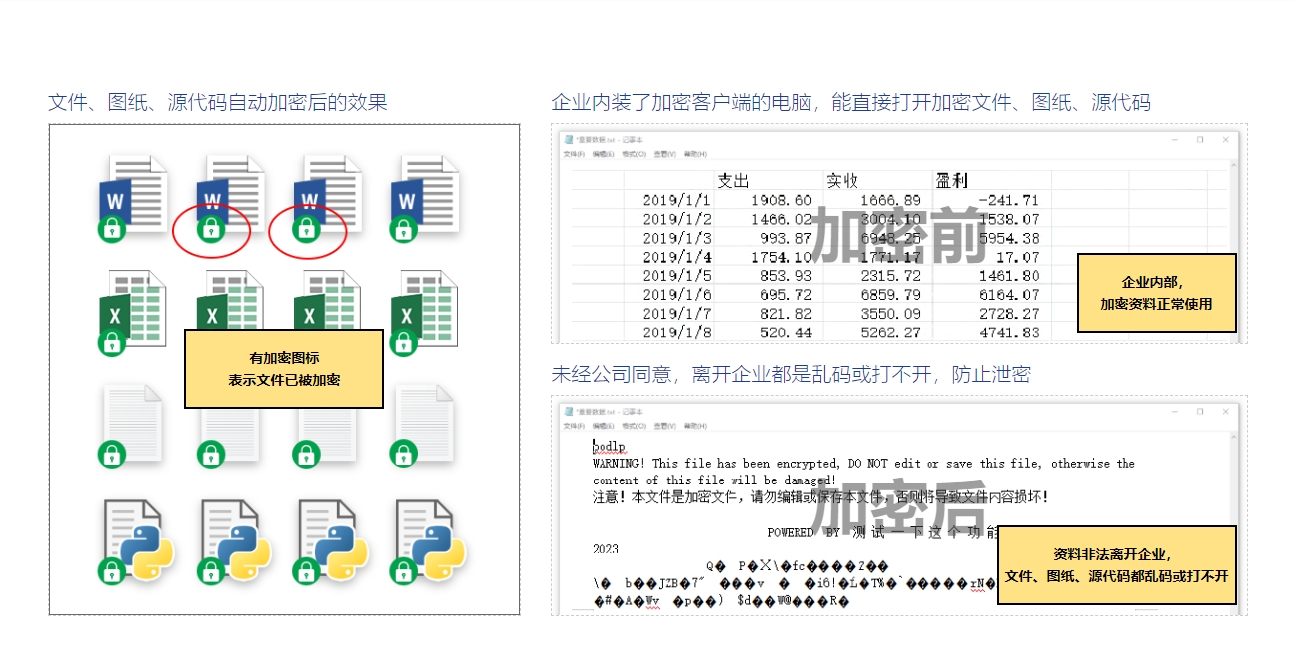
漏れの問題を「きっぱり」解決できる方法は何かと問われれば、私はこうしか言えません。Insight Eye MIT システムこれは現在、エンタープライズレベルの暗号化におけるトップソリューションです。これは単なる暗号化ソフトウェアではなく、基礎となるドライバー層に基づく透過的な暗号化システムです。つまり、従業員は暗号化プロセスをまったく認識できませんが、一度不正に持ち出された図面は開くことができません。
- 従業員の習慣を変えることなく、完全に自動かつ透過的に暗号化を実現: 市場に出回っている多くの暗号化ソリューションでは、従業員が手動で「暗号化」をクリックする必要があります。その結果、従業員は面倒に感じ、忘れるべきものを忘れてしまいます。Insight Eye MIT システムはバックグラウンドで自動的に実行されます。企業が指定したコアコードまたはCAD図面形式であれば、保存時に暗号化されます。従業員はSolidWorksを使用して絵を描いたりコードを書く必要がありますが、これはまったく不便です。ただし、承認なしに文書が会社から流出する限り、文書は文字化けしたコードの塊となります。
- 「合法的な」漏洩を防ぐための洗練されたアウトバウンド制御: 漏洩の多くは盗まれたものではなく、サプライヤーや当事者 A に文書を要求する従業員によって直接送信されます。「送信書類」の作成をサポートするシステムです。相手に3日間のみ閲覧を許可したり、印刷を制限したり、スクリーンショットを禁止したり、相手のコンピュータのハードウェアを拘束したりすることもできます。ファイルが送信された後も、権限はまだあなたの手にあります。これは本当に安全です。
- スクリーンの透かしと印刷のトレーサビリティにより、「写真家」の隠蔽は不可能になります: 携帯電話を画面に向けて写真を撮っても、制御できないとは思わないでください。システムは各コンピュータに目に見えない透かしを設定できます。写真が外部に公開されると、その痕跡を使用して、どのコンピュータ、どの従業員、および漏洩時刻を特定することができます。この種の抑止力は、「写真撮影禁止」の標識を 100 枚掲示するよりも効果的です。
- U ディスクと周辺機器の管理と制御、物理チャネルのブロック:今でもUSBディスクを使ってコピーしている人はいるでしょうか?しかし、U 港は依然として最大のリスクにさらされています。Insight Eye MIT システムは、すべての USB デバイスを正確に制御し、Bluetooth、キーボード、マウスの通常の使用を許可しながら、特定の USB フラッシュ ドライブを「読み取り専用」にしたり、完全に無効にしたりすることができます。これにより、従業員が物理メディアを使用してコア データをコピーするという考えが完全に排除されます。
2.「3つのネットワーク」の物理的隔離・分離

これは最も愚かですが、最も直接的な方法です。研究開発部門が中核的なライフラインである場合は、研究開発ネットワーク セグメントをインターネットから直接物理的に切断します。すべての従業員は、職場のコンピューターに USB フラッシュ ドライブを挿入すること、およびインターネットに接続することを許可されていません。専用の照会機を使用して情報を確認します。この方法では効率が犠牲になりますが、ネットワーク漏洩チャネルの 90% を物理的にブロックできます。軍事産業や高精度製造など、機密性が極めて高い企業に適しています。
3. USB ストレージデバイスとクリップボードを無効にする
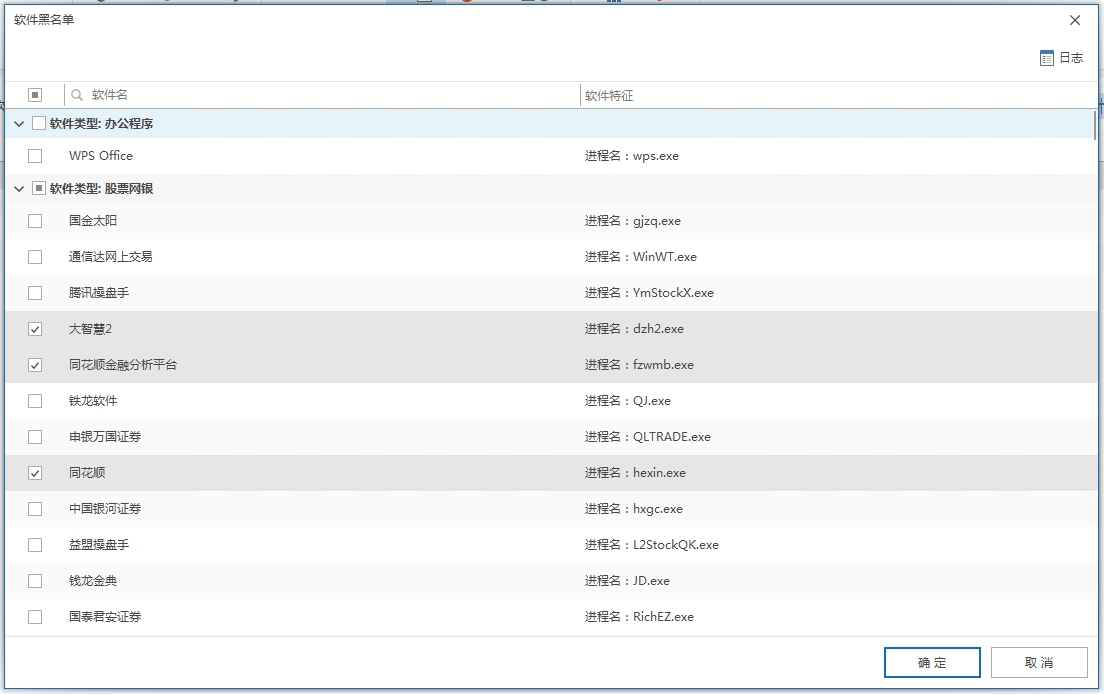
ドメイン ポリシーまたはグループ ポリシーを通じて、従業員のコンピュータから USB ストレージ機能を完全に剥奪します。同時に、システム ポリシーを使用してクリップボードを制限し、デザイン ソフトウェアのコンテンツを WeChat、QQ、その他のチャット ツールにコピーすることを禁止します。この方法は非常に低コストですが、従業員がネットワーク ディスクや電子メールを介して送信することを防ぐことはできず、補助的な手段としてのみ使用できます。
4. ドキュメント権利管理 (DLP)

データ漏洩防止 (DLP) システムを導入し、機密性の高い語彙を設定します。たとえば、コード内に「コア テクノロジー」または「コア アルゴリズム」が含まれている場合、または図面ファイルの名前に「機密」が含まれている場合、システムは自動的に送信をブロックします。従業員が電子メールや Web ページを介して機密ファイルを送信することを効果的に防止できますが、暗号化された圧縮パッケージやサフィックス名の変更の認識率が低いため、他の手段と組み合わせて使用する必要があります。
5. 仮想マシン開発環境を使用する
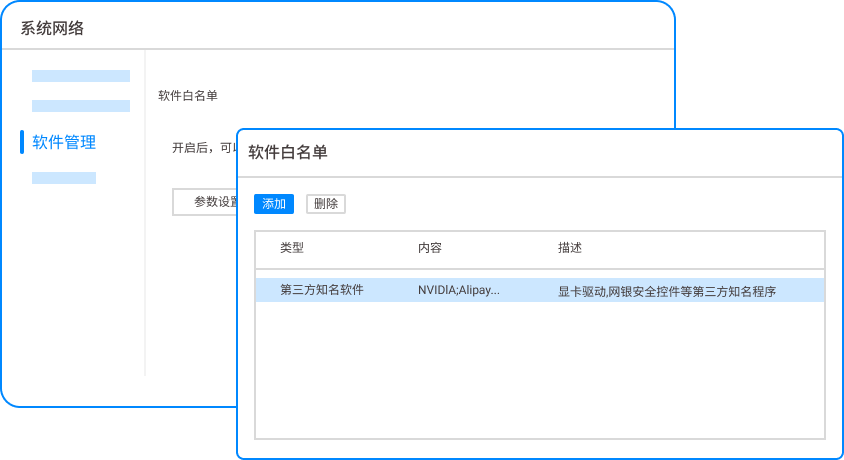
すべてのコア コード開発はクラウド仮想マシンで実行され、従業員のローカル コンピューターは表示端末としてのみ使用され、データは保存されません。コードは閉じられた環境でのみ実行でき、持ち去ったりコピーしたりすることはできません。この方法ではデータの到達を防ぐことができますが、ネットワークに大きく依存します。ネットワークが切断されると作業が中断され、コストが高くなります。
6. 電子透かし技術
CAD ソフトウェアまたは IDE 開発環境に明示的な透かしを埋め込み、各画面に従業員 ID 番号を表示します。この方法ではそれを防ぐことはできませんが、従業員は写真を撮ったり秘密を漏らしたりする前によく考えるようになります。通常、心理的抑止と組み合わせて使用されます。たとえば、同社は漏洩者が法的責任を負うだけでなく、高額の賠償金を支払うことを明確に規定している。
7. 定期的な包括的なスキャンと監査
IT 部門は従業員のコンピュータのフル スキャンを随時実施し、誰かがクラウド ディスク同期ソフトウェアやプライベート コミュニケーション ツールをインストールしていないか、バッチ コピー履歴記録があるかどうかに焦点を当てています。ログ監査と組み合わせると、従業員が最近コア図面フォルダーに頻繁にアクセスしたことが判明すると、すぐに早期警告がトリガーされます。これは遡及的な手段であり、リアルタイムでブロックすることはできません。
8. 要塞マシンと操作画面収録

コア サーバーとコード リポジトリの場合、すべてのアクセスが要塞ホストを経由する必要があります。Bastion マシンはすべての操作コマンドを記録し、再生用の画面も記録します。コアデータが盗まれると、ビデオを再生することで、誰が、いつ、どのコマンドを実行したのかが明確にわかります。このソリューションにはコストが高く、画面記録データが膨大になるため、通常はキーの位置を監査するために使用されます。
9. すべての従業員は法的条件および競争禁止協定に署名します
これが形式的なものだとは思わないでください。「コアコードの漏洩には会社の年商の5%の補償が必要」などの高額な報酬条項を労働契約書に書き込む。初めて犯罪を犯す意欲のある人を止めることはできませんが、心理的負担は大幅に増加する可能性があります。同時に従業員が退職する場合には、厳格な「データ引き継ぎ監査」を実施し、図面がすべて返却され、クラウドアカウントが解約されていることを確認した上で退職証明書を交付する必要がある。
10.「最小限の権限」原則を実装する

漏洩の多くは許可フラッディングが原因です。インターンは会社全体の図面ライブラリにアクセスできますか?権限を遮断します。「最小限の十分性」の原則に従ってアクセス許可を割り当てます。構造設計を行う人は構造図しか見ることができず、ソフトウェアを行う人は自分が担当するモジュールのコードしか見ることができません。情報は細分化されているため、誰が取得しても不完全なデータになります。たとえ秘密が漏洩したとしても破壊力は限定的だろう。
この記事の出典: Enterprise Data Security Governance Alliance、CSO 最高情報セキュリティ責任者の洞察
主な専門家: Li Jianjun
担当編集者:王海燕
最終更新日: 2026 年 3 月 27 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

