
記事の概要: 図面を手にすれば、中核となる秘密は路上で上半身裸で立っているのと同じです。私たちの業界で長年働いてきた私たちは、あまりにも多くの上司が失敗するのを見てきました。研究開発ディレクターはソースコードの完全なセットを持ち去り、新しいビジネスを始め、パートナーは3Dモデルで互いに敵対し、従業員は退職しました。
図面を手にすれば、中核となる秘密は路上で上半身裸で立っているのと同じです。この業界で長年働いてきた中で、私たちはあまりにも多くの上司が失敗するのを見てきました。研究開発責任者がソースコード全体を持ち去って新しいビジネスを始めたり、パートナーが 3D モデルで互いに敵対したり、従業員が退職して 10 年間にわたって蓄積された設計図面を持ち去ったりすることです。今日はくだらない話をするつもりはありません。難しい話に直接入りましょう。図面を暗号化するための 9 つの実際的なテクニック、特に 1 つ目は、今日の大手企業で最も一般的に使用されている「鉄のバレル アレイ」です。
図面の漏洩を防ぐことができます。これら 9 つの方法により、コア データを内部で「結合」することができます。
1. Insight Eye MIT システムの展開
 これは単なる暗号化ソフトウェアではなく、企業のデータ保護を「フェンス」から「保管庫」にアップグレードできる完全なシステムです。この攻撃は、漏洩した図面のいくつかの主要な弱点をターゲットにしています。
強制的に透過的に暗号化され、図面はドアから出られなくなります: 従業員が手動で暗号化することを期待しないでください。人間の本性は試練に耐えることができません。このシステムは、すべての CAD、SolidWorks、および PDF 図面形式をバックグラウンドで強制的に自動暗号化します。従業員が社内で図面を開くのは通常のことです。 WeChat、電子メール、または USB フラッシュ ドライブ経由でコピーすると、ファイルが文字化けするか、開けなくなります。先週、クライアントのテクニカル ディレクターは悪を信じず、それを自宅にコピーして試してみました。その結果、彼のコンピュータには大量のモザイクができました。
外注管理、パートナーに送信しても「遠隔撤回」可能”:顧客は図面レビューを必要とし、サプライヤーは金型図面を必要とするため、それらを送信する必要があります。システムは、「送信許可」を持つ暗号化パッケージを生成し、開く回数や有効期間を設定し、スクリーンショットの印刷を禁止することもできます。最も残酷なことは、パートナーが契約に違反したことが判明すると、管理者はワンクリックで送信ドキュメントをリモートで破棄できることです。退職すると図面を保持できなくなります。
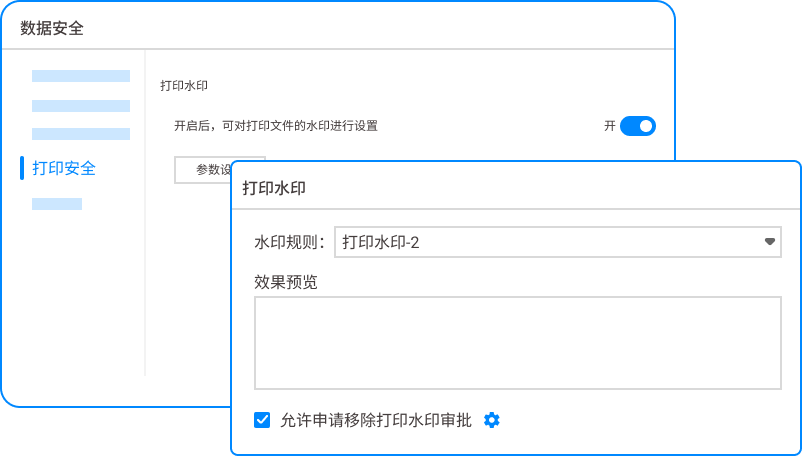
透かしを印刷し、ソースを追跡して秘密を漏洩した人を特定します:携帯電話で写真を撮ったり、図面を印刷したりすることで漏洩が多く発生しています。このシステムは、図面の印刷時に、目に見えない透かしまたは明示的なジョブ番号の透かしの自動埋め込みをサポートします。従業員が携帯電話を使用して画面の写真を撮った場合でも、技術的手段を使用して写真からオペレーター、時刻、機器番号を抽出することができます。ある企業の図面が写真に撮られ、競合製品グループに送信されたところ、午前 3 時にそれを作成したのは第 2 ラインの生産担当者であることが 30 分以内に判明しました。
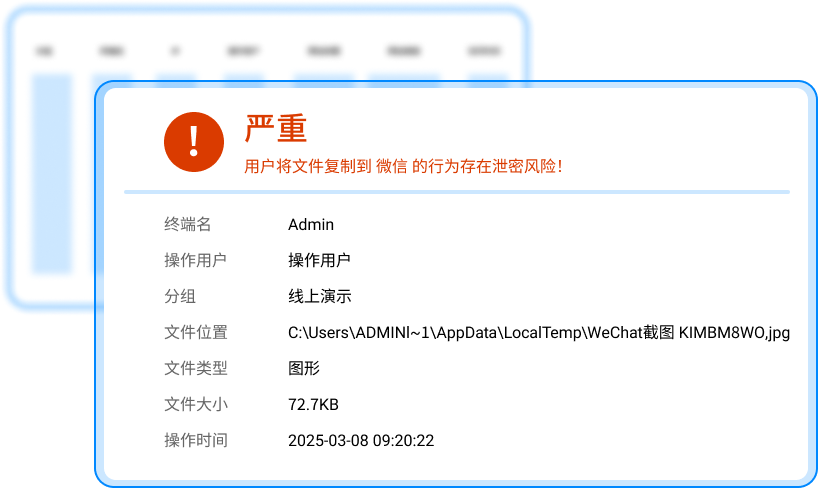
最後の抜け穴を塞ぐクリップボードとスクリーンショットのコントロール:多くの暗号化ソフトウェアはファイルを保護するだけで、スクリーンショットは保護しません。このシステムは、仮想マシンやリモート デスクトップでのクリップボード送信を直接無効にし、WeChat、QQ、その他のソフトウェアのスクリーンショット ホットキーを正確に傍受することもできます。携帯電話で画面の写真を撮りたいですか?機密性の高い操作がトリガーされると、リアルタイムのアラームがバックグラウンドで生成され、管理者はリモートから画面を直接ロックしてアクションを捕捉できます。
ワンクリックで退職引き継ぎを完了”: 従業員が退職を申し出た日に、システムは自動的に権限を切り替え、すべての図面へのアクセス権を取り戻し、従業員のコンピュータ上のすべての操作記録をバックアップします。以前、あるロボット会社では、コアアルゴリズムエンジニアが突然退職し、このシステムを利用して、過去 3 か月間に訪問したすべての図面のリストを 24 時間以内にエクスポートしていました。彼はそれを個人的にモバイルハードドライブにダウンロードし、補償金を直接回収したことを発見しました。
2. ハードウェア暗号化ロック(Uシールドソリューション)
 コア部門のコンピュータに物理 USB シールドを取り付けます。 USB シールドを取り外すと、コンピューター内の図面を開くことができなくなります。小規模なスタジオや中核的な研究開発領域に適しています。低コストですが、管理が面倒です。U シールドが失われると、チーム全体が機能しなくなります。また、従業員が画面の写真を撮ることを防ぐことはできません。
3. 仮想デスクトップ(VDI)
 図面は地上では実装されず、すべてサーバー上で実行されます。従業員の目の前にはモニターがあります。図面を見ることはできますが、ダウンロードしたりコピーしたりすることはできません。銀行や軍事産業で広く使用されています。欠点は、コストが高く、ネットワークが停止すると誰もが目が見えなくなり、3D モデリングなどの高い計算能力のアプリケーションにはあまり適していないことです。
4.クラウドディスク+DLP連携
 ローカル コピーを残さずに、図面をエンタープライズ クラウド ディスクに強制的に保存します。データ漏洩防止 (DLP) 戦略と連携して、「機密」や「コア技術」という単語を含む図面が自動的に識別され、異常なアップロード動作がブロックされます。標準化されたプロセスを持つ大規模な工場には適していますが、中小企業では従業員が面倒であるため、簡単に回避されてしまいます。
5. フルディスク暗号化(BitLockerクラス)
 このシステムにはハードドライブのロックが付いているため、コンピュータを紛失した場合でも、データを読み取るためにハードドライブが取り外されることを心配する必要はありません。しかし、「内部関係者」を防ぐ方法はありません。従業員は通常、コンピュータの電源が入っているときにコピーを作成しますが、システムはそれを認識しません。これは基本的な保護です。内部漏れを防ぐためにこれに依存しないでください。
6. 権限の階層管理
 描画権限はプロジェクトとモジュールごとに厳密に分割されています。構造設計に携わる者は回路図を見ることができず、外観に携わる者は核となるパラメータを得ることができません。文書管理システムによって実現されます。デメリットは実装が難しいことです。プロジェクトが緊迫しているとき、プロジェクト マネージャーは多くの場合、全員に「一時的な権限」を付与しますが、最終的には権限テーブルは名ばかりになります。
7. 行動監査 + 心理的抑止
 入社時には、すべての操作が監査され、コンピューターにプロンプトが表示されることを明確に知らされる必要があります。機密性の高い操作に対してリアルタイムのアラートを提供します。たとえば、設計図面が午前 2 時にバッチで開かれると、システムは上司にテキスト メッセージを直接送信します。この手口は従業員の 90% に有効ですが、誰かが窃盗を決意した場合、それを阻止するにはやはり技術的手段に頼る必要があります。
8. 物理的隔離(内部ネットワークマシン)
 研究開発の中核となるコンピュータはインターネットから物理的に切り離されており、図面は専任担当者が CD に焼くことによってのみ転送できました。軍需産業企業の標準。しかし、インターネット企業にとってそれは非現実的です。研究開発担当者に対する情報の確認と共同作業に対する要求は非常に高くなっています。隔離後、効率は崖から落ちました。
9. 合法的武器 + 営業秘密の提出
 営業秘密の提出のために、コア図面の主要なパラメータとアルゴリズム モデルを事前に公証役場に送信します。漏洩が発生したら、刑事部門に直接報告してください。抑止効果は高いが、事後救済であり、報告期間も長い。その点に達すると、市場シェアは競合製品に奪われてしまう可能性があります。
この記事の出典: Enterprise Data Security Alliance、中国製造情報セキュリティ研究センター
リードライター: チェン・グオドン
担当編集者:趙敏華
最終更新日: 2026 年 3 月 27 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

