
記事の概要: 企業セキュリティで 10 年以上働いた後、私が見てきた上司が最も恐れているのは、市場の低迷や資金調達の困難ではなく、コア コードが一夜にして競合他社のサーバーに出現すること、さらにはパッケージ化されて従業員によって販売目的でダーク Web に投稿されることさえあるということです。何千万もかけて建てた建物のような気がする
企業のセキュリティ業界で10年以上働いてきた私は、市場の低迷や資金調達の困難ではなく、コアコードが一夜にして競合他社のサーバーに現れたり、さらには販売目的で従業員によってパッケージ化されてダークウェブに投稿されたりすることを最も恐れている上司を見てきました。何千万もかけて建物を建て、いつでも避難できるように誰かが基礎の鍵を渡してくれたような気分でした。
最近では、秘密の漏洩を防ぐために信頼および機密保持契約に依存することは、壁に紙を貼るのと何ら変わりません。今日、私は経営陣全員と、金庫の中で家族に食事を与えている男性にソースコードをどのように結び付けるかについて、真剣に話し合うつもりです。
ソースコードを暗号化するにはどうすればよいですか?コードを金庫に溶接する 10 の方法
1. Insight Eye MIT システムの展開
正直に言うと、漏洩を防ぐにはテクノロジーに頼るよりも従業員の意識に頼った方が良いです。市場で長年にわたる懸命な努力を経て、企業のソース コードに「物理的ロック」をかけるとなると、Insight Eye MIT システムこれは私がこれまで使用した中で最も便利であり、顧客のフィードバックによれば、漏れを阻止する最も直接的な方法でもあります。これは、ウイルス対策ソフトウェアをインストールするほど単純ではなく、開発環境に目に見えないネットワークを直接織り込みます。
ソースコードはインストール直後に強制的に暗号化され、ロックされます。 このシステムの利点は、開発者が SVN または Git からコードを取得するか、自分のコンピューター上に新しいコード ファイルを作成する限り、ファイルはハードディスクに配置されるとすぐに自動的に暗号化されることです。従業員が自分で開く場合は問題ありませんが、コピーしたり、WeChat に送信したり、USB フラッシュ ドライブにコピーしたりすると、すぐにファイルが文字化けしてしまいます。昨年、あるゲーム会社でコアプランナーがサーバーコード一式を引き継ぎ、転職を希望しました。 USB フラッシュ ドライブが挿入されるとすぐに、暗号化されたすべての「天国の本」がコピーされました。その人物が建物を出る前に監査記録が警察に通報した。
送信ドキュメントの「読み取り後に書き込み」制御 多くの場合、漏洩は販売を希望する内部関係者によって引き起こされるのではなく、リモート デバッグを必要とする外部委託チームやサードパーティの運用および保守によって引き起こされます。Insight MITシステムでは、「公開時間、有効期限、スクリーンショット禁止、印刷禁止」などの権限を設定したアウトソーシングパッケージを生成することができます。委託先に渡されたコードパッケージの有効期間は3日間と設定されており、期間経過後は自動的に破棄されます。コードが生涯にわたって他人のサーバー上に残るリスクはありません。
クリップボードとスクリーンショットを自動的にブロックする Cloud Notes と WeChat に 1 行ずつコピーされ、漏洩したコードはどれくらいありますか?このシステムは、クリップボードとスクリーンショットの権限を直接引き継ぎます。コピーされたコンテンツが一定の行数を超えているか、連続してスクリーンショットが撮影されていることが検出されると、バックグラウンドが即座に操作をブロックし、管理側にリアルタイムのアラームを送信します。携帯電話で写真を撮りたいですか?画面の透かしには従業員の従業員番号と時間が直接表示され、写真はストリーミングアウトされ、正確にキャプチャできます。
退職者のデータの自動バックアップとクリーニング 私は上司の悩みをたくさん見てきました。コアプログラマーは数か月の作業を削除する前に辞任し、コードを押し出すためにプライベート Git リポジトリを使用することさえありました。Insight Eye MIT システムは、従業員が退職手続きを提出した瞬間にバックアップ ポリシーを自動的にトリガーし、同時に従業員のコンピューターの USB ポートとネットワーク アップロード動作をロックします。コードを持ち帰ることはできますが、最初にバックアップ記録を渡す必要があります。データベースを削除する勇気はありますか?サーバー上にはすでに完全バックアップがあります。
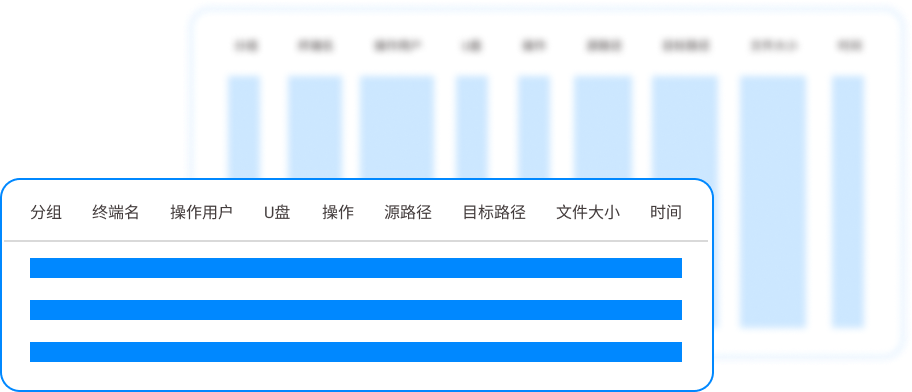
完全なライフサイクル監査とトレーサビリティ このシステムの最も価値のある点は、大きな監査画面です。漏洩の疑いがある場合は、ファイル名や操作を直接検索して、誰がいつどのファイルを開いたのか、送信しようとしたのかを確認したり、操作の画面記録を復元したりすることもできます。これは事後に人々に責任を負わせるためではなく、全従業員の頭に剣を突きつけて、従業員がまったく間違ったことを考えないようにすることです。
2. コードの仮想化と難読化されたコンパイル
コア アルゴリズム ロジックが特に価値がある場合は、「ホワイト ボックス暗号化」またはコード難読化ソリューションの開発を検討できます。ソースコードをマシンコードにコンパイルするだけでは十分ではありません。コンパイル プロセス中に大量の意味のないジャンプ命令やジャンク コードを挿入する必要があるため、逆コンパイル ツールがそれを確認するとすぐにクラッシュしてしまいます。これは小説を火星の言語に翻訳するようなものです。たとえ盗まれても、コードブックがなければ読むことはできません。
3. 開発環境とインターネット間の物理的分離
最も愚かだが最も効果的な方法。中核となる研究開発部門には別の光ファイバーが引かれています。すべての開発マシンが外部ネットワークに接続されているわけではありません。コード ライブラリは内部ネットワークへのアクセスのみを許可します。 USBポートも接着剤で密閉されています。情報を確認したいですか?物理的に隔離された 2 台のマシンが搭載されており、1 台は Baidu の検索のみ、もう 1 台はコードの作成のみが可能です。中間コピー ファイルは、専任担当者が確認したディスクに書き込む必要があります。この手法は古いものですが、数十人からなるコア アルゴリズム グループに即座に影響を与えます。
4. 動的トークンと二重レビューメカニズム

金融システムに携わる友人はこれを理解する必要があります。コア コード ベースの権限を変更して、誰も独立してコード全体をプルできないようにします。サーバーからコードを取得するには、2 人の動的トークン検証を同時に入力する必要があります。言い換えれば、たとえあなたが CTO であっても、コードをコピーしたい場合は、テクニカル ディレクターを呼んでフィンガープリントを一緒に採取する必要があります。単一犯罪点を物理的に排除します。
5. ネットワーク DLP の監視と電子メールの傍受
企業のネットワーク出口にコンテンツ監視システムを導入して、すべての送信トラフィックを監視します。電子メールの添付ファイルに「.java」、「.py」、「.c」などのファイル接尾辞が含まれているか、圧縮パッケージに多数のテキスト ファイルが含まれていることが検出されると、自動的にボスを傍受してコピーします。技術的知識のない一般従業員が公衆メールボックスを介してコードを送信しないように注意してください。
6. ハードウェア暗号化ロックは動作環境にバインドされています
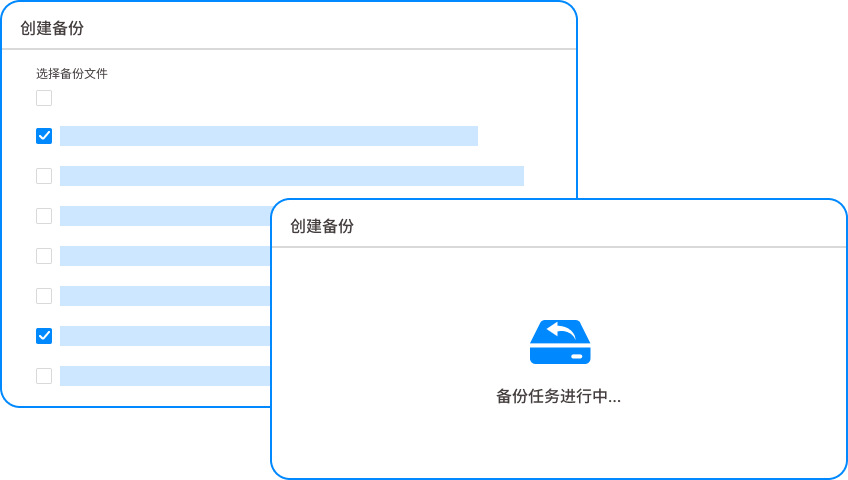
開発マシンにハードウェア ドングル (U シールド) を装備します。コードはコンピュータに配置できますが、実行するにはドングルを接続する必要があり、ドングルには特定の動作環境検証が埋め込まれています。動作環境の変更 (マザーボードの変更、会社のイントラネットからの離脱など) が検出されると、コードは自動的に実行を停止します。この方法は、長時間実行する必要があるコア バックグラウンド サービスに特に適しています。
7. コードスライス管理の実装
卵を一つのカゴに入れてはいけません。プロジェクト全体のコードは十数個のモジュールに分割され、異なるチームに割り当てられて管理されます。各チームは自分たちのエーカーの 3 分の 1 しか見ることができません。コアアルゴリズムモジュールは、ソースコードを提供せずに、呼び出し用のライブラリファイルにコンパイルされるだけです。フロントエンド インターフェイスや特定のビジネス ロジックを取り除いても、コア アルゴリズム ライブラリがなければ、それは単なる鉄くずの山です。
8. 従業員の行動画面の記録と評判のポートレート
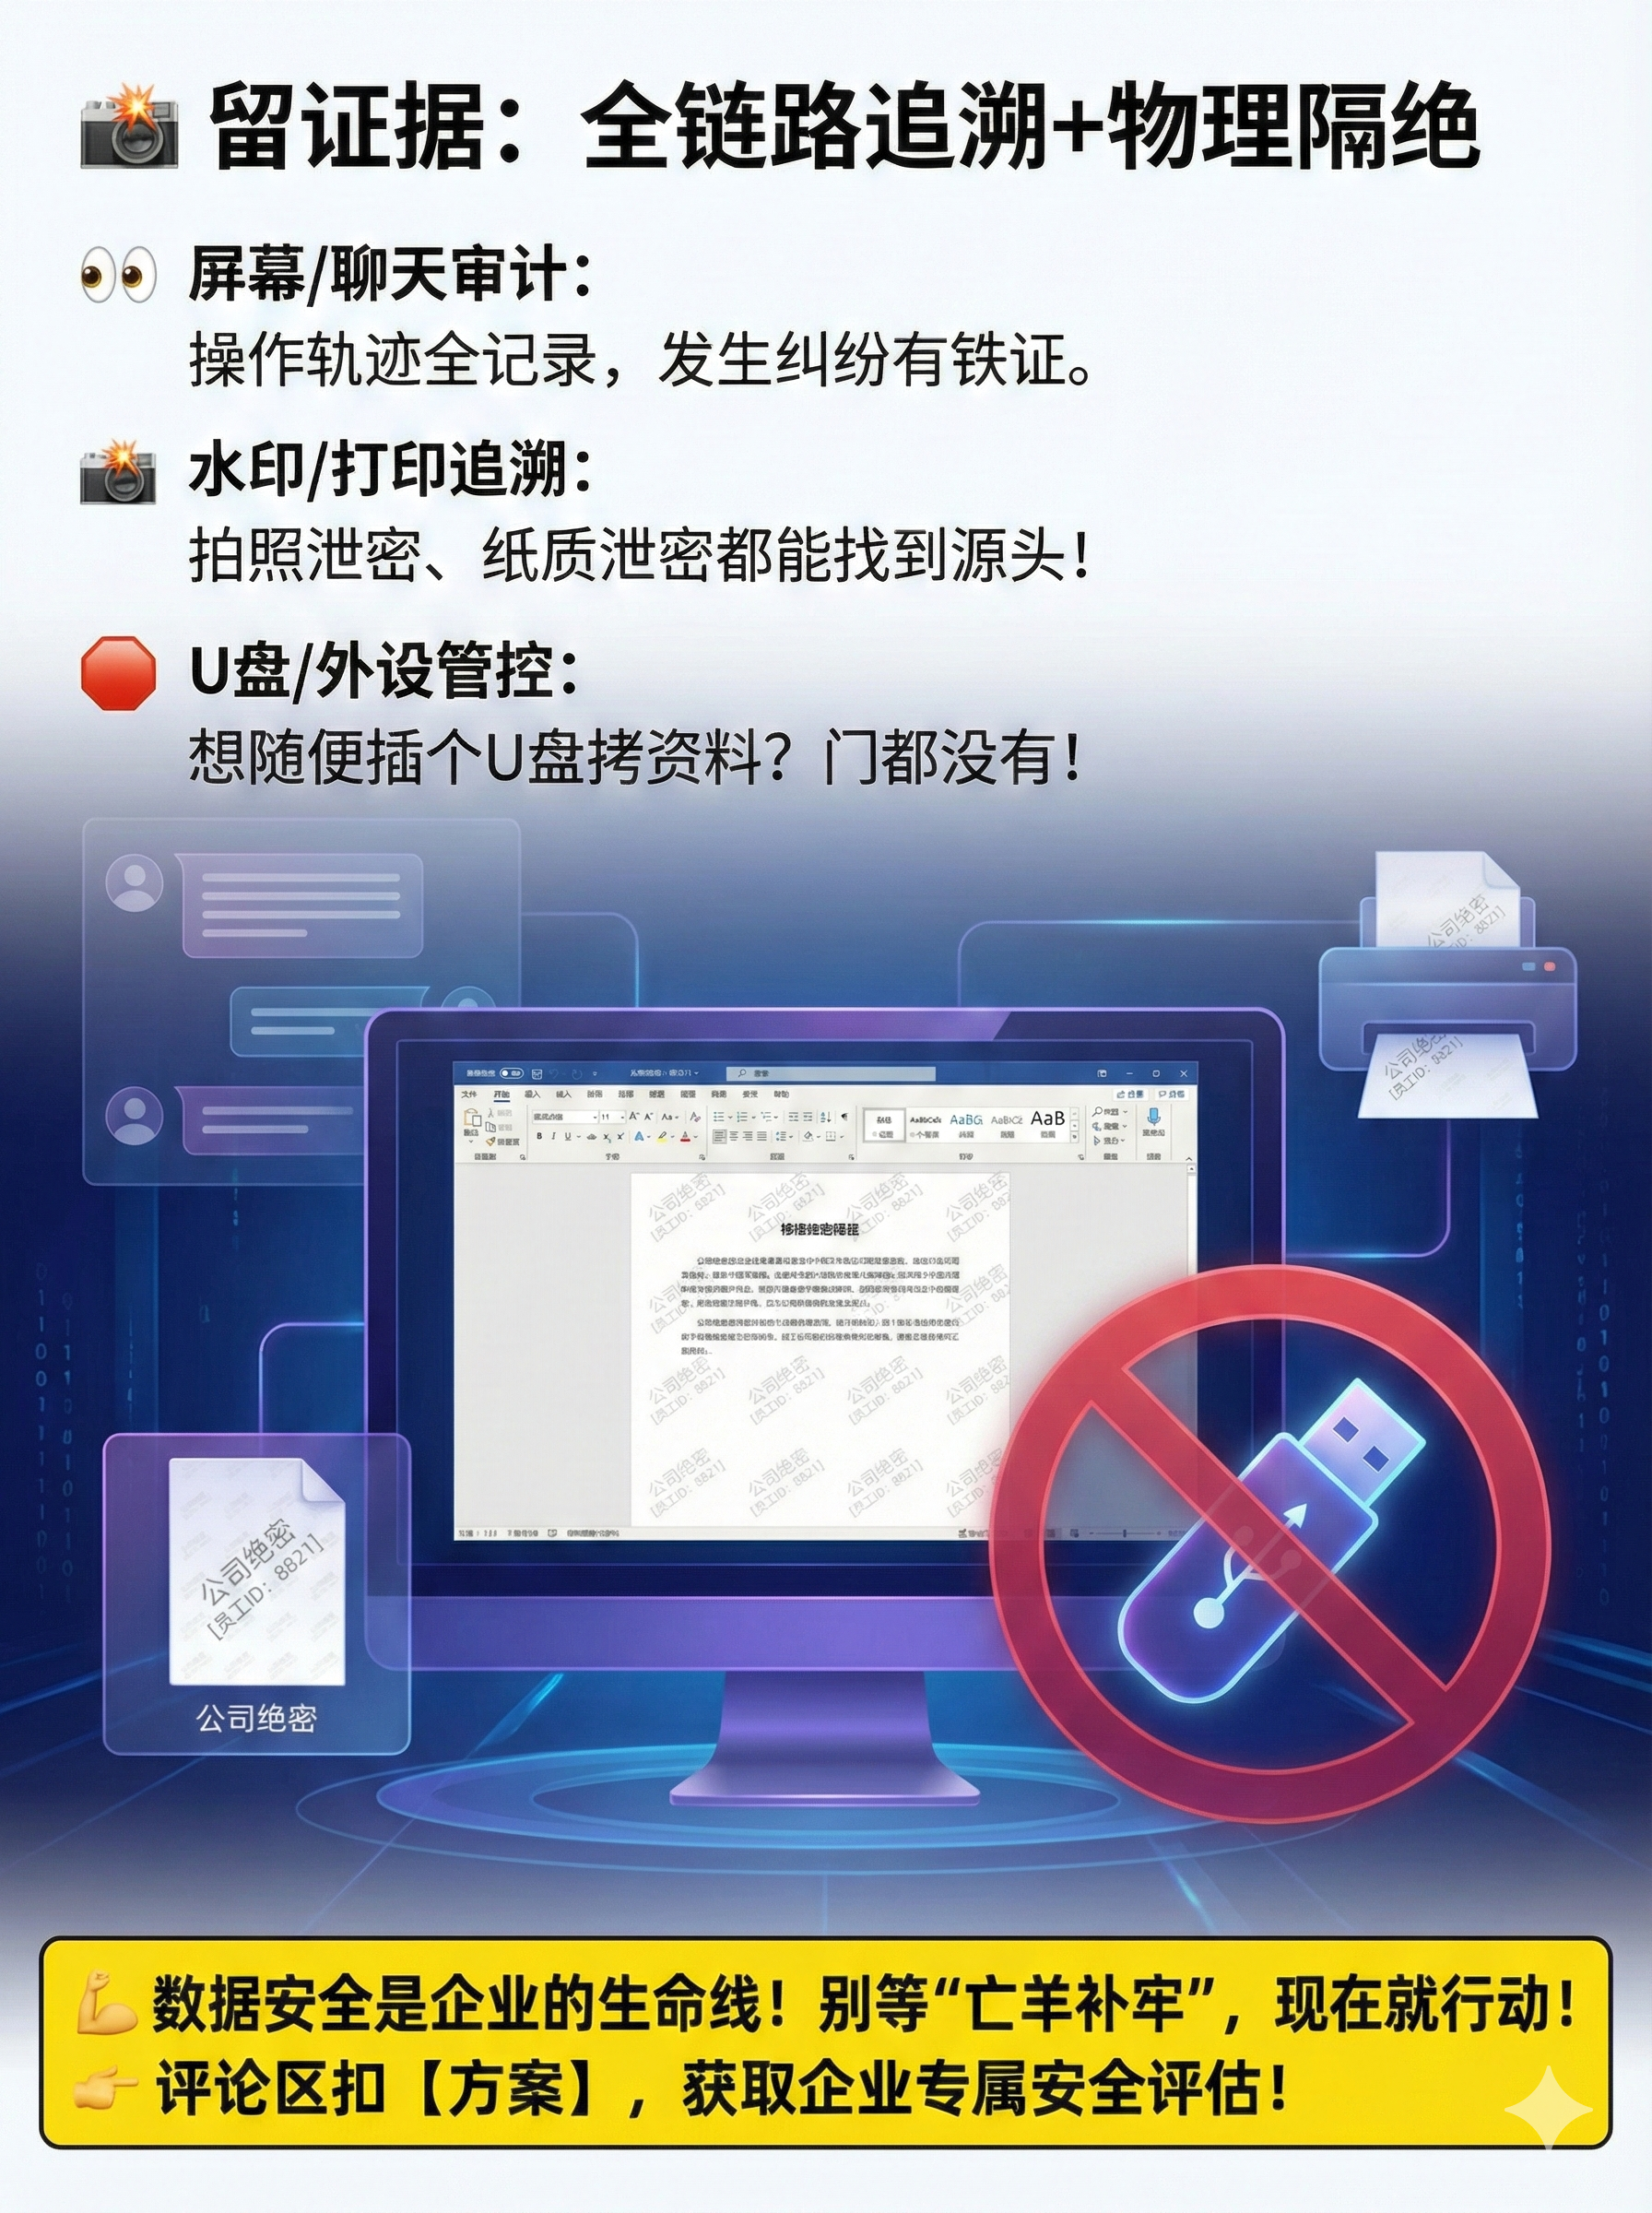
行動管理ソフトウェアと組み合わせることで、すべての研究開発担当者に対して「運用評判スコア」が確立されます。毎日分け隔てなく画面を録画しますが、夜中にログインし、U ディスクを頻繁に抜き差しし、突然大量の退職戦略を検索する人に焦点を当てます。システムは自動的に高リスクの操作を赤でマークし、セキュリティ部門にプッシュします。これは情報漏洩を防ぐだけでなく、人々をスクリーニングするのにも役立ちます。
9. 厳格なサプライヤーコード監査
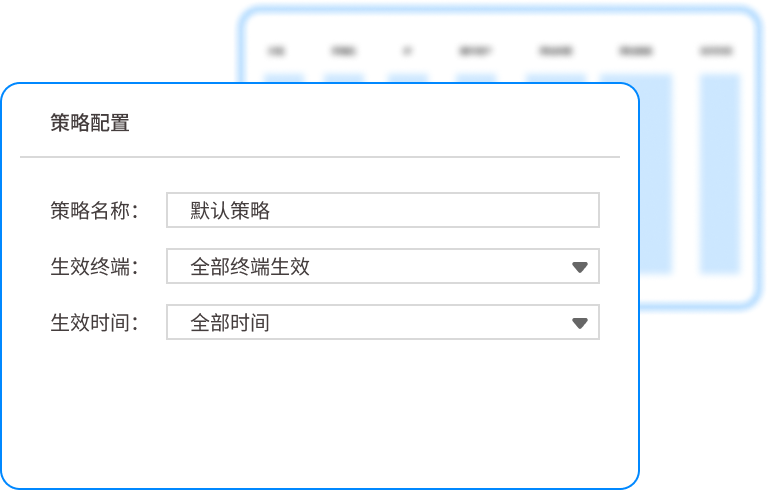
中を見るだけではありません。アウトソーシング チームを利用する場合は、契約書に明確に記載する必要があります。提供されるすべてのコードは指定された暗号化環境に展開する必要があり、アウトソーシング担当者は要塞マシン経由でのみコードにアクセスでき、すべての操作画面の記録は 1 年間保存されます。納品完了後、アウトソーサーはコードのコピーをローカルに保持してはなりません。
10.「コード資産権利確認書」に署名するよう全従業員を組織します。”
最後の防衛線は法的手段です。入社、正社員、昇進の節目で、企業コードが企業秘密であることを確認する署名を求められ、退社後3年間は競争業務に従事させられず、データクリーニング検査への協力も求められる。これが無駄だと思わないでください。法廷では、明確に署名された文書の方が口頭での約束よりも優れています。
この記事の出典:中国情報セキュリティ研究院およびEnterprise Data Security Alliance(CDSA)の社内セミナー資料
リードライター: チェン・グオドン
担当編集者:趙明源
最終更新日: 2026 年 3 月 26 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

