
記事の概要: 兄弟たち、今日は上司が眠れなくなるような悪いことについて話しましょう - コアコードの漏洩です。長年企業で働いてきた私は、あまりにも多くの悲劇を見てきました。コアバックボーンが競争に参加するためにソースコード全体を持ち出し、アウトソーシングチームが納品中にそれを利用し、さらには研究開発さえも利用しました。
兄弟の皆さん、今日は上司が眠れなくなるような悪いことについて話しましょう。それはコアコードの漏洩です。長年企業で働いてきた私は、あまりにも多くの悲劇を見てきました。コアバックボーンがソースコード全体を奪い取って競合他社に参加したり、アウトソーシングチームが納品中にそれを利用したり、さらには研究開発部門内に「シャドウライブラリ」を作成して会社を売却したりしました。これは、あなたが一生懸命育てた子供が、うっかり挨拶もせずに誰かに連れ去られたようなものです。
漏洩を防止できるとうたうツールはさまざまなものが市販されていますが、上司に本当に安心してもらうために、信頼できる方法を4つまとめました。今日は自分の弱点を直すつもりはなく、すぐに実践的なことに進みます。
ソースコードを暗号化するにはどうすればよいですか?企業の中核資産に「鉄の鍵」をかけるための 4 つの方法をマスターしましょう”
1. Insight Eye MIT システムの展開

これは、私がこの業界で 20 年間働いてきた中で見てきた、エンタープライズ レベルのユーザーにとって最も適したソリューションです。ソフトウェアをインストールするだけで完了するような装置ではなく、コードを金庫にロックできる完全なシステムです。
ソースコードの透過的な暗号化: 基盤となるドライバーレベルの暗号化テクノロジーは、開発環境とシームレスに統合されます。開発者は、コードを入力するときはすべてが正常であると感じており、コンパイルやデバッグの感覚がありません。しかし、外部に転送したい限り、U ディスクはコピーできず、電子メールも送信できず、チャット ソフトウェアも転送できません。圧縮パッケージを使用してサフィックス名を変更した場合でも、ファイルが会社の環境から離れると文字化けします。お客さんがいました。研究開発ディレクターは、真夜中に個人のラップトップでプロジェクトをコピーしようとしましたが、ファイルをまったく開くことができないことがわかりました。翌日、幹部は困惑した表情で彼に話しかけた。
アウトバウンドの制御と権限の分離: コードはアウトソーシング チームまたは現場担当者に見せる必要がありますか?はい、ただし承認プロセスを経る必要があります。システムは、暗号化された送信パッケージを生成し、開く回数や有効期間を設定し、さらに指定されたマシンをバインドします。アウトソーシング側は閲覧のみ可能ですが、コピーまたは名前を付けて保存したいですか?ドアはありません。私は、アウトソーシングのこの時期にコアコードが漏洩した事例を数多く見てきました。
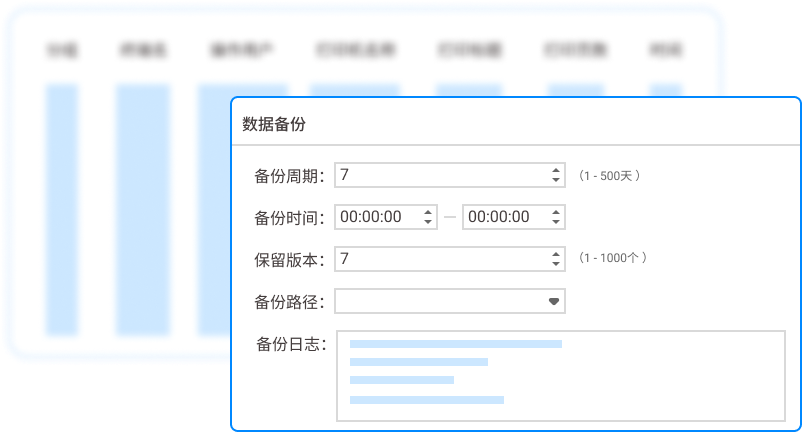
完全なログ監査: 誰がどのファイルをいつ開いたのか、コードの何行が変更されたのか、どの U ディスクにコピーしようとしたのか - Men'erqing。これは誰かを監視するためのものではなく、抑止力として機能するものです。従業員は、業務のあらゆる段階が追跡可能であることを知っており、誘惑に駆られれば自然にそれを検討するでしょう。あるとき、クライアントのレビューをしていたとき、退職したばかりの従業員が退職予定の 1 週間前に必死になってコア アルゴリズムをエクスポートしたことをログ記録から発見しました。証拠は反駁できず、直接法的手続きが開始された。
画面の透かしとトレーサビリティ: コピーを防ぐことはできますが、携帯電話を画面に向けて写真を撮ることを防ぐことはできません。Insight Eye MIT システムの画面の透かしは、コード インターフェイス上に直接浮かび上がります。これは、従業員番号とリアルタイムのタイムスタンプを含む暗黙の透かしです。写真を撮って送ってみませんか?写真には独自の「IDカード」が付属しており、誰がいつ漏洩したかは明らかだ。これは単純に見えますが、証拠収集プロセスにおいて最終的な決定権を持つことができます。
ソフトウェアの完全なライフサイクル管理と制御: 開発ツール (VS、Eclipse) からバージョン管理 (Git、SVN)、さまざまな IM 通信ソフトウェアまで、すべてがコントロールに含まれています。1 つの出口を塞ぐだけではなく、閉ループの保護サークルを構築します。
2. ネットワークの物理的分離 (イントラネットのクローズド開発)
この方法はより伝統的ですが、極端な場合には依然として効果的です。研究開発チームを完全に閉じられたイントラネット環境に置き、いかなる形式のインターネット アクセスも禁止し、USB ポートを抜き、光学式ドライブを取り外します。すべてのコードとドキュメントのフローは、内部にデプロイされた Git または SVN サーバーに完全に依存しており、サーバー自体も外部ネットワークから切断されています。外部関係者と調整したいですか?特別な「フェリーマシン」を手配し、厳格な承認手順に従い、プレートを彫刻するか、一方通行の光ゲートを介して送信します。
欠点は、戦闘が大きすぎることであり、研究開発の効率に重大な影響を及ぼします。現在、アジャイル開発とクラウド コラボレーションは非常に一般的です。軍事プロジェクトや機密プロジェクトでない限り、日常的な解決策としては推奨されません。
3. コードの難読化と仮想化 (逆コンパイル防止)
これは、フロントエンド コード (特に JavaScript や Python などのインタープリタ型言語) または顧客導入用のプライベート バージョンです。核となるロジックは、「コードは提供したいが、理解も変更もさせない」というものです。市販の難読化ツールを使用して、関数名や変数名を意味のない文字に変換したり、大量の無効なコードを挿入してリバース エンジニアリングを妨げたり、コア ロジックを仮想命令セットに直接入れて実行したりします。
しかし、これは「紳士は気をつけろ、悪人は気をつけろ」の範疇に入る。本当に忍耐強いリバース エンジニアリングの達人であれば、時間をかけて常に核となるロジックを明らかにすることができます。そして、それがバックエンド Java などのコンパイル言語になるか、コードが会社環境からまったく離れなくなると、このトリックは少しやりすぎになります。これは、多層防御システムへの最終的な追加のようなものです。
4. ハードウェア暗号化ロック(ソフトウェアドッグ)
ソフトウェア製品の外販に最適です。たとえば、コア アルゴリズムは SDK として作成され、下流の顧客に提供されます。検証ロジックはソフトウェアに組み込まれており、実行する前にドングルを挿入する必要があります。ドングル内にはキーを保存するための独立したチップがあります。ソフトウェアの実行中は、ドングルを使用して複雑な動的検証を実行し、クラッキング ツールによってバイパスされるのを防ぎます。
ただし、これは管理がさらに面倒です。ドングルを紛失したり壊れたりすると問題です。また、現在はクラウドサービスのサブスクリプション方式が普及しており、ハードウェアモデルの制限はますます大きくなっています。誰かが Gouli ファームウェアをダンプしてコピーを作成すると、クラックされるリスクにも直面します。
皆さん、コード漏洩の防止に関しては、万能のアプローチなどというものはありません。実際の経験から、暗号化、監査、制御を組み合わせた Insight MIT システムのような包括的なソリューションは、ほとんどの企業が優先すべきものです。。研究開発の効率に影響を与えることなく、漏洩のリスクを最小限に抑えることができます。ビジネスシナリオに応じて他の方法を補足することもできます。
コードが失われるまで保護について考えるのを待ってはいけません。その時にはもう手遅れです。
記事出典:Enterprise Information Security Alliance、情報漏洩対策技術研究所
第一人者:李徳勝
担当編集者:王 京
最終更新日: 2026 年 3 月 28 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

