
記事の概要: 親愛なる上司の皆さん、今日はくだらない話はやめて、心の中のとげについて話しましょう。コアとなる図面とソース コードがどのようにして静かに「スムーズに」持ち去られたかということです。私もこのようなことを何度も見てきました。研究開発部の男が朝方まで残業して帰ったらUSBメモリが
親愛なる上司の皆さん、今日はくだらない話はやめて、あなたの心のトゲについて話しましょう。コアとなる図面とソース コードがどのようにして静かに「スムーズに」持ち去られたかということです。私もこのようなことを何度も見てきました。研究開発部の男は朝方まで残業していた。彼は退職するときに USB フラッシュ ドライブを取り出し、会社での半年間の勤勉を無駄にしてしまいました。翌日には競合他社の新製品が発売されます。チェックして監視していますか?「忘れました」だけで追い返されてしまいます。このような痛みを経験したことのない人には理解できません。今日は、数十年の経験に基づいて、この「雨漏りのドア」をしっかりと閉めるために実際的な手段を使用する方法を心の底からお伝えします。
図面を暗号化するにはどうすればよいですか?コアデータを「可視化して持ち出すことが不可能」にする 3 つの強力な方法”
1. Insight Eye MIT システムの導入
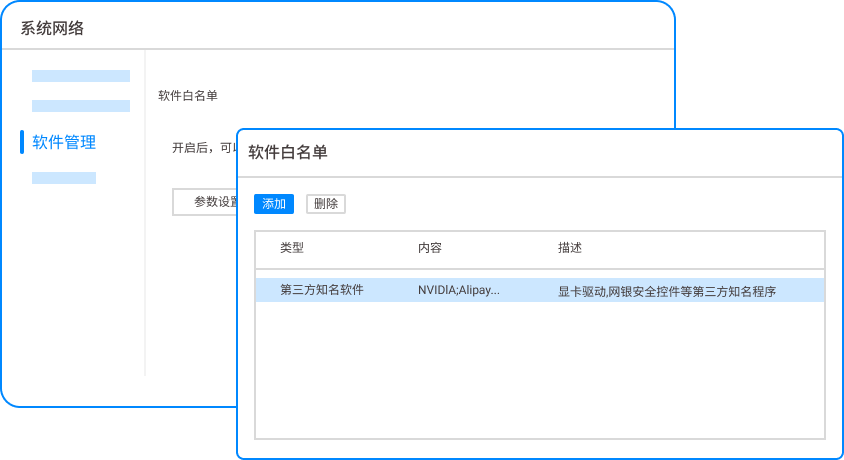 そんな空想的な概念には耳を貸さないでください。私たち経営者が求めているのは「実行」です。Insight Eye MIT システムは、ユーザーに理屈を教えるのではなく、ルールを直接教えてくれます。このシステムを導入すると、図面やコード行ごとに 24 時間体制の個人ボディーガードが付くのと同じになります。
ドライバーレベルの透過的暗号化、強制保護 上司、従業員が自意識過剰になることを期待しないでください。このシステムは、オペレーティング システムの最下層で直接動作します。 CAD 図面か SolidWorks モデルかは関係ありません。当社のコンピュータで生成または変更されたものである限り、着陸時に暗号化されます。従業員は何の操作も感じられません。絵を描いて保存する必要があります。しかし、ファイルが社内環境から違法に持ち出されると、すぐに文字化けしてしまいます。これは「手遅れになる前に病気を治療する」と呼ばれるもので、情報源からの機密漏洩をブロックします。
送信ドキュメントの「壁を壊す」スタイルの制御 下流パートナーとの連絡を取り合って文書を発行することが、漏洩の最も大きな被害を受ける領域です。Insight Eye MIT システムは「安全な発信」機能を提供します。アクセス パスワード、開く時間、有効期限を設定したり、特定のコンピュータでのみ開けるように送信図面をロックしたりすることもできます。たとえば、鋳物工場に送られた金型の図面には3回までしか開けられないと規定されており、今日を過ぎると無効になってしまいます。相手は二度目の転売をしたいだけで、持っているのは無駄なデータの山だけ。
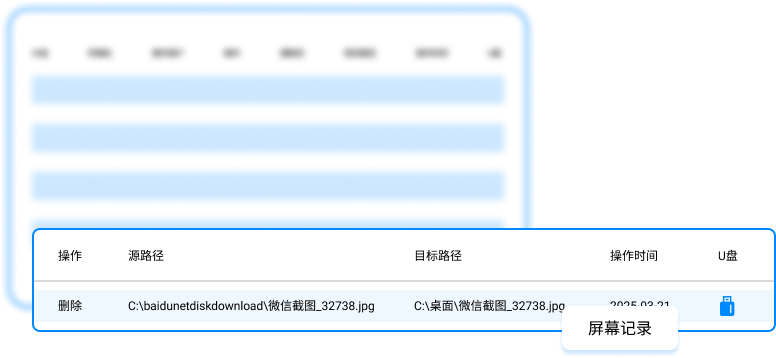
漏洩リスク「千里眼」監査 漏洩の多くは突然起こるのではなく、従業員によって計画的に行われます。このシステムは、コア ファイルに対するすべての操作をリアルタイムで監視できます。午前 2 時に頻繁にサーバーにアクセスするのは誰ですか?スクリーンショット ソフトウェアを使用して暗号化された図面をキャプチャしようとしているのは誰ですか?未承認のモバイルデバイスを接続したのは誰ですか?これらの動作に対して、システムは 1 秒以内に早期警告レポートを生成し、携帯電話にプッシュできます。毎日彼を監視する必要はありませんが、誰かが自分の考えを持っている場合は、彼がそうする前にあなたがそれを知るでしょう。
「離職」による退職リスクの防止 技術屋が辞めるときに最も怖いのは「金を持って辞める」ことです。Insight MIT システムは、最後の作業サイクル中の従業員のすべての操作記録とファイル転送を自動的にバックアップできます。誰かがソース コードをバッチでパッケージ化したり、図面の名前をバッチで変更したりしていることが発見されると、システムは直接ブロックをトリガーし、完全な証拠の連鎖を保持します。将来本当に裁判をしなければならない場合、これは決定的な証拠となるため、リソースを使って転職したい人は、まずその結果を考慮する必要があります。
2. 物理的隔離 + ゲートキーパー ソリューション
 この方法は「愚かな方法ですが、機能します」です。研究開発部門のネットワークを企業のメインネットワークから直接切り離し、物理的に隔離します。すべての図面は、内部的に閉じられたローカル エリア ネットワーク内でのみ回覧できます。図面を閲覧したい場合は、特定の「開発端末」でしか操作できません。すべての送受信データは「ゲートキーパー」と呼ばれるものを通過し、手動で承認される必要があります。この方法の欠点は、コストが高くつき、従業員にとって作業が不便であることです。情報を確認するにはコンピュータを変更する必要があり、効率が大幅に低下します。しかし、極度に機密性の高い軍需産業や最先端の製造会社にとって、この「金の鐘」スタイルの愚かさは依然として強硬な防衛線である。
3. 従来のウォーターマーク + パーミッション管理
 多くの中小企業はこの方法を好んで使用します。端的に言えば「人を怖がらせる」です。図面には「○○社機密文書」と書かれた目立つ透かしが埋め込まれており、フォルダーを閲覧できる人は申請しなければならないようサーバーの権限が強化されていた。このトリックは紳士からは保護されますが、悪役からは保護されません。誰かが本当に盗みたい場合は、画面の写真を撮ったり、写真を撮ったりすることができます。ウォーターマークは彼らをまったく止めません。写真はトリミングしても使用できます。さらに、許可申請プロセスが終わると、研究開発責任者は毎日署名を求め、今度はイノベーションを妨げていると文句を言います。これは入門レベルの方法としてのみ考えることができます。プロのスパイに遭遇したら紙と何ら変わらない。
記事出典:企業情報セキュリティシンクタンク 情報漏洩対策技術研究所
第一人者:陳正国
担当編集:劉敏華
最終更新日: 2026 年 3 月 28 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

