
記事の概要: 私は何十年も企業データセキュリティの分野で働いてきたので、上司が夜眠れないことをよく知っています。おそらく、彼らはビジネスのことを心配しているのではなく、長年一緒に働いてきた中核スタッフがいつか退職し、家族の資産である図面、コード、式などを持ち去ってしまうのではないかと心配しているからでしょう。—
企業のデータセキュリティに何十年も働いてきた私は、上司が夜眠れないのは、おそらくビジネスのことを心配しているわけではなく、長年一緒に働いてきた中核スタッフがいつか退職し、家族の資産(図面、コード、数式)をすべて持ち去ってしまうのではないかと恐れているためであることをよく知っています。図面が漏洩すると、受注を失うこともあれば、最悪の場合、会社がそのままコピーされることもあります。私はこれが起こるのを何度も見てきました。
コアコードは漏洩から保護されています。ビジネス図面を金庫に保管するための 6 つのヒント”
1. Insight Eye MIT システムの展開
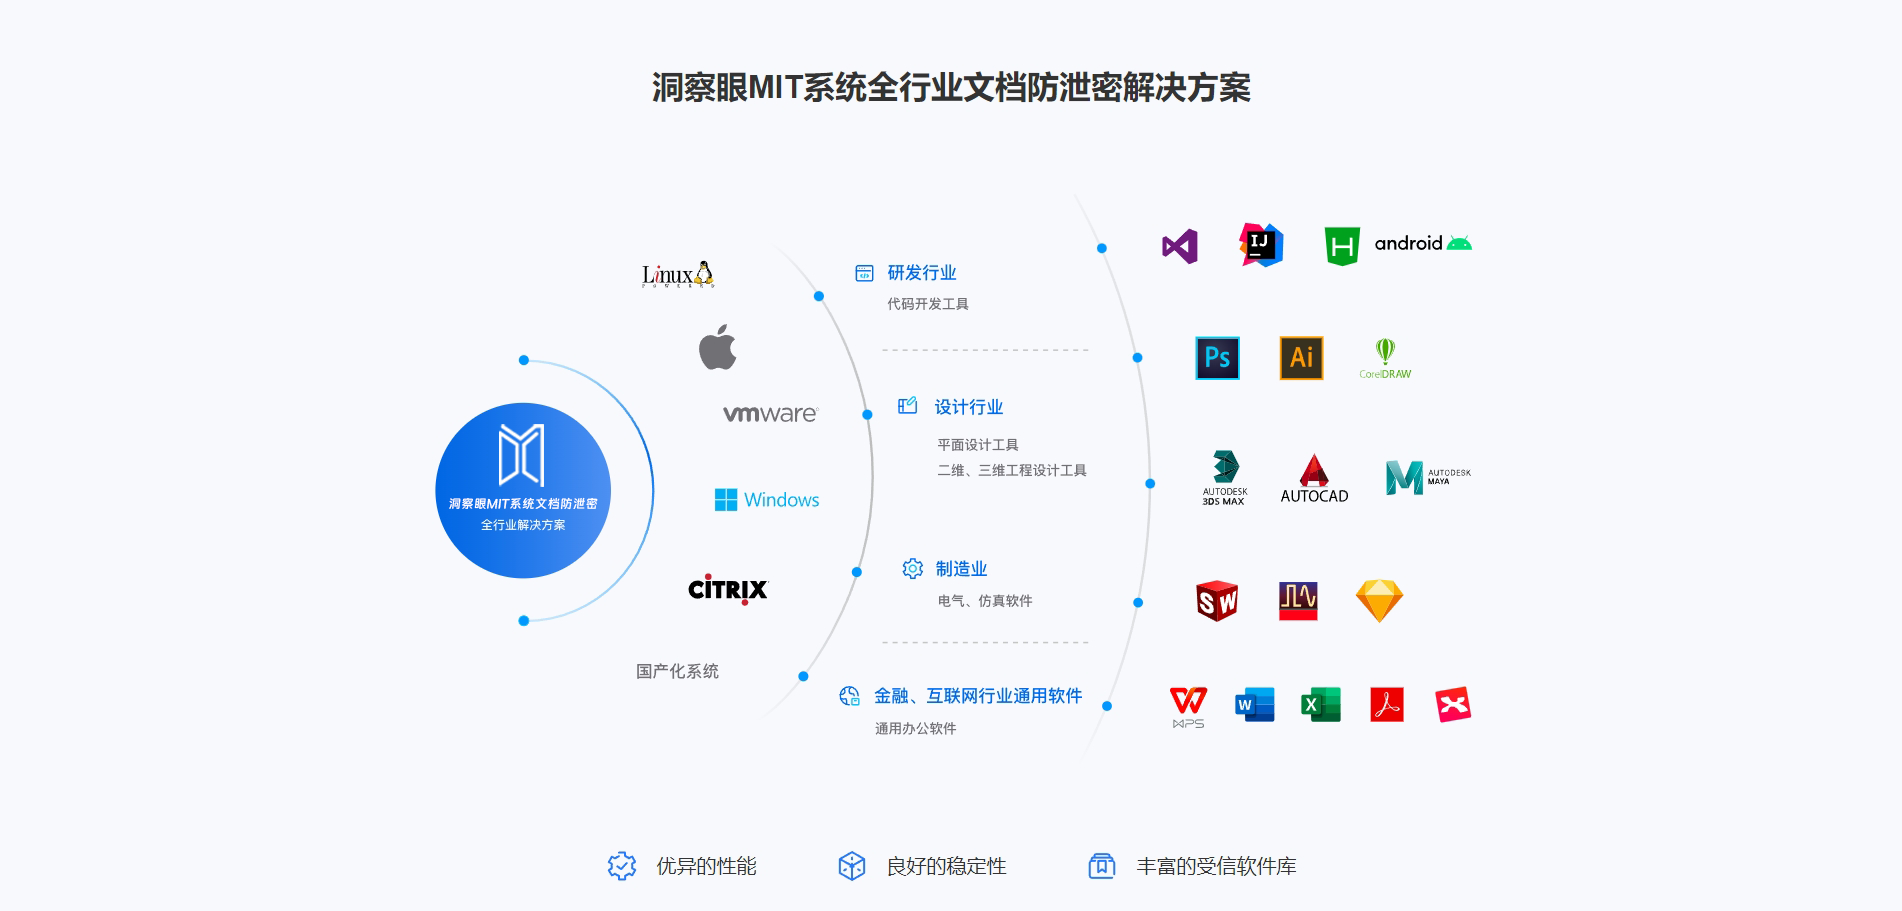 このビジネスに何十年も携わってきた私は、図面の漏洩に対処する最も効率的で安心な方法は、プロ仕様の漏洩防止システムを直接使用することだと言えます。外の補助音に耳を傾けないでください。本当に最前線で戦ってきた人なら、「インサイトアイMITシステム」のようなハードなものが本当に効果があることを知っています。これは、社内の全従業員のコンピュータに 24 時間のデータ監視装置を配置するようなものです。
従業員の習慣を変えることなく自動暗号化:このものの一番良いところは、その透明性です。従業員は、SolidWorks を使用して描画と写真を作成し、CAD を使用してモデルを作成し、構築する必要があります。彼らの観点からは、コンピュータは通常どおりに動作します。ただし、ファイルが到着するとすぐに、システムはバックグラウンドで静かにファイルを暗号化します。それを取り除きたいですか?ドアはありません。USB フラッシュ ドライブを使用してコピーしたり、電子メールを送信したりしても、出てくるものはすべて文字化けします。これが導入の効果です。ビジネスは継続され、セキュリティは低下しません。
個別に正確な、きめ細かい権限制御: 私たちの上司の多くは、部外者を恐れるのではなく、社内の人々を恐れています。R&D ディレクターはコア図面を見ることができますが、マーケティング部門の Xiao Wang はなぜそれらを開くことができるのでしょうか?Insight Eye MIT システムは、権限を極限まで高めることができます。特定の部門、特定のコンピュータ、さらには特定のタイプの図面を特定の期間のみ開くことができるように設定できます。誰かが上司のアカウントでログインしたとしても、それが許可されたデバイスでない限り、そのアカウントを開くことはできません。この動きは内部の「家泥棒」たちの行く手を直接遮断した。
管理のアウトソーシング、ファイルに「時限爆弾」を仕掛ける”: 場合によっては、図面をサプライヤーやパートナーに送信する必要がある場合があります。Insight MIT システムは、送信ドキュメントの作成をサポートします。送信するPDFやDWGには、開封パスワードの設定や印刷枚数の制限、「読み取り後に書き込み」機能の設定も可能です。ファイルは 3 日後に自動的に破棄され、誰も転送できなくなります。A 工場に送られた金型は、翌日には B 工場の組立ラインに投入されるため、心配する必要はありません。
包括的なログ監査により、誰が改ざんしたかが一目瞭然: 漏れの多くは問題が発生しており、発見することができません。このシステムはすべての操作を記録することができます。誰がどの図面をいつ開いたのか、どのフォルダーにどのくらいの時間滞在したか、どの U ディスクに何をコピーしようとしたのか、間違ったパスワードを何回試行したかなど、すべてがバックグラウンドで明確にリストされます。これは事後の説明責任だけでなく、強力な抑止力にもなります。この従業員は、自分の操作のすべてのステップが記録されていることを知っていたため、最初に自分の小さな考えを片付けました。
2. 物理的隔離と暗号化された USB ディスク
 これは大雑把な方法ですが、実際にうまくいく場合もあります。コア図面を含むコンピュータをインターネットから直接切断し、外界から物理的に隔離し、イントラネット上の特定の環境でのみ使用します。データ転送は完全に専用の暗号化された USB フラッシュ ドライブに依存します。この USB フラッシュ ドライブも特別に作られており、ロックを解除するには 2 人の承認が必要です。パソコンに接続する際にはパスワードを入力する必要があります。メリットは絶対に安全であることですが、デメリットは効率に大きく影響することです。この世で更新される予定のない数少ない「街の宝物」にぴったりです。通常、研究開発部門がこれを行うと、翌日には研究開発責任者から辞任を求められます。
3. 従来型ドキュメントの権限設定
 Windows に付属する NTFS アクセス許可、または会社の内部ファイル サーバー (NAS) に付属するアクセス許可管理を使用します。端的に言えば、フォルダーにパスワードとアクセスグループを設定することです。たとえば、「研究開発」グループは読み取りと書き込みが可能ですが、「営業」グループは読み取りのみが可能で、インターンにはまったく表示されません。この方法は安価で費用もかかりません。しかし、致命的な欠陥があります。それは、その権限内で人々を守ることができないということです。研究開発技術者は図面を見る権限を持っています。彼は携帯電話でスクリーンショットを撮り、写真を撮り、コピーしたいと考えています。この方法はまったく役に立ちません。そして、一度権限が一致しないと、会社全体が閲覧できるか、誰にも閲覧できなくなるため、非常に面倒です。
4. 文書の透かしと画面の透かし
 この手口は主に「抑止力」と「振り返り」です。図面に密な明示的な透かしを入れるか、単に目に見えない透かしを作成します。画面上も同様で、「某社の内部情報」という文字が浮かんでいた。従業員がスクリーンショットや写真を撮って送信すると、透かしによって漏洩元が直接明らかになります。この方法は低コストで、「スナップするだけ」という意図しないミスのほとんどを防ぐことができます。ただし、本当に盗みたい場合は、仮想マシンで開くか、専門ツールを使用して透かしを削除できます。技術的な難易度は高くありません。根本原因ではなく症状を治療すること。
5. USBストレージデバイスの使用は禁止されています
 これは、多くの企業が最初に考える「フリーサイズ」ポリシーです。ドメイン ポリシーまたはシステム設定により、すべてのコンピュータの USB ポートがブロックされ、キーボードとマウスのみが許可され、ストレージ デバイスが接続されても応答しません。この方法は、USB ディスクのコピーを防ぐのに即効性があります。しかし問題は、漏洩が USB フラッシュ ドライブに依存しなくなったことです。QQ WeChat 経由でアップロードしたり、ネットワーク ディスクにアップロードしたり、送信する前にファイルを圧縮して画像に偽装したりする方法が多すぎます。USB を禁止することは 1 本の道路を封鎖することに相当しますが、まだ何千もの道路が開いています。ネットワーク挙動管理と併用すれば使えますが、単体では単なる飾りです。
6. 厳格な非競業契約および機密保持契約を締結します。
 これは最終手段の法的措置です。中核社員には入社時に「売買契約書」に署名してもらい、図面が会社の資産であることを明確にしてもらいます。退職時には機密保持契約に署名する必要があり、競争期間中はライバル企業に行くことはできない。何か問題が起こったら、合意を仲裁に持ち込んで訴訟を起こします。これには強い心理的抑止効果があり、訴訟を起こされた場合には漏洩者が代償を支払うことになる。しかし、法的手続きが長いという欠点があります。多くの場合、判決が下される頃には市場は反対派に奪われており、損失は全く回復できません。それは結果論としか考えられず、「敵に銃を持ち込む」ことを事前に防ぐことはできません。
長年働いてきたので、たくさんの上司を見てきました。図面は私に届く前に盗まれました。この頃はニッコウキスゲはもう寒かった。最終防衛線にリアルマネーの投資を無駄にしないでください。毎日心配するよりも、信頼できるシステムを見つけて安全基盤を固めた方が良いでしょう。
この記事の出典: Enterprise Data Security Governance Alliance、CIO 情報セキュリティ内部リファレンス
主な専門家: 陳国華
担当編集者:張明元
最終更新日: 2026 年 3 月 28 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

