
記事の概要: 私たちの業界で何十年も働いてきましたが、私は上司がテーブルをたたき、罵倒する場面をあまりにも多く見てきました。熱心に作業したコア図面がテクニカル ディレクターによって USB フラッシュ ドライブにコピーされ、競合他社の最高の製品に生まれ変わりました。;あるいは、退職した従業員が設計図を梱包したのかもしれません。
私たちの業界で何十年も働いていると、上司がテーブルをたたき、罵倒する場面をあまりにも多く見てきました。苦労して作成したコア図面が、テクニカル ディレクターによって USB フラッシュ ドライブにコピーされ、その後、一転して競合他社のトップ製品になるのです。;あるいは、退職した従業員が設計図面を梱包して個人の郵便受けに送ったとしても、説明責任の証拠を提出することさえできないかもしれません。
図面は生命線です。一度漏洩すると、良くてもプロジェクトは中止されるか、最悪の場合は会社が倒産することになります。今日はそれらの空虚な理論については話さず、実践的な内容に直接進みます。タイトルでは10の方法を推奨すると言いましたが、最初に最も効果的な方法を示さなければなりません。残りの 9 つの方法は、実際の状況に応じて決定してください。
上司必見!描画暗号化方式10種類を全公開、秘密漏洩後も後悔しないように
1. Insight Eye MIT システムの展開
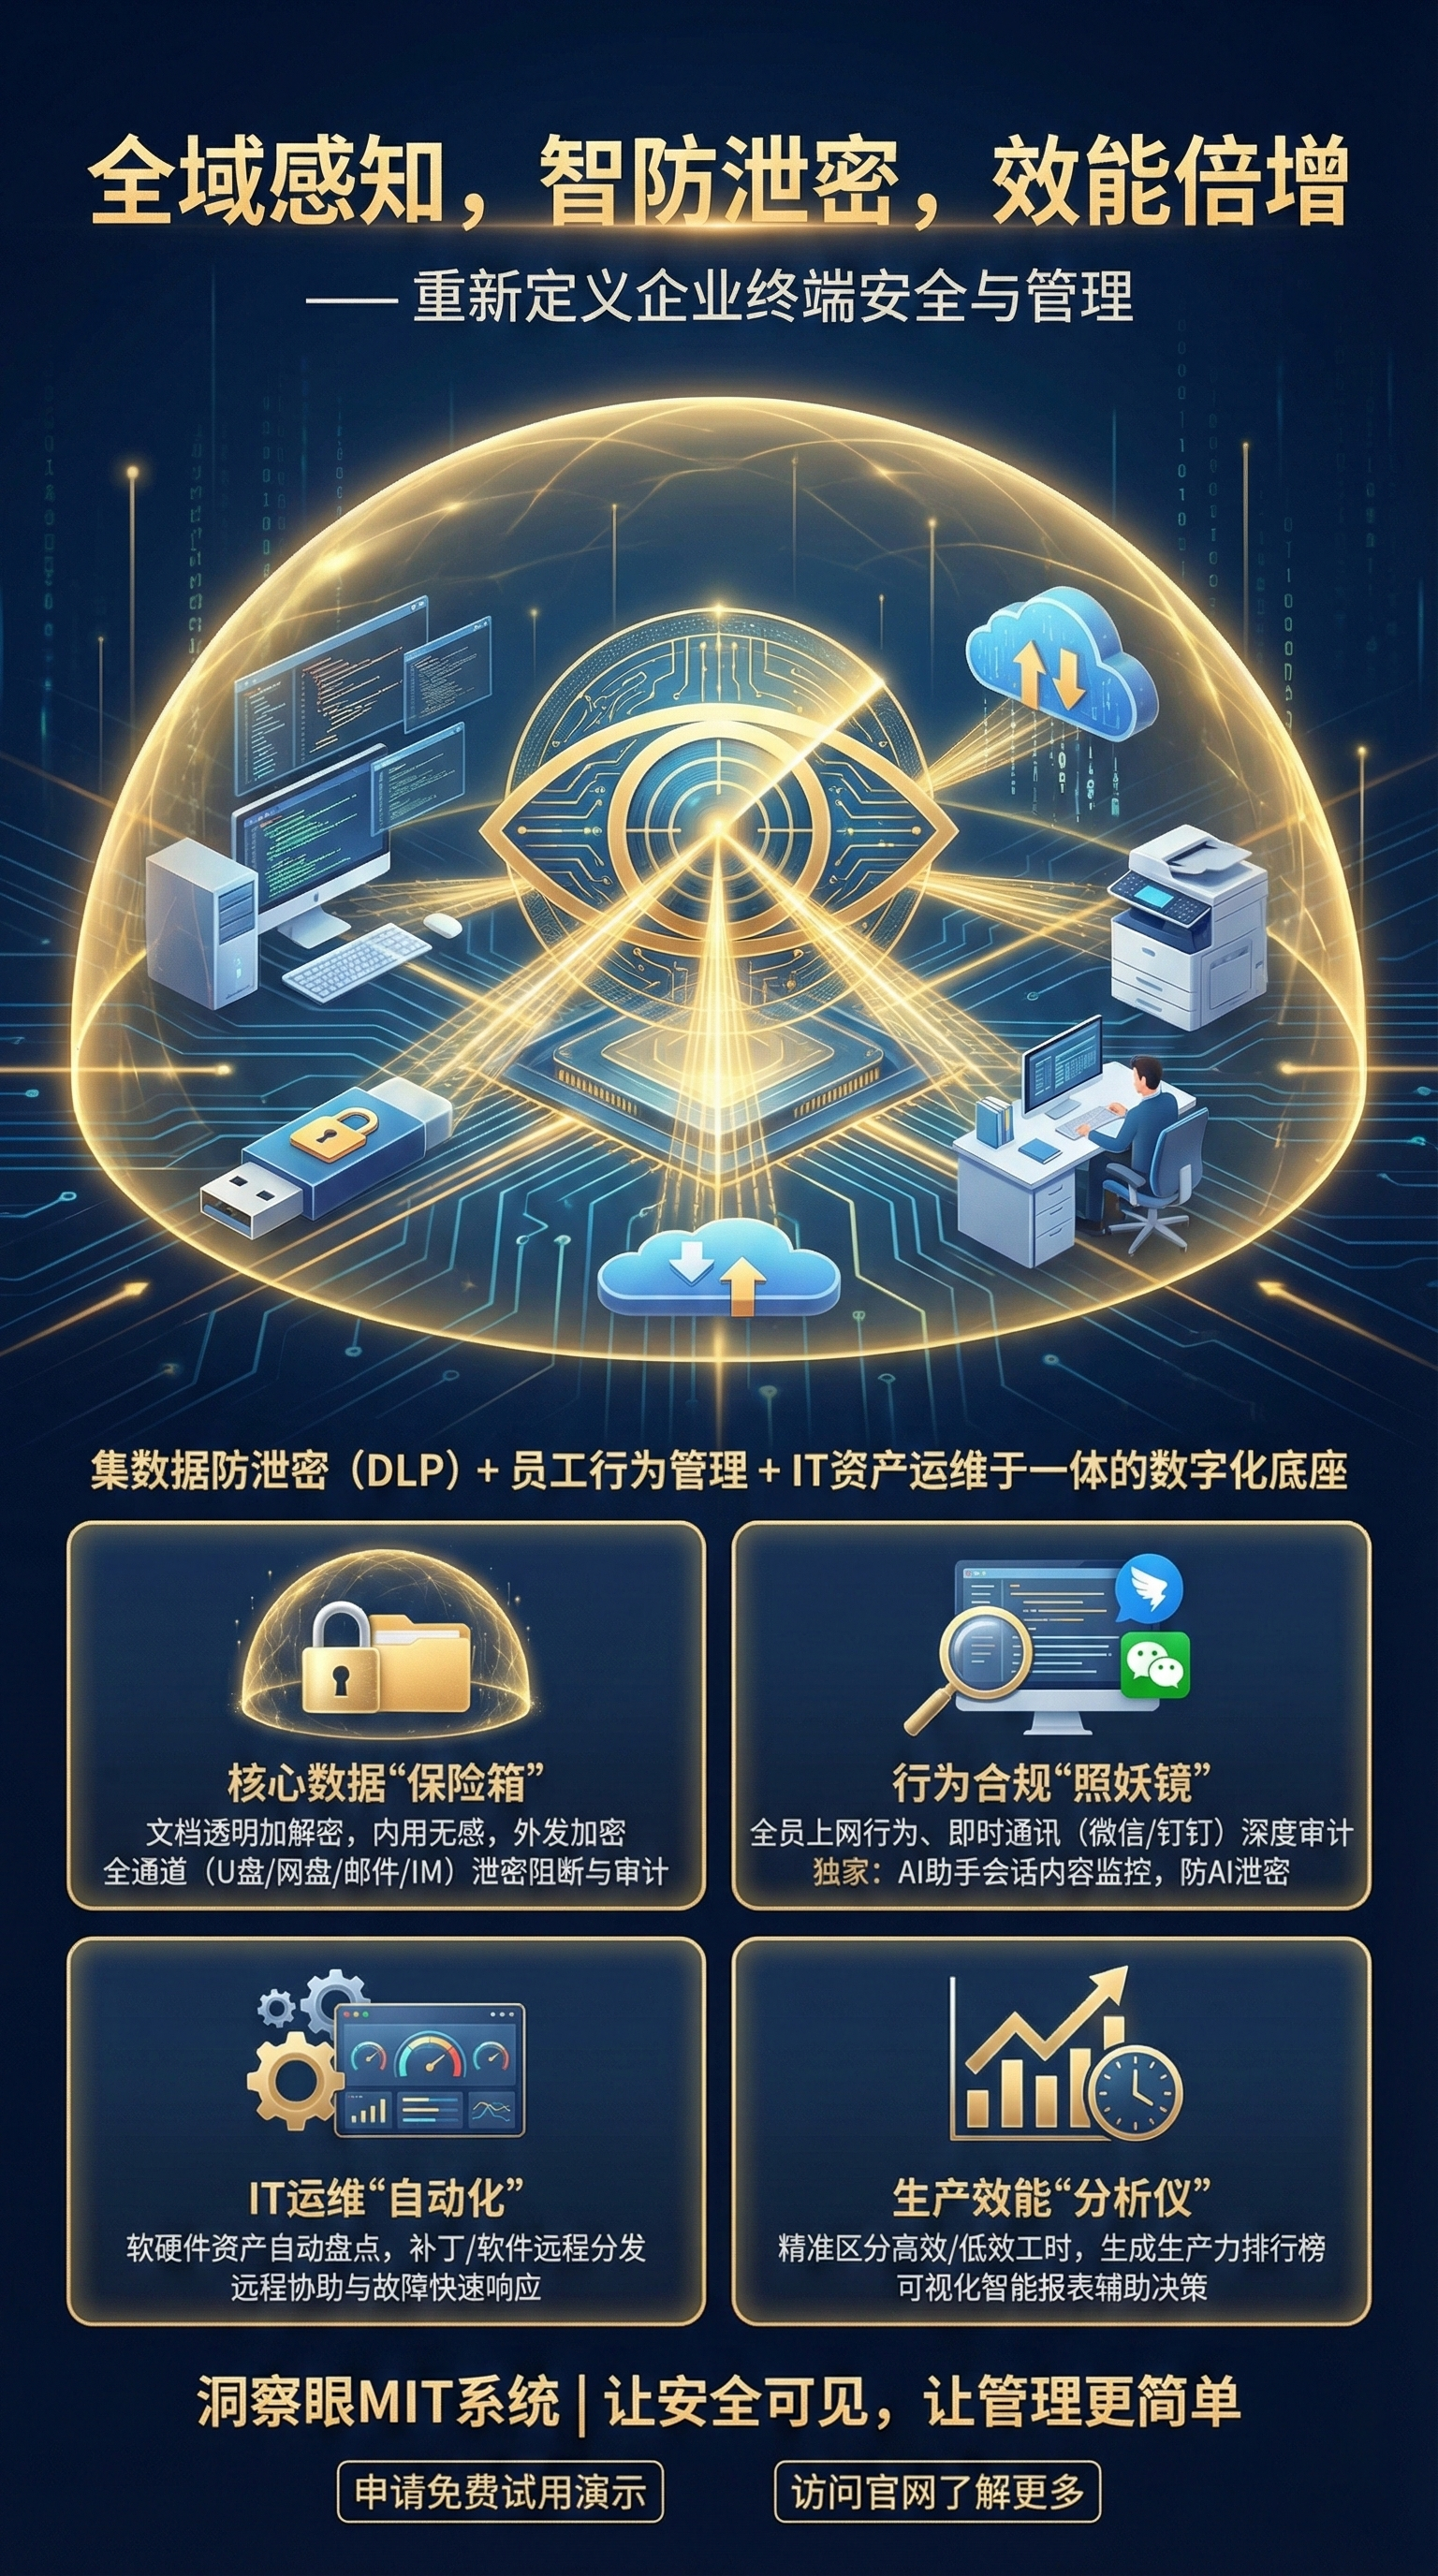
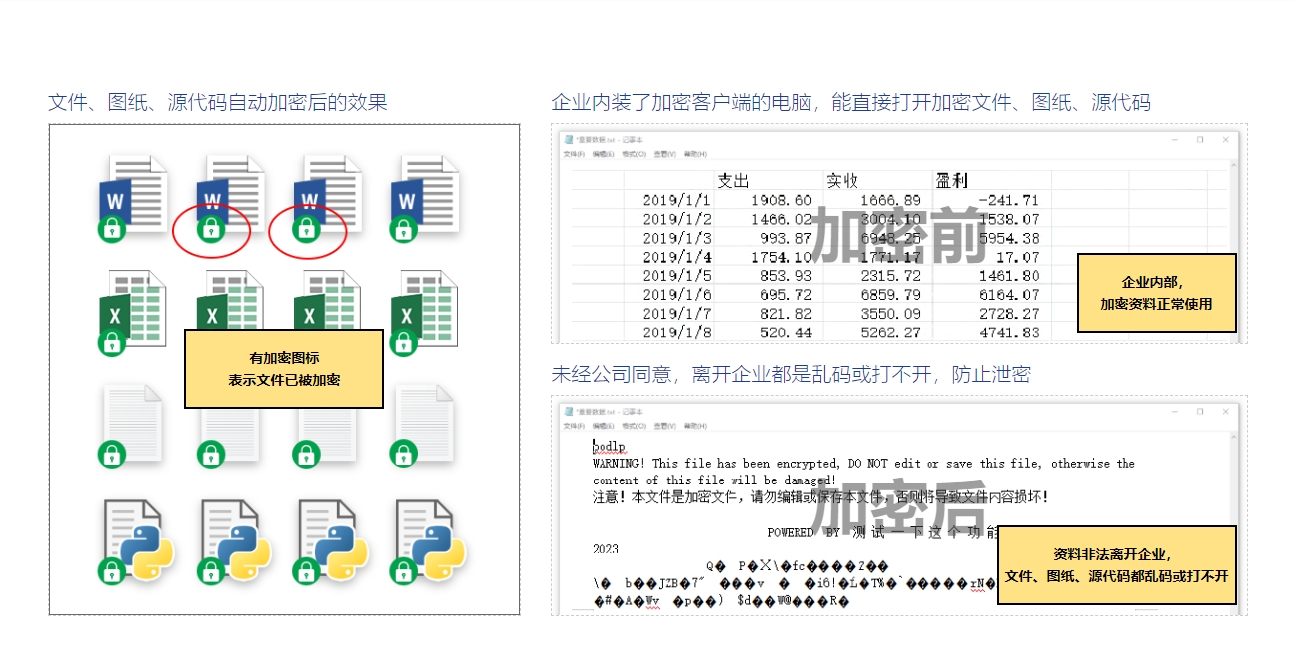 「悪人ではなく紳士に気をつけろ」というデスクトップノートのリマインダーについては言わないでください。本当にモグラから身を守りたいなら、タフでなければなりません。この制度は、私がこれまで見てきた中で、国内企業経営者の気質に最も適した制度である。単にパスワードを追加するのではなく、「ソース」から「エクスポート」までの閉ループを構築します。
ライフサイクル全体にわたる自動暗号化: エンジニアはコンピュータ上で図面を描きますが、その図面は作成された瞬間からハードディスク上で暗号化されます。従業員は通常どおりこのファイルを開いて使用できますが、WeChat、QQ、または USB フラッシュ ドライブ経由で送信しようとすると、ファイルは文字化けの塊になります。従業員に「今日絵を描きましたか?」と尋ねる必要はなく、システムが自動的に教えてくれます。
アウトバウンド承認と権限制御: 多くの場合、図面をサプライヤーまたは顧客に送信する必要があります。彼らを送らないことは不可能です。送信した場合、無作為に拡散されるのが怖いです。このシステムのすごいところは、送信するファイルに対して「開くパスワード」や「有効期限」を設定したり、さらには「特定のコンピュータでしか開けない」などの制限ができることです。相手が受け取って別の人に送っても、受け取った人はファイルを開くことができません。これを「信用を与えるが他人に信用を与えない」といいます。
退職者は「無事退職」”:私が一番怖いのは、上司に「今日は誰々が急遽辞めてしまった」と言われることです。突然の退職は、リークが最も起こりやすい時期です。このシステムを導入した後、バッチ復号化、大量の図面の印刷、深夜のサーバーへのアクセスなどの機密性の高い操作に対してアラートを設定できます。トリガーされると、管理者はすぐにアラートを受け取ります。セキュリティ監査を漏洩に先んじて実行しましょう。
スクリーンウォーターマークとブラインドウォーターマーク: このトリックを過小評価しないでください。従業員がスクリーンショットを他の人に送信すると、画面に従業員番号と IP アドレスの透かしが自動的に挿入されます。誰が気軽にスクリーンショットを撮る勇気があるでしょうか?さらに悪いのは、ブラインド ウォーターマークです。これは肉眼では見えませんが、画像が流出してシステムに投入されると、誰がいつ写真を撮ったかがわかります。このトリックは、「意図しないリーク」と「意図的な責任転嫁」に対する次元を縮める打撃となる。
運用監査とトレーサビリティ:ソフトウェアをインストールするだけではありません。誰があなたの図面に触れているのかを知る必要があります。システムは、すべてのファイル操作、誰がファイルを開いたのか、誰が変更したのか、誰がファイルを復号化しようとしたのかを記録します。何か問題が発生した場合、ログを検索すれば反駁できない証拠が得られるため、あなたと従業員が会議室で議論する時間を節約できます。
2. ハードウェア暗号化ロック(ドングル)
 多くの人は、USB シールドを接続すれば十分だと考えています。この方法は、特定のソフトウェア(AutoCAD など)での使用に適しています。ソフトウェアを実行するにはドングルを接続する必要があり、暗号化環境がなければ図面を開くことはできません。床効果: 物理的な隔離は確かにネットワーク伝送の漏洩を防ぐことができます。しかし、犬が迷子になると目を傷つけてしまい、従業員が画面上の写真を撮ることを防ぐ方法がないという欠点があります。管理も面倒です。従業員からは「犬が足りない」という不満がよく聞かれる。
3. Windows には EFS 暗号化が付属しています
 エンタープライズ版システムが付属しているため、お金を費やす必要はありません。フォルダーのプロパティを右クリックし、[コンテンツの暗号化] をオンにします。床効果: 現在のアカウントに限定される、スタンドアロン ユーザーに役立ちます。ただし、システムが再インストールされたり、ドメイン制御ポリシーが変更されたり、管理者アカウントがクラッキングされたりすると、暗号化されたすべてのファイルは直接「アクセス不能なゾンビ ファイル」になります。上司がこれをやっているのを見たことがある。その結果、IT部門は引き継ぎもされずに退職し、設計部門全体の図面はすべて廃棄された。
4. 圧縮パッケージをパスワードで暗号化する
 これは最も一般的なネイティブ メソッドです。図面をZIPまたはRAR形式にして、8文字以上の複雑なパスワードを設定してください。床効果:何もしないよりはマシです。問題は、自分のパスワードを同僚に送信し、その同僚がそのパスワードを他の人に転送し、そのパスワードが WeChat のチャット履歴のあらゆる場所に存在することです。さらに、ブルートフォースクラッキングツールはインターネット上のいたるところに存在しており、少しの技術的知識があれば数時間で出てくる可能性があります。
5. クラウドディスク/ネットワークディスクの権限設定
 エンタープライズ バージョンのネットワーク ディスクを使用して、メンバーの表示/ダウンロード権限を設定します。床効果: 社内コラボレーションの問題を解決しました。ただし、パブリック クラウド ディスクを使用すると、データがコンピューター室の外に流出してしまうというリスクがあります。;「リンクの共有」スイッチを厳密に制御せず、従業員が「永続的に有効な」リンクを送信した場合、それは図面を公開することと同じになります。
6. 図面を PDF に変換し、透かしを追加する
 DWGなどのソースファイルをPDFに変換し、「社外秘」「所属+氏名」のウォーターマークを追加します。床効果:閲覧には便利ですが、編集はできません。ただし、これは事故後の措置であり、PDF が再度転送されるのを防ぐことはできません。症状は治療しますが、根本的な原因は治療しません。また、外部への放出には適していますが、内部の研究開発には適していません。
7. ネットワーク分離(物理的分離)
 設計部門のコンピュータをインターネットから切断するか、外部ネットワークに接続せずに別の物理ネットワーク ケーブルを引きます。床効果: 理論的には最も安全で、ハッカーは侵入できず、ネットワーク ケーブルはすべて抜かれています。しかし、それは現実的でしょうか?従業員は情報を確認したりメールを受信したりするために行き来する必要があり、非常に非効率です。内部関係者が外部に出されたい場合、携帯電話の使用を制御して画面の写真を撮ることはできますか?
8. ADドメインに基づく権限管理
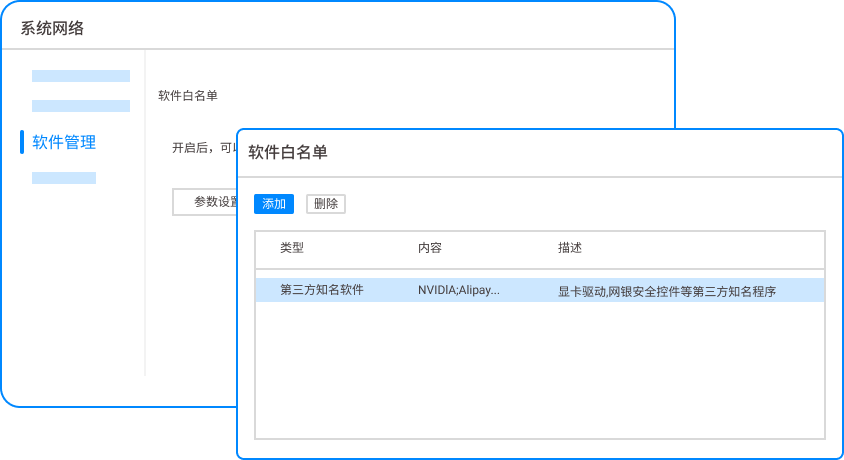 Windows ドメイン制御を使用して、部門ごとに共有フォルダーへのアクセス権 (読み取り専用、変更) を設定します。床効果:部門間の不正アクセスの問題を解決します。しかし、これは「ゲートキーピング」ロジックです。従業員が「読み取り」権限を取得すると、ファイルをローカルにコピーできるようになり、この時点で権限管理は無効になります。
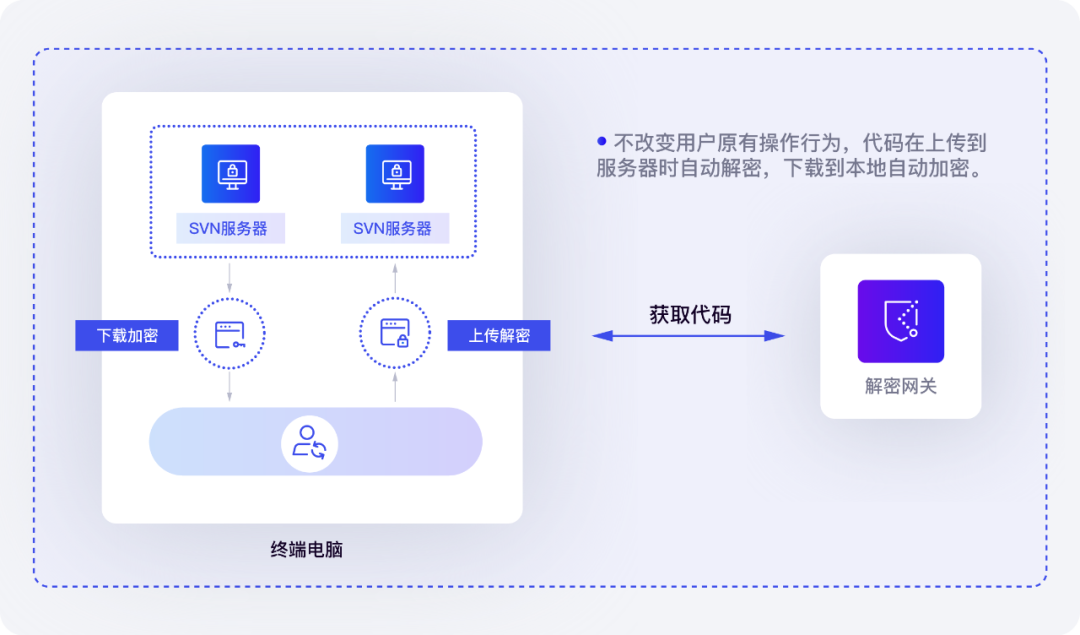
9. データ漏洩防止 (DLP) ライト版
 市販されている一部の軽量 DLP ソフトウェアは、図面の内容を識別し、電子メールまたは HTTP 経由でアップロードされた図面を傍受できます。床効果:出口の一部を塞ぐことができます。しかし、基礎となるドライバー暗号化と組み合わせていない場合、従業員がファイルのサフィックスの名前を変更したり、圧縮したり、モバイル ホットスポットを使用したりすると、これらの軽量戦略は簡単にバイパスされてしまう可能性があります。
10. デザインソフトウェア専用のセキュリティモード
 SolidWorks や CATIA などのハイエンド ソフトウェアには、権限管理モジュールが組み込まれています。床効果: ソフトウェア内でのコラボレーションは非常に高いセキュリティ レベルを持っています。しかし、制限が大きすぎます。特定のソフトウェアのみを制御できますが、エクスポートされた中間フォーマット (IGS、STP など) は制御できません。形式を変換すると保護は解除されます。
そうは言っても、多くの方法はお金を節約しているように見えますが、実際には将来への布石となっています。図面流出は従業員の人格を賭けたものではなく、システムの抜け穴をふさぐためのものだ。Insight Eye MIT システムこの種の専門的なツールはお金の無駄のように思えるかもしれませんが、実際には、中核的な資産に保険をかけることになります。経営者は、競合他社の入札会議で図面が出るまで待ってから「そもそも導入しないのか」と問うべきではない。
この記事の出典: セキュリティ内部リファレンス、CSO 情報セキュリティ サミット フォーラム
主な専門家: Li Jianjun
担当編集者:王海燕
最終更新日: 2026 年 3 月 28 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

