
記事の概要: 20 年以上、企業のセキュリティで働いてきた私は、コア コードが従業員に奪われ、会社が一夜にして解放された状態に戻った後、太ももをたたいて後悔している上司をあまりにも多く見てきました。率直に言って、コードは生命線です。ファイル漏洩への対処は困難です。ファイアウォールと従業員の経歴は何ですか?
私は企業セキュリティの仕事に20年以上携わってきましたが、コアコードが従業員に奪われ、会社が一夜にして解放された状態に戻った後、太ももをたたいて後悔している上司をあまりにも多く見てきました。率直に言って、コードは生命線です。ファイルが漏洩した場合、ファイアウォールや従業員の身元調査はすべて無駄になります。今日はそれについて話すつもりはありませんが、特にいつも緊張している上司を安心させるために、ファイルを暗号化する方法についてだけ話します。
ファイルを暗号化するにはどうすればよいですか?コアコードの漏洩を防ぐためにファイルを暗号化する5つの超実践的な方法を推奨します。
1. Insight Eye MIT システムの展開
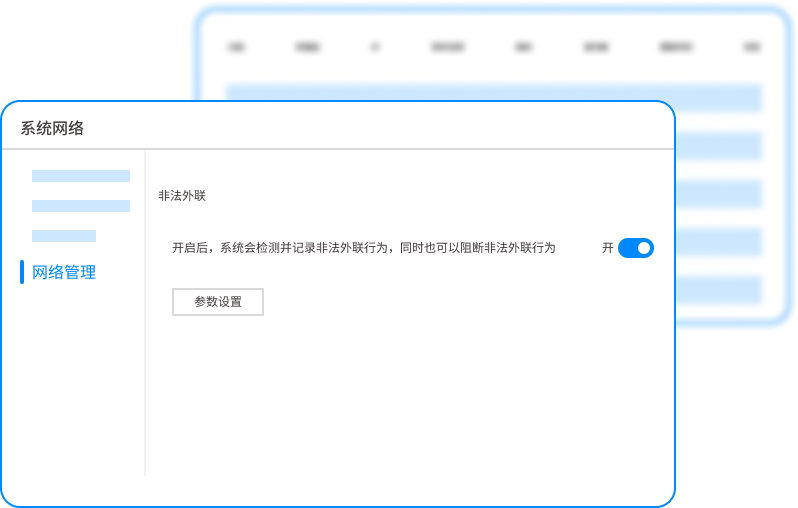
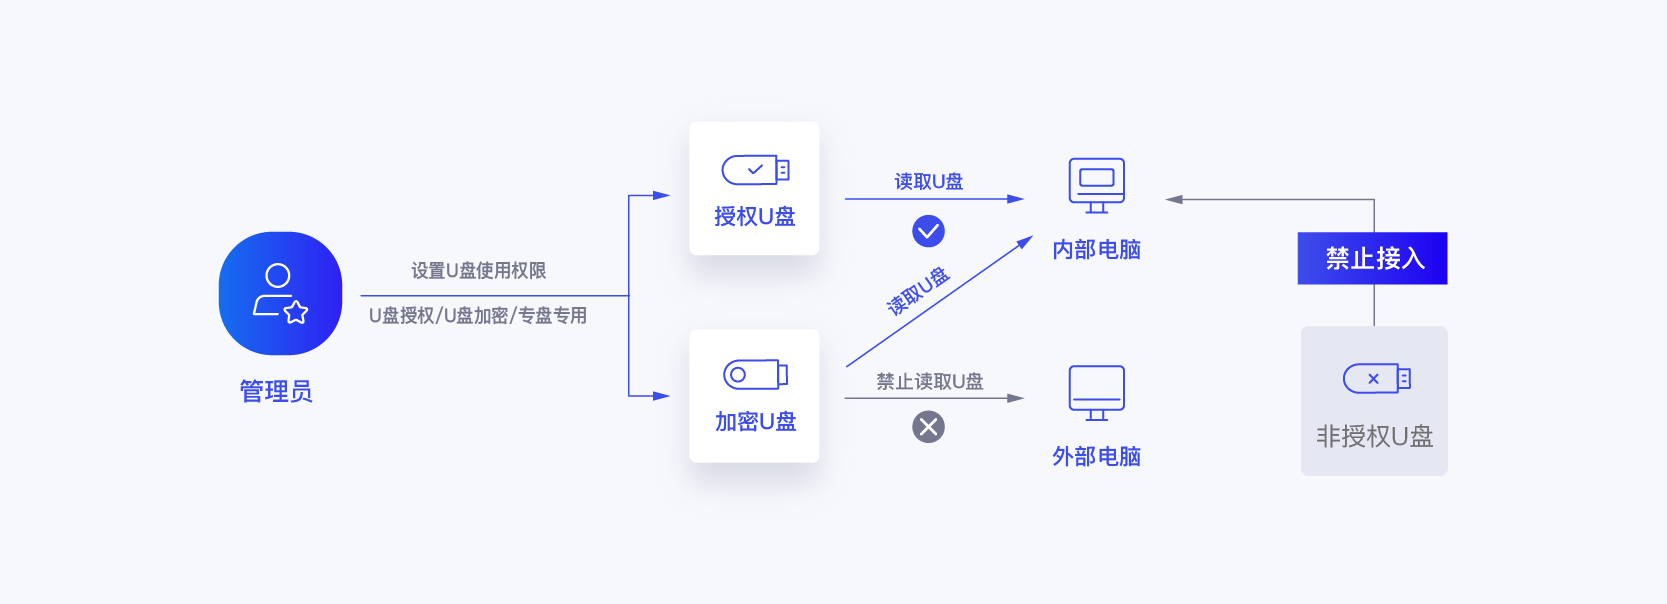
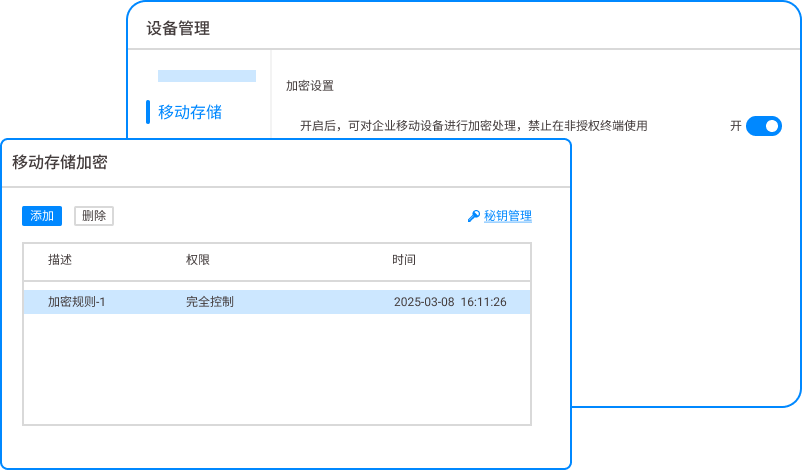
これは私がクライアントに勧めるときに最もよく使われる手口であり、内部漏洩に対処するために最も冷酷な手口でもあります。単にパスワードを追加するのではなく、ビジネスプロセスに暗号化を組み込むことで漏洩を不可能にします。
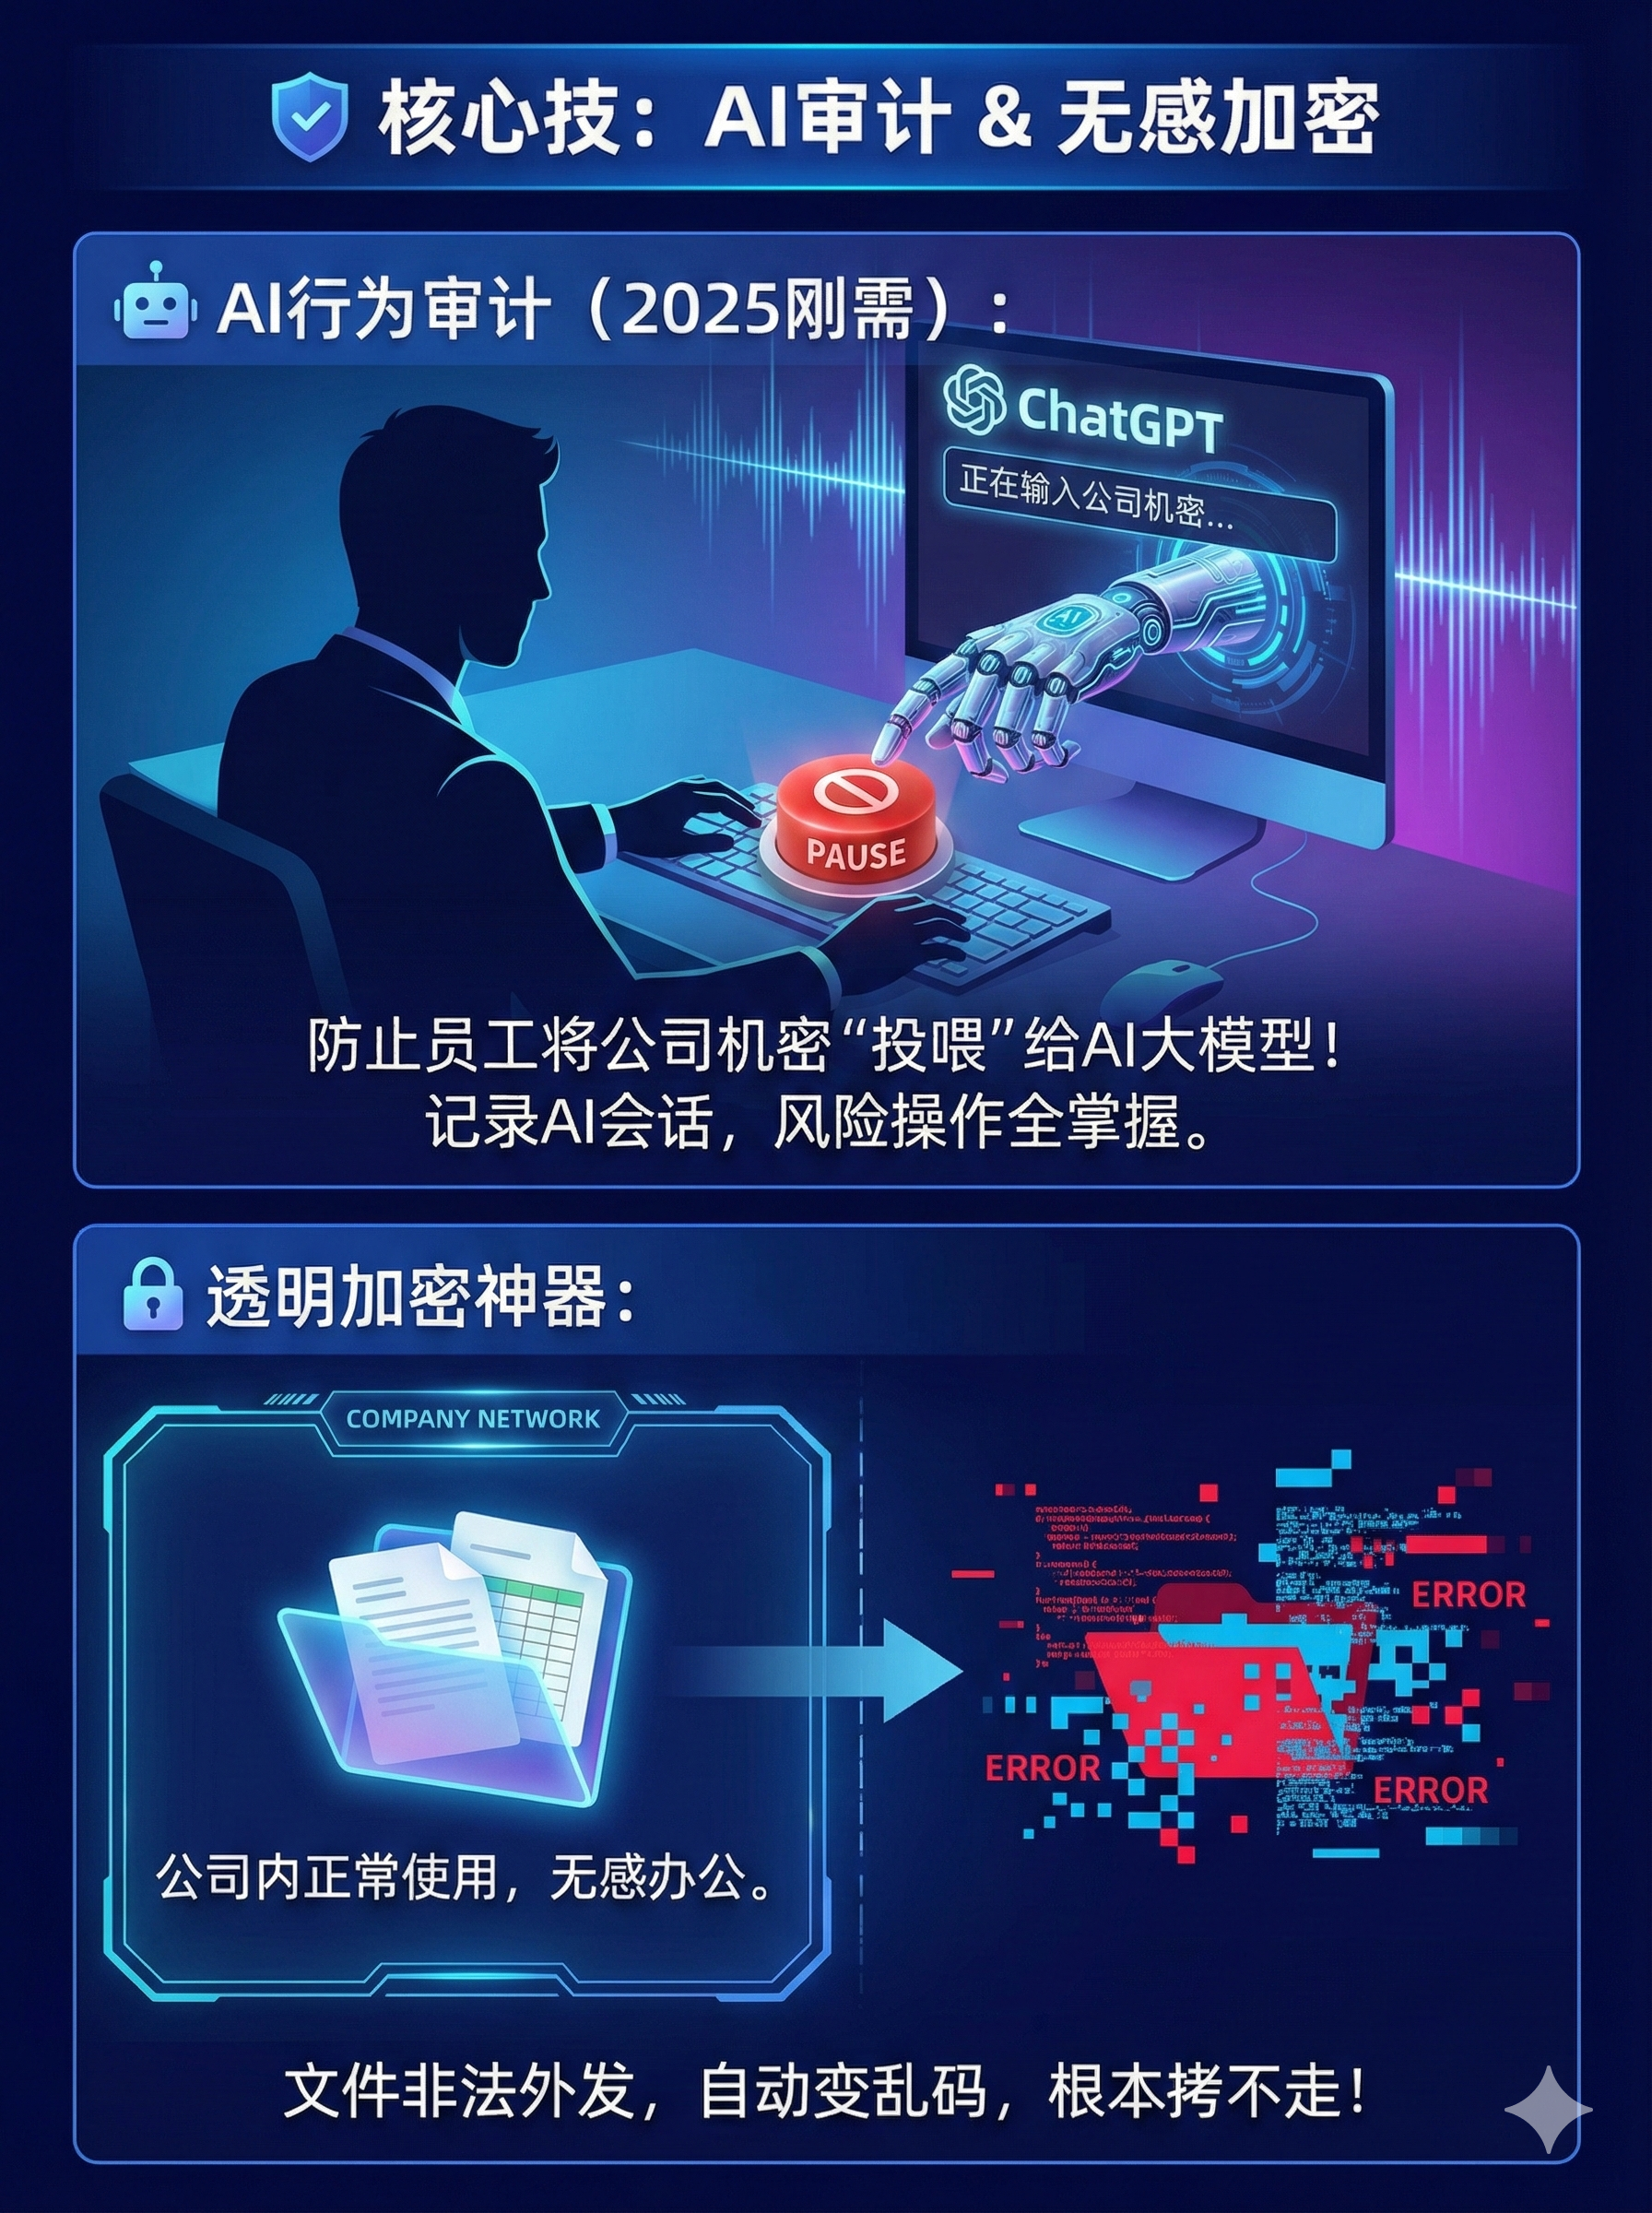
完全に透過的な暗号化により、内部関係者による他人の悪用を防止します。:この機能は、端的に言えば、従業員が全く知らない間に、生成されたコードや図面がすべてハードディスク内で暗号化されてしまうということです。USBメモリでコピーするのはもちろん、ハードディスクを取り外してパソコンに接続しても、開くと大量の文字化けが発生します。かつて、退職した顧客がいて、プログラマーはプロジェクト ライブラリ全体を密かにコピーしました。その結果、競合他社では使用できませんでした。結局、彼は落胆して戻ってきて、ファイルを削除するように懇願しました。これが本当の成功でした。
送信ドキュメントを制御し、データに「時限爆弾」を与える”:パートナーとやり取りする場合、書類の送付は避けられません。「3回開くと自動破棄」「1台のパソコンでのみ閲覧可能」「3日後に自動破棄」など、送信ファイルの有効期限を設定できる仕組みです。相手が他人に転送したい場合や、スクリーンショットを撮って記録したい場合でも、システムがバックグラウンドで直接警察に通報し、誰が送信したのか、誰に送信したのか、誰がルール違反をしようとしたのかが一目瞭然です。
機密コンテンツの識別とすべての漏洩経路のブロック: すべての従業員が安全意識を持つことを期待しないでください。誰かがコードの名前を「Learning Materials.zip」に変更し、WeChat 経由で送信します。Insight MIT システムには、機密コンテンツ識別エンジンが組み込まれています。ファイルにコア コード フラグメントまたは機密フィールドが含まれている限り、名前変更、圧縮、またはパッケージ化の方法に関係なく、ファイルが送信される限り、システムは直接傍受して通知します。これをソースでブロックするといいます。
透かしやスクリーンショットを印刷してソースを追跡し、漏洩者に隠れる場所を与えません。: 古い友人の中には、電子ファイルを送信できないため、写真を撮って印刷したいだけの人もいます。このシステムは、従業員の名前、職務番号、時刻を明確に印刷した動的透かしをすべての文書に重ね合わせることができます。写真が流出すれば誰がやったか一目で分かります。この種の抑止力は他のどのシステムよりも優れています。
漏洩リスクを最小限に抑えるための細心の注意を払った許可の隔離: コアコードは誰にでも見える必要はありません。このシステムは、ファイルのアクセス許可を部門、プロジェクト チーム、さらには個人ごとに正確に分割することができます。コア開発者には見えてもテスターには見えないもの;研究開発責任者は承認しましたが、一般のプログラマが開いてもエラーが報告されました。権限を減らすほど、漏洩の可能性は低くなります。
2. 暗号化機能を内蔵した圧縮ソフトを使用する
この方法は、WinRAR や 7-Zip などのしきい値が最も低く、ファイルをパッケージ化して複雑なパスワードを設定します。小さなファイルを一時的に処理するのは問題ありませんが、パスワードに会社名に 123 を加えたものを使用しないでください。そうしないと、設定が存在しないことになります。転送の際、相手と口頭でパスワードを交換する必要があり、煩雑です。パスワードが漏洩すると、ファイルは完全に失われます。この種のものは紳士からのみ保護できますが、邪悪な内部関係者からは保護できません。
3. Windows に付属の EFS 暗号化を有効にする
これはシステムに付属しています。とても高級そうに見えますが、落とし穴もたくさんあります。これは、オペレーティング システムとユーザー アカウントに大きく依存します。システムがクラッシュした場合、アカウントが削除された場合、またはシステムが再インストールされて証明書を忘れた場合、それらの暗号化されたファイルは開くことができなくなる「ミイラ」になります。多くの上司は、システムが立ち上げられればすべてがうまくいくだろうと考えていました。その結果、運用保守辞退制度がやり直しとなり、基幹データも併せて消失し、泣く暇もなくなった。
4. クラウドディスクの「安全な」または暗号化された同期機能を使用する
一部のエンタープライズ クラウド ディスクは、「暗号化セーフ」または「エンドツーエンド暗号化」オプションを提供します。ファイルはアップロードされた後、暗号化されてクラウドに保存されるため、クラウド サービス プロバイダーの内部漏洩を防ぐことができます。しかし、問題も明らかです。ローカル ファイルはクリア テキストのままです。従業員がローカル ファイルを適切に管理しなかったり、同期中に「パブリック共有」を選択したりすると、問題が発生します。これはあくまで補助的な手段であり、端末側の根本的な問題を解決するものではありません。
5. 企業内で内部 VPN + アクセス監査を設定する
多くの技術部門の責任者は、このトリックを利用して、すべてのコア ファイルに VPN 経由でアクセスする必要があるようにしたいと考えています。このアイデアは優れており、データにネットワーク分離層を追加するのと同じです。ただし、ファイルの実装後にはセキュリティ問題を解決できないという制限があります。従業員が VPN 経由でローカル コンピュータにファイルをダウンロードすると、完全に制御不能になります。これはコストが高く、メンテナンスも複雑であるため、中小規模のテクノロジー企業にとってはまったく費用対効果が高くありません。
この記事の出典: エンタープライズ データ セキュリティ防衛研究所
主な専門家: Li Jianjun
担当編集者:王海燕
最終更新日: 2026 年 3 月 27 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

