
記事の概要: 「ラオ・リーさん、会社が 200 万ドルを費やして開発したアルゴリズム モジュールが、退職したばかりのインターンによってフォルダに詰められて持ち去られたと聞きました。”これは悲痛なことだと思いますよね?しかし最近では、コアコードが「移動」されたことはもはやニュースではなく、あらゆるテクノロジーにとっての問題となっています。
“Lao Li、会社が 200 万を費やして開発したアルゴリズム モジュールが、退職したばかりのインターンによってフォルダに詰め込まれて持ち去られたと聞きました。”これは悲痛なことだと思いますよね?しかし最近では、コアコードが「移動」されたことはもはやニュースではありません。それは技術部門の上司なら誰しもが抱く真夜中の悪夢です。私たち起業家が最も恐れているのは、強力な競争相手ではなく、自分の裏庭で起こる火災です。従業員が USB フラッシュ ドライブを挿入したり、ネットワーク ディスクに転送したり、コードを GitHub にスローしたりするとすぐに、会社の生命線は誰かのウェディング ドレスになります。今日は、想像上のことについては話しませんが、特に毎日コードを扱う「技術専門家」のグループのために、私たちの「生命線」を暗号化する方法について話します。
ファイルを暗号化するにはどうすればよいですか?上司必読のコアコードを暗号化する6つの方法を教えます!
1. Insight Eye MIT システムの展開
 この業界に20年もいる私は、たくさんの派手なソフトウェアを見てきましたが、冷酷な人間には役に立ちません。しかし、企業のコアコードをロックすることに関しては、私はこのシステムを最も信頼しています。単にパスワードを追加するだけではなく、コード流通環境全体に網を張り巡らせます。私たちの上司が最も恐れている「内部の幽霊」と「意図しない漏洩」に対処するのが非常に上手です。
1. コードレベルの透過的な暗号化: 従業員が意識的に「暗号化ボタン」をクリックすることを期待しないでください。このシステムは「強制」されます。コード ディレクトリ (開発環境、SVN/Git ウェアハウスなど) を指定している限り、ファイルは着陸するとすぐに自動的に暗号化されます。従業員が自分で開いて修正してコンパイルするのが普通ですが、許可がなければWeChatで送信したりUSBメモリにコピーしても文字化けの塊になってしまいます。これは、銀行の金庫室でお金を数えることができるが、お金を取り出すことはできないのと同じです。
2. 送信文書の「オンデマンド承認」”: ビジネス ニーズでは、実際に顧客やパートナーにデモを送信する必要がある場合があります。このシステムは、送信ファイルを「時限爆弾」に変えることができます。ファイルを数日間だけ開いたり、指定したコンピュータでのみ開くように設定したり、印刷やスクリーンショットを禁止したりすることもできます。ファイルが第三者に転送されると、そのファイルは自動的に無効になります。これは、コア資産を譲渡するのではなく、真の「オンデマンド認証」と呼ばれます。
3. 「バックドア」の開発を厳しく管理する”: 多くのリークは「GitHub へのアップロード」ステップで発生します。Insight MIT は、開発者がブラウザー、Git クライアント、さらにはコマンド ラインを介して外部コード リポジトリにコードをプッシュしようとする試みを正確に識別し、阻止できます。公共倉庫でもプライベート倉庫でも、ホワイトリストに載っていない限りスタックしてしまい、リアルタイムで上司にアラートが送られます。従業員は、コードが「送信できない」理由を知って驚くでしょう?
4. フルサイクルの行動監査: 防ぐだけでなく、調査も必要です。このシステムは従業員のあらゆる操作を記録できます。誰が何時にいたのか、どのコア ファイルが開かれたのか、コードが何行コピーされたのか、暗号化を回避するためにスクリーンショット ソフトウェアを使用しようとしたのかどうかなど、すべて追跡可能です。私たちは「推定有罪」を行っておりませんが、このログがあれば、実際に何かが起こった場合、完全な証拠連鎖と直接的な法的介入により、30分以内に責任者を特定することができ、他のどの制度よりも強力な抑止効果を発揮します。
5. 勤務時間外のデータの自動引き継ぎ:中核社員の退職は最も危険な瞬間です。同氏が辞任を申し出た瞬間に、システムはすべての主要文書へのアクセスを自動的にロックすることができ、いかなるコピー、アップロード、外部配布も禁止される。彼はコンピュータ内のコードを読むことはできますが、そのコードを少しも取り出すことはできません。退職面接が始まる前に、データセキュリティのループはすでに閉じられています。
2. ローカルコードベースの物理的分離
 最も愚かだが最も効果的な方法について話しましょう。現在ではクラウドネイティブが普及していますが、セキュリティに非常に敏感な金融企業や軍事企業の多くは依然としてこの手法を使用しています。コアコードサーバーを別のコンピュータ室に置き、外部ネットワークへの接続を遮断します。従業員が操作したい場合は、USB インターフェイスのない特定のシン クライアントを使用する必要があります。そうしないと、イントラネット要塞マシンでのみ操作できます。この種の「物理的分離」により、開発上の利便性がある程度犠牲になりますが、実際には、ほとんどのネットワーク レベルの攻撃や社内従業員からの悪意のある送信メッセージを防ぐことができます。欠点は、コストが高く、効率が低いことであり、リモート コラボレーションが必要なチームには適していません。
3. 権限にリンクされた独自開発の暗号化スクリプト
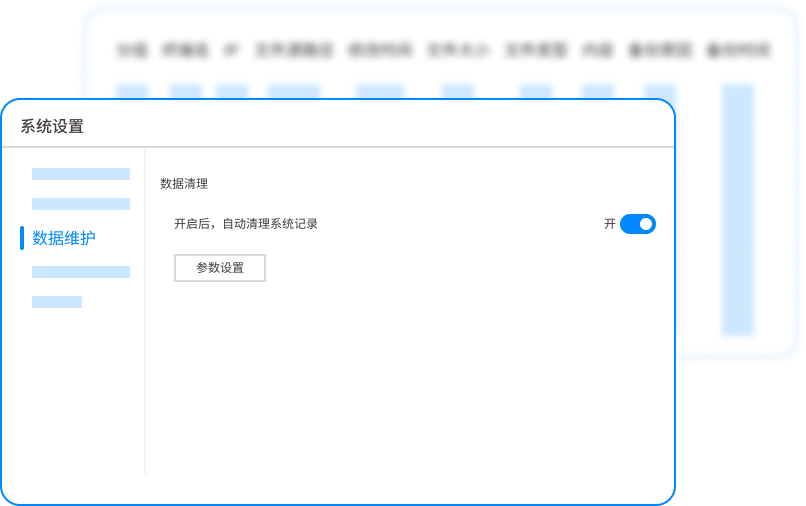 一部の大手メーカーの運用および保守チームは、独自のスクリプトを作成し、オペレーティング システムに付属する EFS (暗号化ファイル システム) を使用するか、AD ドメイン制御と組み合わせて、コア コード フォルダーに「論理ロック」を設定します。たとえば、特定の「コンパイル サービス アカウント」のみがプレーン テキスト コードを読み取る権限を持ち、一般の開発者はコンパイルされた中間ファイルのみを読み取ることができます。これは「できる」と「見える」を完全に分離することに等しい。ただし、このゲームプレイには非常に高度な運用および保守能力が必要です。ひとたび権限設定に問題が発生すると、プロジェクトチーム全体が麻痺してしまい、「本番事故」となる可能性があります。
4. ソースコード漏洩を防ぐ特殊な U ディスク/ハードディスク
 コア コードの「転送」または「バックアップ」のために、最先端の秘密チップを搭載したハードウェア暗号化 USB フラッシュ ドライブを購入できます。この種の USB フラッシュ ドライブは使用前にパスワードを入力する必要があり、独自の暗号化および復号化エンジンを備えています。コア コードは保存時に自動的に暗号化され、許可された会社のコンピューターに接続された場合にのみ通常どおり読み取ることができます。これにより、USB フラッシュ ドライブを使用して「他の開発者を取得」する一部の開発者の問題は解決できますが、ネットワーク ケーブルを使用してデータを送信することは妨げられず、これは重要な防御策です。
5. すべての従業員に Windows BitLocker を有効にするよう強制する
 これはマイクロソフト自身の「最後の防衛線」です。グループ ポリシーを通じてすべての開発コンピューターに BitLocker フルディスク暗号化を強制的に有効にし、キーが会社の AD サーバーに保存され、個人が取得できないようにします。利点は、従業員のラップトップが紛失または盗難された場合でも、ハードドライブを取り外すことでデータを読み取ることができないことです。しかし、これは「物理的な損失」を防ぐだけであり、「アクティブな漏れ」を防ぐことはできません。従業員はコンピュータの電源を入れてコンピュータのロックを解除した後も、電子メールでコードを送信できます。
6. キーコードセグメントの「混乱」と「分離」”
 これは、コード アーキテクチャから「大釜の底からお金を引き出す」ことです。コア アルゴリズムまたはキー ロジックは独立したマイクロサービスまたはダイナミック リンク ライブラリに作成され、少数のコア アーキテクトのみがそれを使いこなすことができます。ほとんどのビジネス開発者はインターフェイスを呼び出すことしかできず、内部実装を見ることはできません。特定のモジュールの開発者がすべてのコードを暗記したとしても、得られるのは独立して実行できない「部品」の束です。これは、エンジンの図面をピストン、クランクシャフト、シリンダーブロックの 3 つの部分に分解し、保管のために 3 人に渡すのと同じです。組立図がなければ誰が持って行っても意味がありません。
この記事の出典: Enterprise Information Security Internal Reference、CSO (最高セキュリティ責任者) Practical Alliance
主な専門家: Li Jianjun
担当編集者:王海燕
最終更新日: 2026 年 3 月 23 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

