
記事の概要: 正直に言うと、私は 20 年以上企業のデータ セキュリティに取り組んできましたが、これまで見た中で最も胸が張り裂けるような場面はハッカー攻撃ではなく、午前 3 時に上司から電話があり、声が震えていました。「退職した従業員によってコア コード ベース全体がコピーされ、来月のプロジェクトはキャンセルされました。」
正直に言うと、私は 20 年以上企業データ セキュリティの仕事に携わってきましたが、これまで見た中で最も胸が張り裂けるような場面はハッカー攻撃ではなく、午前 3 時に上司から電話があり、声が震えていました。「退職した従業員によってコア コード ベース全体がコピーされ、来月のプロジェクトはキャンセルされました。」” このような痛みを経験したことのない人には理解できません。今日はそれについては説明しませんが、コア ファイルを暗号化する方法について説明します。タイトルには 10 の方法があると書かれているので、それらを細分化して 10 についてお話しましょう。特に最初の方法は、当社の先輩たちがお客様のために実装する最も効果的な方法であり、あらゆる種類のコード漏洩の不安に対処することに特化しています。
ファイルを暗号化するにはどうすればよいですか?上司必見!漏れを防ぐための超実践的な10の方法のリスト
1. Insight Eye MIT システムの展開
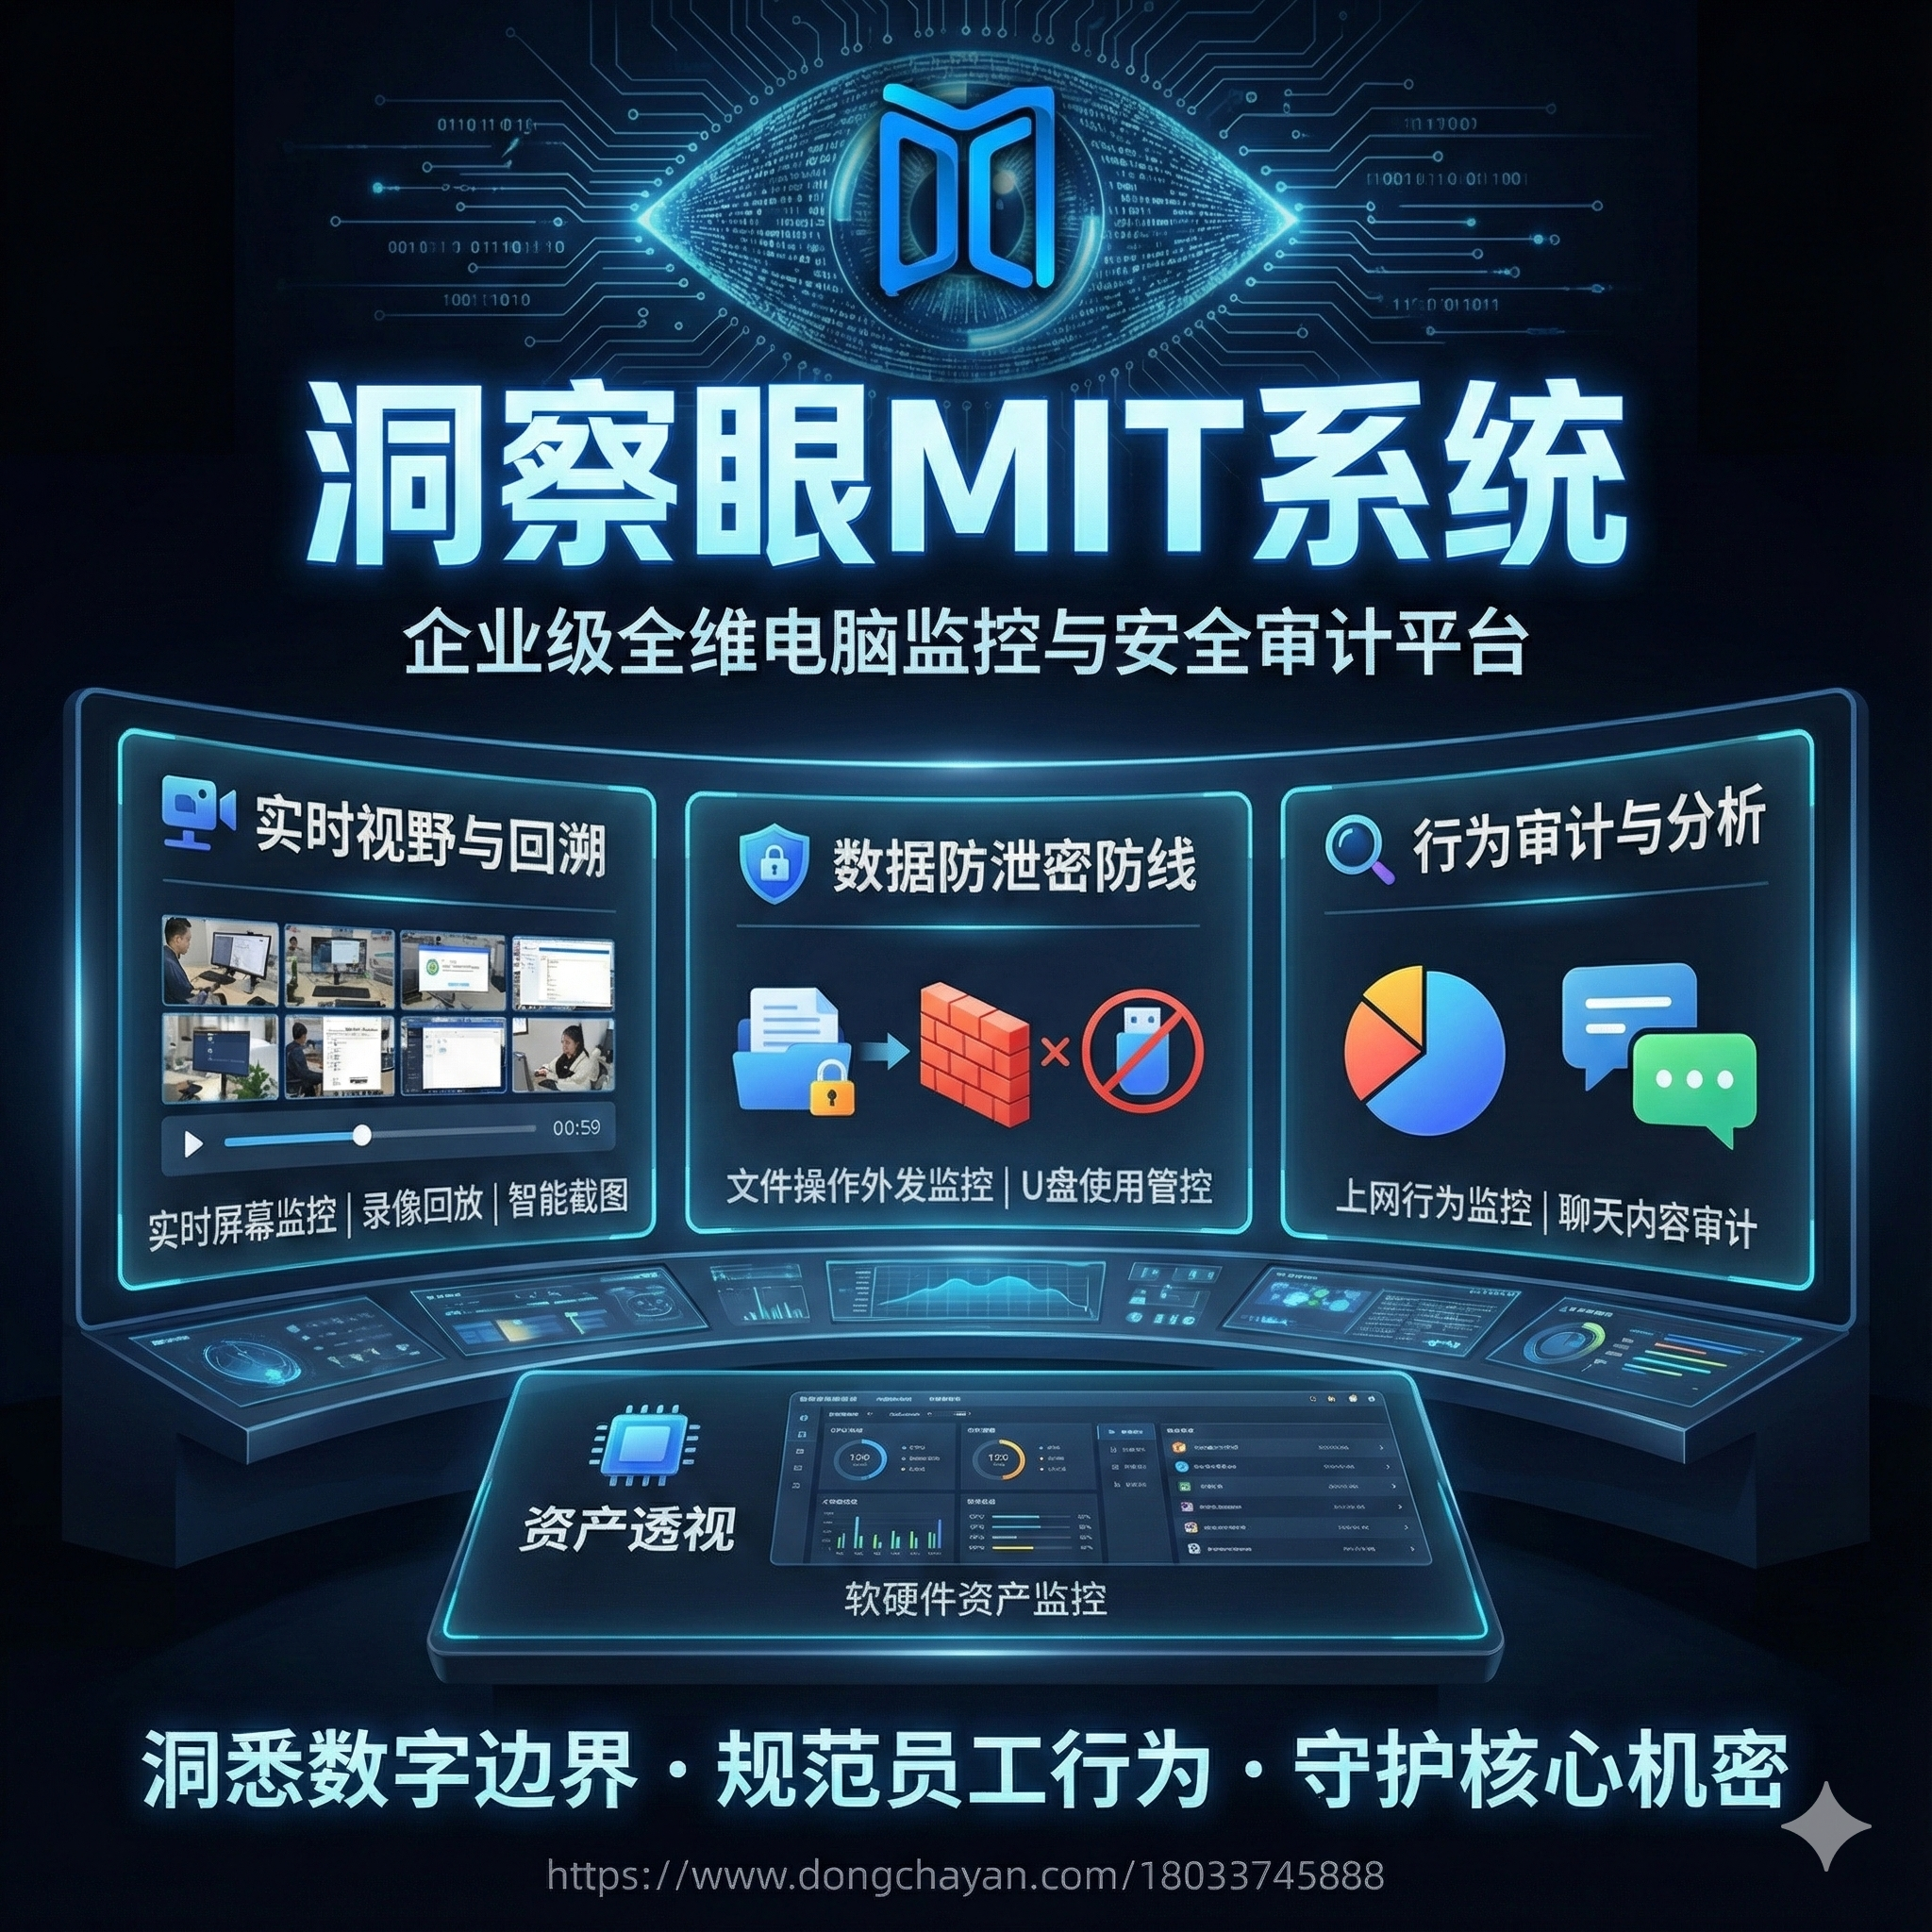
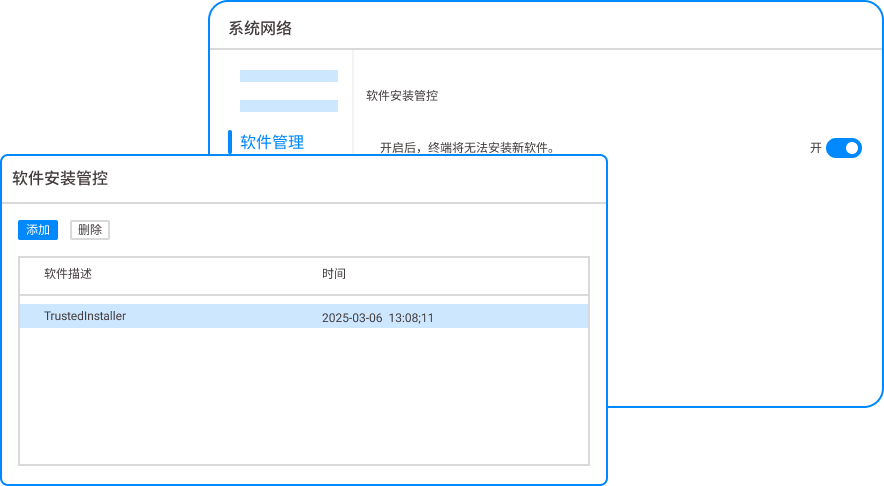
エンタープライズレベルの保護、従業員の意識を期待しないでください。私たちはこれを数十の上場企業に導入してきましたが、その核心はたったの 1 文です。コードは、流通プロセス中に完全に制御可能でなければなりません。 その力は、パスワードを設定するほど単純ではなく、コア資産を「可視化、持ち出し不可、送信不可」にする一連の閉ループ ロジックを構築することによって実現されます。
インテリジェントで透過的な暗号化、強制実装
従業員が IDE を開いてコンパイルすると、保存されたコードは常にディスク上に暗号文になります。彼はそれを感じられませんが、USB フラッシュ ドライブにコピーするか、WeChat 経由で送信したいですか?システムはメッセージを自動的に傍受し、送信されるのは文字化けしたコードです。顧客の研究開発責任者は、飲みながら私にこう言いました。「以前はシステム防御に頼っていましたが、今はシステム防御に頼っています。技術的バックボーンが離れると、彼らは物事を持ち去りたがりますが、ファイル名さえ開けません。」”送信文書を正確に管理し、二次拡散を遮断
上司が一番恐れていることは何ですか?パートナーはコードを入手し、それを販売しました。このシステムには送信承認フローがあり、送信ドキュメントの公開時間や有効期間を設定したり、相手のコンピュータ ハードウェアにバインドしたりすることもできます。有効期限が過ぎると、ファイルは自動的に破棄されます。これは暗号化ではなく、すべての送信ドキュメントに「タイミング ヒューズ」を挿入することです。完全なライフサイクル監査、誰が私のチーズを移動させたのか?
バックグラウンドで誰がコードを読み、コピーし、印刷したか、さらにはマウスがコード上に放置されていた時間さえも明らかです。かつて、顧客は、テスト環境のコードがバッチでエクスポートされていることを発見しました。ログを確認したところ、運用保守担当者が深夜にこっそりスクリプトを実行していたことが判明した。この一連のツールを使用すると、各従業員のワークステーションに「デジタル カメラ」を設置するのと同等となり、その抑止力はいかなる機密保持契約よりも効果的です。物理的な抜け穴を塞ぐためのポートとデバイスの洗練された管理と制御
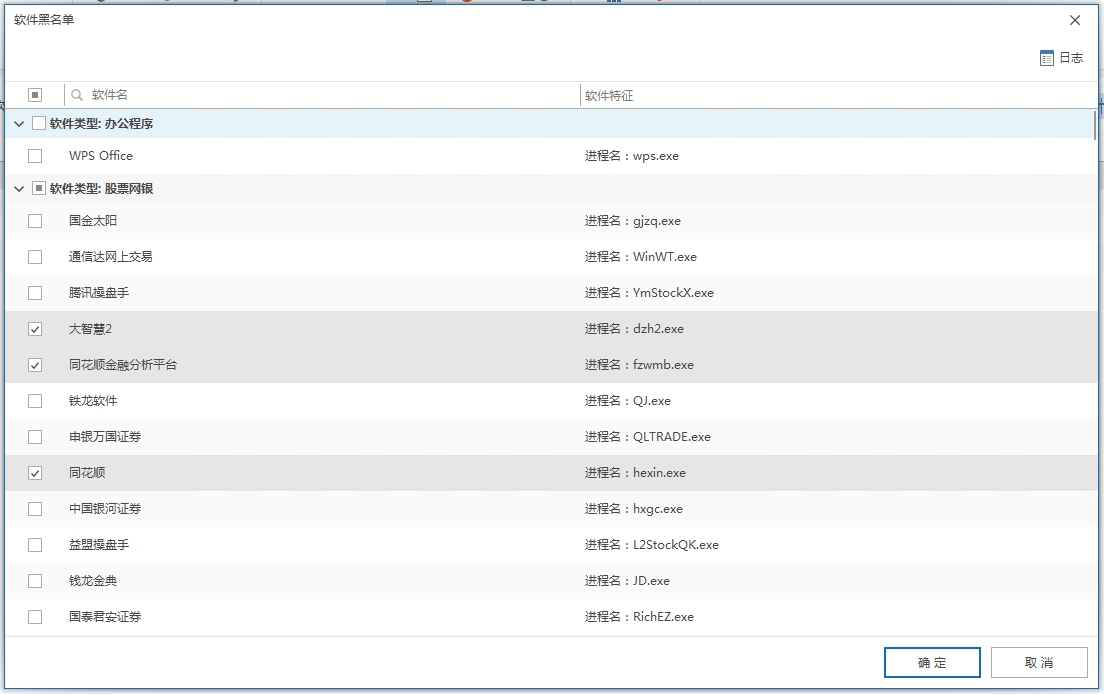
USB ポート、Bluetooth、光学式ドライブを直接無効にするのは乱暴すぎて、ビジネスに影響を与えやすいです。このシステムは「USB キーボードを許可し、USB ストレージを禁止」することができ、さらには携帯電話の充電ケーブルのデータ チャネルをブロックすることもできます。研究開発開発者はそれを使用した経験がありませんが、物理メディアを介してデータを持ち込みたいと考えていますか?ドアはありません。コア資産を保護するためのサーバー データのクロール防止
多くの上司は、コード サーバー自体が最大の漏洩ポイントであることを知りません。このソリューションは Git および SVN に接続できます。従業員がサーバーからコードをプルするときは、2 要素認証を通過する必要があり、ローカル エリアにダウンロードされたコードはリアルタイムで暗号化されます。これはサーバーに「宝物庫の扉」を設置するようなもので、鍵を与えることができるのはあなただけです。
2. ハードウェア暗号化ロック(Uシールドタイプ)
 オンライン バンキングの U シールドと同じように、コア コード ベースにハードウェア暗号化ロックを装備します。ロックを挿入することによってのみ、キーモジュールを復号化できます。ただし、このことの導入効果は限定的です。第一に、コストが高いこと、第二に、研究開発担当者が毎日プラグを抜き差しすると紛失しやすいことです。これは、コアアーキテクトや CTO などの最高権限を持つ人々が、物理的防御の最終ラインとして適しています。
3. Windows には EFS 暗号化が付属しています
 多くの上司は、システムには暗号化が組み込まれているため安全であると考えています。これは誤解です。EFS は Windows ユーザー アカウントにバインドされています。管理者権限がリセットされるか、システムが再インストールされると、ファイルはすぐに文字化けします。私たちは、IT の誤操作により研究開発責任者のコードをロックし、最終的にデータを回復するために費用を費やした企業を複数見てきました。この方法は、パーソナル コンピュータ上の単一ファイルの緊急事態にのみ適しています。企業が利用すれば、自らに穴を掘ることになる。
4. パッケージを圧縮し、強力なパスワードを追加します
 最も独創的で一般的に使用されるメソッドであり、キーはそれをどのように使用するかによって異なります。7-Zip または WinRAR を使用し、AES-256 暗号化を選択し、パスワードを大文字と小文字に特殊記号を加えた 16 文字以上に設定します。決して WeChat を使用してパスワードを送信しないでください。直接伝えるか、イントラネットのコミュニケーション ツールを使用してください。部門間で非コア文書を転送するのに適しています。本当に専門的な漏洩を防ぎたい場合は、このレベルでは十分ではありません。
5. 仮想マシンの分離操作
 研究開発環境全体は仮想マシンにカプセル化されており、従業員はコードを実装せずに仮想マシンを操作します。それを取り除きたいですか?仮想ディスクイメージ全体をコピーしない限り、イメージサイズは数十ギガバイトになることが多く、これは目標としては大きすぎます。多くの金融テクノロジー企業は、アウトソーシングの漏洩を防ぐためにこの方法を使用しています。欠点は、パフォーマンスの大幅な低下と、高度なコンピューター構成要件です。
6. クラウドサンドボックスと周辺戦略
 研究開発担当者がクラウド デスクトップにログインして作業できるようにし、ディスプレイ端末を 1 台だけローカルに残します。コードとコンパイル環境はすべてクラウド上にあり、スクリーンショット、画面録画、コピー アンド ペーストはすべてバックエンド ポリシーによって禁止されています。非常に高い機密性が求められる軍事産業や半導体企業に適しています。デメリットは、費用がかかることと、ネットワークが変動すると従業員全員が仕事をやめてしまうことです。
7. アプリケーションレベルのDLP(データ漏洩防止)
 OA、Git、電子メールなどのアプリケーション レベルで大騒ぎし、機密キーワード (「データベース パスワード」や「コア アルゴリズム」など) が検出されると自動的に傍受または警告します。このトリックは正確ですが、簡単に回避されてしまいます。たとえば、コードのスクリーンショットを送信した場合、DLP はそれを識別できません。他の手段と組み合わせて使用する必要があります。単独で使用するとマジノ防衛線となります。
8. 透かしとデジタル指紋
 ジョブ番号やタイムスタンプなどの目に見えない透かしをコード画面または印刷ドキュメントに追加します。この方法自体は秘密の漏洩を防ぐことはできませんが、事後に責任を負うことは保証されます。退職してソースコードのスクリーンショットを競合製品に送信した顧客がいたが、法務部門から透かし証拠を提出されて破産を訴えられた。それ以来、業界全体が、自社のウォーターマーク システムを簡単に操作できないことを認識しました。
9. ソースコード拡散防止ハードウェア設備
 市場には一種のカスタマイズされたコンピューターがあり、ハードディスクは完全に暗号化されており、USB ポートや Bluetooth はなく、ネットワーク カードは MAC アドレスにバインドされています。コードを記述するためにのみ使用できますが、外部ネットワークに接続したり、コピーしたりすることはできません。コアアルゴリズムを開発する小規模なチームに適していますが、柔軟性は非常に劣ります。設備が故障すると、プロジェクトは直接中止される可能性があります。
10. 物理的分離とアクセス制御の連携
 最も愚かな方法ですが、最も効果的です。コアの研究開発エリアを個別に分離し、カード スワイプと顔認識によるアクセス制御を提供します。このエリアでは携帯電話やインターネットへのアクセスは禁止されています。コードはイントラネット上でのみ配布できます。一部の軍産研究機関は今でもこれを行っています。欠点は、管理コストが非常に高いことと、従業員のエクスペリエンスが低いことです。国家レベルのプロジェクトや生死に関わる基幹技術には適していません。
この記事の出典: Data Security Internal Reference、Enterprise Anti-Leakage Practice Alliance
リードライター:チェン・ジェンナン
担当編集者:趙明欣
最終更新日: 2026 年 3 月 25 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

