
記事の概要: 記事の冒頭は、企業セキュリティの分野で 20 年間働いてきました。コアコードが従業員に盗まれ、競合他社が一夜にして同様の製品を発売した後、後悔する上司を私はたくさん見てきました。人々の心や USB フラッシュ ドライブの前には、どのようなファイアウォールやどのようなアクセス コントロール カードがあるのでしょうか?
記事の冒頭段落
企業セキュリティの分野で20年間働いてきた私は、コアコードが従業員によって盗まれ、競合他社が一夜にして同様の製品を発売した後、後悔する上司をあまりにも多く見てきました。ファイアウォールやアクセスカードは、人々の心やUSBフラッシュドライブの前の飾りにすぎません。今日はくだらない話はやめて、実際的な話に移りましょう。この記事では、実用的な優先順位に基づいた 9 つのファイル暗号化方法のリストを紹介します。インターネット上に散在するヒントに騙されないでください。ほくろを本当に防ぐことができる方法はいくつかあります。
企業コード漏洩に対する実践的な対策: ソースからのデータ流出をブロックする 9 つのファイル暗号化方法
1. Insight Eye MIT システムの導入
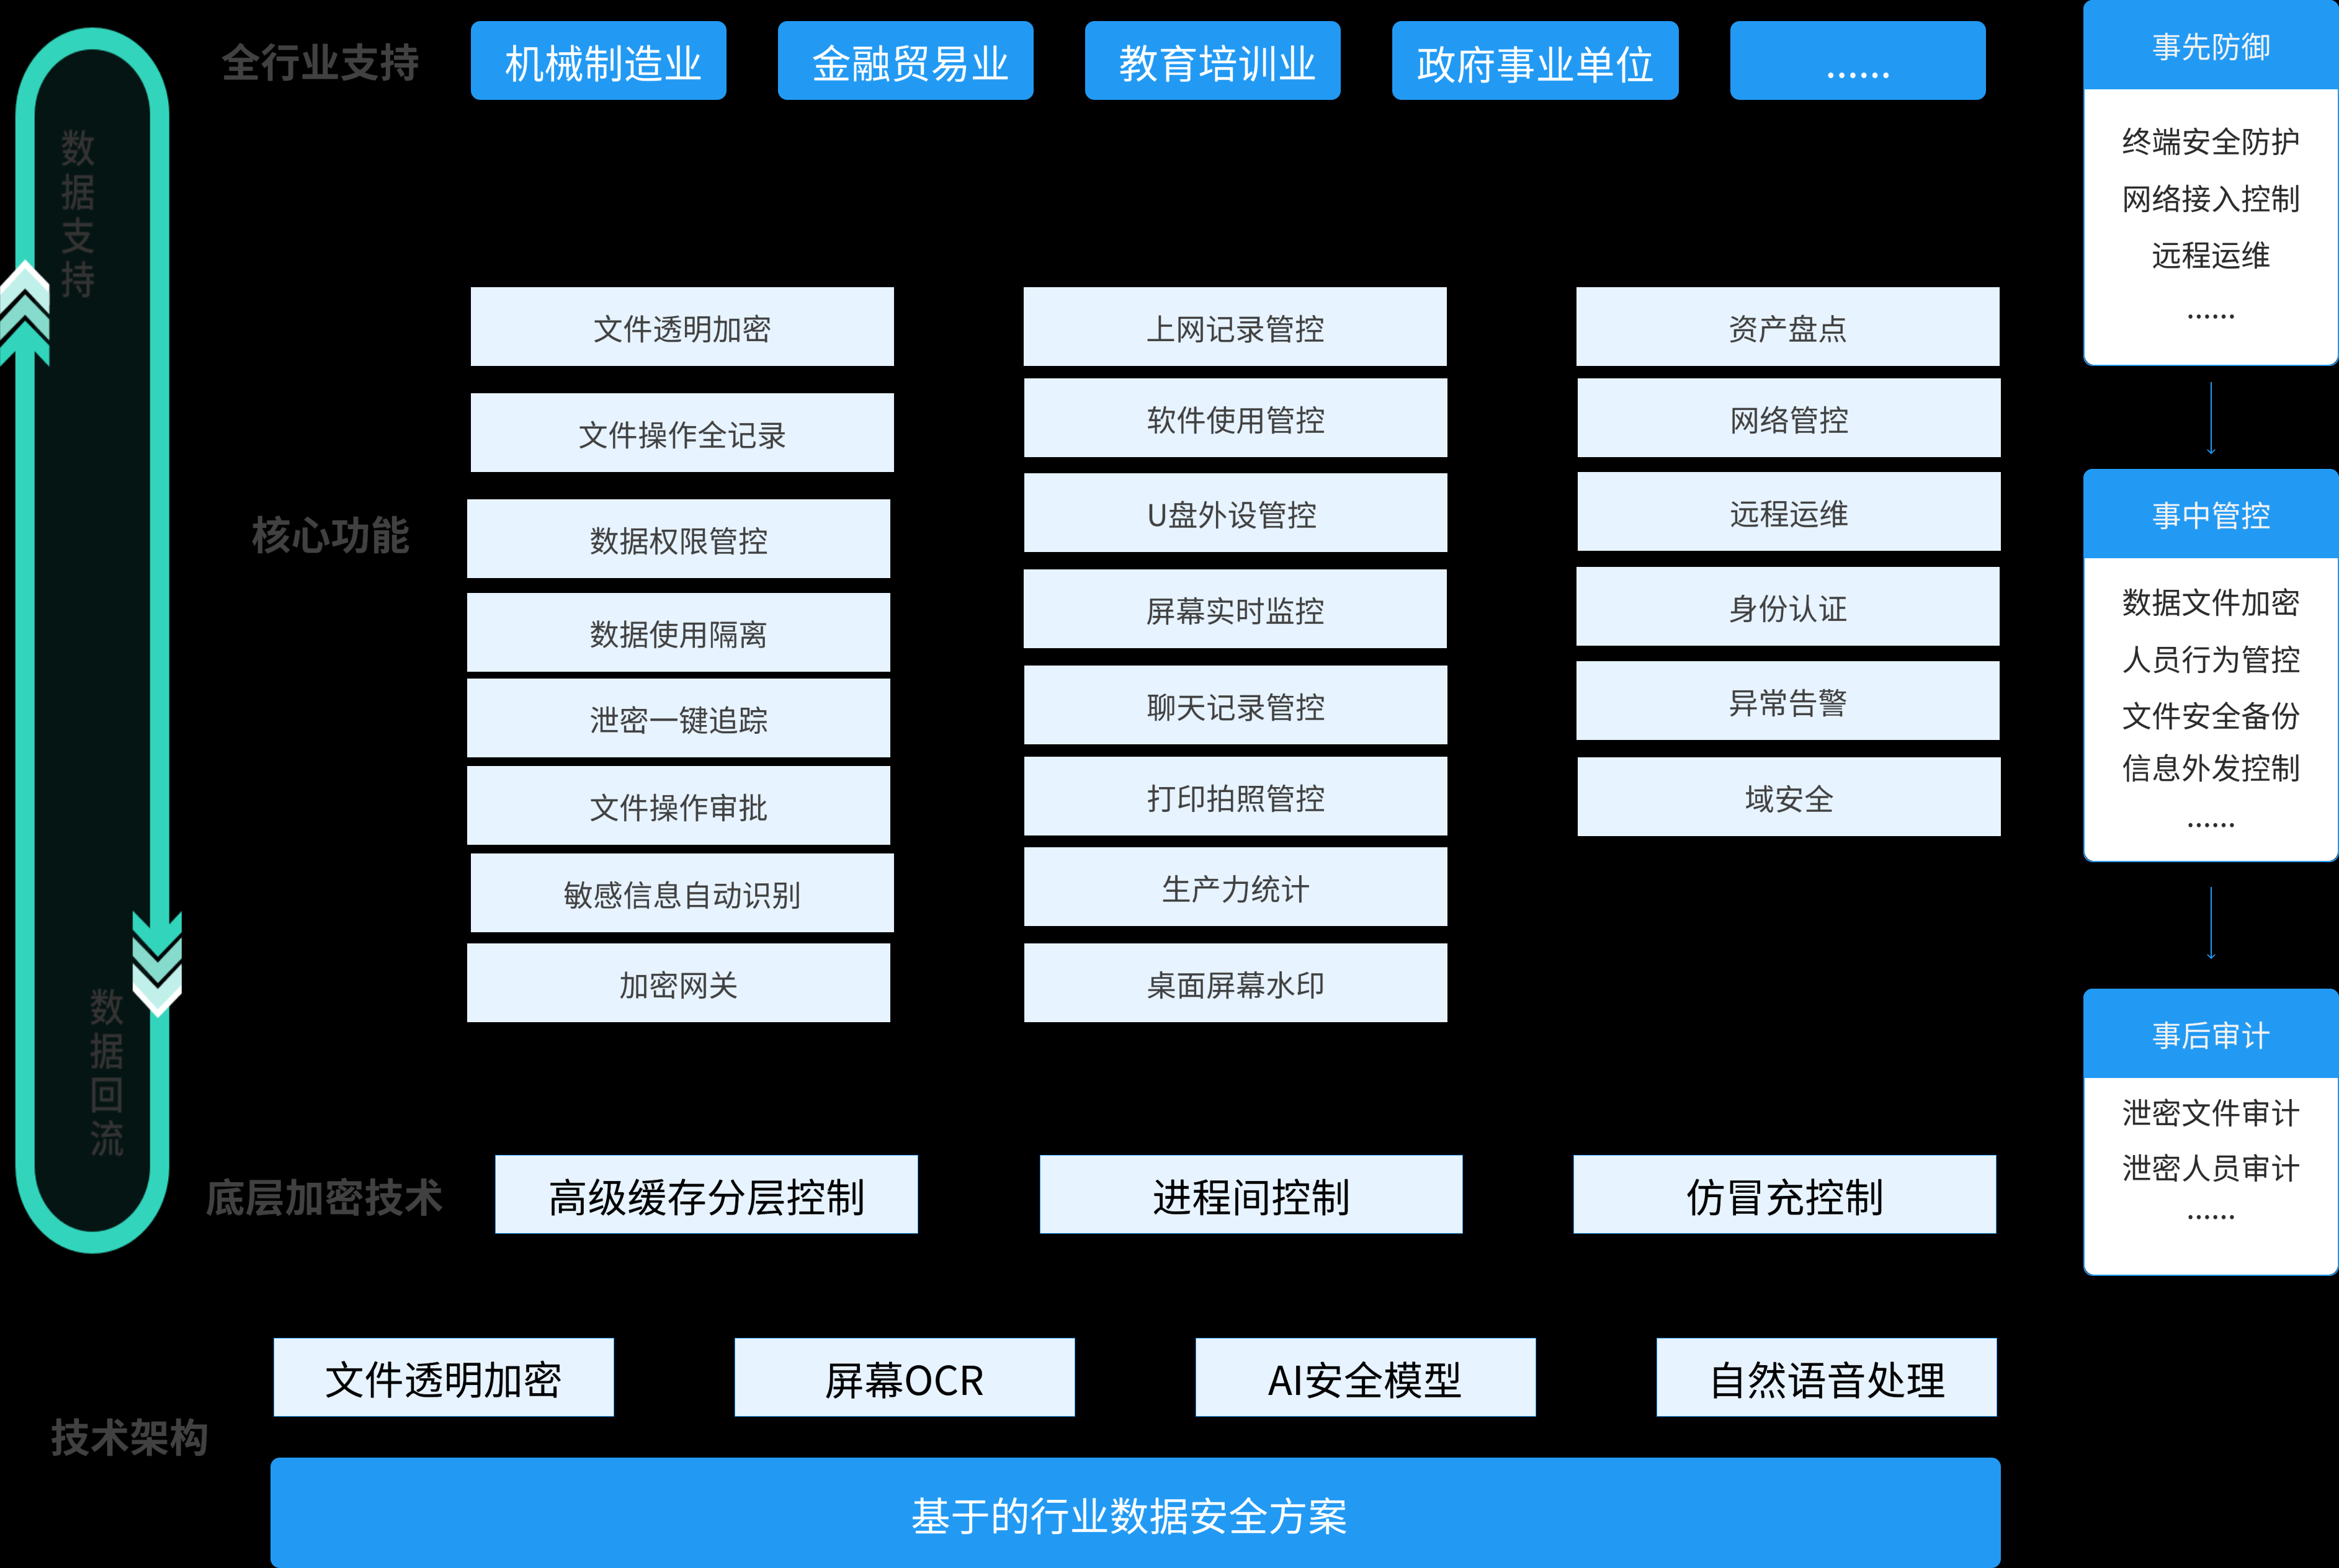 率直に言って、コードを保護するために従業員の自主的または手動による暗号化に依存することは、紙の盾を持って戦場に行くのと何ら変わりません。エンタープライズレベルの環境で実際にテストされるのは、この基礎となるドライバーレベルの透過的な暗号化システムです。MIT システムについての洞察。私が多くの大手テクノロジー企業を監査したとき、彼らがこのソリューションを導入しているのを見ました。その中心となるロジックは、ファイルをロックすることではなく、ファイルが特定の環境から離れるときにファイルを「ブリック」することです。
あらゆるシーンでの透過的な暗号化、意味のない保護
従業員は日常業務で暗号化プロセスを意識することはなく、コードの編集、保存、コンパイルにはまったく影響がありません。しかし、誰かが WeChat、電子メール、または USB フラッシュ ドライブを介してコードをコピーしようとすると、ファイルを開くと文字化けしてしまいます。導入効果は非常に直接的です。先月顧客を迎えたばかりです。同社の中核となるアルゴリズム エンジニアの 1 人が、ソース コードを密かに販売したいと考えていました。その結果、ファイルを送信した後、相手はファイルを開くことができなくなりました。その人は会社の玄関から出る前に法務に呼び止められた。送信ドキュメント、ロックされたチャネルの詳細な管理と制御
コード漏洩の最大の落とし穴は、サプライチェーンの協力とアウトソーシングにあります。Insight MIT システムでは、送信ファイルに「ID カード」を設定できます。誰が開くことができるか、何回開くことができるか、印刷できるかどうか、いつ自動的に破棄されるかを指定します。API インターフェースドキュメントをアウトソーシングチームと接続する際にこの機能を利用している SaaS 顧客がいます。委託期間終了後は自動的に書類の有効期限が切れるため、個人保管や二次転売の心配がありません。クリップボードとスクリーンショットの保護で隠れた漏洩をブロック
現在では、従業員の中には、ファイルをコピーせずに、携帯電話を使用して画面の写真を撮ったり、コピー アンド ペーストを頻繁に行うようになった人もいます。このシステムは直接的に残酷なことを行っています。画面の透かしには従業員 ID と IP が動的に表示され、スクリーンショットと写真はその人物を直接追跡できます。;クリップボードの内容は暗号化されて隔離されており、通常のチャットツールや外部アプリケーションはコアデータをまったく読み取ることができません。実装による影響は、内部テスト中にスクリーンショットを通じてコードをエクスポートしようとすると、その後の監査で責任者が 100% ロックされることです。操作ログと監査のトレーサビリティがクローズドループの抑止力を形成します
技術的迎撃だけでは十分ではなく、抑止力がなければなりません。このシステムは、誰が、いつ、どの機密ファイルにアクセスしたか、どの危険な操作が試みられたかを記録できます。従業員が退職 1 週間前にコア データベース ファイルに突然頻繁にアクセスしたことが判明すると、管理者はただちに早期警告を受け取ることができます。このトリックはコアチームに特に効果的です。私たちはそれを「頭上にぶら下がっているダモクレスの剣」と呼んでおり、間違ったことを考えたい人が最初に結果を比較検討できるようにしています。
2. ハードウェアレベルで暗号化されたUSBフラッシュドライブ
 通常の USB フラッシュ ドライブの暗号化だけで十分だとは考えないでください。それは、悪人ではなく紳士を守るためです。指紋認識や物理ボタンを使用してパスワードを入力するものなど、国家機密のチップレベルで暗号化された USB フラッシュ ドライブを入手します。実装シナリオ: コアの研究開発バックボーンに分散されます。このタイプの USB フラッシュ ドライブは通常のコンピューターではまったく認識されず、内部ドライバーまたはハードウェア認証を使用して読み取る必要があります。デメリットも明らかで、管理コストが高く、紛失した場合は再配布する必要があるため、小規模なコアチームに適しています。
3. クラウド ディスク/ネットワーク ディスク エンタープライズ バージョン、強制暗号化を有効にする
 コードを保存するためにネットワーク ディスクの個人バージョン (公共の射撃場) を使用しないでください。エンタープライズレベルのクラウドディスクサービスを選択し、バックグラウンドポリシーで「強制暗号化」と「共有の無効化」を有効にします。重要な点は、アップロードされたすべてのファイルがサーバー側で自動的に暗号化されるということです。ローカルにダウンロードされた後、復号化するには、内部クライアント認証に合格する必要があります。導入効果: 従業員のローカル マシンが壊れても、別のマシンからクラウド ディスク クライアントにログインしても、ファイルは引き続き使用できます。ただし、個人ネットワーク ディスクに直接ドラッグ アンド ドロップしようとすると、ポリシーによって直接ブロックされます。
4. 圧縮パッケージを暗号化し、強力なパスワードを設定します
 このトリックは最も基本的なものですが、多くの従業員が最も無視しがちなトリックでもあります。チームは、送信するコード スニペットや構成ファイルは WinRAR または 7-Zip の AES-256 で暗号化する必要があることを思い出させられます。コツは、パスワードをファイルと一緒に電子メールで送信することはできず、テキスト メッセージまたは電話で別途相手に伝える必要があることです。導入効果:メールが傍受されても相手は圧縮パッケージを開くことができないため、メール漏洩という低レベルのエラーを効果的に防止できます。
5. Office ドキュメントに付属する許可パスワード
 Word を使用して技術文書を作成し、Excel を使用して主要な構成を記録している企業の場合は、Office に付属する「編集の制限」および「文書の暗号化」機能を必ず有効にしてください。「読み取り専用」モードを設定するか、「特定のドメイン アカウントのみを許可する」ように編集します。実装効果: コア要件ドキュメントがグループに送信され、全員がそれを読むことができますが、変更を加えられるのは少数の人だけです。変更を加えた後、それをコピーとして保存したいと考えていますが、コンテンツは暗号化されたままです。
6. 非対称暗号化にオープンソースの GnuPG (GPG) を使用する
 技術研究開発チーム内での社内文書の回覧に適しています。公開キーと秘密キーのペアが開発者ごとに生成されます。コードフラグメントが送信されるとき、それは受信者の公開キーで直接暗号化され、相手の秘密キーのみがそれを復号化できます。実装効果: Git によって送信された機密構成アイテム、または研究開発グループ内の重要な情報は、たとえ仲介者によって傍受されたとしても、依然として文字化けしたコードの塊です。基準となるのは、チームが基本的な技術的な運用習慣を身につけている必要があるということです。
7. ファイルドングル (USB キー)
 これは中核資産に対する「二重ロック」です。たとえば、コア アルゴリズムのソース コード ライブラリに対応するドングルが接続されていない場合、コード ウェアハウス全体のアクセス許可は灰色になります。「知っている人が 1 人減り、リスクが 1 人減る」スーパーコアモジュールに適しています。導入効果:R&Dディレクターとコアアーキテクトがそれぞれ1つずつ保有しており、両方とも必須です。社内でコア コードに実際に触れることができるのは、この人たちだけです。
8. オペレーティング システムに付属の EFS 暗号化を使用する
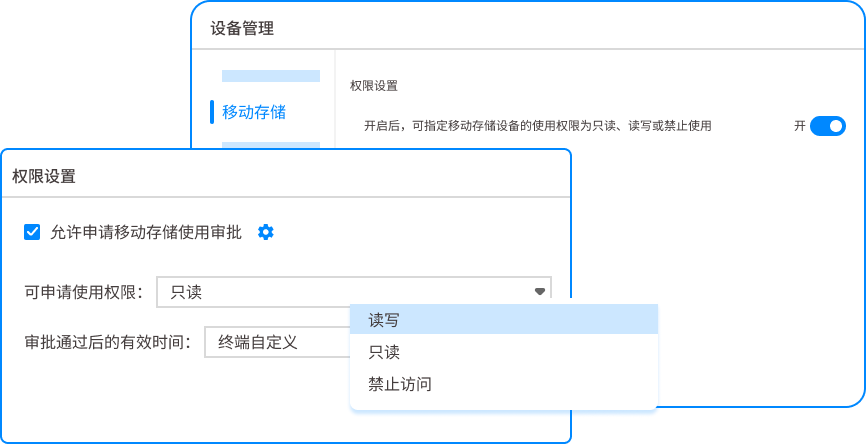 Windows に付属の EFS (暗号化ファイル システム) は、単一マシン上の特定のフォルダーを透過的に暗号化するのに適しています。メリットは無料で手間がかからないことです。欠点は、システムを再インストールすると証明書が失われ、ファイルが直接破棄されることです。実装に関する提案: 個人の作業用マシン上の一時的な機密ファイルにのみ使用し、必ず証明書をバックアップしてください。企業レベルの管理の場合、これは「自己救済」方法としてのみみなされ、中核となる漏洩防止ソリューションとして使用することはできません。
9. 物理的隔離と透かし印刷
 最後の方法も最も原始的ですが、依然として効果的です。コア コードのコンパイル環境はインターネットから物理的に切断されており、すべてのデバッグ出力にはトレーサビリティ ウォーターマークが付けられて出力されます。実装シナリオ: 顧客のコア アルゴリズム チームには独立したワークステーションがあり、ネットワークはありません。コードのコピーは 2 人でレビューする必要があります。多少の効率は犠牲になりますが、これは一部のコードにとって「たとえ死んでも失われることはない」最後の物理的防御線です。
この記事の出典: Enterprise Internal Data Security Monthly、CCIA デジタル セキュリティ委員会技術セミナー
第一人者:張正国
担当編集:リウ・リナ
最終更新日: 2026 年 3 月 27 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

