
記事概要:図面は持ち去られ、中核資産は一夜にしてゼロになった?何か問題が起こるまで待ってから後悔しないでください。この5つのヒントは本当に効果的です。私たちの業界では、夜中に電話を受けることが最も怖いです。サーバーがダウンしているのではなく、図面がコピーされているのです。まるで安全な場所のように感じます
設計図は奪われ、中核資産は一夜にしてゼロになった?何か問題が起こるまで待ってから後悔しないでください。これら 5 つのトリックは非常に効果的な堀です。
私たちの仕事柄、夜中に電話がかかってくるのが一番怖いです。サーバーがダウンしているのではなく、図面がコピーされているのです。誰かに金庫を奪われ、お金だけでなく、長年の努力やチーム全体の精神も失ってしまったような気分になります。多くの上司が私のところに来ますが、彼らが最初に言うのは、「コン・リー、なぜ私のコアアルゴリズムの図面が辞めた人に奪われてしまったのですか?」”それを聞いて、ため息をつきたくなった。防火壁がどんなに高くても、窓がしっかりと閉まっていないと、泥棒が侵入する可能性があります。
今日はくだらない話はやめて、図面をロックする方法について話しましょう。従業員の自己認識に依存しないでください。人間の本性は試練に耐えることができず、システムは人々の心をコントロールすることはできません。5 つの実践的な方法を詳しく説明します。特に最初の方法は、何百もの製造、チップ設計、軍事支援企業にサービスを提供した後、最も「安定していて冷酷な」方法として認識されています。
コア図面の漏洩を防ぐための 5 つのヒントは、企業にとっての本当の堀です
1. Insight Eye MIT システムの展開
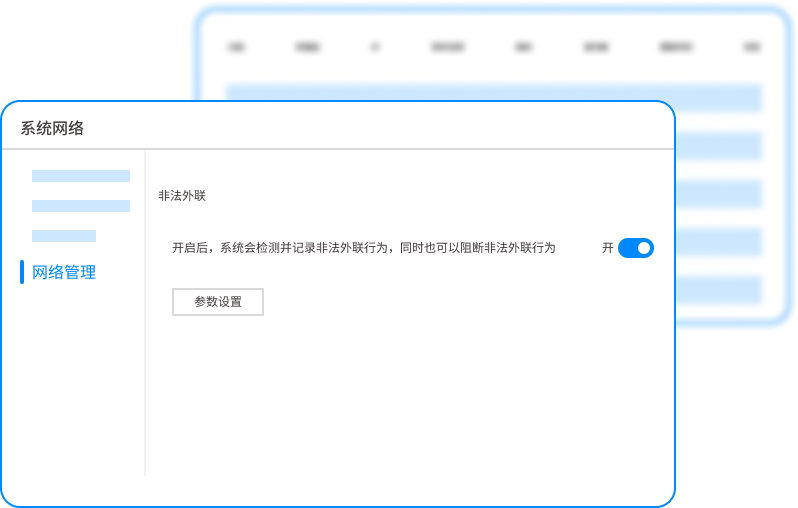
これは普通のセキュリティソフトではなく、図面上に設置された「身辺警護人」だ。多くの上司が、ファイアウォールやウイルス対策ソフトウェアをインストールしているのに、なぜ何かが起こるのかと尋ねます。従来のセキュリティは外部から保護するものであるため、Insight Eye MIT システムは内部から保護します。ファイルが開かれ、保存され、送信されるたびに、細かな保護が実装されます。
完全なライフサイクル暗号化、図面はドアから出ることができません: これは、ファイルにパスワードを追加するという単純な問題ではありません。システムは、CAD、SolidWorks、PDF などのすべての設計ファイルを最下位レベルで強制的に暗号化します。社内でファイルを回覧したり、開いたり、変更したりするのに手間がかかりません。しかし、誰かが WeChat、電子メール、または USB フラッシュ ドライブを介してファイルをコピーしようとする限り、ファイルは外部環境に到達するとすぐに文字化けしてしまいます。かつて、ある顧客がいました。研究開発責任者は転職前にこっそり30Gの図面をコピーしていた。その結果、新しい会社では開業できず、相手の会社の人事から直接辞めるよう説得された。これはハードプロテクションです。
きめ細かい権限制御により、誰がそれを参照し、誰が変更するかを最終決定することができます。: 誰もがコア図面に触れる資格があるわけではありません。たとえば、主任設計者のみが全体アセンブリ図面を変更でき、ワークショップ チームのリーダーはプレビューのみが可能で、購入者は部品表ページのみを参照できます。Insight Eye MIT システムは、「読み取り専用、変更、印刷、スクリーンショット」のすべてのアクションを詳細に表示できます。精密機器を製造している顧客がいます。過去には、インターン生がコアパラメータのスクリーンショットを誤って撮影し、技術フォーラムに投稿するという悪質な事件が発生しました。このシステムを使用した後、彼は「スクリーンショット」機能を直接無効にし、意図しないミスの根本原因を排除しました。
送信された文書には痕跡が残るため、二次漏洩を防ぐために顧客に送信できます。: 図面がサプライヤーやパートナーに送信される場合、それらが無作為に渡されないようにするにはどうすればよいでしょうか?システムは「送信ファイル」の作成をサポートしています。ファイルの開封回数を 3 回にする、有効期限を 7 日間にする、印刷を禁止する、透かしに相手の会社名や受信者の携帯電話番号を直接入れるなどの設定も可能です。誰が秘密を漏らしたかは明らかです。自動車部品を製造する上司は、以前は鋳造工場に送られた金型図面が競合他社に一瞬で見られてしまう可能性があったと語った。この方法が使用されるようになってからは、「透かし」の方が契約書よりも有効であるため、相手方はあえてそれを転嫁することはなくなりました。
完全な行動監査により、誰が文書に触れたかが明確になります: 漏水があったときに最も怖いことは何ですか?確認することは何もありません。Insight Eye MIT システムは、図面上のすべての従業員の操作、つまり誰がいつどのファイルを開いたのか、何回コピーされたのか、名前が変更されたのか、どのような不審な操作が試行されたのかを記録します。私たちは商業機密窃盗事件を扱いました。最終的に、私たちはこの監査ログを利用して、図面を圧縮パッケージに分割し、バッチで配布しようとした内部関係者を突き止めました。一連の証拠は、直接法廷に持ち込むのに十分なほど完全でした。
2. 必須の「電子透かし」と画面トラッキング
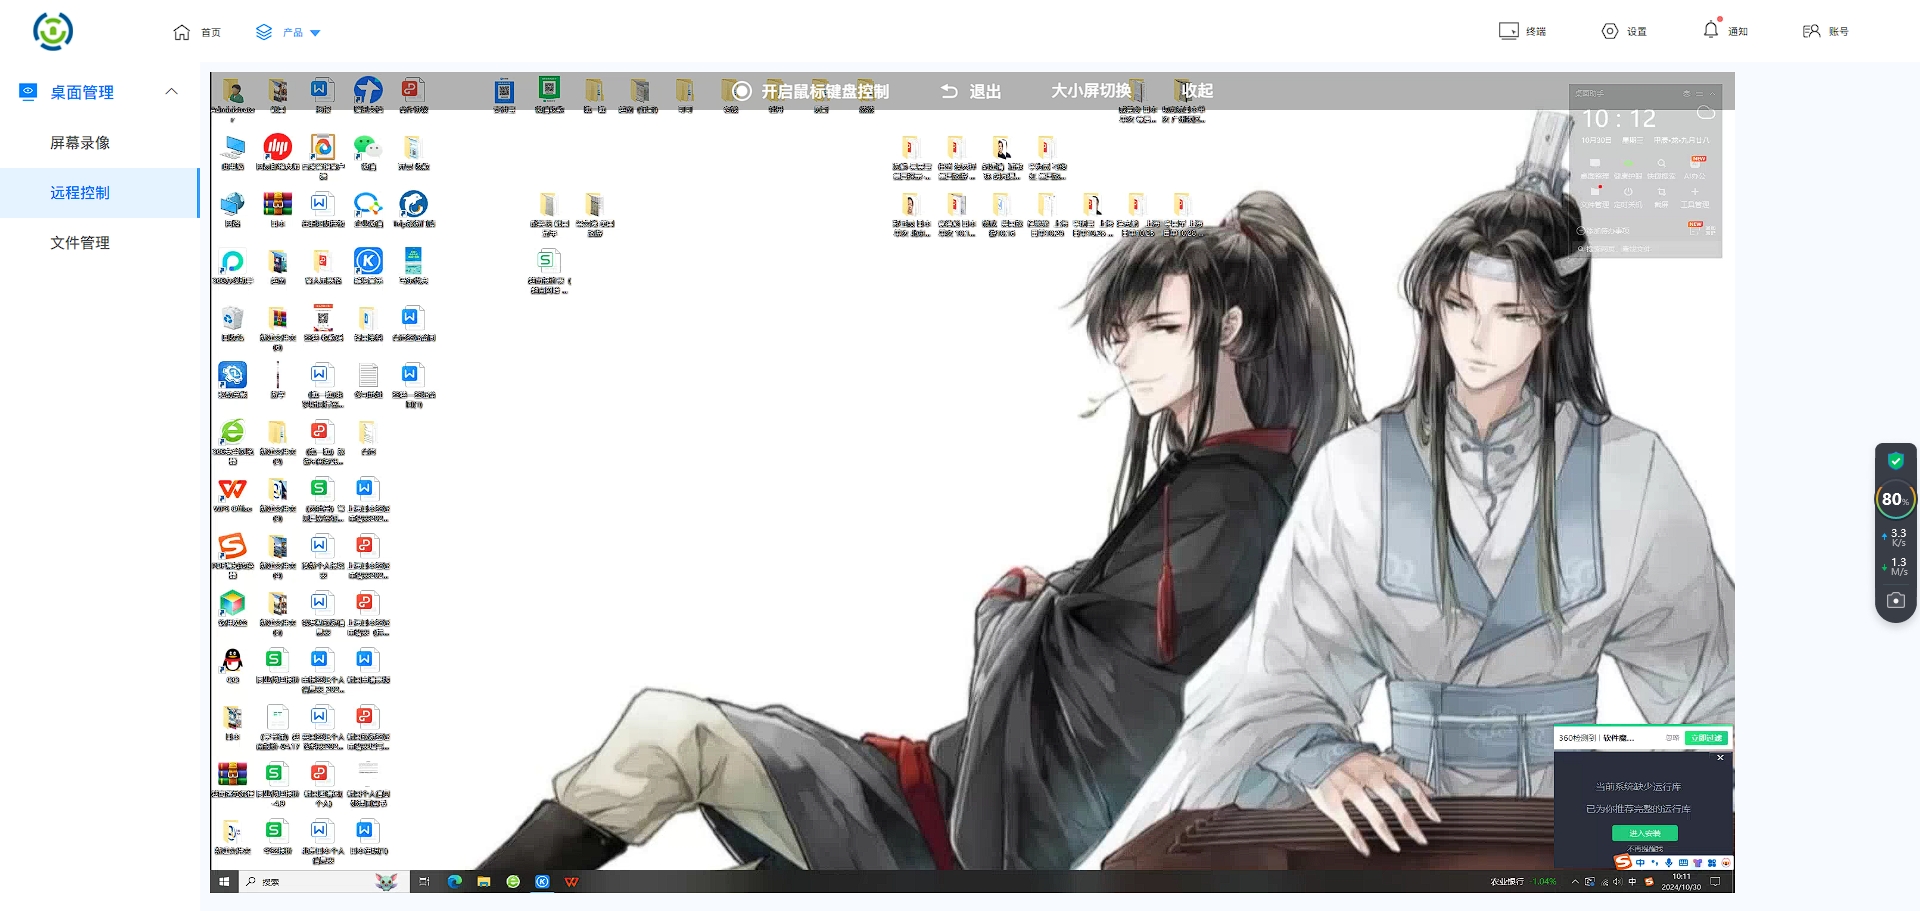
これは、最もコストが低く、最も抑止力のある物理レベルの保護です。図面の隅々、あるいは画面全体に、従業員の名前、役職番号、現在時刻の透かしがリアルタイムで浮かび上がります。スクリーンショットを撮っても、写真を撮っても、画面を録画しても、透かしははっきりと見えます。これは現金にシリアル番号を印刷するようなものです。一度漏洩すると、追跡コストは非常に低くなります。多くの企業は、画面の透かしをオンにすることが強制されて以来、オフィスで携帯電話で画面の写真を撮るという現象がほとんどなくなったと報告しています。
3. サーバーの物理的な分離と「権力の分離」
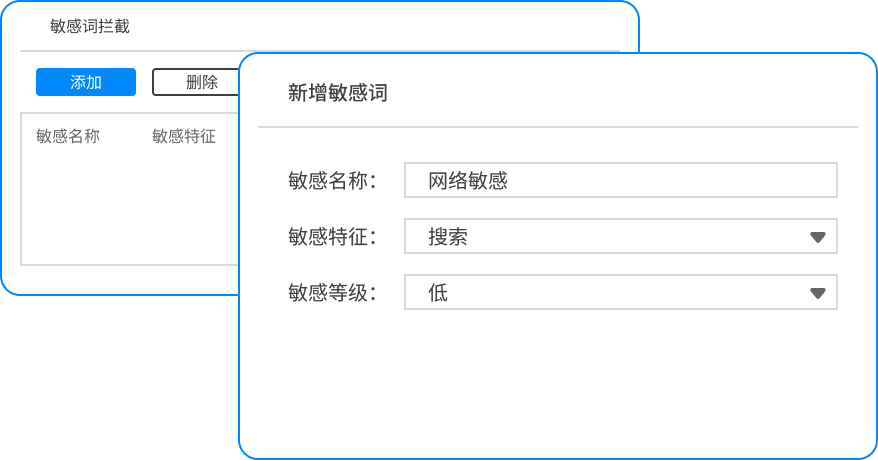
多くの場合、最も愚かな解決策が最も効果的です。コア描画サーバーをネットワークから物理的に切断するか、イントラネット経由でのみアクセスできるように設定します。すべてのアクセスは踏み台を経由する必要があります。同時に、管理者の権限も分離されます。システム管理者はハードウェアを担当し、セキュリティ管理者はポリシーを担当し、監査管理者はログを担当します。権限を変更したいですか?顔をスキャンするには、同時に 3 人が参加する必要があります。この方法は、軍事産業やチップなどのハイテク企業に適しています。使用するのは面倒ですが、安全性は非常に高く、管理者アカウントが盗まれてコア資産が消去されることはありません。
4. 暗号化された U ディスクとハードウェア バインディング認証
多くの場合、漏洩の原因は、すべてのデータをコピーできる USB フラッシュ ドライブです。従業員には専用の暗号化された USB フラッシュ ドライブを使用することが推奨されます。 USB フラッシュ ドライブ自体には、パスワード + ハードウェア署名の二重認証が必要です。さらに重要なのは、「ホワイトリスト」コンピュータを設定することです。つまり、この USB フラッシュ ドライブは、指定した数台の研究開発コンピュータでのみ使用でき、他のデバイスに接続すると自動的にフォーマットされます。これにより、USB フラッシュ ドライブを使用してデータをコピーする脆弱性が根本的にブロックされます。
5. 動的減感作と一時的な「読み取り後書き込み」環境

外部の専門家または臨時職員によるレビューが必要な一部の図面については、サンドボックス環境をセットアップできます。この環境では、図面は表示、保存、印刷、またはダウンロードのみ可能です。WeChat の「読み取り後に書き込み」機能と同様に、ブラウザを閉じると、操作の痕跡とデータはすべて自動的に消去されます。この方法は、技術レビューやアウトソーシングのドッキングに特に適しており、コラボレーションの効率を確保するだけでなく、コア図面が実装されたり漏洩したりしないようにすることもできます。
ブループリントの保護に関しては、新しいトリックはありません。しかし、私に言わせれば、どのような計画が上司を最もよく眠らせるのでしょうか?私の答えはいつもこうです。ファイルレベルにまで及ぶ完全なライフサイクル管理と制御。図面が競合他社の会議室に置かれるまで待ってから後悔しないでください。保護に費やすすべてのペニーは、会社の将来のための保険になります。
この記事の出典: Enterprise Data Security Protection Research Institute
主な専門家: Li Jianjun
担当編集者:王海燕
最終更新日: 2026 年 3 月 23 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

