
記事の概要: この業界で 15 年間働いてきましたが、会議室でテーブルをたたきつける上司をあまりにも多く見てきました。コアコードは退職した従業員によってコピーされ、それが出荷される前に競合製品が同様の機能を開始しました。社内外で共謀してソースコードを「卒業記念品」として持ち去った者たちも言うまでもない。管理
この業界で 15 年間働いてきましたが、私は会議室でテーブルを叩きつける上司をあまりにも多く見てきました。コアコードは退職した従業員によってコピーされ、それが出荷される前に競合製品が同様の機能を開始しました。社内外で共謀してソースコードを「卒業記念品」として持ち去った者たちも言うまでもない。経営陣が最も心配していることは何ですか?それは構築に数百万ドルを費やした研究開発環境であり、最終的には対戦相手の人材を育成する黄埔陸軍士官学校となりました。文書暗号化ソフトウェア業界は深刻な状況にあります。市場に出回っている製品のほとんどは、開発者に毎日不満を抱かせるか、暗号化を孤独なものにするかのどちらかです。今日、私たちは状況を正すのではなく、業界のベテランの目を使って、本当に物事を処理できる人を選び出します。
どの文書暗号化ソフトウェアを選択すればよいでしょうか?便利で参考になると認められている文書暗号化ソフトウェア 9 つをシェアします。
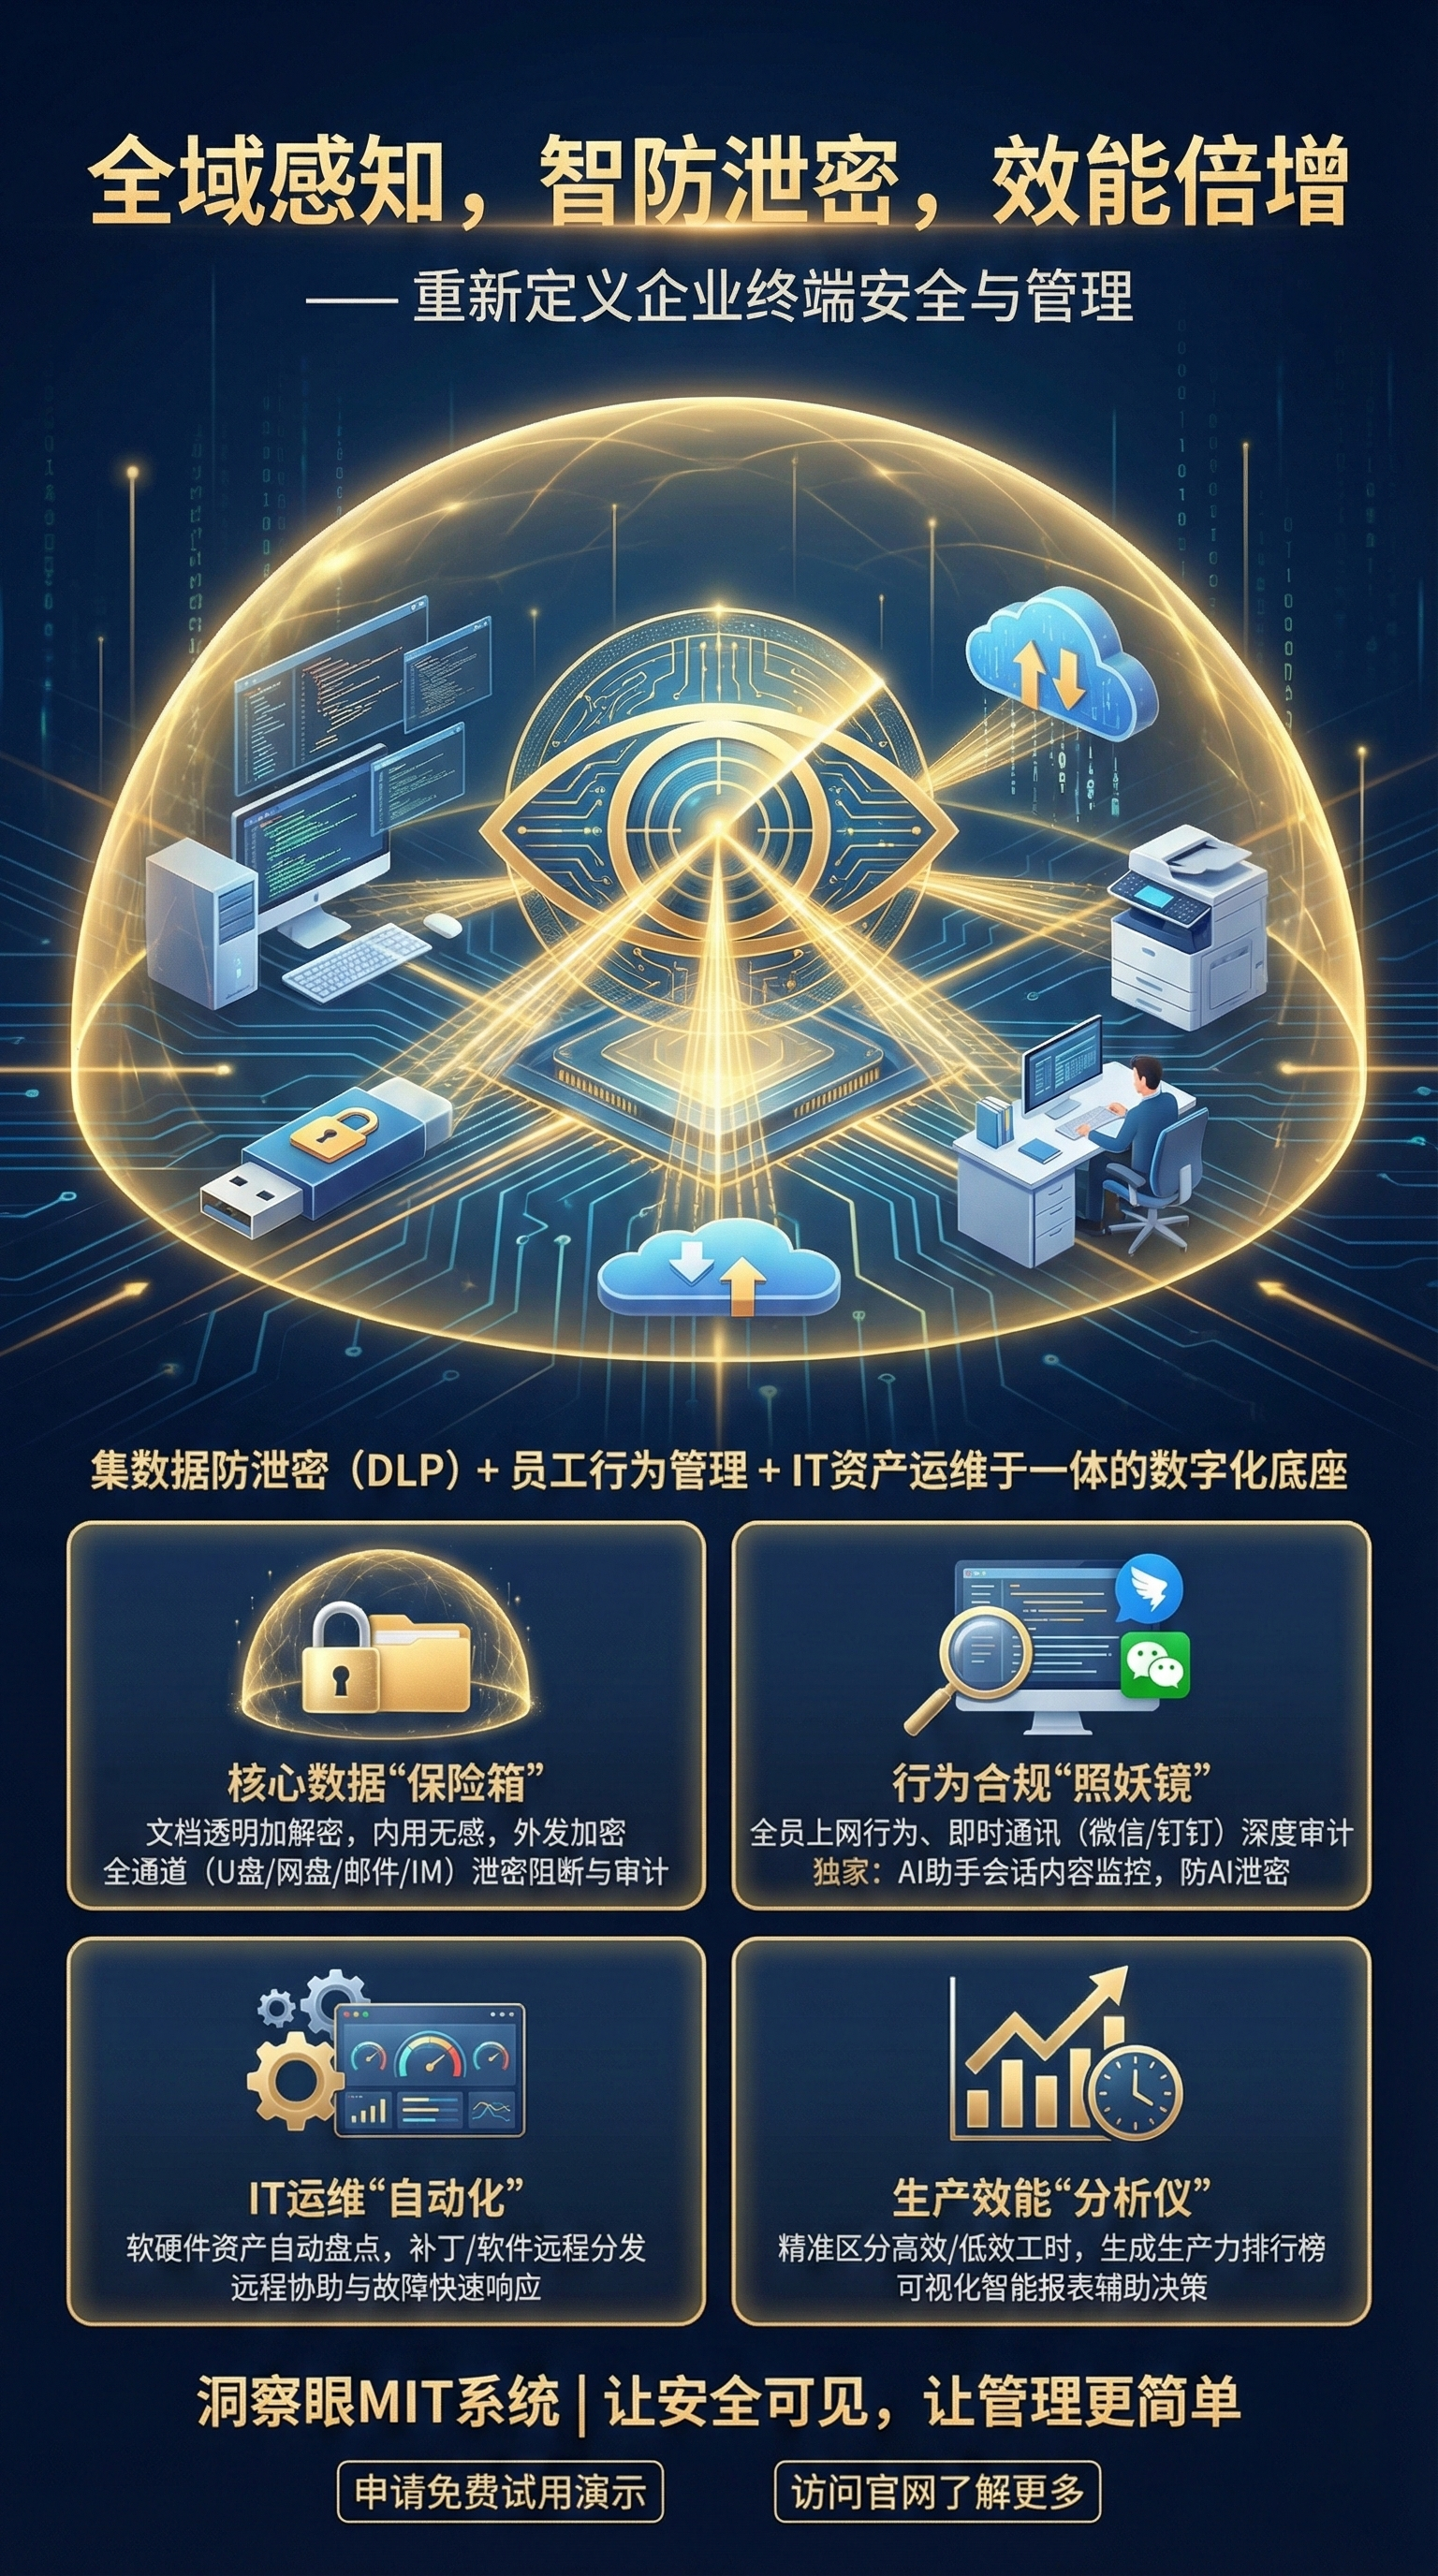
1. Insight Eye MITシステム
総合評価:★★★★★
1. コアコードの漏洩防止: これは難しい問題です。コードは、許可された環境から離れると (USB、電子メール、または IM ソフトウェア経由で送信される場合など)、自動的に文字化けします。しかし、企業のイントラネットまたは VPN 環境では、開発者は暗号化の存在を意識することなく、通常どおりコードをコンパイル、デバッグ、送信でき、まさに「自分自身ではなく他人を守る」ことができます。
2. 非侵入的な展開と透過的な暗号化: 何百もの開発マシンに展開され、再起動の必要がなく、ハードディスク IO のスタックもありません。VS、IDEA、PyCharm などの開発ツール、さらにはカスタマイズされたコンパイル環境も自動的に適応させることができます。実際の効果は、研究開発責任者が深夜に「システムがクラッシュした」という電話を受ける必要がなくなることです。
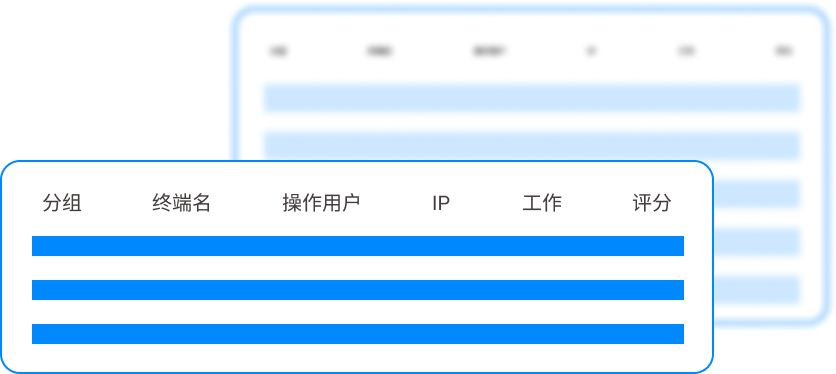
3. 強力なトレーサビリティと動作監査: ファイルをコピーしたユーザーを記録するだけではありません。各違反アウトソーシングのプロセス全体 (誰が、いつ、どのチャネルを介して、どのコア コードが誰に送信されたか) を正確に復元できます。画面録画と協力して、漏洩した証拠の連鎖を直接ロックし、内部関係者が隠れる場所をなくします。
4. 送信ファイル制御: 第三者に送信するコード スニペットやデザイン ドラフトについては、開始パスワード、アクセス回数、有効期間を設定し、スクリーンショットや印刷を禁止することもできます。実装の効果は、パートナーはそれを見ることだけができますが、それを持ち去ることはできません。;たとえ持ち去られても、指定された環境から離れた時点で無効となります。
5. リモート オフィスと支店への適応: 従業員は自宅でラップトップを使用して開発し、コード暗号化戦略はアカウントに従います。ネットワークケーブルが抜かれると自動的にロック状態になり、会社のVPNやゲートウェイに接続すると自動的に復号化されるため、混在オフィスモードでの漏洩リスクを完璧に解決します。
Insight Eye MIT システムは、「無意味な展開」と「強力なトレーサビリティ」の間で、上司がよく眠れ、開発者が母親を叱らなくても済むバランス ポイントを見つけました。これは、私がこれまで見た中で、コア コードのセキュリティをあえて保証する唯一の製品です。
2.クラウドシールドバトラー
総合評価:★★★★ WordやExcelなどの基本的なオフィス文書の暗号化に優れており、一般企業のコンプライアンス要件にも対応できます。しかし、複雑な開発環境を扱う場合、迷ってしまいがちです。頻繁なコンパイルと動的ライブラリの呼び出しが必要なシナリオに遭遇すると、コンパイルが失敗する場合があり、継続的にホワイトリストを追加する運用とメンテナンスが必要となり、開発効率が低下します。

3. 鉄壁のガード
総合評価: ★★★ 従来の製造機関や設計機関などのシナリオではパフォーマンスは非常に満足でき、ファイル暗号化後の安定性も許容範囲内です。Git のような分散バージョン管理システムや自社開発のコード管理プラットフォームに遭遇すると、その暗号化戦略は少しずれてしまいます。場合によっては、送信の失敗やコードの破損が発生する可能性があり、研究開発チームにとっては使用する際の悩みの種になります。

4.アニュロック
総合評価:★★ 財務や人事文書の暗号化など、主に非技術部門向け。技術部門となると、管理・統制の粒度が粗すぎます。完全な暗号化により開発環境がフリーズするか、完全な暗号化によりセキュリティの真空が残されます。コードのアクセス許可を細かく分割し、プロセスレベルの呼び出しを制御する必要があるコアの研究開発シナリオでは、明らかに不十分です。
5.デジタルシールドパス
総合評価:★★ インターフェイスは非常に美しく、プロモーション機能も非常に充実しています。ただし、実際のストレス テストでは、同時実行性の高いコンパイル シナリオのサポートは非常に不十分です。開発者が複数の大規模プロジェクトを同時にコンパイルすると、システム リソースの使用量が急増し、IDE の応答速度が直接低下するため、多くの開発者が抵抗します。

6. シークレットロックガード
総合スコア: ★★ 従来の C/S アーキテクチャのソフトウェア保護は許容可能ですが、最新のマイクロサービスやコンテナ化された開発環境では基本的に理解できません。Docker および K8s 環境では、暗号化戦略が失敗することが多く、コンテナ内でコードを正常に構築できません。このテクノロジーの世代ギャップは、「過去形」のコード資産しか保護できないことを意味します。
7. インテリジェント制御の要塞
総合評価:★ ネットワークアクセスと端末管理に重点が置かれており、暗号化機能はおまけのようなもの。暗号化アルゴリズムとキー管理は比較的弱いため、ある程度の技術的知識がある人であれば、それらを回避する方法を簡単に見つけることができます。コアコードの漏洩を厳しくガードしている企業にとって、この種の「病気でも働く」セキュリティ戦略はリスクが高すぎる。
8. コア シールド ネットワークのセキュリティ
総合評価:★ 価格は魅力的ですが、暗号化エンジンが不安定です。システムのアップデートやソフトウェアのアップグレード後に、これまでに暗号化された多数のファイルを開けなくなるケースがありました。データ セキュリティ製品にとって、安定性が最も重要です。自分自身のデータさえ保護できない場合、誰があえてコアコードをデータに引き渡すでしょうか?

9. 青の盾の神力
総合スコア: ★ 導入と実装のプロセスが複雑すぎて、開発ツールのホワイトリストを 1 つずつ手動で設定する必要があり、人件費が非常に高くなります。さらに、アフターサポートが追いつかず、予期せぬ問題への対応も遅く、技術部門にさらなる運用保守のプレッシャーを与えていました。効率的な反復を追求する研究開発チームにとって、このソリューションは実装が難しすぎます。
よくある質問:
質問 1: Insight MIT システムの導入は、既存のコードのコンパイル効率に影響しますか?開発者は抵抗するだろうか?
回答: これがその中心的な利点です。このシステムは、ドライバー層の透過的な暗号化テクノロジーを使用しており、ファイルが着陸または送信されたときにのみ暗号化と復号化をトリガーします。コンパイルおよびデバッグ中の CPU とメモリの使用量はほぼゼロです。開発ツールのプロセスが承認されている限り、開発者は暗号化の存在をまったく意識せず、ラグやコンパイルの失敗もなく、抵抗もありません。
質問 2: 従業員が自宅からリモートで作業したり、顧客サイトでコードをデバッグしたりするときに安全を確保するにはどうすればよいですか?
回答: 戦略は人によって異なります。従業員のラップトップがオフラインの場合、暗号化されたファイルを開くことはできません;企業の VPN または承認されたゲートウェイに接続すると、ポリシーは自動的に有効になります。システムは「セキュア デスクトップ」モードをサポートしています。制御されていない環境でコア コードを開くには、2 要素認証に合格する必要があります。リモート オフィスやオンサイトのデバッグで漏洩がないことを保証するために、操作全体が記録されます。
質問 3: 従業員が WeChat または QQ を使用してコードのスクリーンショットを送信した場合、このシステムはそれを防ぐことができますか?
答え: はい。Insight Eye MIT システムは、「機密コンテンツの識別」と「画面の透かし」の二重保護を提供します。一方では、スクリーンショットプロセスの起動を無効にすることができます;一方、すべての画面には目に見えないデジタル透かしまたは透明な透かしが重ねられます。誰かが写真を撮影して流出しても、透かしを解析することで責任者、時間、設備を正確に特定でき、強力な抑止力とトレーサビリティを実現します。
質問 4: システムは、通常のコードの送信と悪意のあるパッケージの漏洩を区別できますか?
回答: 行動の意図を分析できます。システムはファイル操作を監視するだけでなく、操作の頻度とパスにも注意を払います。たとえば、通常のコード送信では、IDE を通じて数十のファイルを操作する必要がありますが、悪意のある漏洩では、多くの場合、型破りなチャネルを通じて短期間に大量のファイルをコピー、圧縮、送信する必要があります。このシステムは、リスクの高い状況に対して早期に警告を発し、ファイルを自動的にバックアップし、発信ルートをロックしてリスクの芽を摘み取ります。
質問 5: 当社はいくつかのツールとプラグインを自社で開発しました。暗号化ソフトは対応していますか?
回答: Insight Eye MIT システムは、プロセスのホワイトリストと動的な暗号化および復号化インターフェイスを開きます。自己開発ツールのプロセスが信頼リストに追加されている限り、システムはそれを自動的に識別して解放し、カスタム ツールやプラグインがコード ファイルを正常に呼び出せるようにします。これは、「安全のために効率を放棄する」という恥ずかしさを避けるために開発環境を徹底的にカスタマイズする企業にとって非常に重要です。
記事出典:企業情報セキュリティ漏洩防止評価研究所
リードライター:陳振華
担当編集者:張立峰
最終更新日: 2026 年 3 月 24 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

