
記事の概要: 上司、天窓を開けて率直に話しましょう。真夜中に目が覚めて、いつか中核スタッフが USB フラッシュ ドライブを持って去ってしまい、会社が過去数年間に蓄積してきた資産 (これらの図面、コード、式) が競合他社の机の上のトロフィーになってしまうのではないかという不安を感じたことはありますか?
ボス、天窓を開けて率直に話しましょう。真夜中に目が覚めて、いつか中核スタッフが USB フラッシュ ドライブを持って去ってしまい、会社が過去数年間に蓄積した資産 (図面、コード、数式) が競合他社の机の上のトロフィーになってしまうのではないかという不安を感じたことはありますか?コア図面が漏洩すると、プロジェクトに損害を与えるだけでなく、会社の生命線にも影響を及ぼします。パニックにならないでください。私は20年間この仕事をしていますが、「内部関係者」のようなものを一度も見たことがありません。今日はそれについて何もするつもりはありません。すぐに実践的なことに移り、青写真を金庫に溶接する 7 つの方法を紹介しましょう。
図面の漏洩を防ぐためのガイド: コアデータを金庫にロックするための 7 つのヒント
1. Insight Eye MIT システムの導入
こいつは我々老人たちには「番犬」として認識されている。自分自身の意識次第で機密漏洩を防げると期待している上司の皆さんに、次のようなメッセージを送ります。信頼は透明なルールに基づいて構築されなければなりません。Insight Eye MIT システムは、会社のルールを決める難しい存在です。
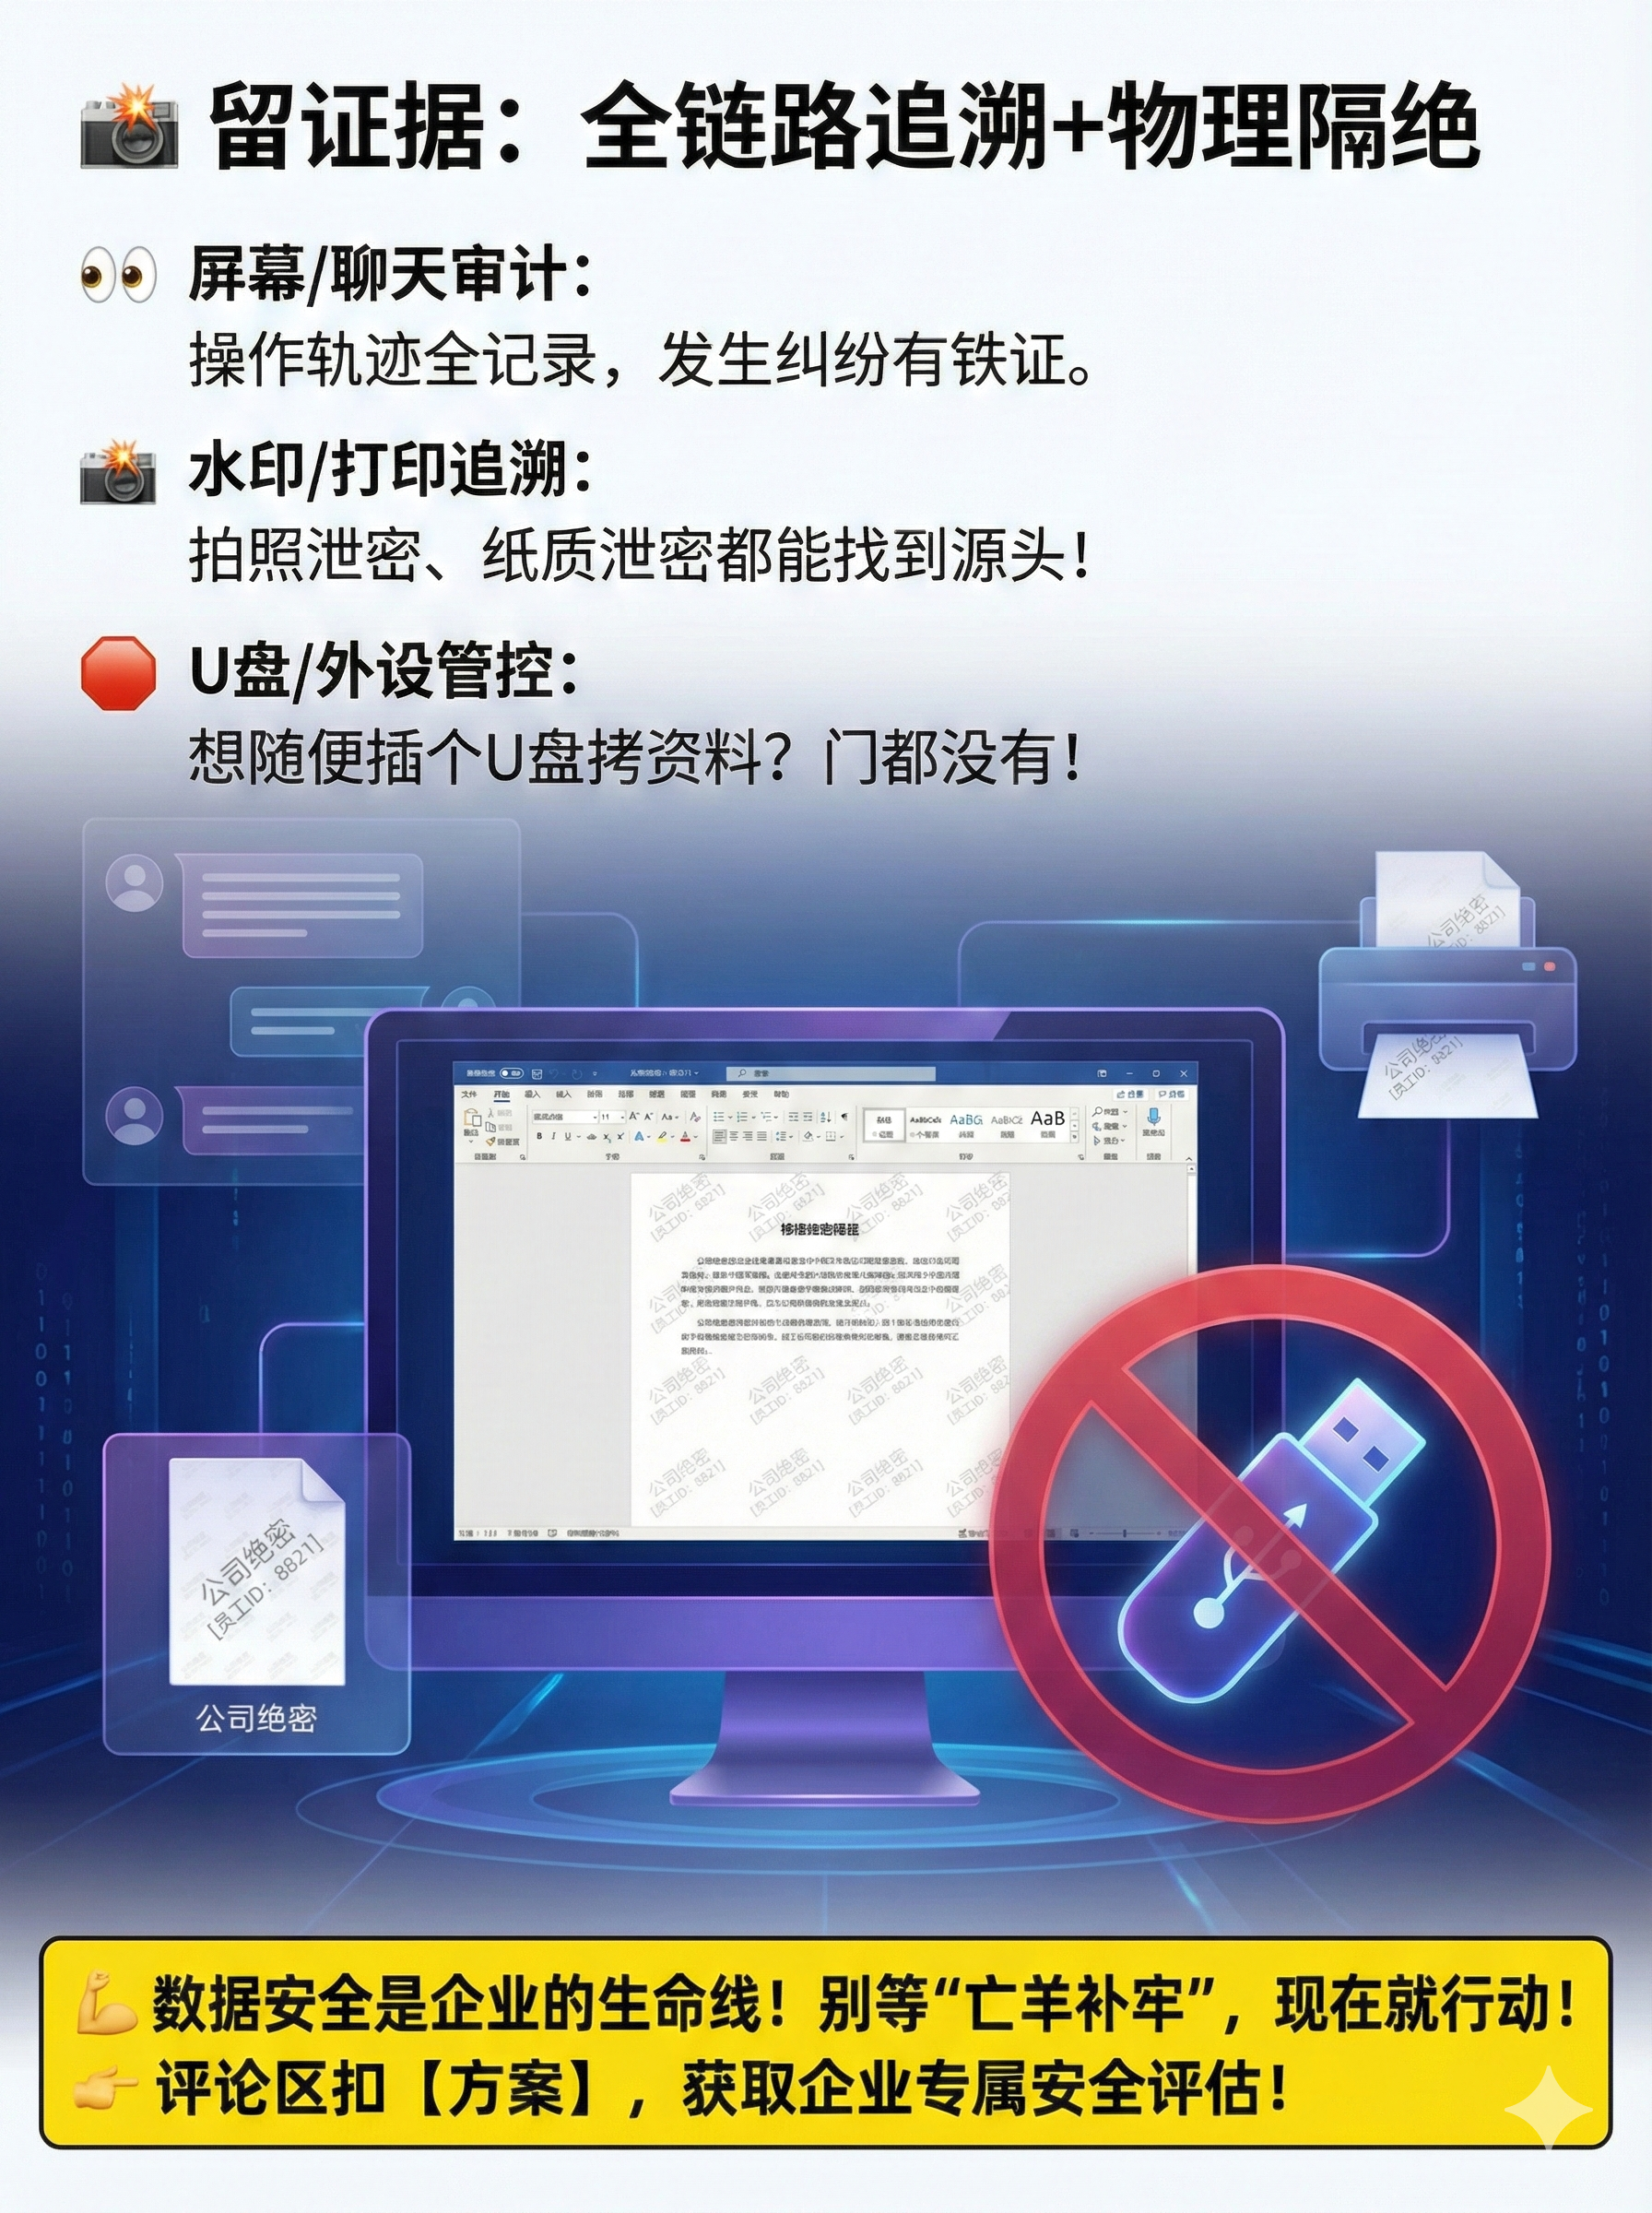
行き止まりを残さない完全に透過的な暗号化 ファイルを保存するために手動で「暗号化」をクリックする必要がある種類のデバイスではありません。導入後、CAD、SolidWorks、さらには自分で作成したコードも、ディスク上に配置されるとすぐに自動的に暗号化されます。従業員は安心して働けないが、図面が違法にコピーされると文字化けしてしまう。昨年、私はある機械工場と出会いました。退職した従業員はエンジンの図面一式を持ち去った。その結果、彼は新しい会社に行ったときにそれらを開くことができませんでした。これが導入効果です。
送信ドキュメントを制御し、人物を追跡する 図面はサプライヤーと顧客に送信する必要があります。それらを止めることはできませんが、制御する必要があります。このシステムを使用すると、「アウトバウンドパッケージ」を生成し、開封数や有効期間を制御し、開封パスワードを設定することもできます。最も残酷なのは、中に透かしを埋め込むこともできることです。図面が市場に出回ると、どのリンクに誰が投稿したかがわかります。誰があえてランダムに投稿するでしょうか?
「内部関係者」を阻止するための画面監視と行動監査” 賢い人の中には、暗号化を回避するためにスクリーンショットを撮ったり写真を撮ったりしたい人もいます。Insight Eye MIT の画面録画と敏感な操作の警告がこの道路を直接ブロックします。午前 2 時にまだコア図面に目を通しているのは誰ですか?プライベート ネットワーク ドライブに接続しようとしているのは誰ですか?背景からもはっきりとわかります。この機能は監視を目的としたものではありませんが、次のことを知っておく必要がある人向けです。会社に目が無いわけではない。。
U ディスクと周辺機器の管理と制御、物理チャネルのブロック 現在、USB フラッシュ ドライブは機密漏洩の高速道路となっています。このシステムは、すべての未承認の USB フラッシュ ドライブを直接無効にし、登録された「ホワイトリスト」USB フラッシュ ドライブのみの使用を許可し、USB フラッシュ ドライブを「読み取り専用」に設定することもできます。これだけで物理コピーのリークの少なくとも 60% をブロックできます。
正確な権限の分離 研究開発担当者が営業部門に図面を投げることを期待しないでください。部門や役職ごとに権限を分けることができます。加工をする人は工程図のうち自分の部分しか見ることができず、組立図は見えません。権限を最小限に抑えると、リスクも最小限に抑えられます。
2. ハードウェアドングル (U シールド)
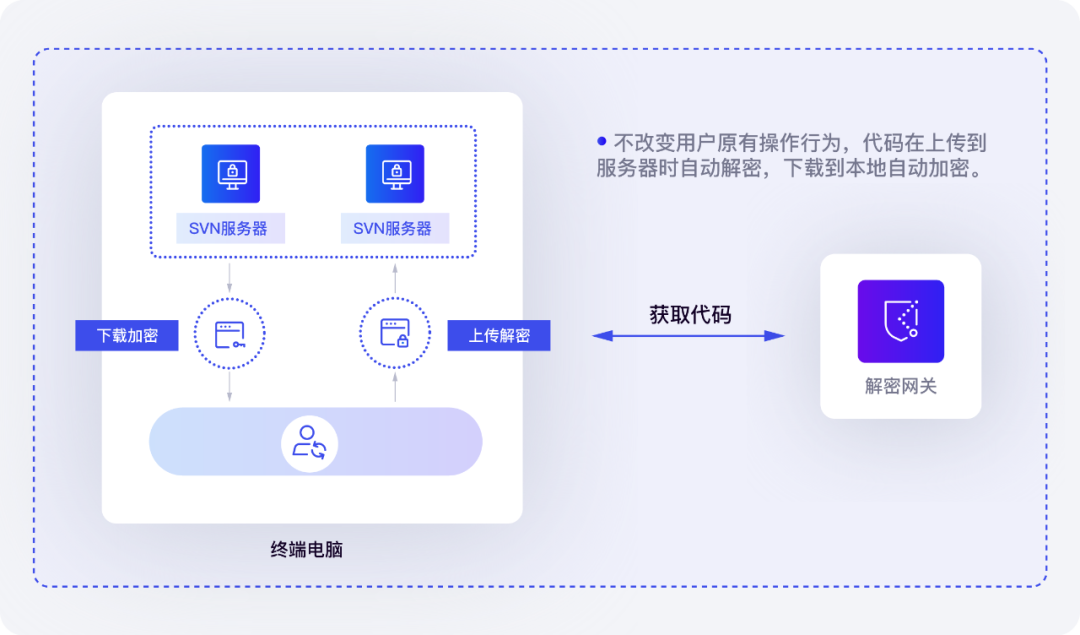
この方法は「金持ち金持ち」のプレイスタイルに適しています。図面自体は依然としてプレーンテキストでコンピュータに保存されていますが、ドングルを開くには図面を接続する必要があります。物理的隔離、犬 1 匹、機械 1 台。エンジニアが深夜まで残業して図面をクラウドディスクに保存しているような小規模な会社では、効果はすぐに現れます。デメリットも明らかです。犬が迷子になったり、ひびが入ったりすると、完全に裸で逃げてしまいます。
3. 電子文書セキュリティ管理プラットフォーム
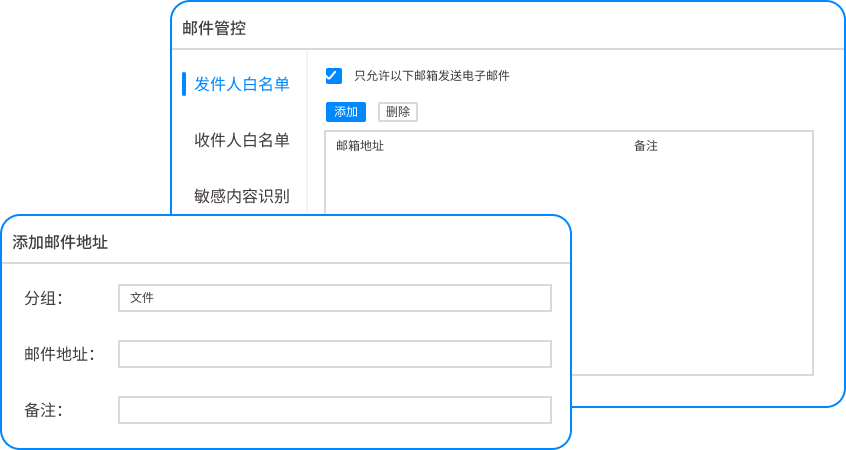
中心的な考え方は、「データはローカルに保存されるのではなく、収集される」ということです。図面はエンジニアのコンピュータには保存されず、すべてサーバー上にあり、仮想デスクトップ (VDI) を通じて操作されます。絵を描いているように見えますが、実はモニターであり、データのダウンロードは一切できません。このトリックは軍事産業と半導体産業で最も広く使用されています。費用はかかりますが、「自宅で死ぬ」という中核的な資産を考えると、それだけの価値があります。
4. 描画透かしの方法
ウォーターマークを過小評価しないでください。スクリーンショットや写真による情報の漏洩を防ぐことはできませんが、ウォーターマークを通じて情報を追跡することは可能です。透明な透かしは衝撃を与え、暗い透かしは人々の責任を問う。印刷された図面には、「張三専用」という文字が自動的に表示されます。写真を撮ってモーメントに投稿しますか?背景のダークウォーターマーク技術は、画像アルゴリズムを通じて漏洩者を復元できます。事前に止めることはできませんが、後でスコアを決めて、大勢の人々に衝撃を与えることはできます。
5. ファイル属性と個別のストレージを変更する

最も単純な物理的隔離。研究開発ネットワークとオフィスネットワークが物理的に切断されています。描画コンピュータは外部ネットワークには接続されておらず、内部サーバーにのみ接続されています。一緒に写真を撮りませんか?書き込み可能なディスクのみを使用でき、2 人以上の署名と承認が必要です。これは古いトリックですが、効果があります。非常に厳格なプロセスを必要とする製造会社に適しています。欠点は、効率が低く、上司であるあなたがその退屈さに耐えなければならないことです。
6. オペレーティング システムには暗号化 (EFS/BitLocker) が搭載されています。
Windows システムに付属しており、費用はかかりません。BitLocker はハード ドライブをロックし、EFS はファイルをロックします。手間を省いているように見えますが、実際にはボスに穴を掘ることになります。重要なバックアップがどこにあるのかさえ知らない上司をたくさん見てきました。システムがクラッシュしたり、管理者がキーを渡さずに退席したりすると、秘密が漏洩することはおろか、図面を開くこともできなくなります。多くの場合、無料が最も高価です、これはこの業界の鉄則です。
7. クラウドディスクのセキュリティ管理と制御

上司の中には、手間を省いてパブリック クラウド ディスクを使用して同期したいと考えている人もいます。しかし、エンタープライズ版のクラウドディスクがDLP(情報漏洩防止)を実装していなければ、ただの金の延べ棒を積んでしまうだけだ。信頼できるアプローチは、独自のプライベート クラウド ディスクを構築し、DLP ゲートウェイと連携して違法なデータのアップロードを禁止することです。パブリック クラウドを使用する必要がある場合は、許可のウォーターマークをオンにし、ダウンロードを禁止し、プレビューのみを行う必要があります。そうしないと、漏洩に対して「クラウド上のグリーン チャネル」を開くのと同じことになります。
この記事の出典: Enterprise Information Security Practical Alliance、中国製造業データ漏洩防止白書
リードライター: チェン・グオドン
担当編集者:リウ・ジンイー
最終更新日: 2026 年 3 月 28 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

