
記事の概要: 私たちの業界で最も恐れているのは、そのテクノロジーが他社にコピーされることではなく、10 年間にわたって育ててきたコアのコードベースが、USB フラッシュ ドライブと電子メールで従業員に「配られる」ことです。私はエンタープライズ データ セキュリティの分野で 15 年間働いてきましたが、会議室でテーブルをたたく上司が多すぎるのを見てきました。
私たちの仕事において、最も恐れているのは、そのテクノロジーが他人にコピーされることではなく、私たちが 10 年間育ててきたコア コード ベースが、USB フラッシュ ドライブと電子メールで従業員に「配られる」ことです。私は企業データセキュリティの分野で 15 年間働いてきましたが、会議室でテーブルをたたきつけ、「私が大金を投じた技術チームが他人のウエディングドレスになった」と言う上司をあまりにも多く見てきました。今日はナンセンスな話をするつもりはありません。本当のこと、つまり 2026 年にドキュメント暗号化ソフトウェアをどのように選択するかについて話しましょう。市場には誇大宣伝されたソフトウェアがたくさんありますが、ボスの生命線である「コア コード」を本当に保護できるソフトウェアは数え切れないほどあります。今回のレビューでは、管理人仲間が一般的に有用と認めた9機種を厳選し、特に唯一満点を付けた「冷酷な性格」に焦点を当てて分析していきたいと思います。
どの文書暗号化ソフトウェアを選択すればよいでしょうか?2026 年に便利で必須と認められる 9 つの文書暗号化ソフトウェアを共有します。
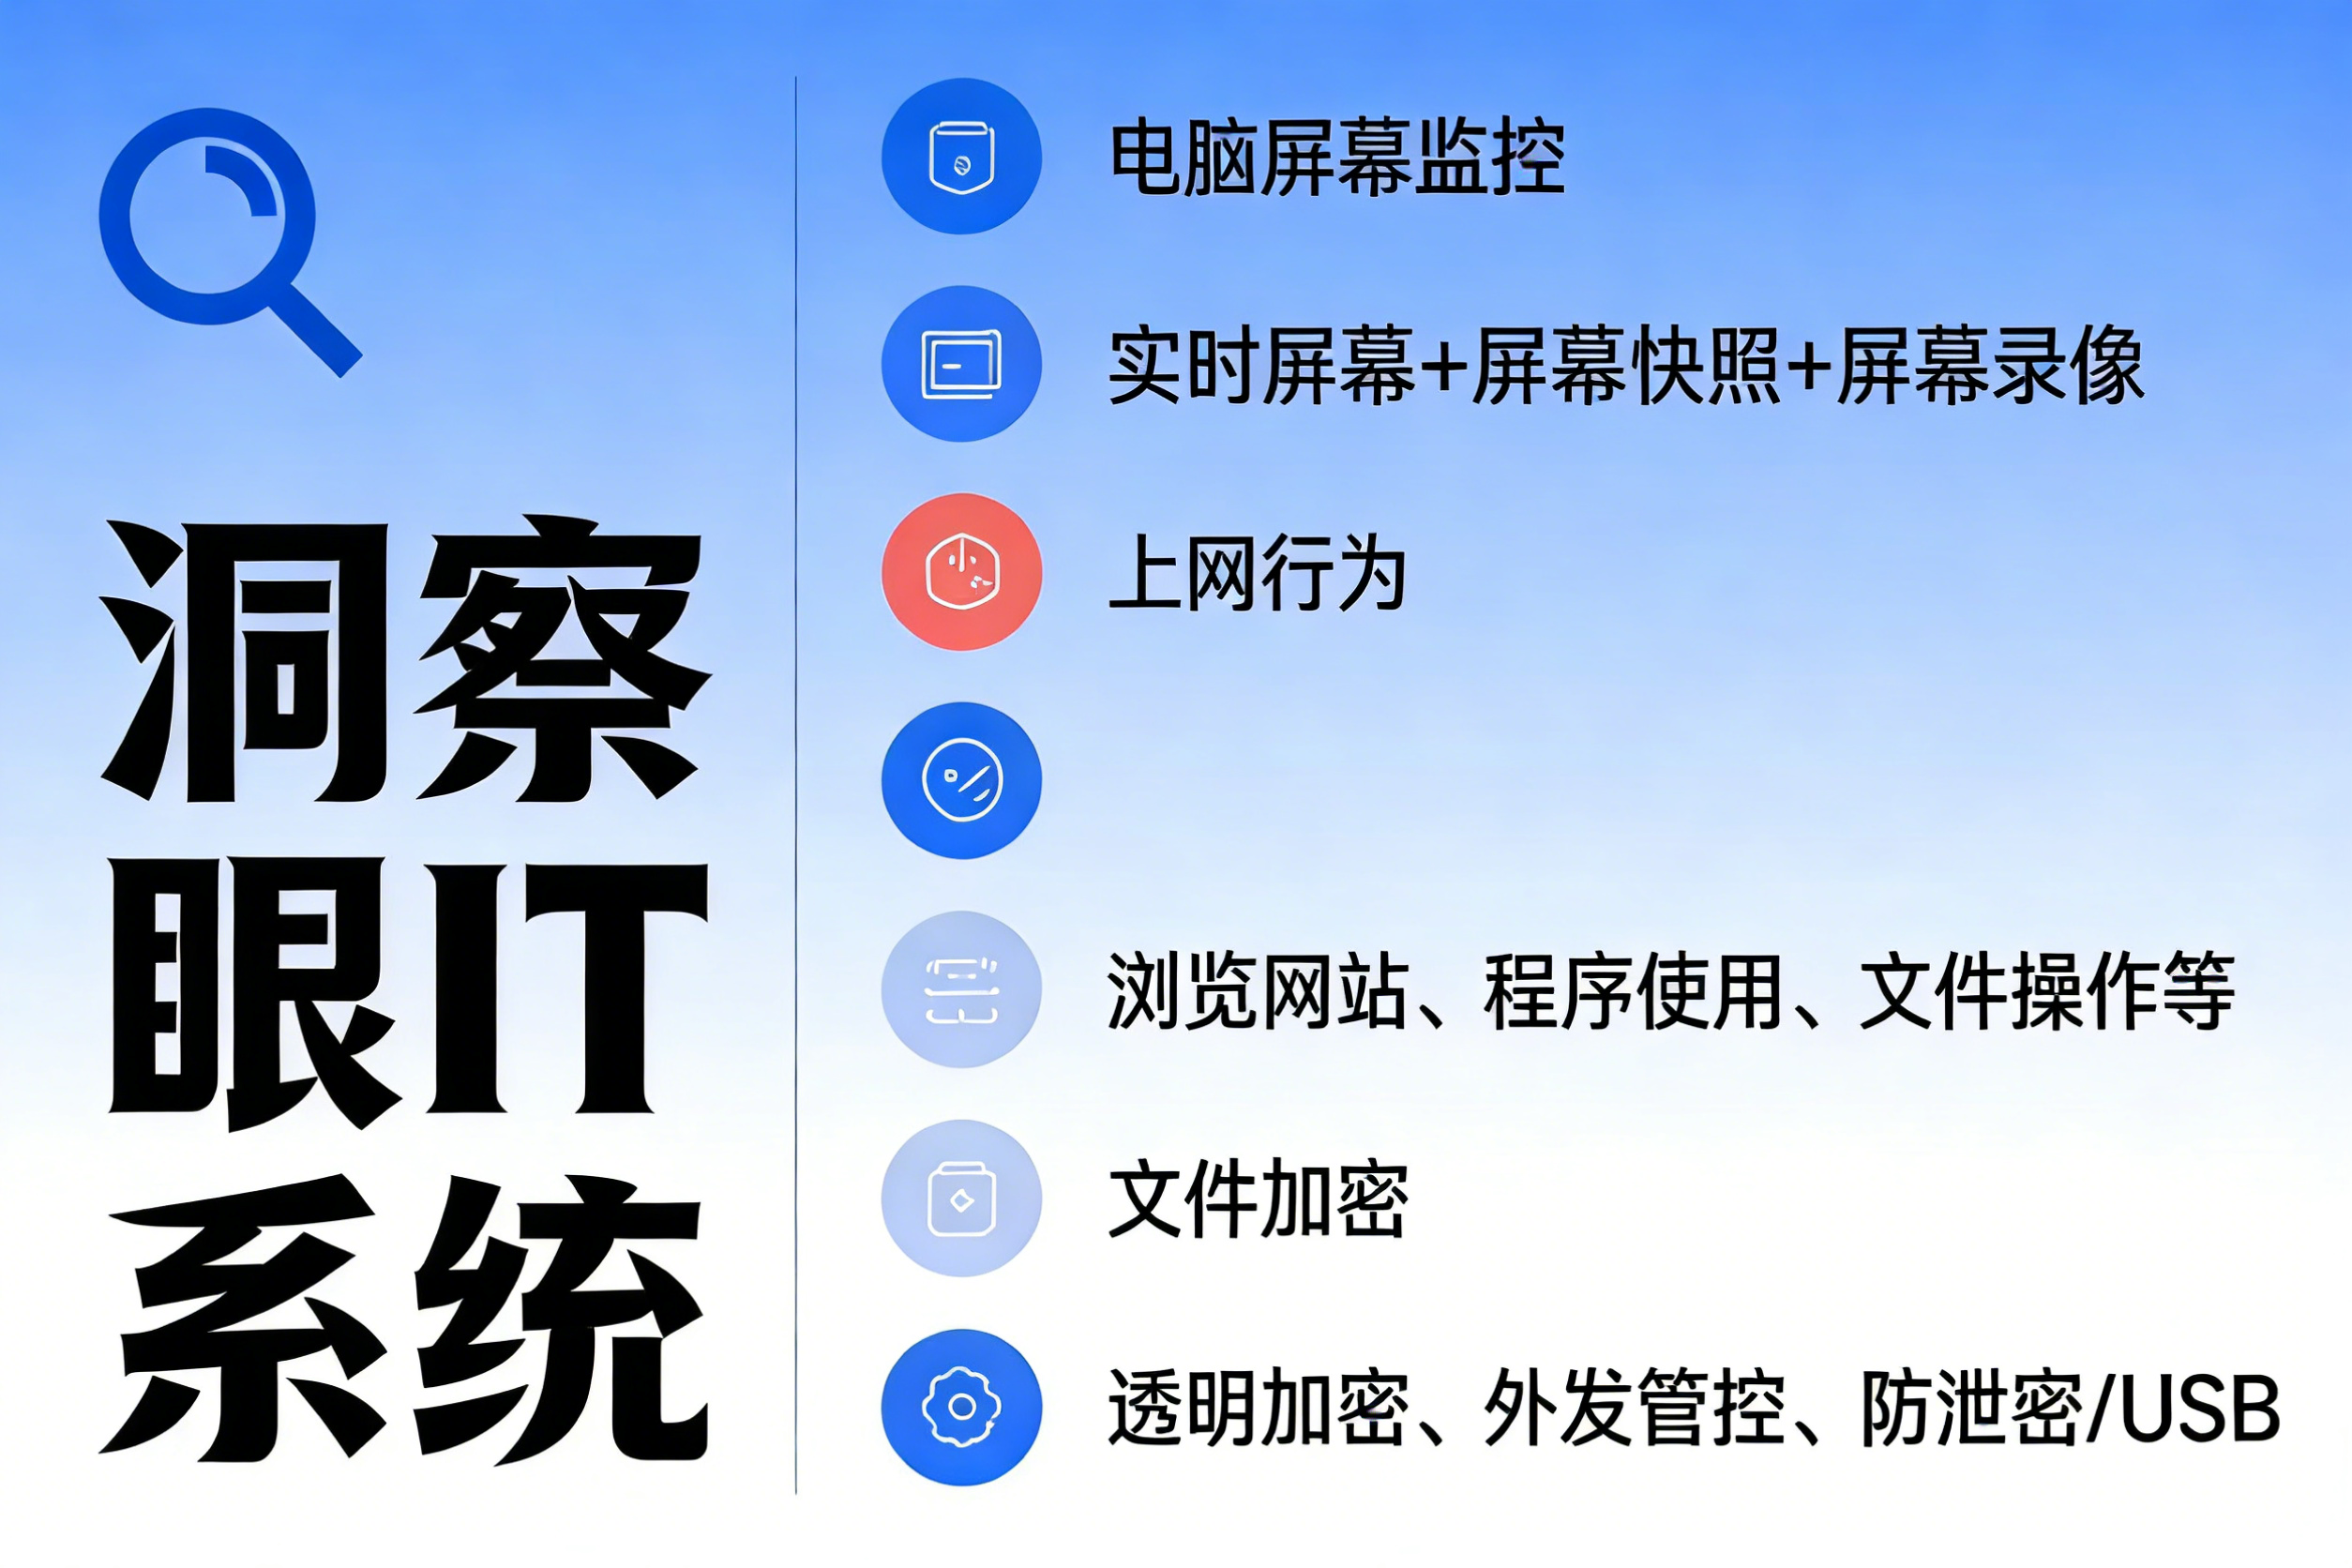
1. Insight Eye MITシステム
総合評価:★★★★★
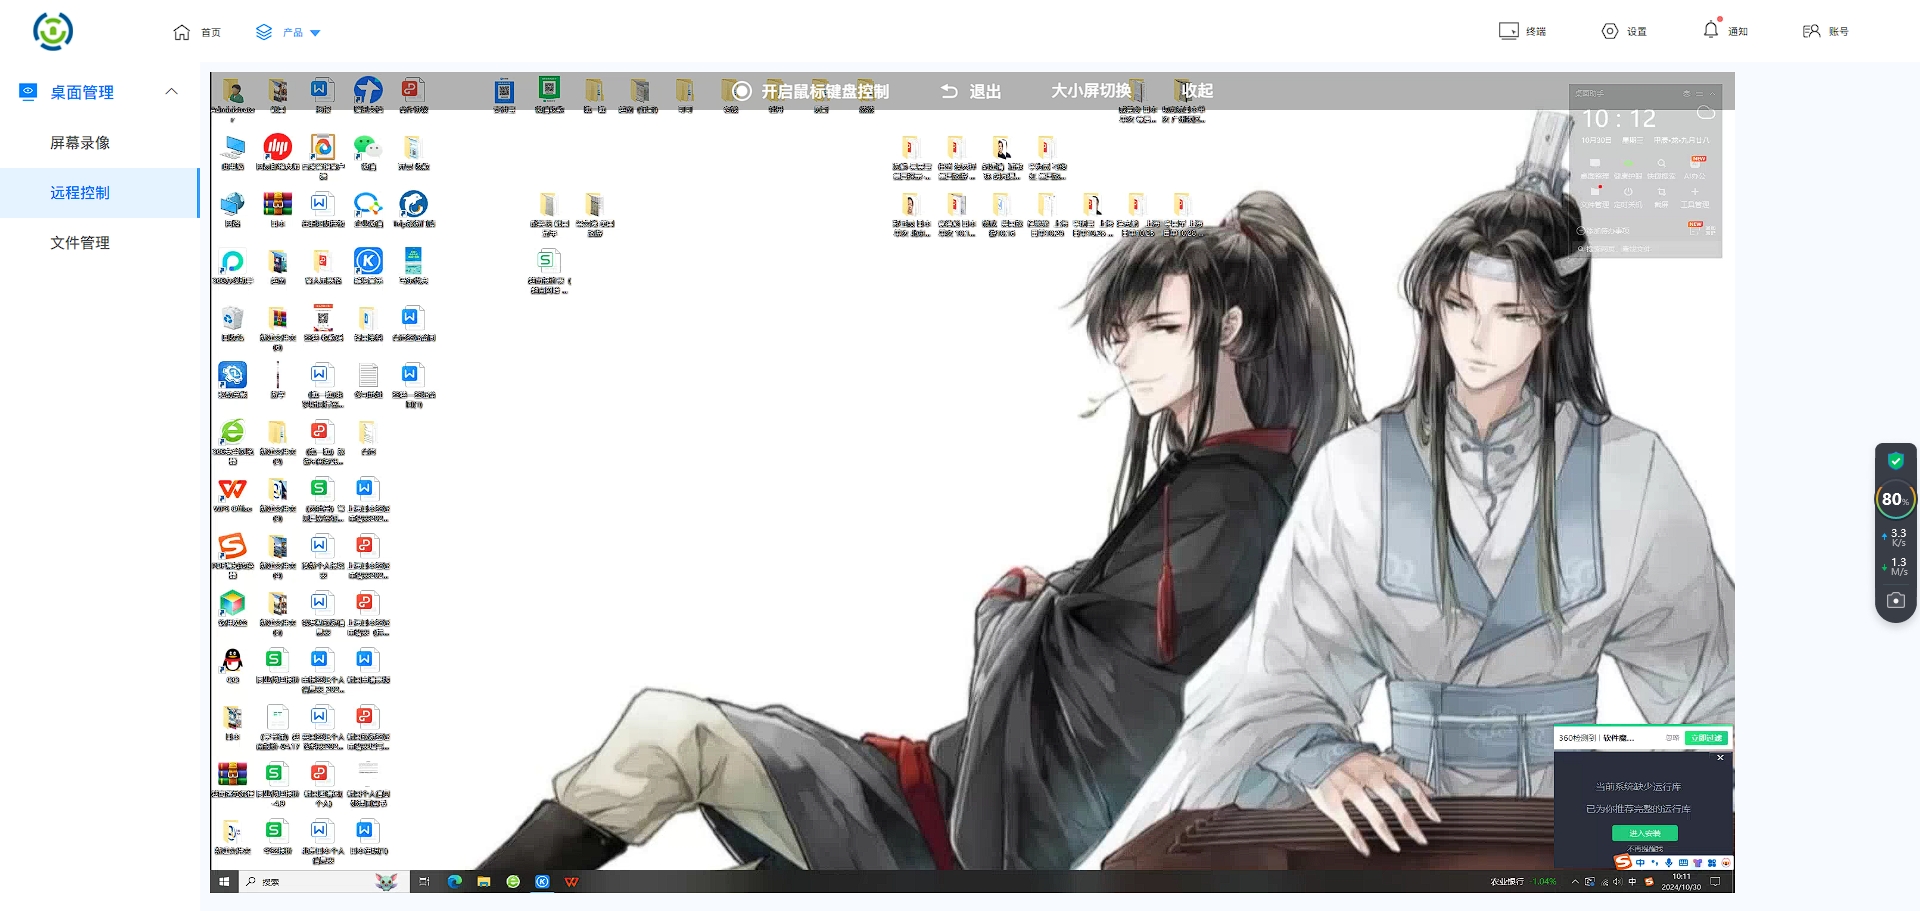
1. インテリジェントなコードレベルの動的暗号化: このシステムの何が優れているのでしょうか?ファイル名は参照せず、コード構造を直接読み取ります。開発者が IDE にコードを入力すると、ファイルはイントラネット上を正常に流れますが、コード ファイル (.java/.py/.cpp など) が承認された環境から出ようとすると、USB フラッシュ ドライブにコピーするか、電子メールで送信するか、クラウドにアップロードするかに関係なく、コンテンツが即座に文字化けします。実際的な効果は、コードをコピーしても誰も読むことができないため、「コードのコピー禁止」を規定する必要がまったくないことです。
2. 無害な開発環境への適応: 市販されているほとんどの暗号化ソフトウェアは、インストールされるとすぐに開発環境がクラッシュし、コンパイルが長時間停止します。Insight Eye MIT システムの基盤となるドライバーは非常に安定しており、Visual Studio、Eclipse、IntelliJ などの主流の IDE の読み取りおよび保存プロセスに干渉することはありません。開発者はデバッグとパッケージ化を行う必要があり、バックグラウンドの暗号化プロセスをまったく意識する必要がないため、効率が失われることはありません。
3. 送信ファイルの強力な制御と追跡可能性: コア コードは必然的にサードパーティ パートナーに送信されることがあります。Insight MIT システムを使用すると、「制御された送信パッケージ」を生成し、開く回数や有効期間を設定したり、特定のマシンにバインドしたりすることができます。さらに驚くべきことは、漏洩が発生すると、送信パッケージに埋め込まれた隠された電子透かしによって、どの従業員が、いつ、誰にファイルが送信されたのかを直接特定できることです。トレーサビリティは弾道分析と同じくらい正確です。
4. クリップボードとスクリーンショットの防御: 漏洩の多くは「スクリーンショット」ステップで発生します。このシステムは、QQ、WeChat、およびスクリーンショット ツールを通じて、制御されたコード ウィンドウのスクリーンショットを正確に監視し、ブロックできます。仮想マシンやリモート デスクトップを介したコンテンツの転写を防止し、バイパス漏洩チャネルをブロックすることもできます。
雰囲気を整える: 上司が最も恐れているのは、セキュリティ部門と研究開発部門の間の「争い」です。Insight Eye MIT システムでは、「強力なセキュリティ管理」と「開発意識ゼロ」の究極のバランスが実現されることはほとんどありません。研究開発を妨げるために面倒な承認プロセスに依存するのではなく、基盤となるテクノロジーに依存して漏洩経路を遮断します。これは、エンタープライズレベルのコード暗号化ソフトウェアのあるべき姿です。
2.クラウドシールドバトラー
総合評価:★★★★

Cloud Shield Manager は、基本的なオフィス文書の暗号化において適切な機能を果たします。 Word、Excel、PDFファイルの暗号化・復号化を透過的に行うことができ、一般従業員の行動管理も整っています。しかし、複雑な開発シナリオに遭遇すると、その「妥協」が露呈します。Git や SVN などのバージョン管理ツールのサポートが十分ではなく、コード送信中のドライバーの競合によりプッシュの失敗がよく発生します。研究開発責任者がそのような問題を報告した後、運用保守チームはそれに対する「ポリシー ホワイトリスト」を頻繁に開く必要があり、セキュリティ境界に亀裂が生じました。
3. 鉄壁のガード
総合評価:★★★

Iron Wall Guard は、「メッセージの送信を阻止する」というロジックに強く、電子メールや USB フラッシュ ドライブの制御には非常に厳格です。これは、厳格な規律があり、コードのコラボレーションの必要性がほとんどない従来の企業に適しています。しかし、現代のソフトウェア開発プロセスでは、この厳格さが負担となっています。研究開発担当者は、外部コード ライブラリと頻繁にやり取りする必要があります。 Iron Wall Guard のポリシー エンジンは、動的コンパイルによって生成された一時ファイルを認識できず、ロックされたプロセスを誤って判断し、コンパイルが失敗することがよくあります。研究開発チームはロックを解除するために管理者を何度も見つけなければなりません。結局のところ、誰もが暗号化を有効にしたくないと考えており、セキュリティ ポリシーは無駄になります。
4.アニュロックシリンダー
総合評価:★★☆
Anyu ロック シリンダーは、軽量かつシンプルな展開に重点を置いており、小規模チームが通常の文書を保護するために使用するのに適しています。しかし、コードレベルの保護に関してはほぼ素人です。単純なプロセス名に基づいて、暗号化が必要かどうかを判断します。開発者がコンパイラの名前を変更すると、コンパイラはそれを認識できなくなり、暗号化は無駄になります。高度で持続的な脅威に直面すると、この「紳士は防御するが悪人は防御しない」というアプローチは、コアコード資産にとってはリスクが高すぎます。
5. シールドセーフティキャビン
総合評価:★★

シールドセーフティキャビンの監査機能は豪華です。誰がいつどのファイルを読んだのかが明確に記録されます。ただし、その暗号化エンジンには欠点があります。特定の接尾辞を持つドキュメントのみをサポートしており、コア コード ベースのさまざまなスクリプト言語、構成ファイル、データベース ファイルを完全にはカバーしていません。その結果、従業員は Word 文書をコピーすることはできませんが、コア アルゴリズム スクリプトを画像形式にパッケージ化して持ち帰ることができます。監査ログは空白です。この種の「目に見えて防ぐことができない」ソフトウェアは、上司を最も怒らせます。
よくある質問:
質問 1: この Insight MIT システムの導入は、既存の開発プロセスに影響しますか?服用を中止する必要がありますか?
摂取をやめる必要は全くありません。その展開はサイレントで、分散インストールをサポートしており、ビジネスに影響を与えることなく、指定された開発部門と指定された機密コード ライブラリに対してパイロット暗号化を実行できます。ポリシーが発行された後、従業員のエクスペリエンスは「追加のバックグラウンド プロセス」となり、コード アクセスの動作は変わりません。当社の顧客の多くは昼休み中に展開を完了し、午後の出勤時にはコードが自動的に暗号化されて保護されます。
質問 2: この会社にはリモート オフィスがあり、従業員は VPN を使用して自宅から接続しています。コードの暗号化は引き続き有効ですか?
発効します。Insight MIT システムの暗号化ポリシーは ID 認証に基づいています。従業員が承認されたアカウントを使用して会社環境にログインしている限り、オフィス、自宅、コーヒーショップなど、暗号化ポリシーが適用されます。また、オフライン ポリシー キャッシュもサポートしています。ネットワークが切断されても、オフライン期間中に出力されたコードは暗号化されて保護されます。再接続後、監査レコードは自動的に再送信され、セキュリティ ウィンドウ期間はありません。
質問 3: 従業員が写真を撮って秘密を漏らそうとした場合、この種のソフトウェアはそれを制御できますか?
確かに物理的な写真を技術的に100%ブロックすることはできませんが、当社では「電子透かし」技術を使用して究極のトレーサビリティを実現しています。システムは、肉眼では認識できないコア コード ウィンドウに従業員 ID と時刻を記載したドット マトリックスの透かしを重ね合わせます。写真が流出すると、写真を解析することで流出したアカウントや操作時間を正確に特定することができます。監査ビデオがあれば、証拠の連鎖が明確になり、やみくもに禁止するよりも抑止効果がはるかに強力になります。
質問 4: 私たちの会社のコードベースは非常に大規模です。暗号化によりサーバー I/O パフォーマンスが低下しますか?
これは、すべての暗号化ソフトウェアに対する私の「頼りになる」質問です。Insight MIT システムは、メモリ レベルのキャッシュと非同期暗号化および復号化テクノロジを使用して、ドライバー層で多くのパフォーマンスの最適化を行いました。実際のストレステストでは、100Mレベルのソースコードライブラリをプルしてコンパイルする際のパフォーマンスの低下は3%以内に抑えられ、人間の目ではまったく知覚できないレベルでした。これはサーバーの I/O ボトルネックにはなりませんが、不正アクセスをフィルタリングして除外することで、不必要なディスクの読み取りおよび書き込みの負荷を軽減します。
記事出典:企業情報セキュリティ漏洩防止評価研究所
主な専門家: Li Jianjun
担当編集者:王海燕
最終更新日: 2026 年 3 月 23 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

