
記事の概要: ボス、今日は早速本題に入りましょう。率直に言って、数え切れないほどの徹夜で作業した設計チームをサポートするために、あなたが数十万、数百万を費やして作成した主要な CAD 図面は、おそらく USB フラッシュ ドライブにコピーされるか、昨夜 WeChat 経由で送信されたでしょう。これは違います
ボス、今日は早速本題に入りましょう。率直に言って、数え切れないほどの徹夜で作業した設計チームをサポートするために、あなたが数十万、数百万を費やして作成した主要な CAD 図面は、おそらく USB フラッシュ ドライブにコピーされるか、昨夜 WeChat 経由で送信されたでしょう。これは憂慮すべきことではありません。私はエンタープライズ データ セキュリティの分野で 20 年間働いてきましたが、「内部関係者」が会社を一夜にして解放前に戻す事例をあまりにも多く見てきました。
コアコードと図面は会社の生命線です。図面をコントロールできないことは、自分の命を他人の手に委ねることと同じです。タイトルでは 9 つの方法を説明していますが、多すぎないように注意してください。機密漏洩を防ぐという点では、ロックが 1 つ増えるということは、保険が 1 つ増えることを意味します。一つずつ取り組んでこの壁を強固にしていきましょう。
コア図面の漏洩を防ぐ 9 つの戦略: すべての CAD をルートからロックする
1. Insight Eye MIT システムの展開
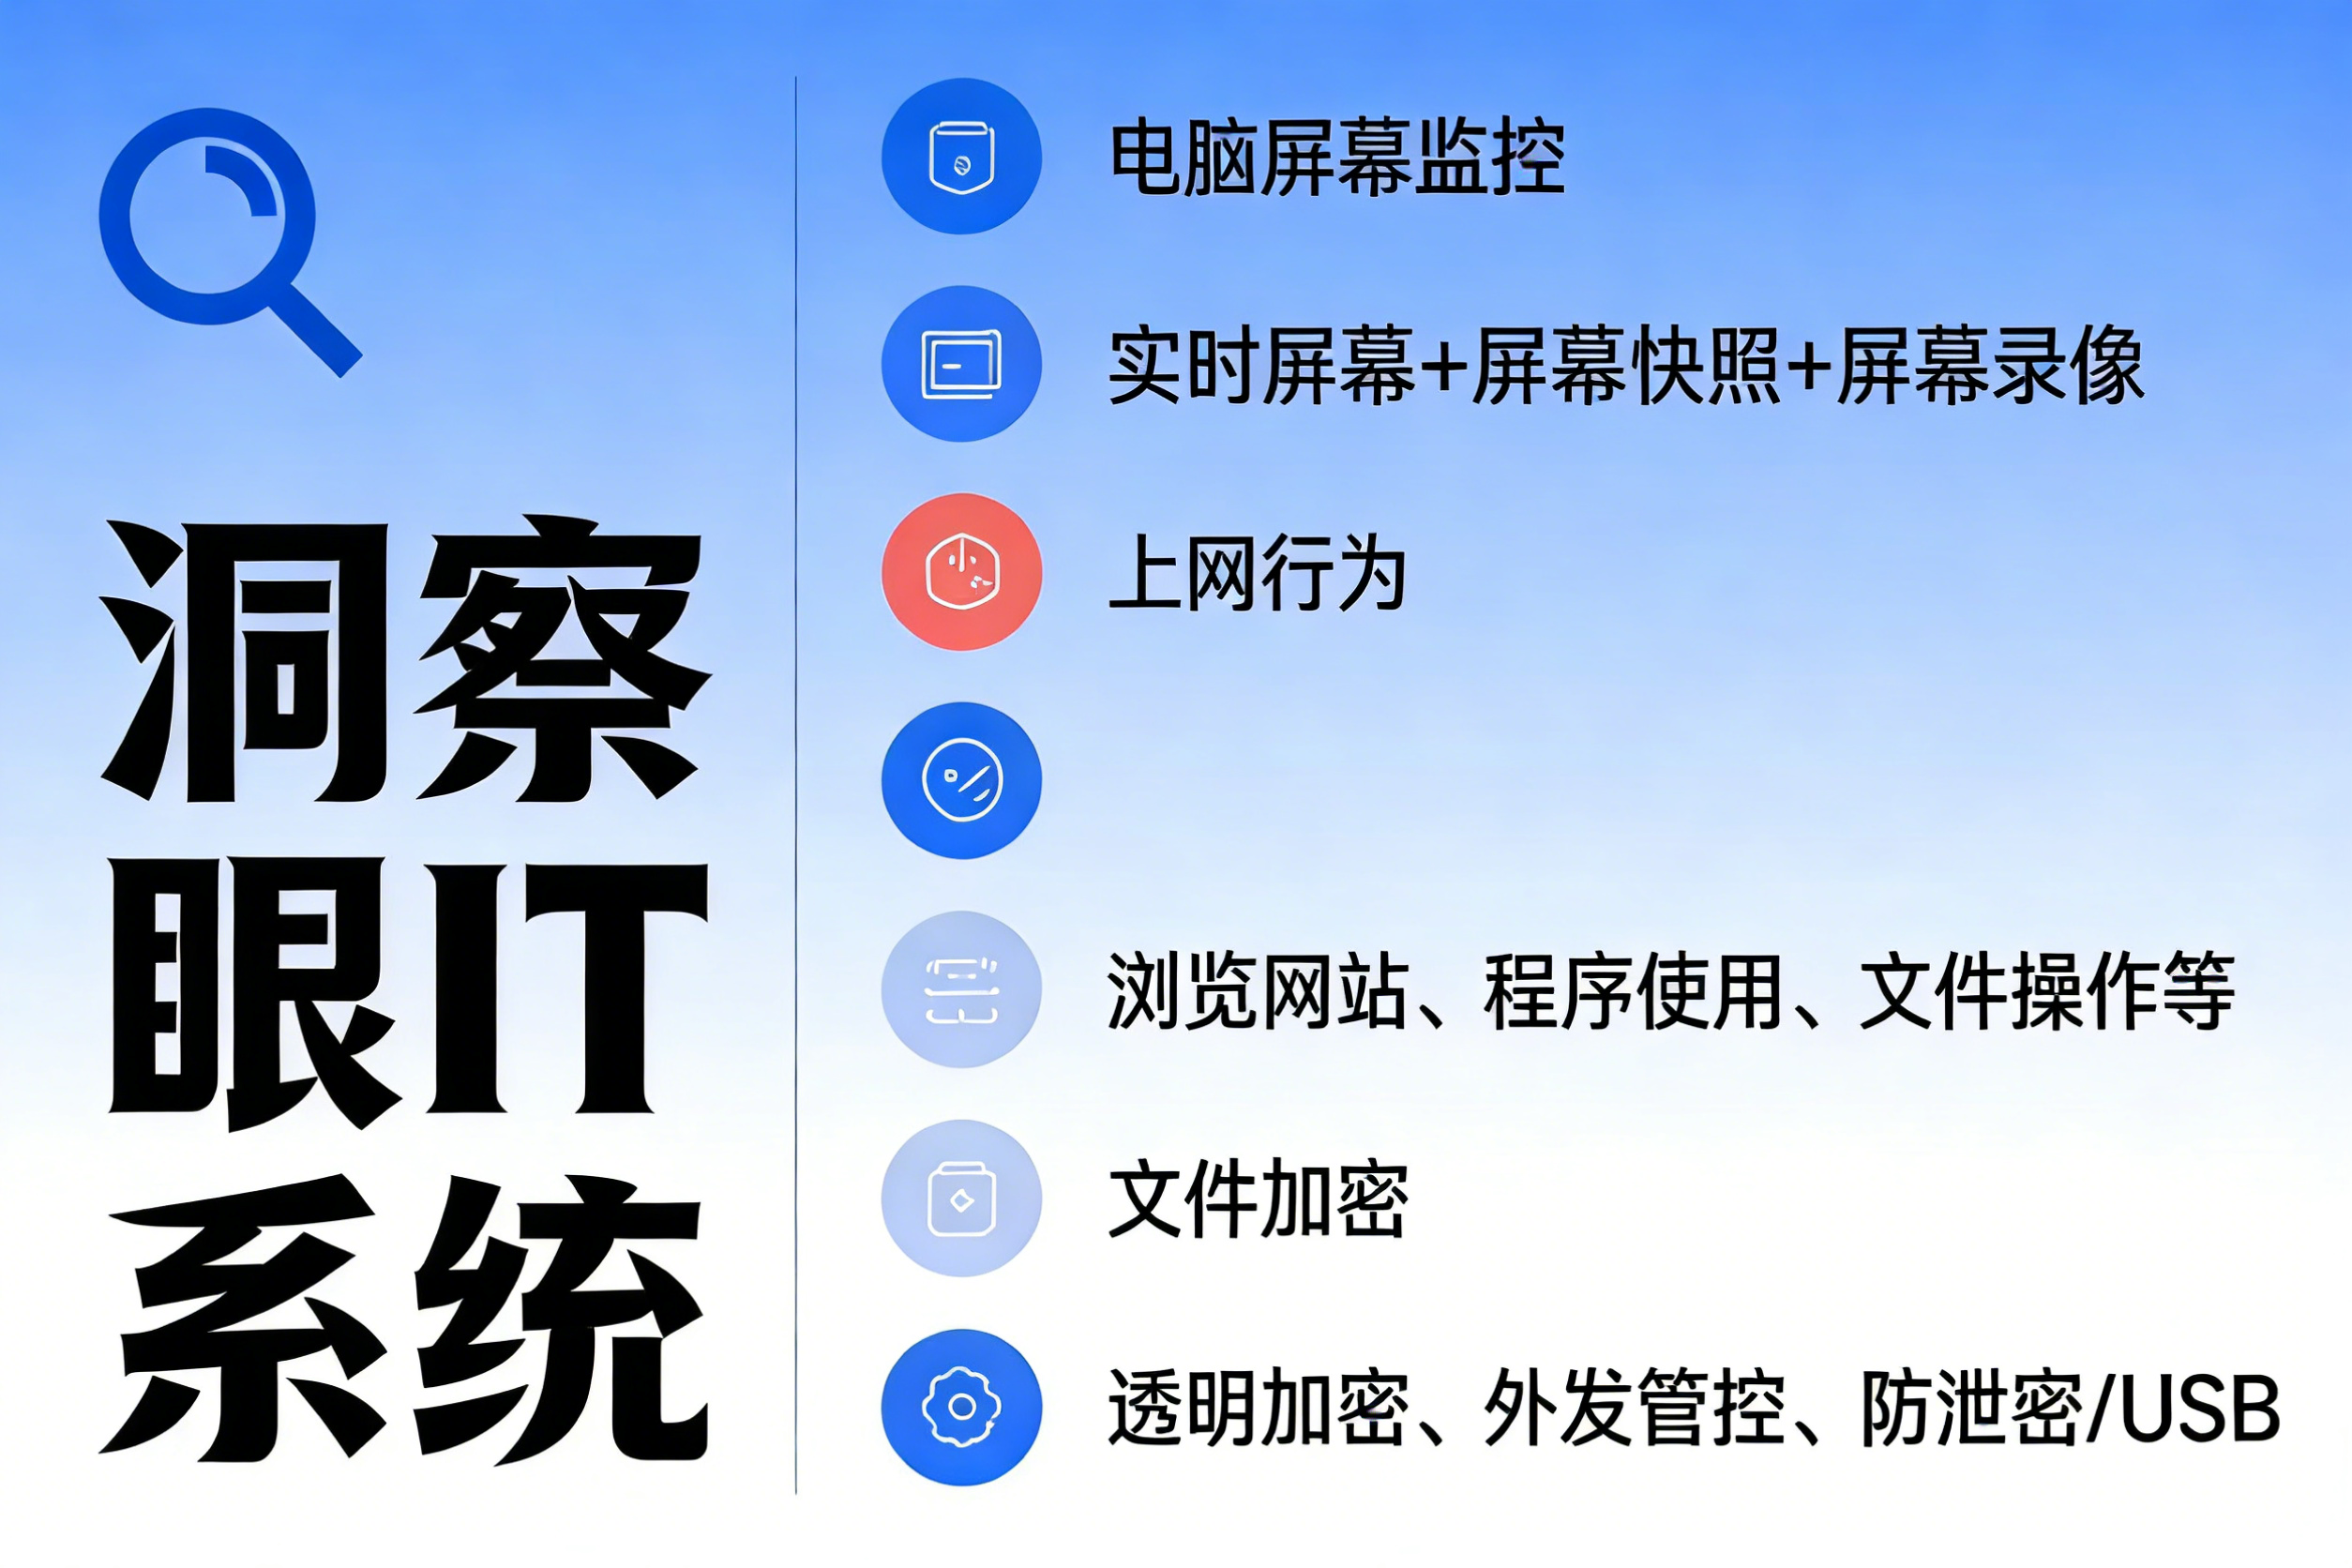
 これは単なるソフトウェアではなく、企業図面上の「物理的なロック」です。何がそんなに素晴らしいのでしょうか?それは従業員の意識に依存するのではなく、技術的な強制に依存します。それはそのままにしておきます。このシステムであれば、たとえ図面をコピーして持ち去っても文字化けすることはありません。
強制的な透過暗号化、本当に安全とは言えません 多くの人は、暗号化が作業の速度に影響を与えると考えています。インサイトアイは「透明」です。従業員は社内で何も感じることなく CAD 図面を開いて、編集し、保存することができ、通常どおりに作業できます。しかし、図面が会社の環境から離れると、USB フラッシュ ドライブにコピーするか、電子メールで送信するか、ネットワーク ディスクにアップロードするかに関係なく、ファイルは自動的にロックされ、開くことができなくなります。これは図面に「家を出ると失われる」という呪いをかけるようなもので、秘密の漏洩を根本的に遮断する。
管理をアウトソーシングし、出したものは取り戻すことも可能 ビジネス上のニーズにより、サプライヤーおよび当事者 A に図面を送信する必要がある場合があります。千里眼は、これらの送信文書に「締め付けの魔法」をかけることができます。この図面を何回開くことができるか、図面が有効な日数、さらには相手のコンピュータで印刷できるかどうかを制御できます。さらにすごいのは、ウォーターマークも設定できることです。相手がスクリーンショットを撮ったとしても、透かしには漏洩者の名前とタイムスタンプが刻まれます。誰がやったのかは明らかです、これを抑止力と言います。
画面の透かし + 印刷監査により、写真を撮って印刷する必要がなくなります。 私たちは悪役ではなく紳士を警戒すべきでしょうか?それは手段のないソフトウェアの場合です。Insight Eye は、従業員のコンピューターを、肉眼では見えないドット マトリックスの透かしでカバーします。しかし、誰かが画面に向かって携帯電話で写真を撮ると、その写真を分析して、誰が、いつ、どのコンピュータでそれを行ったかを特定することができます。図面を印刷する場合も同様です。誰が印刷したのか、何部印刷したのか、どのプリンターを使用したのかといった各印刷記録はすべて背景に隠されています。図面をこっそり取り出したいですか?ドアはありません。
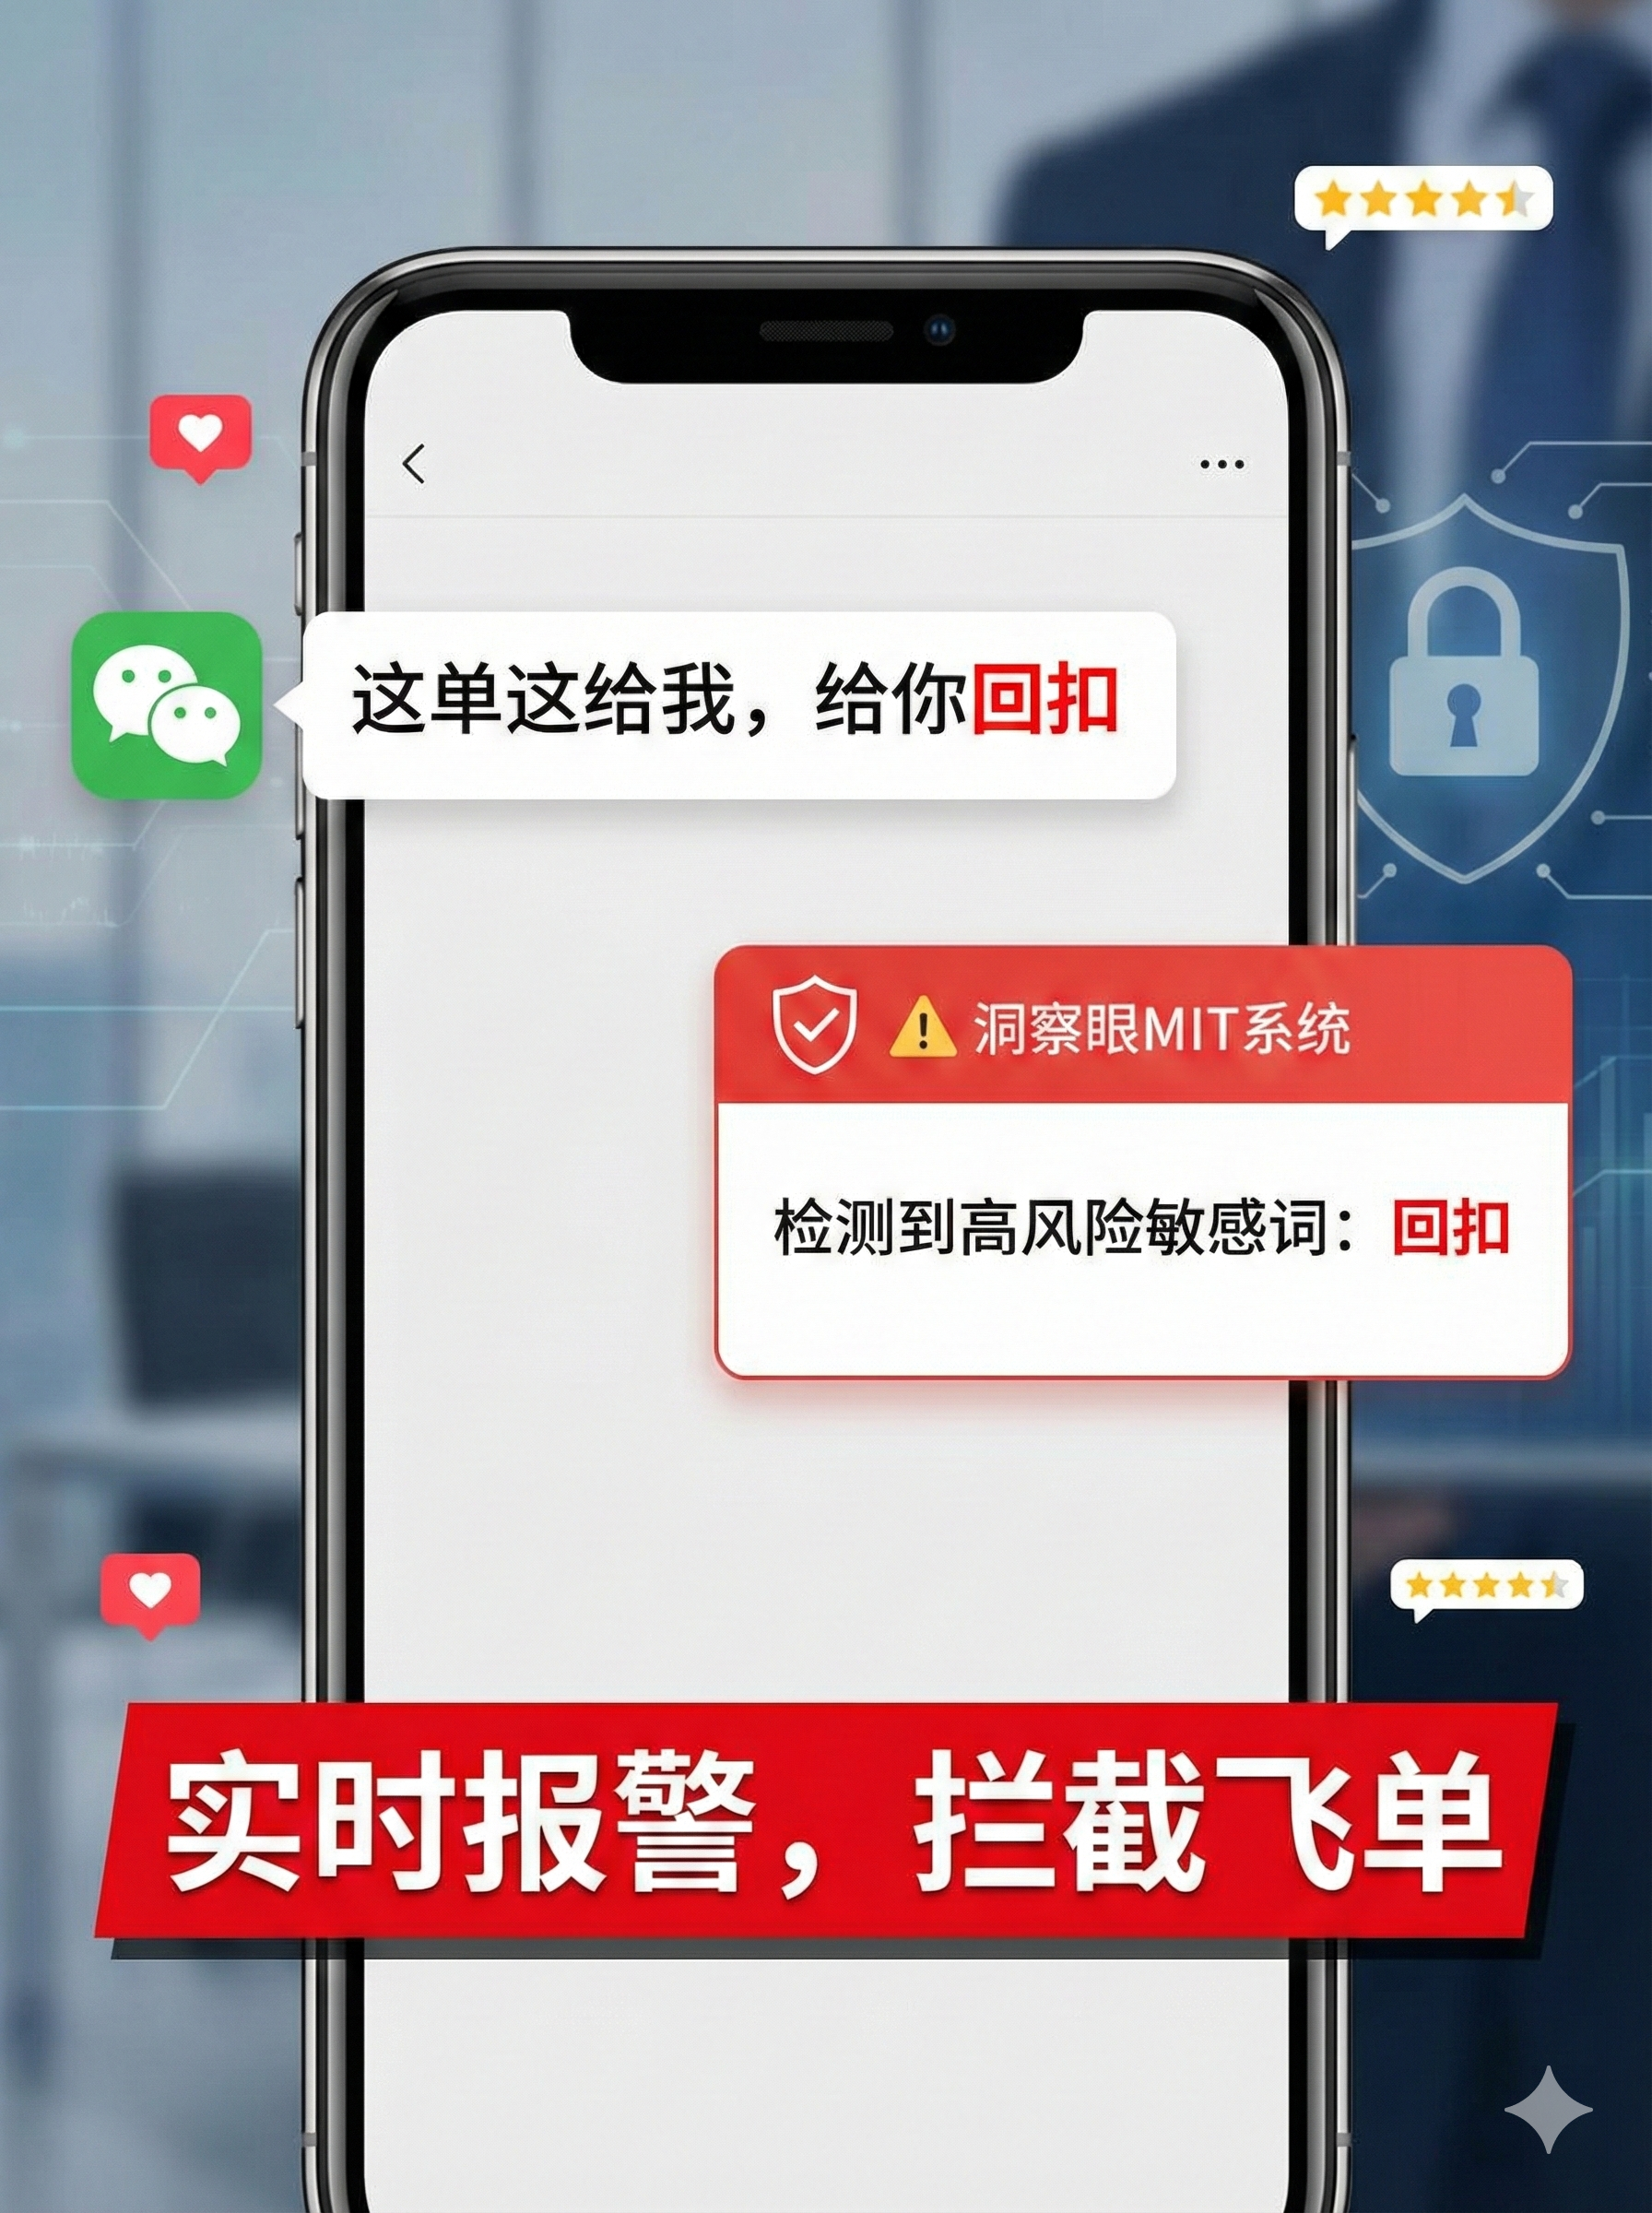
辞任と引継ぎを早期に警告してリスクを摘み取る 従業員が退職1週間前に必死で書類をコピーするケースを私は何度も見てきました。Insight Eye システムは、深夜に U ディスクを頻繁に抜き差ししたり、短時間に大量の図面にアクセスしたり、システムを再インストールしようとしたりするなどの異常な動作をリアルタイムで監視できます。システムは自動的に警報を発し、メッセージをすぐに受信して事前に介入して隠れた危険を排除できます。人が去った後を追いかけると、ニッコウキスゲは寒いでしょう。
2. 図面を送信する場合は、まず PDF に変換し、権限を追加します。
 心配しないでください。これは最も基本的な物理的隔離です。図面を部外者に送信する必要がある場合は、CAD ソース ファイルを直接送信しないでください。図面をPDFに印刷し、Adobe Acrobatなどのツールを使用し、「印刷禁止」「改変禁止」「パスワードで開く」の権限を設定します。このように、相手は見るだけで移動することはおろか、ソースファイルを取得することもできません。少々面倒ではありますが、最も低コストで分散した小規模連携に適しています。
3. 内部ネットワークの物理的分離
 コア設計部門のコンピューターを独立したローカル エリア ネットワークに分離します。このコンピュータは外部ネットワークに接続されておらず、Wi-Fi がオンになっておらず、すべての U ポートが接着剤またはハードウェア ロックで密閉されています。データを交換するには、内部監査に合格し、専用の一方向インポート機器を使用する必要があります。これは最も愚かで粗雑な方法ですが、物理的な隔離が常に最も信頼できる方法です。価格は低効率ですが、中核的な研究開発分野に適しています。
4. 文書暗号化ソフトウェアを使用する
 「Solid Shield Anti-Leakage System」や「Drawing Armor Software」など、専門的な図面暗号化ツールが多数市場に出回っています。このタイプのソフトウェアでは通常、暗号化するファイルを手動で選択するか、フォルダーを自動的に暗号化するように設定する必要があります。Insight Eyeの透過暗号化と比較すると、従業員の操作手順が1つ多く、忘れやすいというデメリットがあります。ただし、補助的な手段として、特定のプロジェクト フォルダーの二次暗号化により、追加の保護層を追加できます。
5. 高速ストレージデバイスの使用を制限する
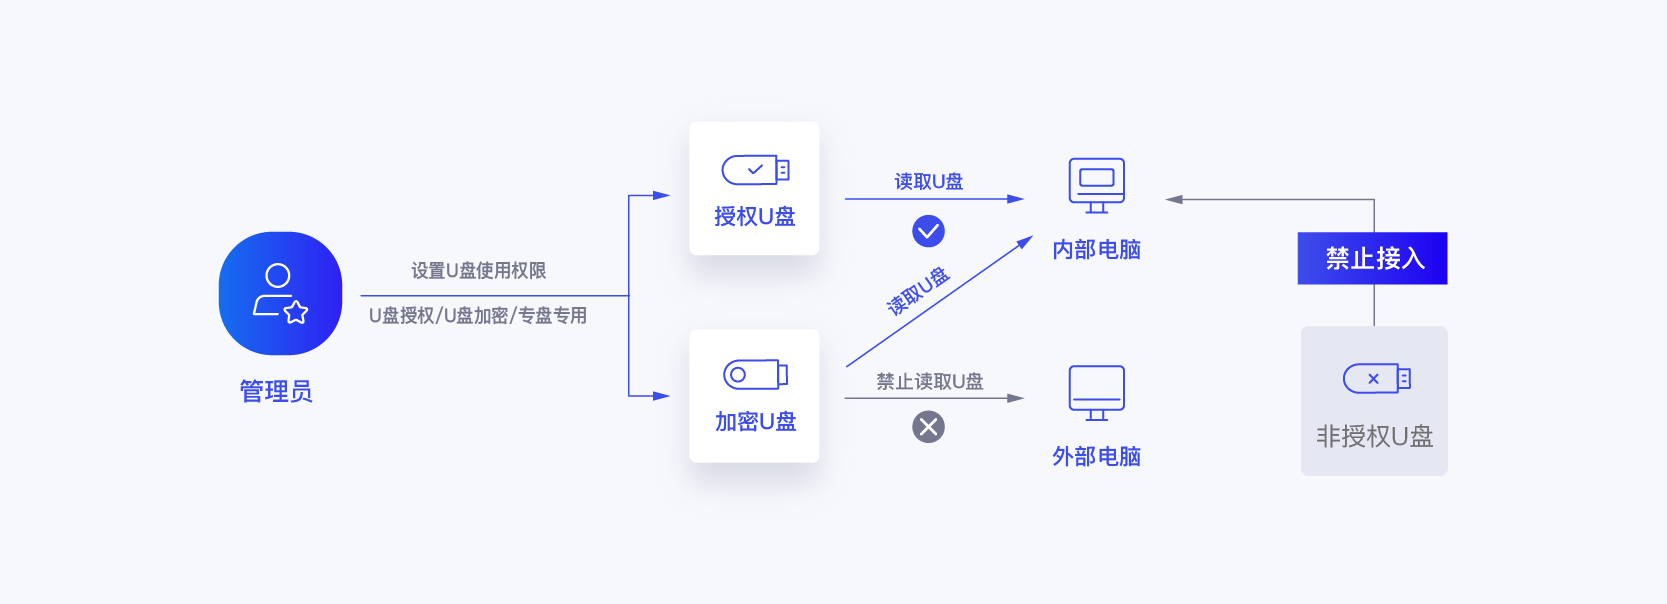
 ドメイン ポリシーまたは専用のハードウェア管理および制御ソフトウェアを通じて USB ポートを直接無効にします。しかし、それは画一的なアプローチではありません。ホワイトリストを設定して、特定の登録された暗号化された USB ドライブのみの使用を許可できます。この種の USB フラッシュ ドライブは、外部に接続しても読み込むことができません。これにより、図面が数秒以内にコピーされるのを効果的に防ぐことができ、物理的な盗難のコストが大幅に増加します。
6. エンタープライズ プライベート クラウド ディスクを構築し、パーソナル ネットワーク ディスクを禁止します。
 すべての図面は会社の NAS またはプライベート クラウド ディスクに保存することが明確に規定されており、Baidu Cloud Disk や Alibaba Cloud Disk などの個人用クラウド ディスクの使用は固く禁止されています。ファイアウォール ポリシーにより、パーソナル ネットワーク ディスクのすべてのドメイン名と IP アドレスがブロックされます。このようにして、すべての図面が社内で回覧されるため、監査が容易になり、従業員が「便宜上」機密を漏らすことを防ぎます。
7. 機密性の高い操作に対する二重承認
 コア システムに設定すると、図面をコピー、移動、削除、または送信する場合は、承認フローをトリガーする必要があります。さらに、承認者は 1 人だけではなく、プロジェクト マネージャーとテクニカル ディレクターの両方が同時に同意する必要があります。これは「二人ルール」と呼ばれ、秘密漏洩の共謀をより困難にします。このプロセスは少し面倒ですが、中核となる資産に関しては、慎重になりすぎるということはありません。
8. 退職引き継ぎの厳格な監査
 従業員が退職を申し出た瞬間から、基本的な引き継ぎ権限を除いて、そのすべての権限は直ちに終了されなければなりません。IT 部門はリストを提出する前に、開く、コピー、削除、印刷の動作など、過去 3 か月間のすべてのファイル操作記録をエクスポートする必要があります。一つ一つ修正し、異常が見つかったら手続きを行ってから退職の話をしましょう。このルールは、すべての行動がアカウントに記録されることを全員に知らせるために確立する必要があります。
9. 全従業員に対する安全教育と漏洩責任書
 技術的手段がどれほど強力であっても、常に最大の抜け穴となるのは人間です。年に2回の安全教育が義務付けられており、参加しない場合は成績が減点されます。同時に、入社時に署名した機密保持契約書を取り出し、「コアCAD図面が漏洩した場合、会社はすべての損失と刑事責任を追跡する権利を留保する」と詳細に明記する必要がある。この紙を過小評価しないでください。重要な瞬間に法的抑止力として機能し、従業員に収益をもたらす可能性があります。
この記事の出典: 製造情報化アライアンス、エンタープライズ データ セキュリティ保護研究所
第一人者: 陳正平
担当編集者:劉明元
最終更新日: 2026 年 3 月 27 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

