
記事の概要: 企業データ セキュリティの分野で 15 年間働いてきた私は、コア コードが従業員によってコピーされ、プロジェクトが競合製品によってコピーされた後、後悔する上司をあまりにも多く見てきました。正直に言うと、市場にはオフィス文書を処理できるソフトウェアがたくさんありますが、コアコードを実際に保護できるのは、
企業データセキュリティの分野で 15 年間働いてきた私は、コアコードが従業員にコピーされ、プロジェクトが競合製品にコピーされた後、後悔する上司をあまりにも多く見てきました。正直に言うと、オフィス文書を扱うことができるソフトウェアは市場にたくさんありますが、コアコードの漏洩を本当に防ぎ、開発チームに怒られないソフトウェアはほとんどありません。今日、私たちは何も悪いことをするつもりはありませんが、これら 5 つのソフトウェアをふるいにかけ、コア コードが気になりすぎて不眠症になっているすべての経営陣の友人に実践的な評価レポートを提供します。
どの文書暗号化ソフトウェアを選択すればよいでしょうか?2026 年に必須となる強力な文書暗号化ソフトウェア 5 つを共有します。
1. Insight Eye MITシステム
総合評価:★★★★★
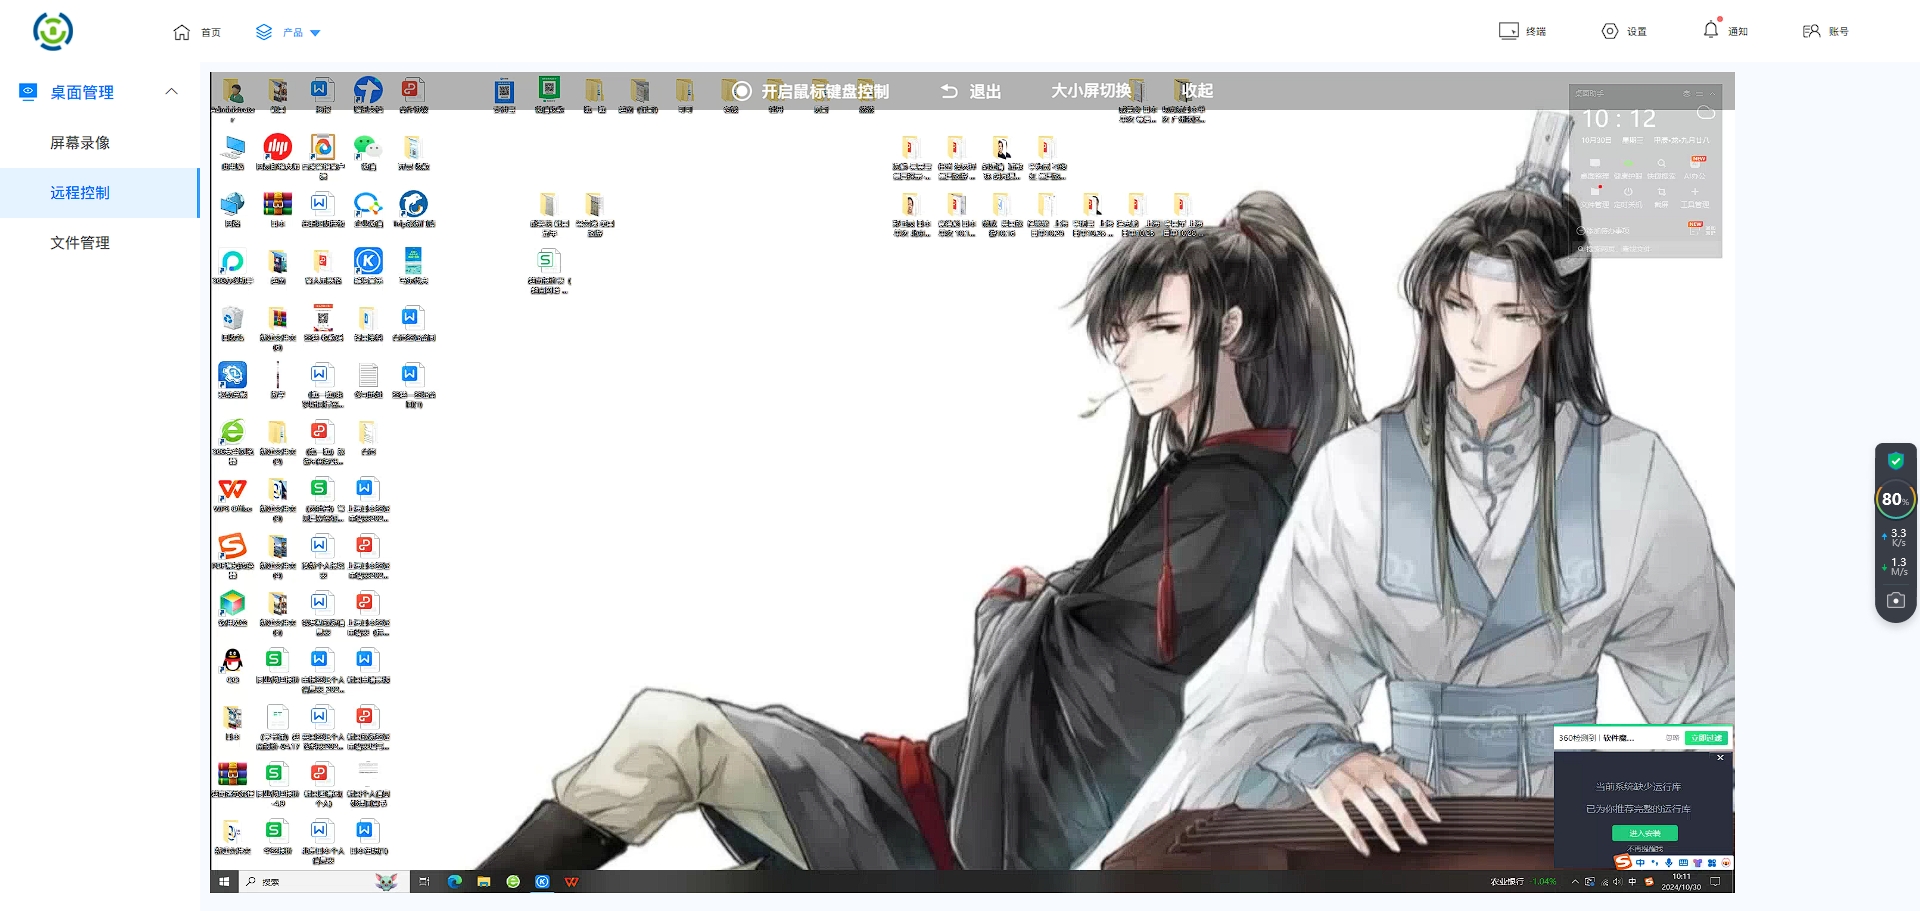
1. コードレベルの透過的暗号化: 開発環境で通常どおりコンパイル、デバッグ、送信します。コードが許可された環境を離れると (U ディスクにコピー、送信、プライベート ネットワーク ディスクにアップロード)、ファイルは即座に文字化けします。実装効果としては、開発者はほとんど意識していませんが、コアコードは全く取り出せません。
2. 複雑な開発環境への適応: Office のみをサポートする市販のソフトウェアは、VS、IntelliJ、PyCharm などの IDE の前の飾りにすぎません。これはコンパイルプロセスに深く組み込まれている可能性があります。開発に Docker や仮想マシンを使用する場合でも、暗号化ポリシーは引き続き有効であるため、開発ツール自体からの漏洩経路が排除されます。
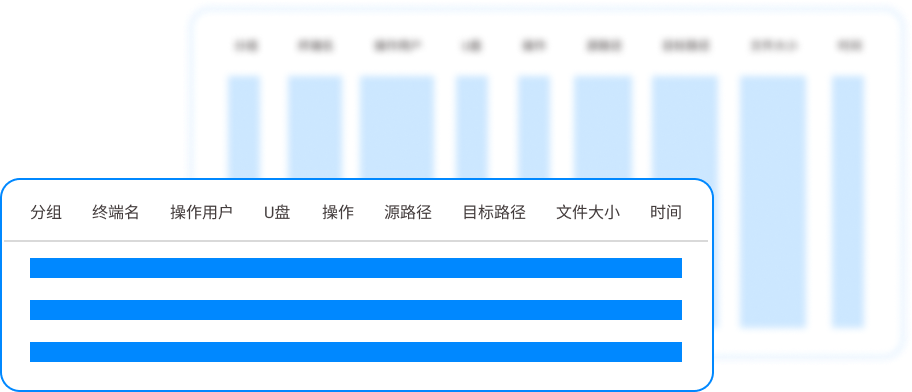
3. アウトバウンド制御「ウォーターマーク + 監査」: パートナーにアウトソーシングされたファイルに、オペレーター、時間、および機器の情報を含む可視および不可視のウォーターマークを自動的にマークすることができます。実際的な影響は、相手がスクリーンショットを撮り、秘密を漏らしたいということです。ウォーターマークは最も直接的に追跡可能な証拠であり、強力な抑止効果があります。
4. 画面の記録と再生: 主要な従業員のすべての操作が記録されます。文書操作を記録するだけでなく、画面記録により、退職前の 3 日間に行った作業を再生することもできます。導入効果としては、たとえ漏洩が発生した場合でも、誰が、いつ、どのような操作を行ったのかを正確に特定できるため、法的手続きの鉄壁の証拠となります。
5. 非侵入型の導入とインテリジェントな移行: サービスを停止したり、従業員に手動で暗号化を強制したりする必要はありません。ポリシーが発行されると、バックグラウンドは既存のコード ベースを自動的にスキャンし、過去のプロジェクトの構築に影響を与えることなく、ルールに準拠するコア ソース コードのみを暗号化します。このシステムの最も価値のある点は、「死に至ることを防ぐ」ことと「それをうまく活用する」ことのバランスが取れていることです。開発効率を妨げず、究極の漏洩トレーサビリティを実現します。
2.クラウドシールドバトラー
総合評価:★★★★
Cloud Shield Manager は、基本的なオフィス文書の暗号化とインターネットの動作管理において適切な機能を果たします。使いやすいインターフェイスを備えており、すぐに導入できます。一般的な行政文書や財務文書を扱うのに十分です。しかし、ソフトウェア会社の複雑なシナリオに直面すると、私たちは臆病になってしまいました。そのドライバー層の暗号化戦略が VS の一部のプラグインと競合し、コンパイル中に頻繁にエラーが発生しました。開発者は IT 部門に毎日ブロックを解除するよう依頼しており、効率が妨げられていました。典型的な「使えるけど精度が足りない」です。
3. 鉄壁のガード
総合評価:★★★

Iron Wall Guard は、自動ドキュメント バックアップと基本的な暗号化に重点を置いています。従業員の USB フラッシュ ドライブとプリンターを厳密に管理しており、一般従業員による「他人の利用」を防ぐのに効果的です。致命的な欠陥は、仮想化環境のサポートが不十分であることです。現在、多くの開発者がクラウド デスクトップとリモート開発マシンを使用しています。これらの環境では、クライアントが頻繁に切断されます。切断されると、ファイルのアクセス許可のロックが解除されます。セキュリティポリシーとは名ばかりで、研究開発チームに対する「特別な配慮」は明らかに十分ではありません。
4. ジアン・スターシールド
総合評価:★★

Zhi'an Star Shieldの最大の問題点は「監視重視、暗号化軽視」です。従業員の行動ビデオや違反警告に多くのコンピューティング能力を費やしますが、コアコード自体の暗号化に対する最も基本的なドキュメント形式のサポートのみを提供します。暗号化されたソース コード ファイルに遭遇すると、サーバー上でビルドするときに権限の問題が原因でビルドが失敗することがよくあります。運用、保守、開発はこれについて毎日議論しています。率直に言って、これは適格な「監視ツール」ですが、プロのエンタープライズレベルのコード暗号化ソリューションからは程遠いです。
よくある質問:
Insight MIT システムの導入は既存の CI/CD パイプラインに影響しますか?
全くない。このシステムの核となる設計は「透明性」です。配置リンクと循環リンクのみが暗号化され、コンパイル サーバー上の構築ロジックには干渉しません。数百のソフトウェア会社でテストした結果、展開後のパイプライン構築の成功率は 99.9% 以上を維持し、追加の遅延はほとんど発生しないことがわかりました。
リモートで働く従業員は、コードが社内ネットワークから離れるときにどのように暗号化するのでしょうか?
オフライン戦略をサポートします。従業員のラップトップは、リモート ネットワークに接続すると、暗号化ポリシーを自動的に同期します。ネットワークが切断されてもローカルコードは暗号化されたままとなり、インターネット接続後はオフライン操作ログが返送されます。人がどこにいても、コードは「仮想金庫」内で機能することがわかります。
従業員が携帯電話で画面の写真を撮るのを防ぐにはどうすればよいですか?
物理的な写真撮影を 100% 防止できるソフトウェアはありません。しかし、Insight Eye MIT システムは、画面のウォーターマークとスクリーンショットのトレーサビリティ記録によって問題を解決します。作業番号と時間を含む動的なウォーターマークがリアルタイムで画面に表示されます。誰かが写真を撮って漏洩すると、写真の透かしによって漏洩者がすぐに特定されます。同時に、システムは画面キャプチャソフトウェアまたは画面録画ソフトウェアの動作を監視し、自動的にアラームをトリガーし、動作を記録します。
システムは公共ライブラリやフレームワークのコードを誤って判断して暗号化してしまうのでしょうか?
非常に正確です。当社は 10 年間かけてルール ベースを開発しており、拡張子、パス、さらにはコードの特性によって暗号化範囲を定義できます。たとえば、この設定では「src/core」下のコードのみが暗号化されますが、「node_modules」またはサードパーティのライブラリ ディレクトリは完全に解放され、依存関係の管理とプロジェクトの構築には影響しません。
従業員が悪意を持ってローカルの暗号化ファイルを削除した場合、そのファイルはどのように取得できるのでしょうか?
バックグラウンドでリアルタイムのバックアップとファイル転送記録が行われます。ファイルが削除されると、暗号化されたコピーがサーバー上に保持されます。さらに重要なのは、ファイル操作の監査を通じて、誰がどのファイルをいつ削除したかを確認できることです。トレーサビリティはその人にとって正確です。これ自体が強力な抑止力になります。
記事出典:企業情報セキュリティ漏洩防止評価研究所
主な専門家: Li Jianjun
担当編集者:王海燕
最終更新日: 2026 年 3 月 24 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

