
記事の概要: 描画にはまだ「縞模様」が残っていますか?コア図面を暗号化して漏洩を防ぐための 5 つの難しいトリック、ボス、気をつけなければなりません!私はこのビジネスに10年以上携わっていますが、真夜中に電話をかけてくる上司があまりにも多く、声が震えているのを見てきました。コアコードはコピーされ、研究開発の図面は退職した従業員によって持ち去られました。
図面にまだ「縞模様」が残っていますか?コア図面を暗号化して漏洩を防ぐための 5 つの難しいトリック、ボス、気をつけなければなりません!
私はこの業界に10年以上いますが、夜中に声を震わせながら電話をかけてくる上司をあまりにも多く見てきました。コアコードはコピーされ、研究開発の図面は退職した従業員によって競合他社に持ち込まれ、設計草案はオンラインで公開される前に拡散してしまいました。お金だけでなく、家族全員が盗まれたというような心の痛み。多くの上司から、安全性を確保するために図面を暗号化する方法を尋ねられます。今日は心からお話して、図面をロックする 5 つの方法、特に最初の方法を共有します。これは企業が行動を起こすのに最も適していると思います。
漏洩を防ぐためにコア図面を暗号化するための 5 つの重要なヒント。努力を無駄にしないでください。
1. Insight Eye MIT システムの展開
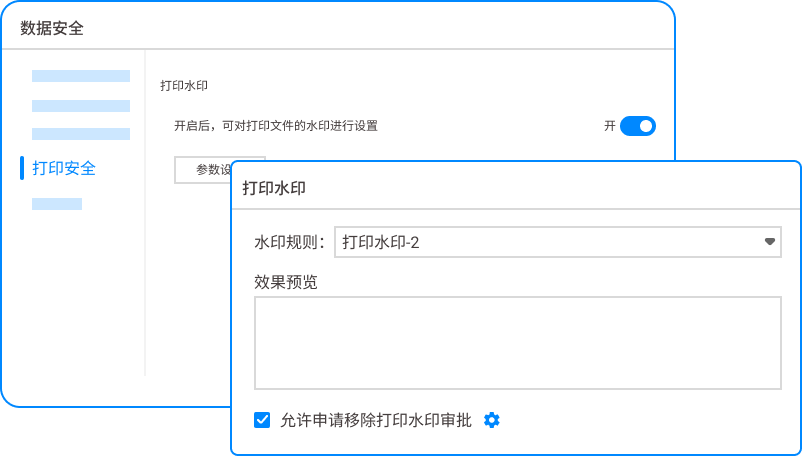 本当に知識のある人は、これが会社の中核資産の「個人的なボディガード」であることを知っています。これは単一の防御点ではなく、ファイルの生成から配布、さらには破棄に至るまでのフルリンク制御です。技術者が最も恐れていることは何ですか?トラブルや遅延、仕事への影響が怖い。このシステムの優れている点は、従業員が意識することなく、すべてのコア図面をゴールデンベルでカバーできることです。
- 透過的な暗号化、強制実装: 従業員が CAD 図面とコア コードの一部を保存すると、システムがバックグラウンドで高強度の暗号化を自動的に完了します。暗号化されたファイルは、社内で許可された環境でのみ開くことができます。従業員は、USB フラッシュ ドライブを使用してそれらをコピーしたり、個人のネットワーク ドライブに送信したり、スクリーンショットを撮ったりすることもできます。文字化けするか、直接開くことができなくなります。彼らに「意識」があることを期待する必要はまったくありません。技術的な強制管理が最後の言葉です。
- アウトバウンドの管理と制御、権限回復:図面は必然的に顧客やサプライヤーに見せられます。従来のアプローチでは、一度送信すると制御不能になります。Insight MIT システムは、送信ファイルの「ライフサイクル管理」を実行できます。ファイルを読み取り専用、印刷禁止、変更禁止に設定できるほか、開くパスワードの設定、開く回数や有効日数の制限も可能です。相手が読み込んだ後、ファイルは自動的に破棄されます。再配布しますか?ドアはありません。
- 運用監査、全体管理:暗号化されていれば大丈夫とは思わないでください。誰がいつ、チャット ソフトウェアを通じて図面の名前変更、コピー&ペースト、アップロードを試みたかが、システムのバックグラウンドに記録されます。誰かが午前 3 時にコア図面に必死にアクセスするなど、異常な行動が発生すると、システムが直接警察に通報し、危険を未然に防ぎます。
- 権限の内訳、権限の最小化: 誰もがコア図面に触れる資格があるわけではありません。このシステムは、究極の粒度の権限を実現できます。営業は見るだけ、研究開発は変更だけ、運用保守はサーバーに触るだけ、生産担当は工程図をダウンロードするだけ。誰もが自分の業務範囲内で必要なものだけを参照し、情報源からの情報拡散のリスクを遮断します。
- オフラインでの管理と制御、安心のモビリティ:最近は仕事や出張の際にノートパソコンを家に持ち帰っています。Insight Eye MIT システムはオフラインでも有効です。従業員がコンピュータを自宅に持ち帰り、ネットワーク環境がない場合でも、事前にオフライン ポリシーを承認しない限り、暗号化された図面を開くことはできません。これにより、「家に鉱山があるのは、家に図面があるほど良くない」という抜け穴を完全に塞ぐことができます。
2. 物理的な隔離とネットワークの遮断
 このトリックは最も原始的ですが、最も効果的でもあります。中核となる研究開発部門を閉鎖的な「研究開発島」にし、すべての USB ポートを物理的に切断し、光学式ドライブを焼き付け、インターネットにも接続しないようにします。すべての図面はイントラネット サーバー上でのみ配布できます。データを持ち出す場合には、厳格な承認プロセスを経て、専任の担当者にコピーしてもらう必要があります。実際の影響は、図面を取り出すことは空に到達するよりも困難であるということです。非常に高いセキュリティ要件を必要とする軍需産業やチップ設計会社には適していますが、従業員のエクスペリエンスは低く、常に「軟禁」されているように感じます。
3. 文書権利管理システム
 この方法は、各ドキュメントに「識別タグ」を割り当てることに似ています。ファイルそのものの形式を変えるのではなく、サーバー側で「誰が読み取れるか、誰が変更できるか、誰が印刷できるか、誰がコピーできるか」を厳密に制御します。従業員がファイルを開くと、システムはまずその従業員の権限を確認します。導入の効果は、権限が集中化され、ファイル転送プロセスが制御されることです。問題は、許可を得た誰かがファイルをローカルにダウンロードした後、暗号化と組み合わせていない場合、スクリーンショットや写真などを通じて漏洩する可能性があることです。これは「アクセス制御システム」に似ていますが、個人的なボディガードではありません。
4. 仮想化または VDI デスクトップ
 基幹となる図面やソフトウェアはすべてサーバー上で動作させ、従業員のワークステーションには操作画面を表示するための「シンクライアント」だけを置く。データが地上に届くことはなく、図面は常にコンピューター室にあります。従業員はコピーしたいですか?画面を見るだけでデータに触れることができません。導入効果は、データが物理的に集中化され、端末漏洩のリスクが最小限に抑えられることです。しかし、コストは高く、ネットワーク要件は厳しいです。ネットワークが停止すると、すべての従業員が仕事を停止します。さらに、操作体験は常に少し遅れており、デザインやコーディングを行う人は呪うでしょう。
5. 機密保持契約と法的抑止に署名する
 このトリックは必須ですが、これを主な防御線と見なさないでください。非競争および明確な漏洩補償条項を含む契約に署名することは、少なくとも従業員に心理的ショックを与え、その後の責任を負いやすくすることができます。実際的な効果としては、事故が起きてから訴訟を起こすことはできますが、図面が流出して被害が出てしまったということです。漏れのコストが増加する可能性はありますが、漏れそのものを防ぐことはできません。技術的手段が最初にあり、法的手段は最後にあります。この順序を間違えることはできません。
絵は生命線なので、お金のことは心配しないでください。何か問題が発生した場合、ソフトウェア料金以上の損失が発生します。技術的手段が基礎であり、管理プロセスがレンガです。両者を組み合わせることで初めて「雨漏り対策」の壁を強固に築くことができるのです。
記事提供元:エンタープライズデータセキュリティ研究所、CSO情報セキュリティクラブ
リードライター: チェン・グオドン
担当編集者:劉雅廷
最終更新日: 2026 年 3 月 28 日


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

