
記事の概要: デジタル時代において、データ漏洩はつるされた剣のようなものです。企業秘密が盗まれ、個人のプライバシーが暴露され、重要な文書が闇市場に流出します...暗号化されていないすべての文書がセキュリティ リスクになる可能性があります。ビジネス競争であれ、ハッカー攻撃であれ、
デジタル時代において、データ漏洩はつるされた剣のようなものです。企業秘密が盗まれ、個人のプライバシーが暴露され、重要な文書が闇市場に流れ込みます。……暗号化されていないファイルはすべてセキュリティ リスクになる可能性があります。
ビジネス競争、ハッカー攻撃、従業員の誤操作のいずれであっても、暗号化は常にデータのセキュリティを保護するための「防御の最前線」です。
技術的手段を使用してファイルを「暗号化テキスト」に変換すると、権限のある人だけがファイルのロックを解除して閲覧できるようになります。これにより、外部の脅威から保護するだけでなく、内部のリスクも防止します。
この記事では、システム ツール、ハードウェア デバイス、最先端のテクノロジなどのさまざまな側面をカバーする 6 つの実用的な暗号化方法を紹介します。これにより、ワンステップでファイル セキュリティの障壁を構築し、機密データを難攻不落にすることができます。
1. ファイル暗号化の重要性
暗号化はファイルを次のように変換することで機能します。“暗号文」は、鍵を持っている人だけが復号して表示できます。
個人文書、企業秘密、機密データのいずれであっても、暗号化は不正アクセスを効果的に防止でき、データ セキュリティの「防御の最前線」となります。
2. 6つのファイル暗号化方式、安全かつ実用的!
方法1: Insight Eye の導入マサチューセッツ工科大学システム
操作手順と機能:
1. インストールと展開:
○ Insightを企業サーバーまたは端末にバッチでインストールしますマサチューセッツ工科大学一元管理をサポートします。
2. ファイル暗号化と権限制御:
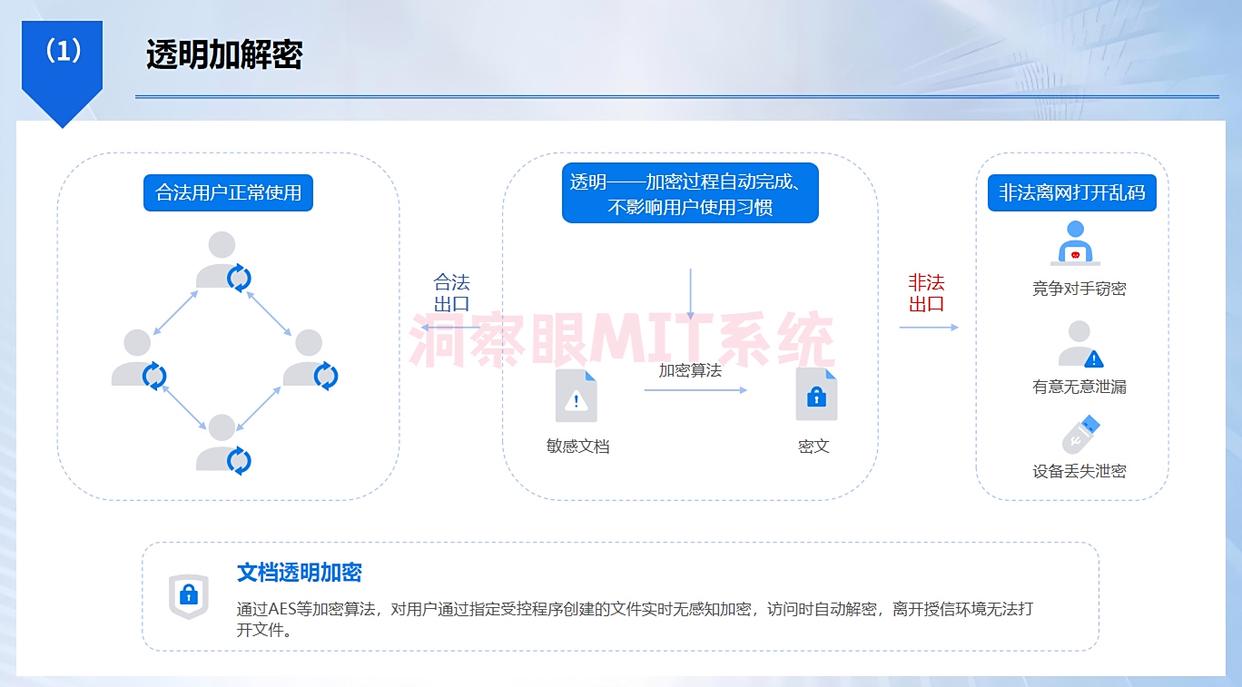
○ 透過的な暗号化: 暗号化テクノロジーを使用してファイルを暗号化します。透過的暗号化モードでは、従業員の操作習慣を変えることなく、暗号化されたファイルはアクセス時に自動的に復号化され、保存時に暗号化されます。
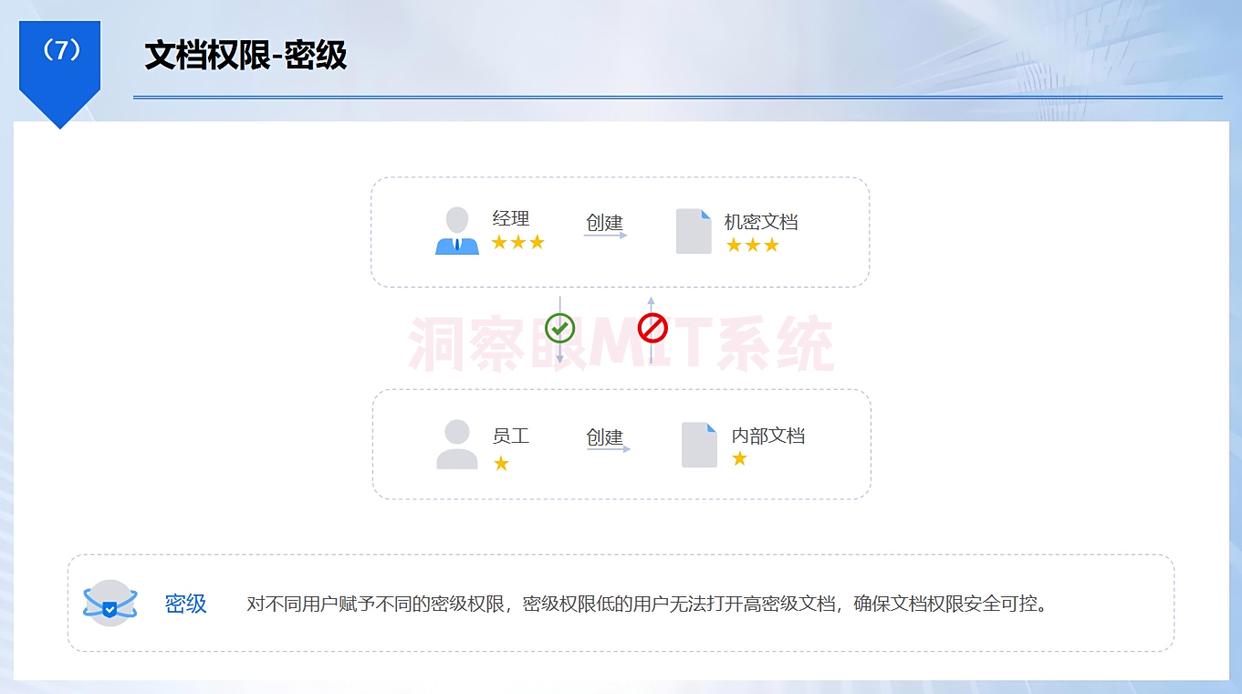
○ 権限の階層管理:従業員の責任や立場に応じて異なる権限を設定します (読み取り専用、表示可能だがコピー不可、フル コントロール)。このような細かな権限設定が効果的です内部の不正アクセスを防止します。
3. 行動監視:
○ ファイルの作成、変更、削除、送信およびその他の操作を正確に記録し、ファイルに異常が発生すると、すぐに対処できます。異常な行動を追跡します。
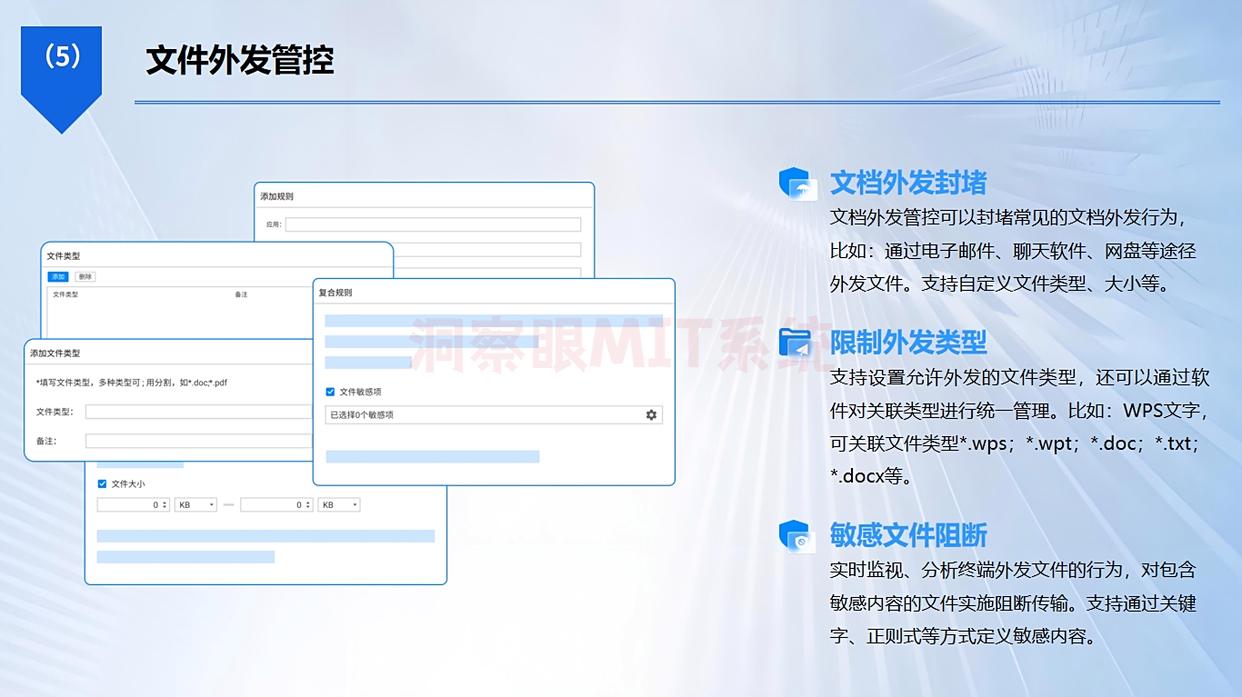
4. ファイル送信制御:
○ ファイルを送信する際にはファイルを暗号化し、ファイルの有効期限や開封回数、コピー禁止などの権限を設定することで、送信期間中のファイルの再漏洩を防ぐことができます。
該当するシナリオ:
● 中規模および大企業や金融機関など、データ セキュリティ要件が非常に高いシナリオでも、コンプライアンスのニーズを満たします。
アドバンテージ:
● 暗号化から監視、制御までを網羅した充実の機能;
● 戦略は柔軟で、企業のニーズに応じてカスタマイズ可能;
● 監査機能によりデータのコンプライアンス管理を支援し、社内外への漏洩を防ぎます。
方法 2: macOS FileVault を使用する (システムレベルのフルディスク暗号化)
操作手順:
1. 「システム環境設定」→「セキュリティとプライバシー」を開きます”→“ファイルボルト”。
2. 「オンにする」をクリックしますファイルボルト”、回復キーを設定し、ディスク全体を暗号化します。
該当するシナリオ:
● 守るマックデバイスの紛失または盗難時のデータ漏洩を防ぐため、コンピュータ上のすべてのファイルが保護されます。
アドバンテージ:
● システムに付属しており、無料で使用できます;
● フルディスク暗号化、高いセキュリティと透明性。

方法 3: ゼロ知識証明暗号化ツール (Tresorit など)
操作手順:
1. 登録するトレソリットアカウント、クライアントをダウンロードするか、Web ページから使用します。
2. 暗号化されたスペースにファイルをアップロードすると、システムはゼロ知識証明テクノロジーを使用して、サービス プロバイダーがデータを復号化できないようにします。
3. ファイル共有時のアクセス権限(パスワード、有効期限など)を設定できます。
該当するシナリオ:
● 非常に高いプライバシー保護要件があり、第三者による覗き見を防ぐ必要があるユーザー。
アドバンテージ:
● 真の「知識ゼロ」、サーバーはキーを保存しません;
● クロスプラットフォームのサポートにより、ファイル共有が安全かつ便利になります。
方法4:AIインテリジェント暗号化ソフトウェア(「XXX AI暗号化ツール」など)
操作手順:
1. インストールAI暗号化ツールでは、暗号化するファイルまたはフォルダーを選択します。
2. このツールは機密コンテンツ (ID 番号、銀行口座など) を自動的に識別し、主要な部分のみを暗号化します。
3. アクセスパスワードや生体認証(指紋など)を設定します。
該当するシナリオ:
● 大きなファイルを迅速に暗号化して、コア情報を保護しながらリソースの消費を削減します。
アドバンテージ:
● インテリジェントな識別と高い暗号化効率;
● 部分的な暗号化は、ファイルの全体的な使用には影響しません。
方法5: ブロックチェーン暗号化ストレージ (例:“ファイルコイン+暗号化プラグイン」)
操作手順:
1. サポートを利用するファイルコイン暗号化プラグイン (例:“XXX ファイルコインプラグイン」)。
2. ファイルをアップロードすると、ファイルは自動的に断片化されて暗号化され、分散型ブロックチェーン ネットワークに保存されます。
3. 秘密キーまたはニーモニックフレーズを使用してファイルを回復し、データが改ざんされないようにします。
該当するシナリオ:
● 単一障害点やデータの改ざんを防ぐために、重要なファイルを長期間保存します。
アドバンテージ:
● 分散型ストレージ、攻撃に対する耐性が高い;
● 暗号化と分散テクノロジーの組み合わせにより、非常に高いセキュリティが提供されます。
方法 6: 物理分離暗号化 (オフライン暗号化ハードドライブ + 2 要素認証など)
操作手順:
1. 2 要素認証 (指紋など) をサポートする暗号化ドライブを購入します。+パスワード)。
2. 重要なファイルはハードドライブに保存し、引き出した後はネットワークから切断してください。
3. 使用時には指紋とパスワードの二重認証によるロック解除が必要です。
該当するシナリオ:
● サイバー攻撃をまったく許容しない軍事、科学研究機関、企業などの極端なセキュリティ シナリオ。
アドバンテージ:
● オフラインストレージ+二重検証、ほぼ「解読不能」”;
● ハードウェア暗号化なのでソフトウェアに依存する必要はありません。
3. 暗号化方式の選択に関する提案
1. 個々のユーザー: システムネイティブの暗号化を優先します (例:ファイルボルト)、ゼロ知識ツール、またはAI利便性とセキュリティを考慮した暗号化。
2. エンタープライズ ユーザー: インサイトの導入マサチューセッツ工科大学このシステムは、コンプライアンスのニーズを満たすために、一元的な暗号化、権限制御、監査を実装しています。
3. 高いプライバシーのニーズ: ゼロ知識またはブロックチェーン暗号化を使用して、「神の手」であってもデータにアクセスできないようにします。
4. 極端なセキュリティ シナリオ: 物理的隔離+二要素認証は「鉄壁」を作ります。
5. キーを定期的に更新する: 同じパスワードを長期間使用することを避け、クラッキングのリスクを軽減します。
編集者:玲子


 Insight Eye MIT システム


 河北省公共ネットワークセキュリティ番号 13019902001038

